 srlabs/certiception
Ein ADCS-Honeypot, um Angreifer in Ihrem internen Netzwerk zu fangen.

Certiception ist ein Honeypot für Active Directory Certificate Services (ADCS), entwickelt, um Angreifer mit einem realistischen und attraktiven Köder anzulocken, der hochrelevante Alarme auslöst.
Entwickelt vom SRLabs Red Team, erstellt Certiception eine verwundbar wirkende Zertifikatsvorlage in Ihrer ADCS-Umgebung, richtet Einschränkungen ein, um die Ausnutzung zu verhindern, und unterstützt beim Aufbau einer effektiven Alarmierung.
Ursprünglich auf der Troopers24 veröffentlicht, wird Certiception mit einem strategischen Leitfaden für effektive Täuschung geliefert: Der Leitfaden des Red Teams für Täuschung
tl;dr: Aus Sicht des Angreifers: Sieht verwundbar aus, die Ausnutzung schlägt fehl.
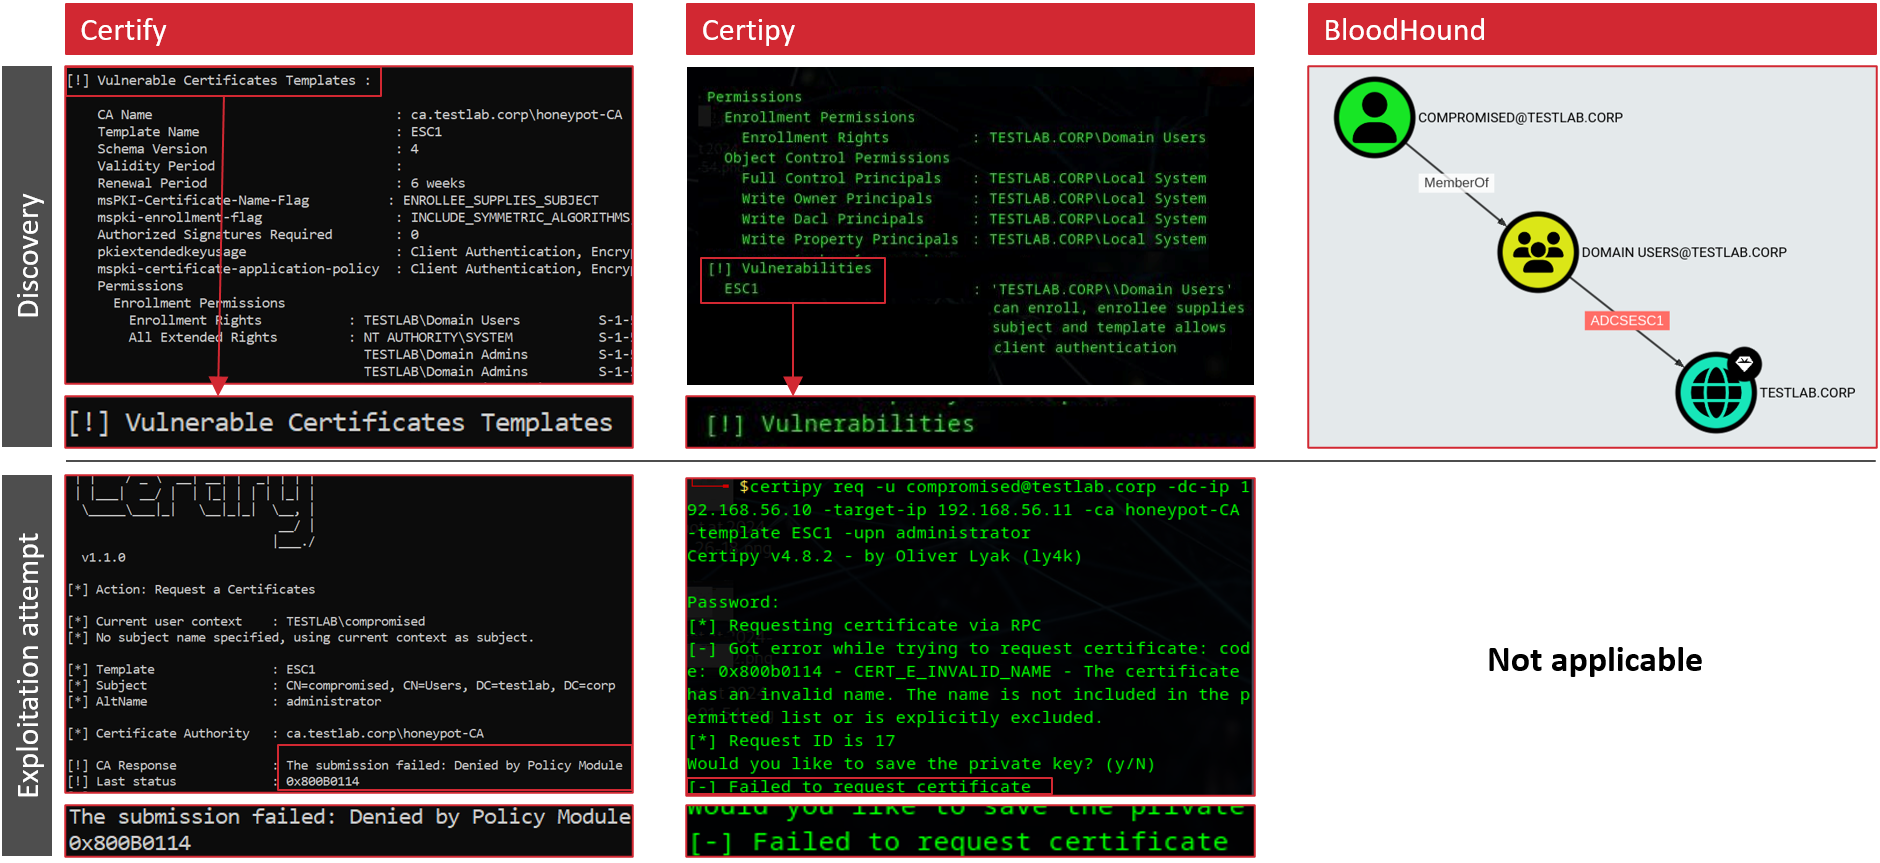
In unseren Red-Team- und Incident-Management-Einsätzen beobachten wir regelmäßig, dass Lateral Movement und Privilege Escalation unentdeckt bleiben. Selbst wenn Detektionen auslösen, wird nicht rechtzeitig darauf reagiert, weil Fehlalarme an der Tagesordnung sind. Wir glauben, dass interne Honeypots (auch Canaries bzw. Deception-Technologie genannt) eine effektive Möglichkeit für Verteidiger sind, Bedrohungen abzufangen, die die ersten Verteidigungslinien durchdringen.
Interne Honeypots sind absichtlich platzierte Fallen für Angreifer in Ihrem Netzwerk. Sie sehen verwundbar aus, lösen aber bei einer Ausnutzung einen Alarm aus. Deshalb glauben wir, dass Deception großes Potenzial hat:
Trotz ihres Potenzials begegnen wir regelmäßig grundlegend ineffektiven Deception-Setups. Um Verteidigern zu helfen, effektivere Honeypots zu erstellen, wird Certiception mit einem umfangreichen Deception-Strategieleitfaden geliefert.
Active Directory Certificate Services (ADCS) ist ein idealer Ort für einen Honeypot:
Aus diesem Grund haben wir Certiception entwickelt.
Certiception richtet in Ihrer Umgebung eine neue Zertifizierungsstelle (CA) ein und konfiguriert einen ESC1-Honeypot.
Es ist als Ansible-Playbook implementiert, das mehrere Rollen aufruft. Insgesamt werden die folgenden Schritte ausgeführt:
Parameter wie der CA- oder Vorlagenname können angepasst werden, um den Honeypot zu tarnen.
So funktioniert Certiception also::
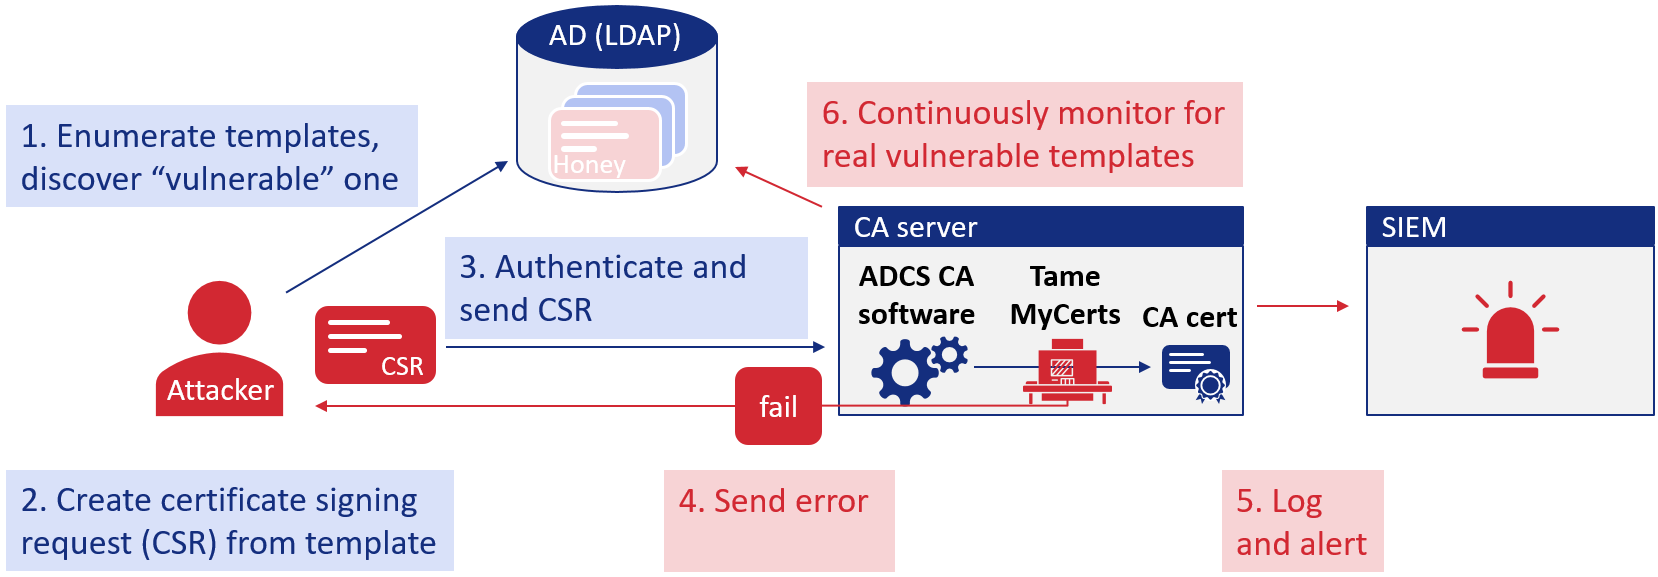
Die Unterstützung weiterer Arten von ESC-Schwachstellen und die Möglichkeit, Honey-Vorlagen zu bestehenden CAs hinzuzufügen, sind für die Zukunft geplant.
Certiception nutzt integrierte Windows-Ereignisse der CA sowie Ereignisse, die vom TameMyCerts-Richtlinienmodul erzeugt werden. Um die integrierten CA-Ereignisse mit den erforderlichen Informationen zu erhalten, aktiviert Certiception das erweiterte Überwachungsprotokoll auf dem Honey-CA-Server.
Wir empfehlen, auf kritische und mittlere Ereignisse zu alarmieren:
| Ereignisquelle | Ereignis-ID | Alarm |
|---|---|---|
| TameMyCerts | 6 – CSR wegen Richtlinienverletzung abgelehnt | KRITISCH - versuchte Ausnutzung über SAN |
| Windows Security Log | 4886 – Zertifikatsregistrierung angefordert | MITTEL - Honey-Vorlage wurde verwendet |
| Windows Security Log | 4887 – Zertifikat ausgestellt | Nicht verwendet, 4886 bietet mehr Abdeckung |
| Windows Security Log | 4888 – Zertifikatsanforderung abgelehnt | Nicht verwendet, TameMyCerts 6 ist präziser, wenn die Ausstellung nicht böswillig fehlschlägt |
Certiception gibt einsatzbereite SIGMA-Regeln für die beiden verschiedenen Alarme aus. Sie müssen lediglich sicherstellen, dass die jeweiligen Ereignis-IDs in Ihr SIEM aufgenommen werden, und anschließend die Alarmierung mit den SIGMA-Regeln einrichten.
Zukünftige Versionen könnten neue oder zusätzliche SIGMA-Regeln einführen.
Führen Sie die folgenden Schritte aus, um Ihren ADCS-Honeypot einzurichten.
Hinweis: Wir verbessern derzeit noch die Stabilität in verschiedenen Testlabor-Umgebungen hinsichtlich der Konten, die für die Einrichtungsaufgaben verwendet werden. Wenn Sie es ausprobieren möchten, ist es wahrscheinlich am besten, noch eine Woche zu warten :)
