
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Tools/GitHubGitHub/splunk/attack_range
PenetrationstestsCloud-SicherheitLernen & BildungLabs & Praxis
GitHubsplunk/attack_range

attack_range

Ein Tool, mit dem Sie verwundbare instrumentierte lokale oder Cloud-Umgebungen erstellen können, um Angriffe zu simulieren und die Daten in Splunk zu sammeln.

Repository anzeigen
2.5k41544vor 14 TagenVon Kitploit geprüft
Teilen

Splunk Attack Range v5

Logo des Attack Range

Der Splunk Attack Range erstellt instrumentierte Cloud-Umgebungen (AWS, Azure, GCP), simuliert Angriffe und leitet Daten an Splunk zur Erkennungsentwicklung und -prüfung weiter.
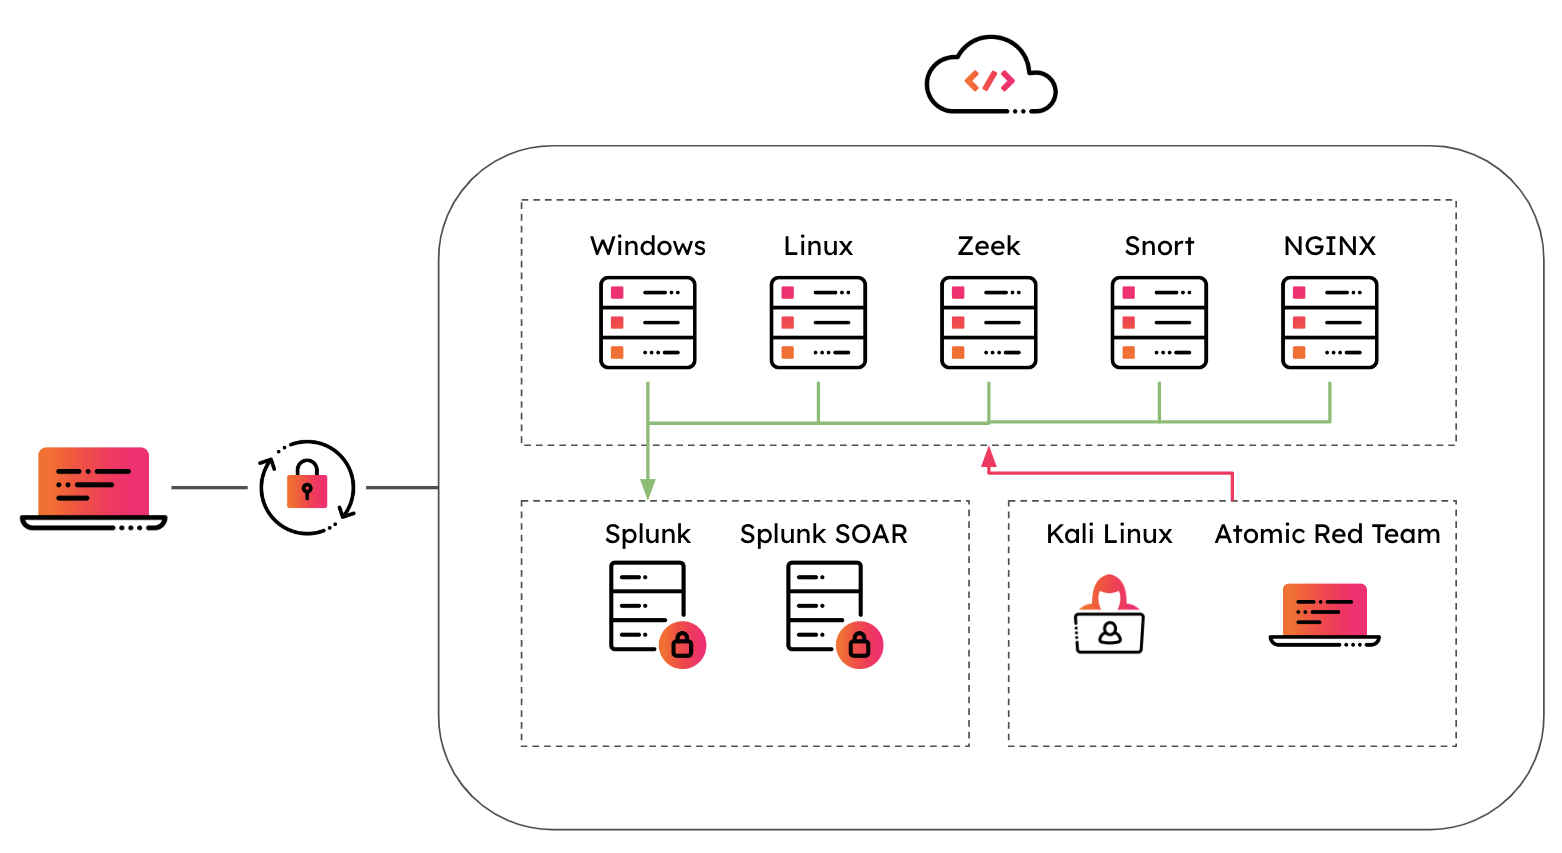
Architektur des Attack Range

Was es macht:

  • Labs erstellen – Stellen Sie ein kleines, produktionsähnliches Labor bereit (Splunk, Windows/Linux-Server, optional Kali, Zeek usw.) mit Terraform und Ansible.
  • Angriffe simulieren – Führen Sie Atomic Red Team (und andere) Techniken aus, um echte Telemetriedaten zu erzeugen.
  • Zugriff teilen – Nutzen Sie WireGuard VPN; generieren Sie zusätzliche Client-Konfigurationen, um den Range mit anderen zu teilen.

Klicken Sie auf das Bild, um die Demo anzusehen 👇
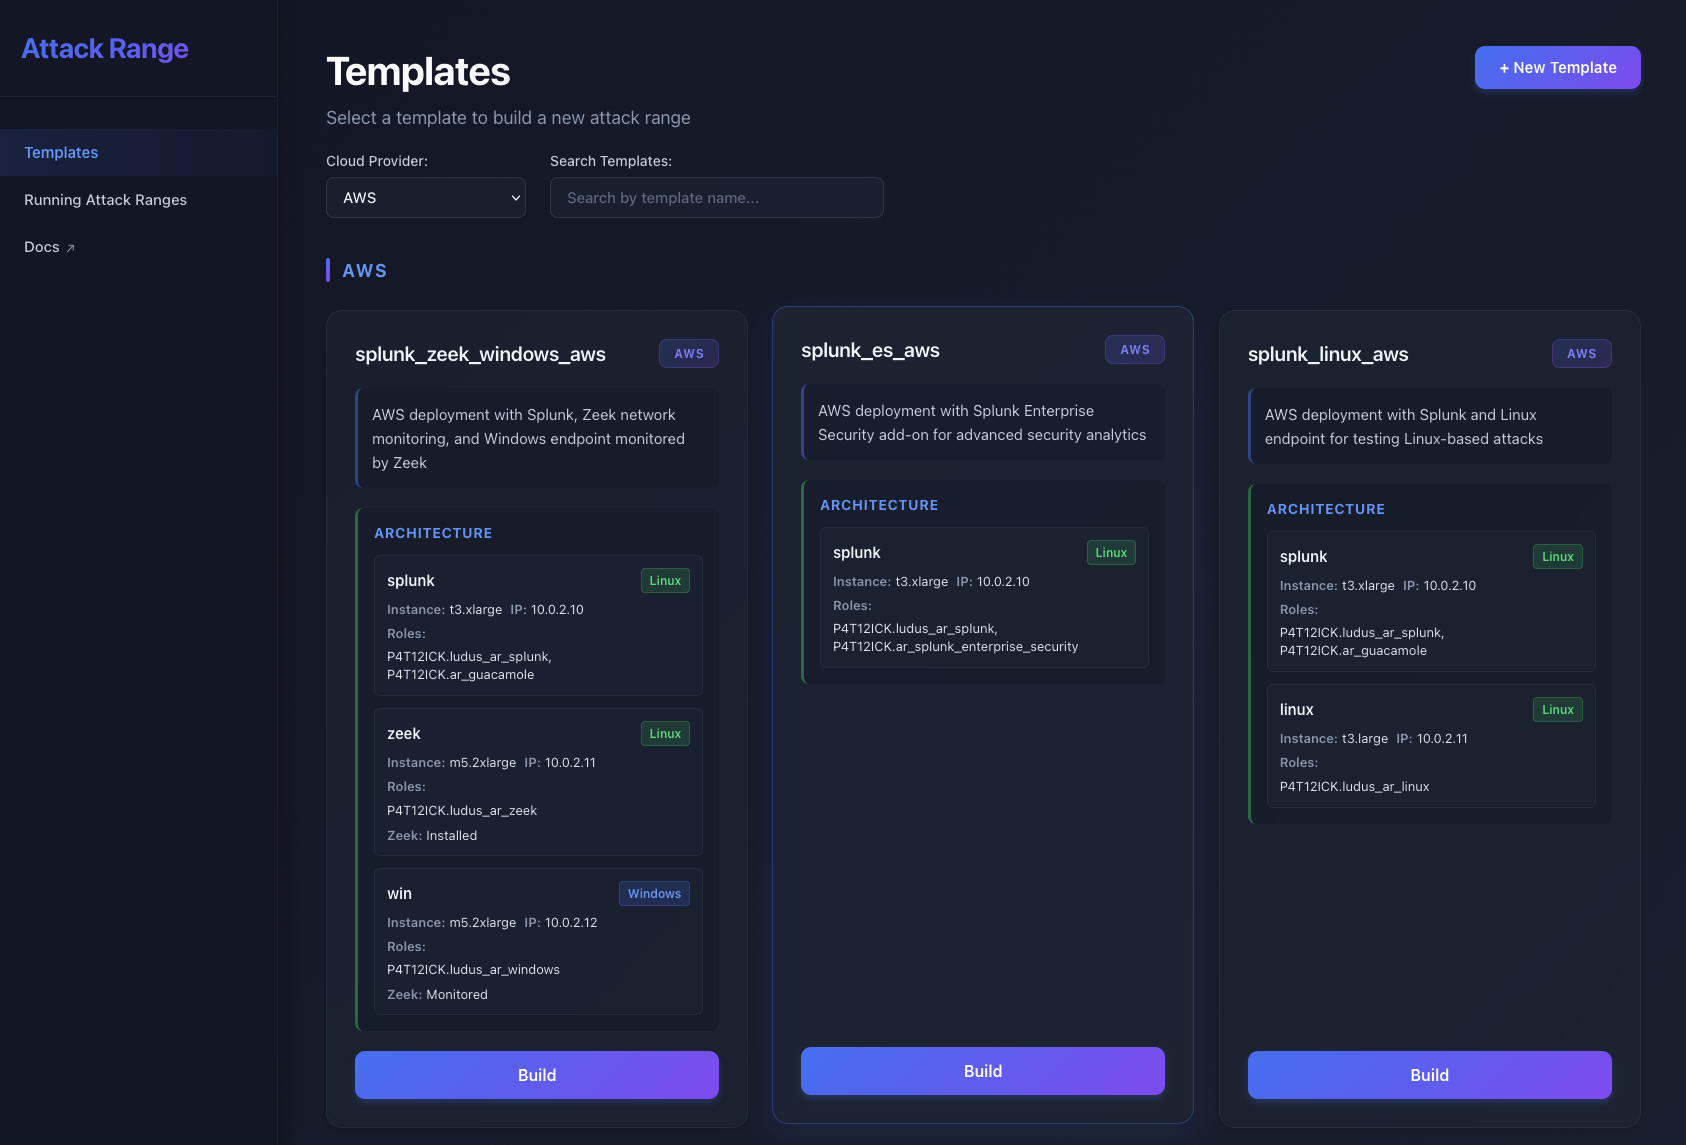
Demo ansehen

Erste Schritte

Bevorzugt: Docker Compose

  1. Voraussetzungen: Docker und Docker Compose. Konfigurieren Sie Ihren Cloud-Anbieter (AWS, Azure oder GCP) und mounten Sie Anmeldedaten wie unten beschrieben.

  2. Klonen und starten:

    git clone <repo-url>
    cd attack_range_2
    docker compose -f docker/docker-compose.yml up
    
  3. App oder API verwenden:

    • Web-App: Öffnen Sie http://localhost:4321 – Ranges erstellen/zerstören, Status anzeigen, Simulationen ausführen, Zugriff teilen.
    • API: http://localhost:4000 – REST-API; interaktive Dokumentation unter http://localhost:4000/openapi/swagger.
  4. Einen Range erstellen (zwei Schritte):

    • In der App: Wählen Sie eine Vorlage (z. B. aws/splunk_minimal_aws) und starten Sie den Build. Wenn der Status Waiting for VPN ist, laden Sie die WireGuard-Konfiguration herunter, verbinden Sie sich mit WireGuard und setzen Sie dann den Build fort.
    • Oder per API: POST /attack-range/build mit {"template": "aws/splunk_minimal_aws"}, abfragen von GET /attack-range/status/<id>, die zurückgegebene WireGuard-Konfiguration verwenden, verbinden, dann POST /attack-range/build mit {"attack_range_id": "<id>"}.
  5. CLI in Docker (optional):

    docker compose --profile cli -f docker/docker-compose.yml run --rm attack_range build -t aws/splunk_minimal_aws
    

    Andere Aktionen: destroy, simulate, apply-role, share. Siehe Ausführliche Dokumentation für die CLI-Nutzung und Flags.


Ausführungsmöglichkeiten

MethodeAnwendungsfall
Docker Compose (empfohlen)API + Web-App + optionale CLI mit einem docker compose ausführen; kein lokales Python/Ansible/Terraform.
Web-AppRanges erstellen, zerstören, simulieren und teilen über die UI auf Port 4321.
REST-APIAutomatisierung über Skripte oder CI; vollständige OpenAPI-Dokumentation unter /openapi/swagger.
CLI`attack_range.py build

Dokumentation

  • Vollständige Dokumentation (Read the Docs): https://attack-range.readthedocs.io/
  • Kapitel: Erste Schritte, Konfiguration, Netzwerk, Teilen, Vorlagen, Ansible-Rollen

Kurzübersicht

  • Konfigurationen: Jeder Range hat eine Konfiguration in config/<attack_range_id>.yml. Vorlagen befinden sich in templates/{aws,azure,gcp}/.
  • Anmeldedaten: Richten Sie ~/.aws, ~/.azure oder ~/.config/gcloud ein und mounten Sie sie in die Container (siehe docker/docker-compose.yml).
  • Support: GitHub Issues und CONTRIBUTING.

Support

Bitte verwenden Sie den GitHub Issue Tracker, um Fehler zu melden oder Funktionen anzufragen.

Wenn Sie Fragen haben oder Unterstützung benötigen, können Sie:

  • Treten Sie dem Raum #security-research im Splunk Slack-Kanal bei
  • Stellen Sie eine Frage auf Splunk Answers
  • Wenn Sie Splunk Enterprise-Kunde mit einem gültigen Supportberechtigungsvertrag sind und eine Splunk-bezogene Frage haben, können Sie auch einen Supportfall im Support-Portal unter https://www.splunk.com/ eröffnen

Mitwirken

Wir begrüßen Feedback und Beiträge aus der Community! Bitte lesen Sie unsere Richtlinien für Mitwirkende für weitere Informationen, wie Sie sich beteiligen können.



Autor

  • Jose Hernandez
  • Patrick Bareiß

Mitwirkende

  • Bhavin Patel
  • Rod Soto
  • Russ Nolen
  • Phil Royer
  • Joseph Zadeh
  • Rico Valdez
  • Dimitris Lambrou
  • Dave Herrald
  • Ignacio Bermudez Corrales
  • Peter Gael
  • Josef Kuepker
  • Shannon Davis
  • Mauricio Velazco
  • Teoderick Contreras
  • Lou Stella
  • Christian Cloutier
  • Eric McGinnis
  • Micheal Haag
  • Gowthamaraj Rajendran
  • Christopher Caldwell
  • Zachary Christensen
  • JerinSaji0
  • Michal Cichorz
Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    516
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    355
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    315
  • 5

    estorides

    grisuno/estorides

    Aggregiert 99+ kostenlose OSINT-Quellen parallel, löst Entitäten in einen Knowledge Graph auf und exportiert STIX 2.1, MISP oder GraphML mit LLM-gestützter Analyse.

    303
  • 6

    opencti

    opencti-platform/opencti

    Offene Plattform für Cyber-Bedrohungsinformationen

    285

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →



