
 spiralbl0ck/cabir_analysis
cabin Teilanalyse

Bevor du mit dem Lesen beginnst, muss ich diese Ankündigung machen: BITTE NIMM ALLES, WAS DU LIEST, MIT VORSICHT, DA ICH KEINESWEGS EIN SymbianOS-ENTWICKLER ODER IRGENDWIE MIT DER SymbianOS-UMGEBUNG VERTRAUT BIN
Aber warum überhaupt etwas analysieren, das so alt ist? Nun, weil es der einfachste Weg ist, in Remote-Hacking einzusteigen, da diese Art von Scheiß heutzutage mit ndays/0days im Wert von 1 Mio. 🤑🤑🤑 gemacht wird. Und weil mir noch das Fachwissen dafür fehlt.
Cool, jetzt wo wir diesen Scheiß hinter uns haben, legen wir los. WTF ist Cabir? Es ist ein Bluetooth-Wurm, der auf Symbian-Handys läuft. Für diejenigen, die sich fragen, was zum Teufel ein Symbian-Handy ist und so. Nun, im Grunde ist es ein Telefon, das auf ARM läuft, also nichts Neues unter der Sonne :) Präzisere Infos (https://en.wikipedia.org/wiki/S60_(software_platform))
Nun, wir hatten das Glück, dass der Quellcode dafür online war (Dank an vxug) (SymbianOS.Cabir.7z). Jetzt werden wir das als Referenz nutzen, aber ehrlich gesagt scheiß drauf. Einer der anderen Gründe, warum ich das mache, ist, dass ich mich mit ARM beschäftigen möchte. Wir werden das also aus einer Source-/Assembly-/Emulator-/Debugging-/Sniffing-Perspektive betrachten.
Cool, also #1 Wie zur Hölle kompilieren wir den Quellcode?
Nun, das ist nicht so kompliziert...
Zuerst installiere Carbide++(http://www.mediafire.com/file/6z54qrceef73x9s/Carbide_cpp_v2_7_en.exe/file)(von https://gist.github.com/artem78/cb2b9650af186844f7b5654964676284)
Als Nächstes installiere eine beliebige Perl-Engine.
Dann installiere Nokia PC Suite(https://www.usitility.com/nokia-pc-suite/)
SDK installieren(http://www.mediafire.com/file/9uc7fjb2ynmxlud/s60v3.1_SDK.zip/file )
C/C++-Plugin installieren (https://ia800905.us.archive.org/7/items/nokia_sdks_n_dev_tools/s60_open_c_cpp_plug_in_v1_7_en.zip)
Und voilà, wir haben die Umgebung :)
P.S. Benutze besser Windows 7, da anscheinend unter Windows 10 Dinge kaputtgehen und nicht richtig funktionieren

Live-Infektion der Umgebung
TBD
Für diesen Teil solltest du wissen, dass du dein Telefon jailbreaken musst (ja, du hast richtig gehört: jailbreaken). Wie passiert das?
Reverse-Engineering-Analyse
Cool, also wie zur Hölle kompiliert man dieses Zeug? Wirklich gute Frage. Was ich also tat, war, zuerst ABLT.BAT aus dem Ordner caribe\group auszuführen, und zwar so:

Cool, als Nächstes gehen wir dorthin, wo unser SDK installiert ist, identifizieren den Plattform-Ordner (in meinem Fall S60_3rd_fp1), finden den Ordner epoc32, gehen zum Ordner buid, wählen den Ordner user, dann den Benutzernamen-Ordner und dann noch zwei oder drei weitere Verzeichnisse, und du solltest in einem Ordner landen, der so aussieht:

Dies ist der aktuelle Pfad, der ungefähr dem entsprechen sollte, wo du sein solltest (C:\Symbian\9.2\S60_3rd_FP1\Epoc32\BUILD\Users\pwn\Desktop\CabirSourceCodes\caribe\group)
Cool, als Nächstes müssen wir in den Ordner caribe gehen (oder wie auch immer du den Quellcode genannt hast), und du findest einen Ordner mit verschiedenen Namen, wie hier zu sehen:
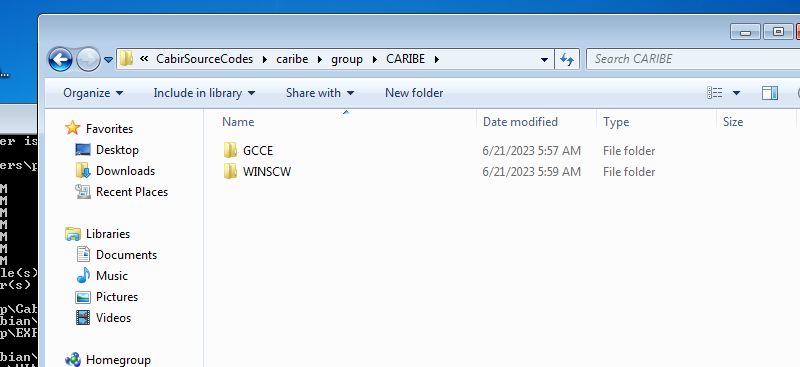
Worum geht es dabei? Nun, im Grunde bekommen wir, wenn wir zuerst ablt.bat ausführen (bis heute weiß ich nicht, was der Zweck ist, aber egal), verschiedene Plattformoptionen zum Erstellen unserer PKG-Datei, aus der wir unsere SIS-Datei generieren. Im gegebenen Fall sehen wir GCCE und WINSCW. Wenn du standardmäßig den Befehl ablt.bat build ausführst, wird er für WINSCW gebaut (das ist der Codename für die Emulator-Plattform). Zum Zweck des Lernens, wie man den Quellcode kompiliert, verwenden wir vorerst GCCE, aber der Prozess ist derselbe, wenn du es zum Beispiel für die ARM-Plattform machen willst, damit du es auf dein Telefon hochladen kannst. Also im Grunde ablt build arm_whatever und dann die gleichen Schritte bis hierher. Cool, jetzt gehen wir in den GCCE-Ordner
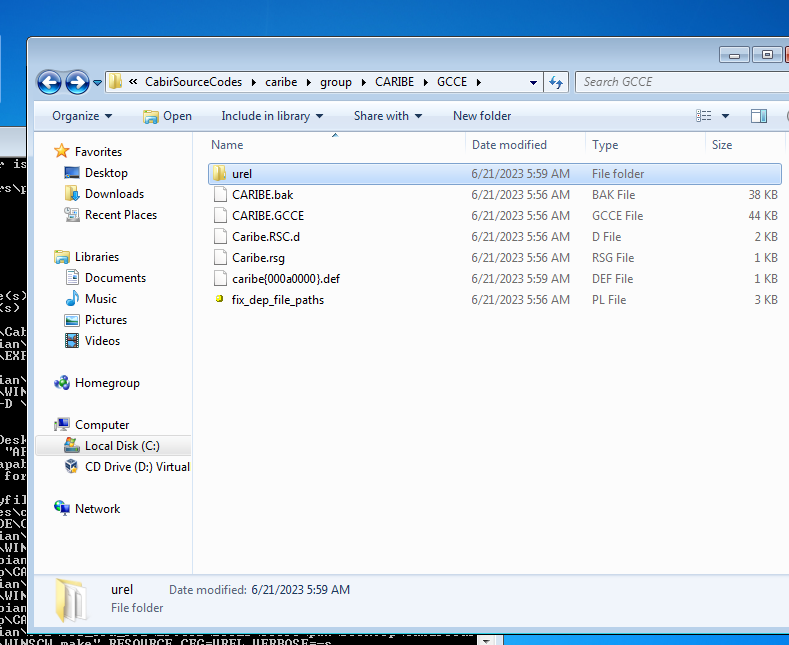
Gehe in den Ordner urel, und dort sollte eine Datei namens caribe.app sein. Von dort öffnest du eine Befehlszeile und führst Folgendes aus:

Also, was macht das??? Nun, im Grunde haben wir makesis ausgeführt, das eine SIS-Datei erzeugt, damit wir sie auf unserem Telefon installieren können. Und warum die SIS-Datei aus dem caribe-Quellcode? Nun, im Grunde mussten wir makesis die Datei caribe.pkg angeben. Cool, und warum dann der ganze Aufwand, um zu dem build bla bla Ordner zu gelangen? Nun, weil du es dem Parameter -d angeben musst, damit er eine .sis-Datei erzeugen kann.
Cool, diese Methode funktioniert also nur mit SDK v3, worauf sich dieser Artikel bezieht. Offenbar – als ich experimentierte – hat mich ein Entwickler aus einem Symbian-Discord-Server darauf hingewiesen, dass Cabir für SDK v2 codiert ist, und daher das, was ich hier präsentiere, nutzlos sein wird..... das ist TBD, sobald ich ihn erreichen kann... da er in letzter Zeit ziemlich offline auf Discord ist...
Cool, wie reverse-engineert man eine .sis-Datei?
Ganz einfach: Eine .sis-Datei ist ein Archiv. Also... verwenden wir die Anwendung siscontents, um sie zu entpacken, und werfen dann die .app-Datei in IDA.
Assembly-Perspektive
Der gesamte Prozess sieht also so aus
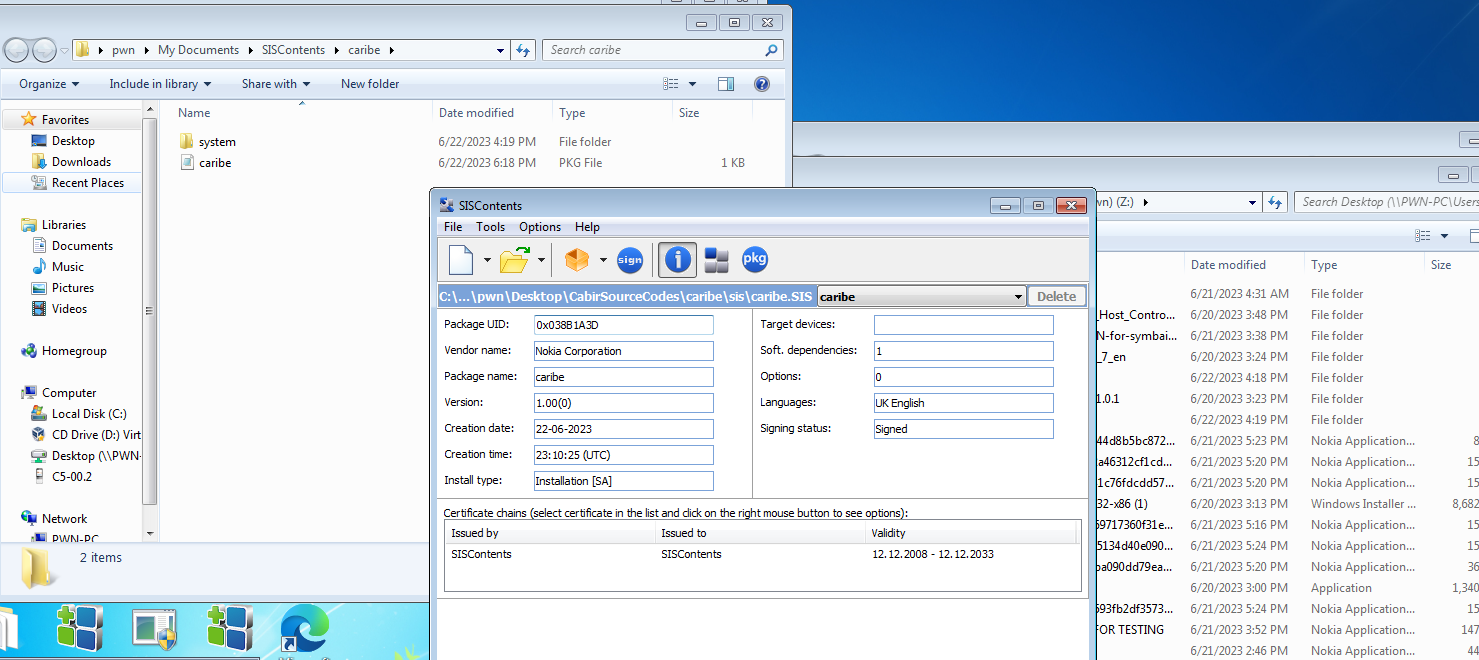
Also gehen wir jetzt in diesen Ordner, und als Nächstes bekommen wir die Datei app.app
Cool, wenn du sie in IDA wirfst.

Cool, also im Grunde eine ARM-EXE. COOL, GEIL! WEITER, BITTE! HMM, JA, BITTE ~~~

In der Datei sind Symbole, ja!!! Nun ja, da wir das Binärprogramm aus irgendeinem seltsamen Grund mit Debug-Symbolen kompiliert haben, hatten wir Glück!
