Semantische Beobachtbarkeit für UNIX-Systeme - Ein leichtgewichtiger, auf C basierender System-Prober mit KI-gestützter Analyse
Semantische Überwachung für UNIX-Systeme
Ein leichtgewichtiger, portabler System-Prober in C, der „System-Fingerabdrücke“ für KI-gestützte Analyse nicht offensichtlicher Risiken erfasst. Integriert auditd, erklärbare Risikobewertung und ein Live-Web-Dashboard mit unternehmensgerechter Multi-User-Authentifizierung.

Live-Demo: sentinel.speytech.com
| Einrichtung | Anmeldung |
|---|---|
 |  |
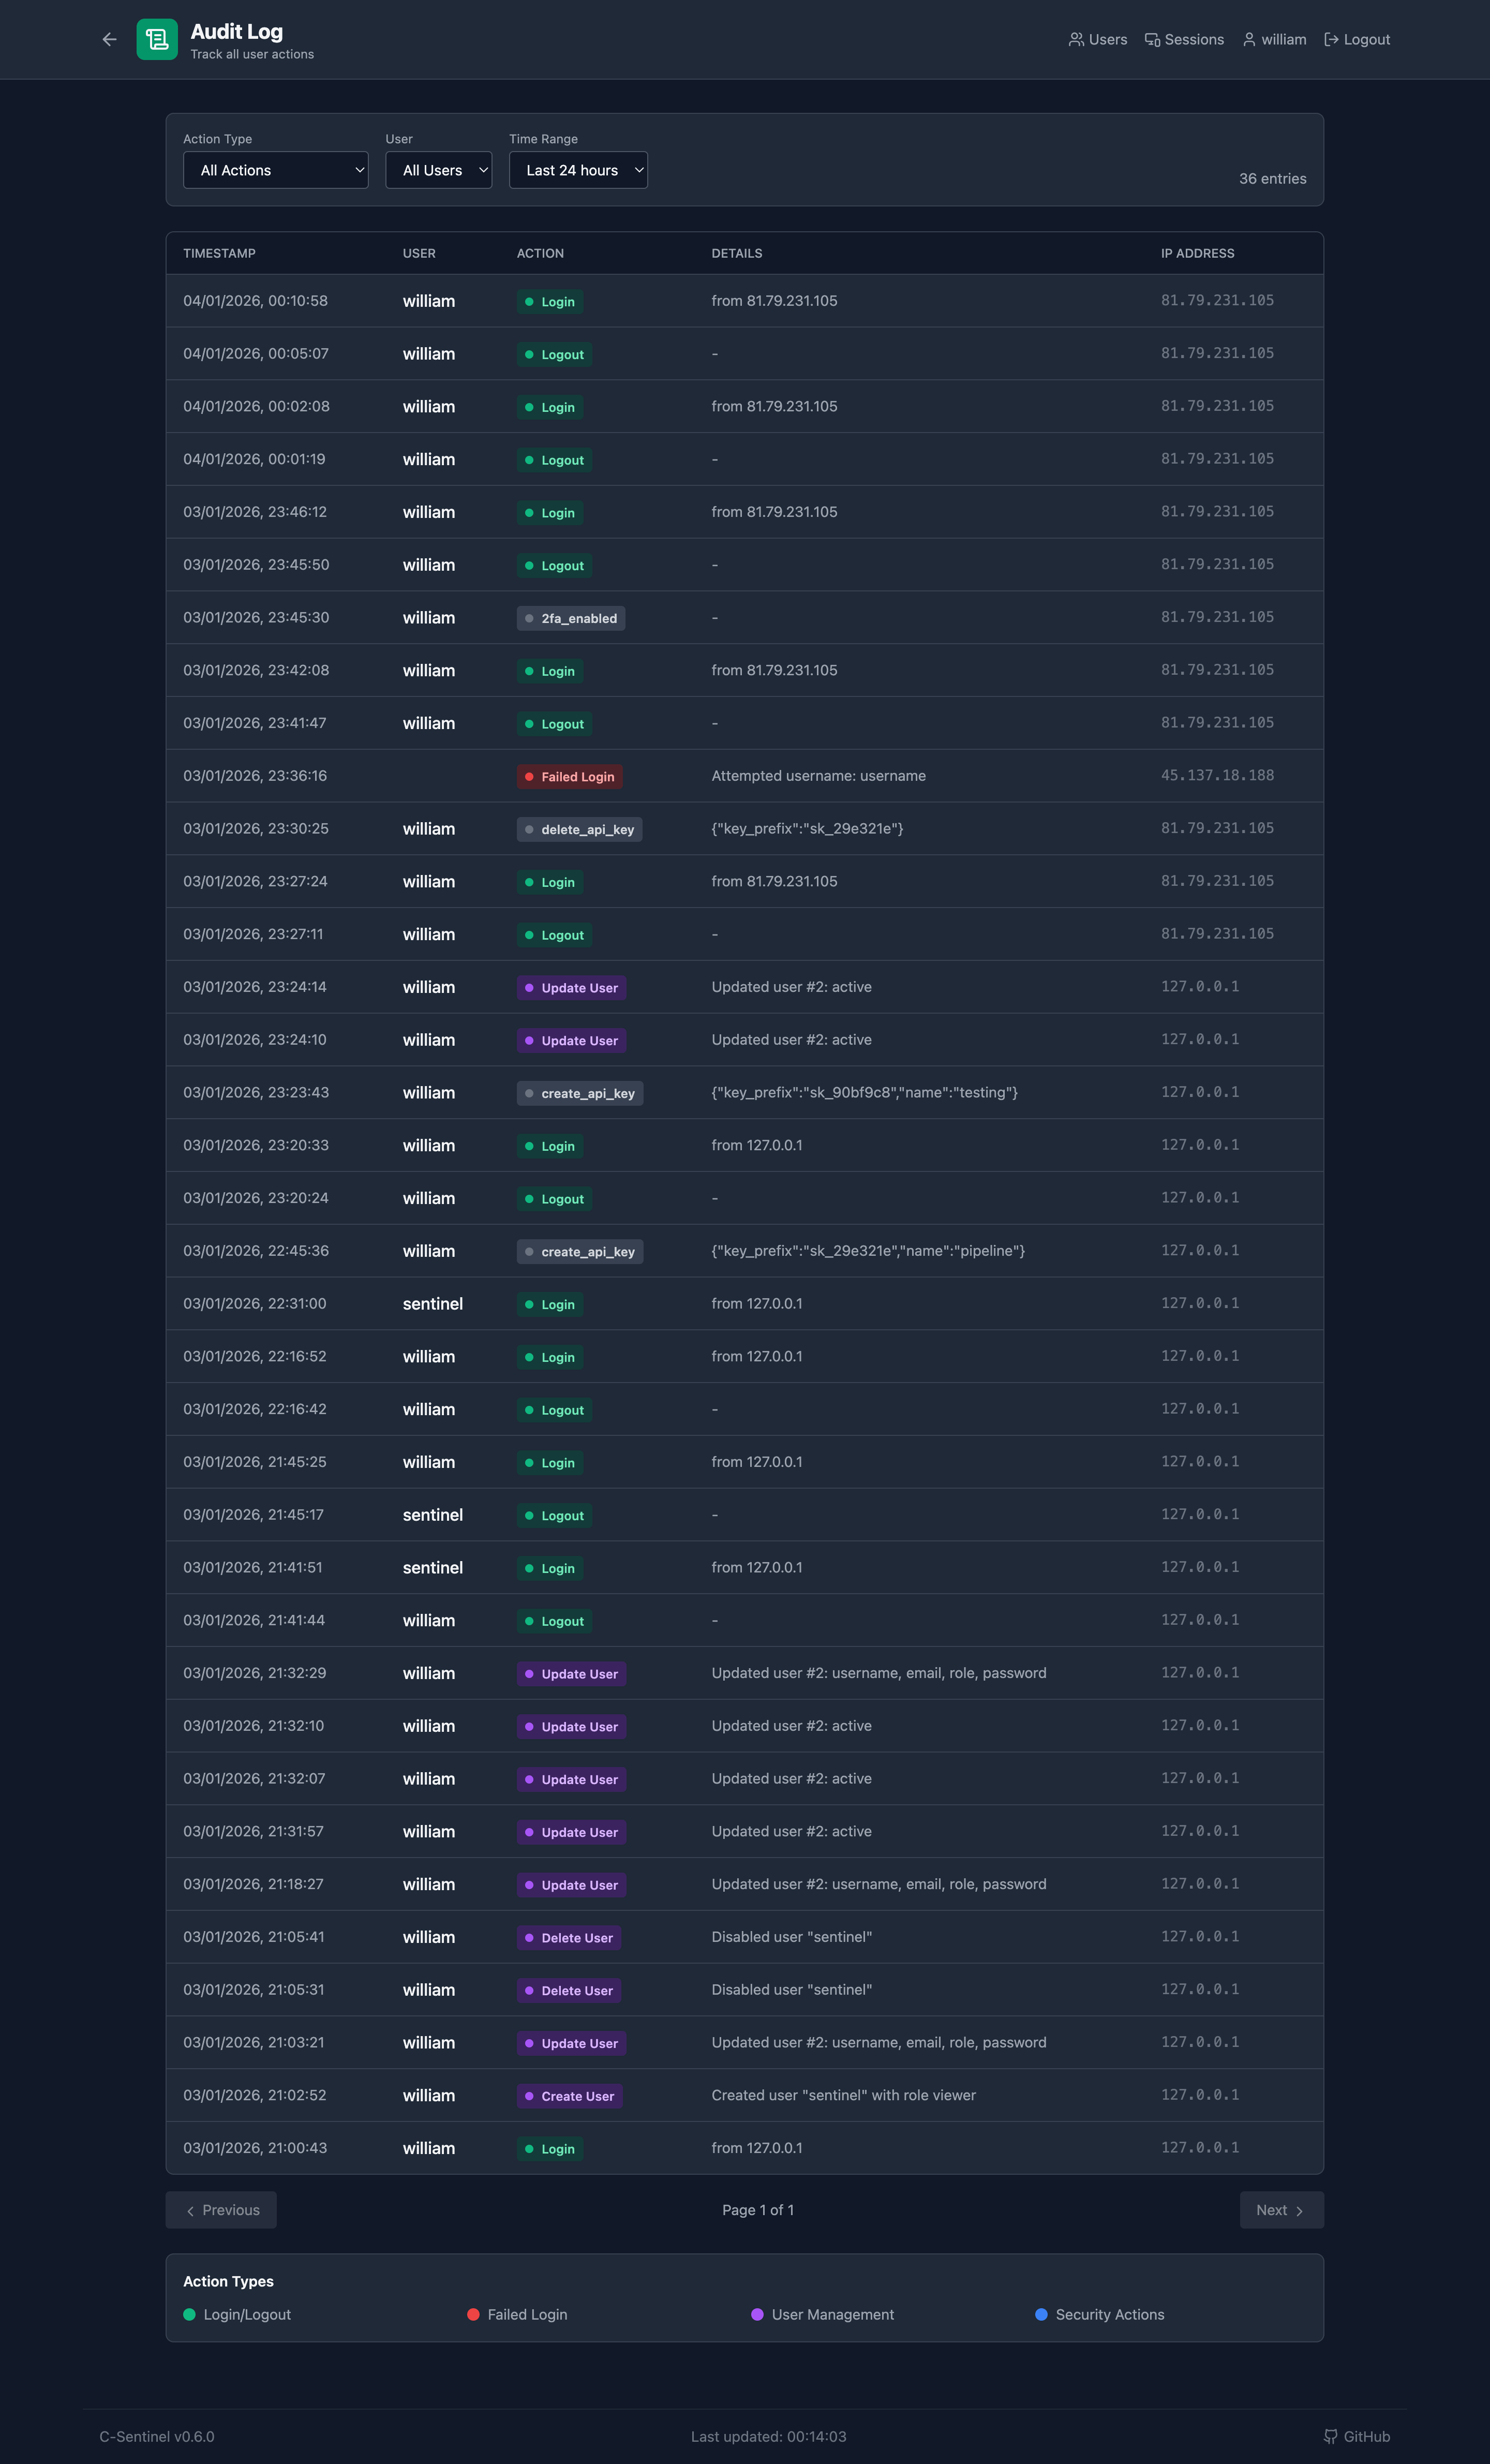
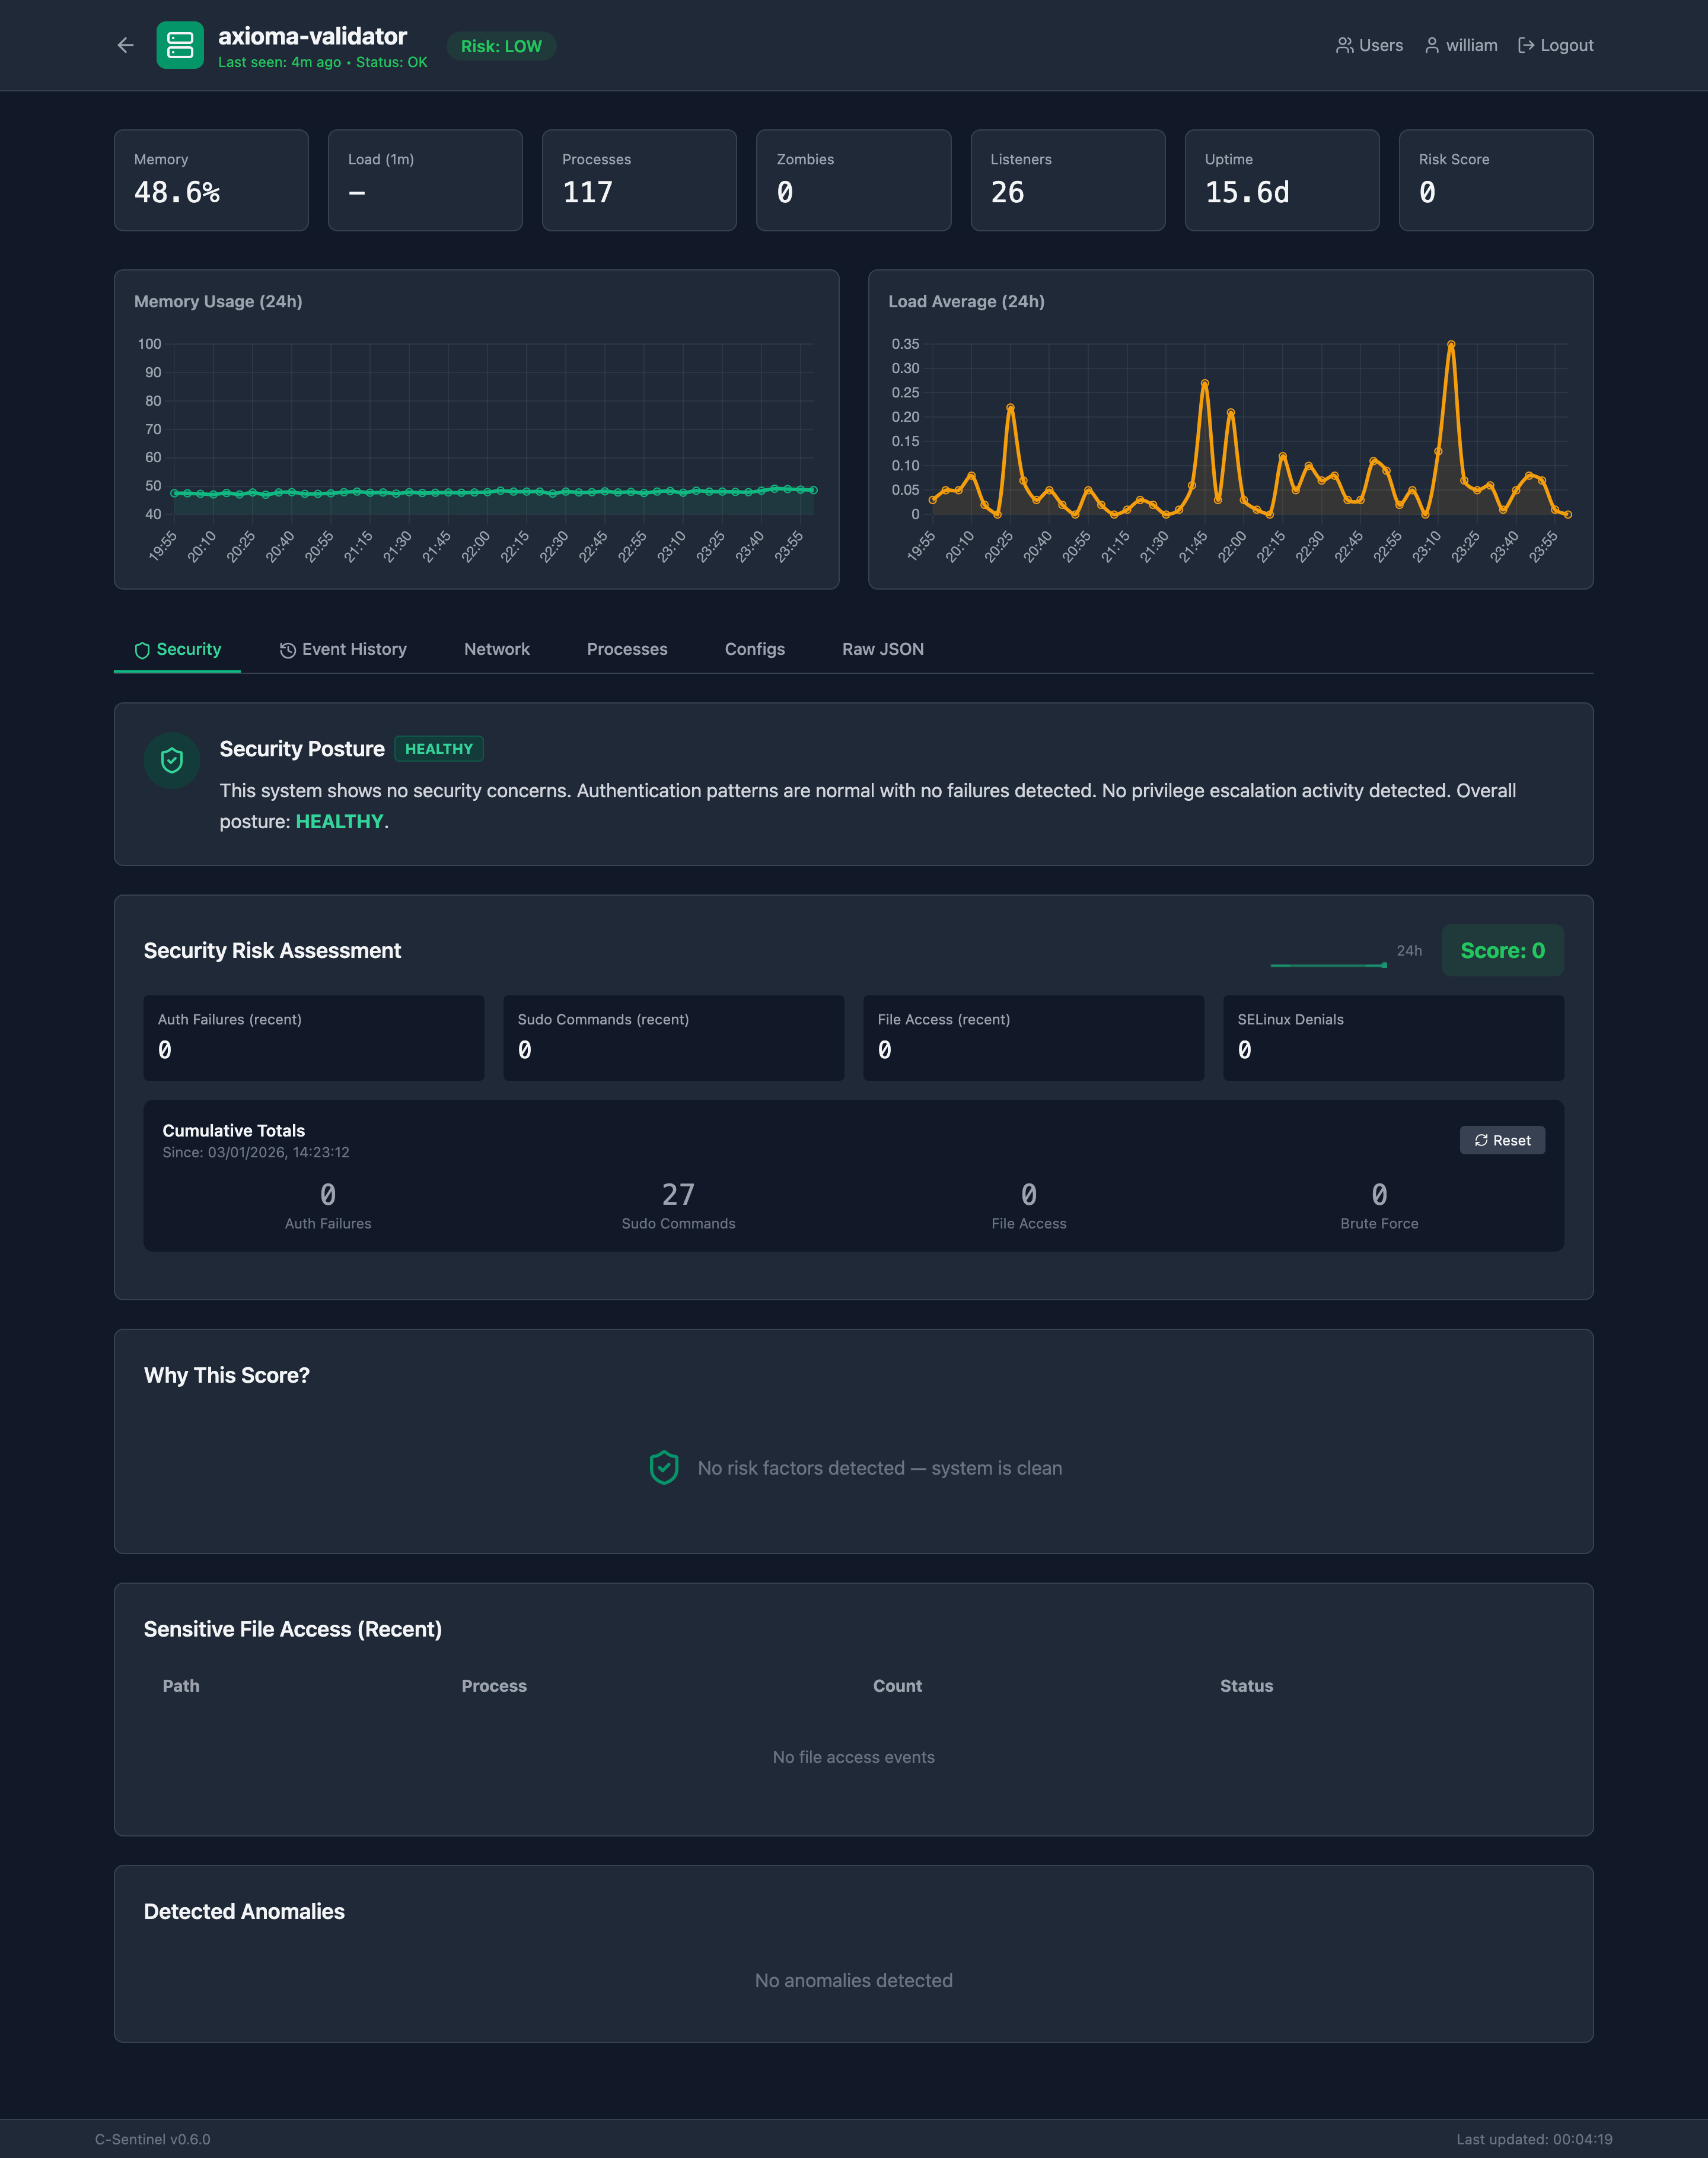
v0.5.x: Sicherheitslage-Zusammenfassung, Risikotrend-Sparkline, Lernindikator, erklärbare Risikofaktoren, E-Mail-Benachrichtigungen, Ereignisverlauf
v0.4.0: Auditd-Integration, Brute-Force-Erkennung, datenschutzerhaltendes Hashing von Benutzernamen, Prozesszuordnung, Risikobewertung
v0.3.0: Web-Dashboard, SHA256-Prüfsummen, systemd-Dienst, Baseline-Lernen, Netzwerk-Probe, Überwachungsmodus
Moderne Observability-Tools wie Dynatrace, Datadog und Prometheus sind hervorragend für Metriksammlung und Schwellenwert-Warnungen geeignet. Aber sie beantworten nur eine enge Frage: „Liegt diese Metrik außerhalb ihres erwarteten Bereichs?“
Sie tun sich schwer mit:
C-Sentinel verfolgt einen anderen Ansatz: Erfasst einen umfassenden System-Fingerabdruck – einschließlich Sicherheitsereignisse – und nutzt LLM-Schlussfolgerungen, um die „Geister in der Maschine“ zu identifizieren.
git clone https://github.com/williamofai/c-sentinel.git cd c-sentinel make
./bin/sentinel --quick --network
sudo ./bin/sentinel --quick --network --audit
./bin/sentinel --learn --network
sudo ./bin/sentinel --watch --interval 300 --network --audit
## Dashboard Features

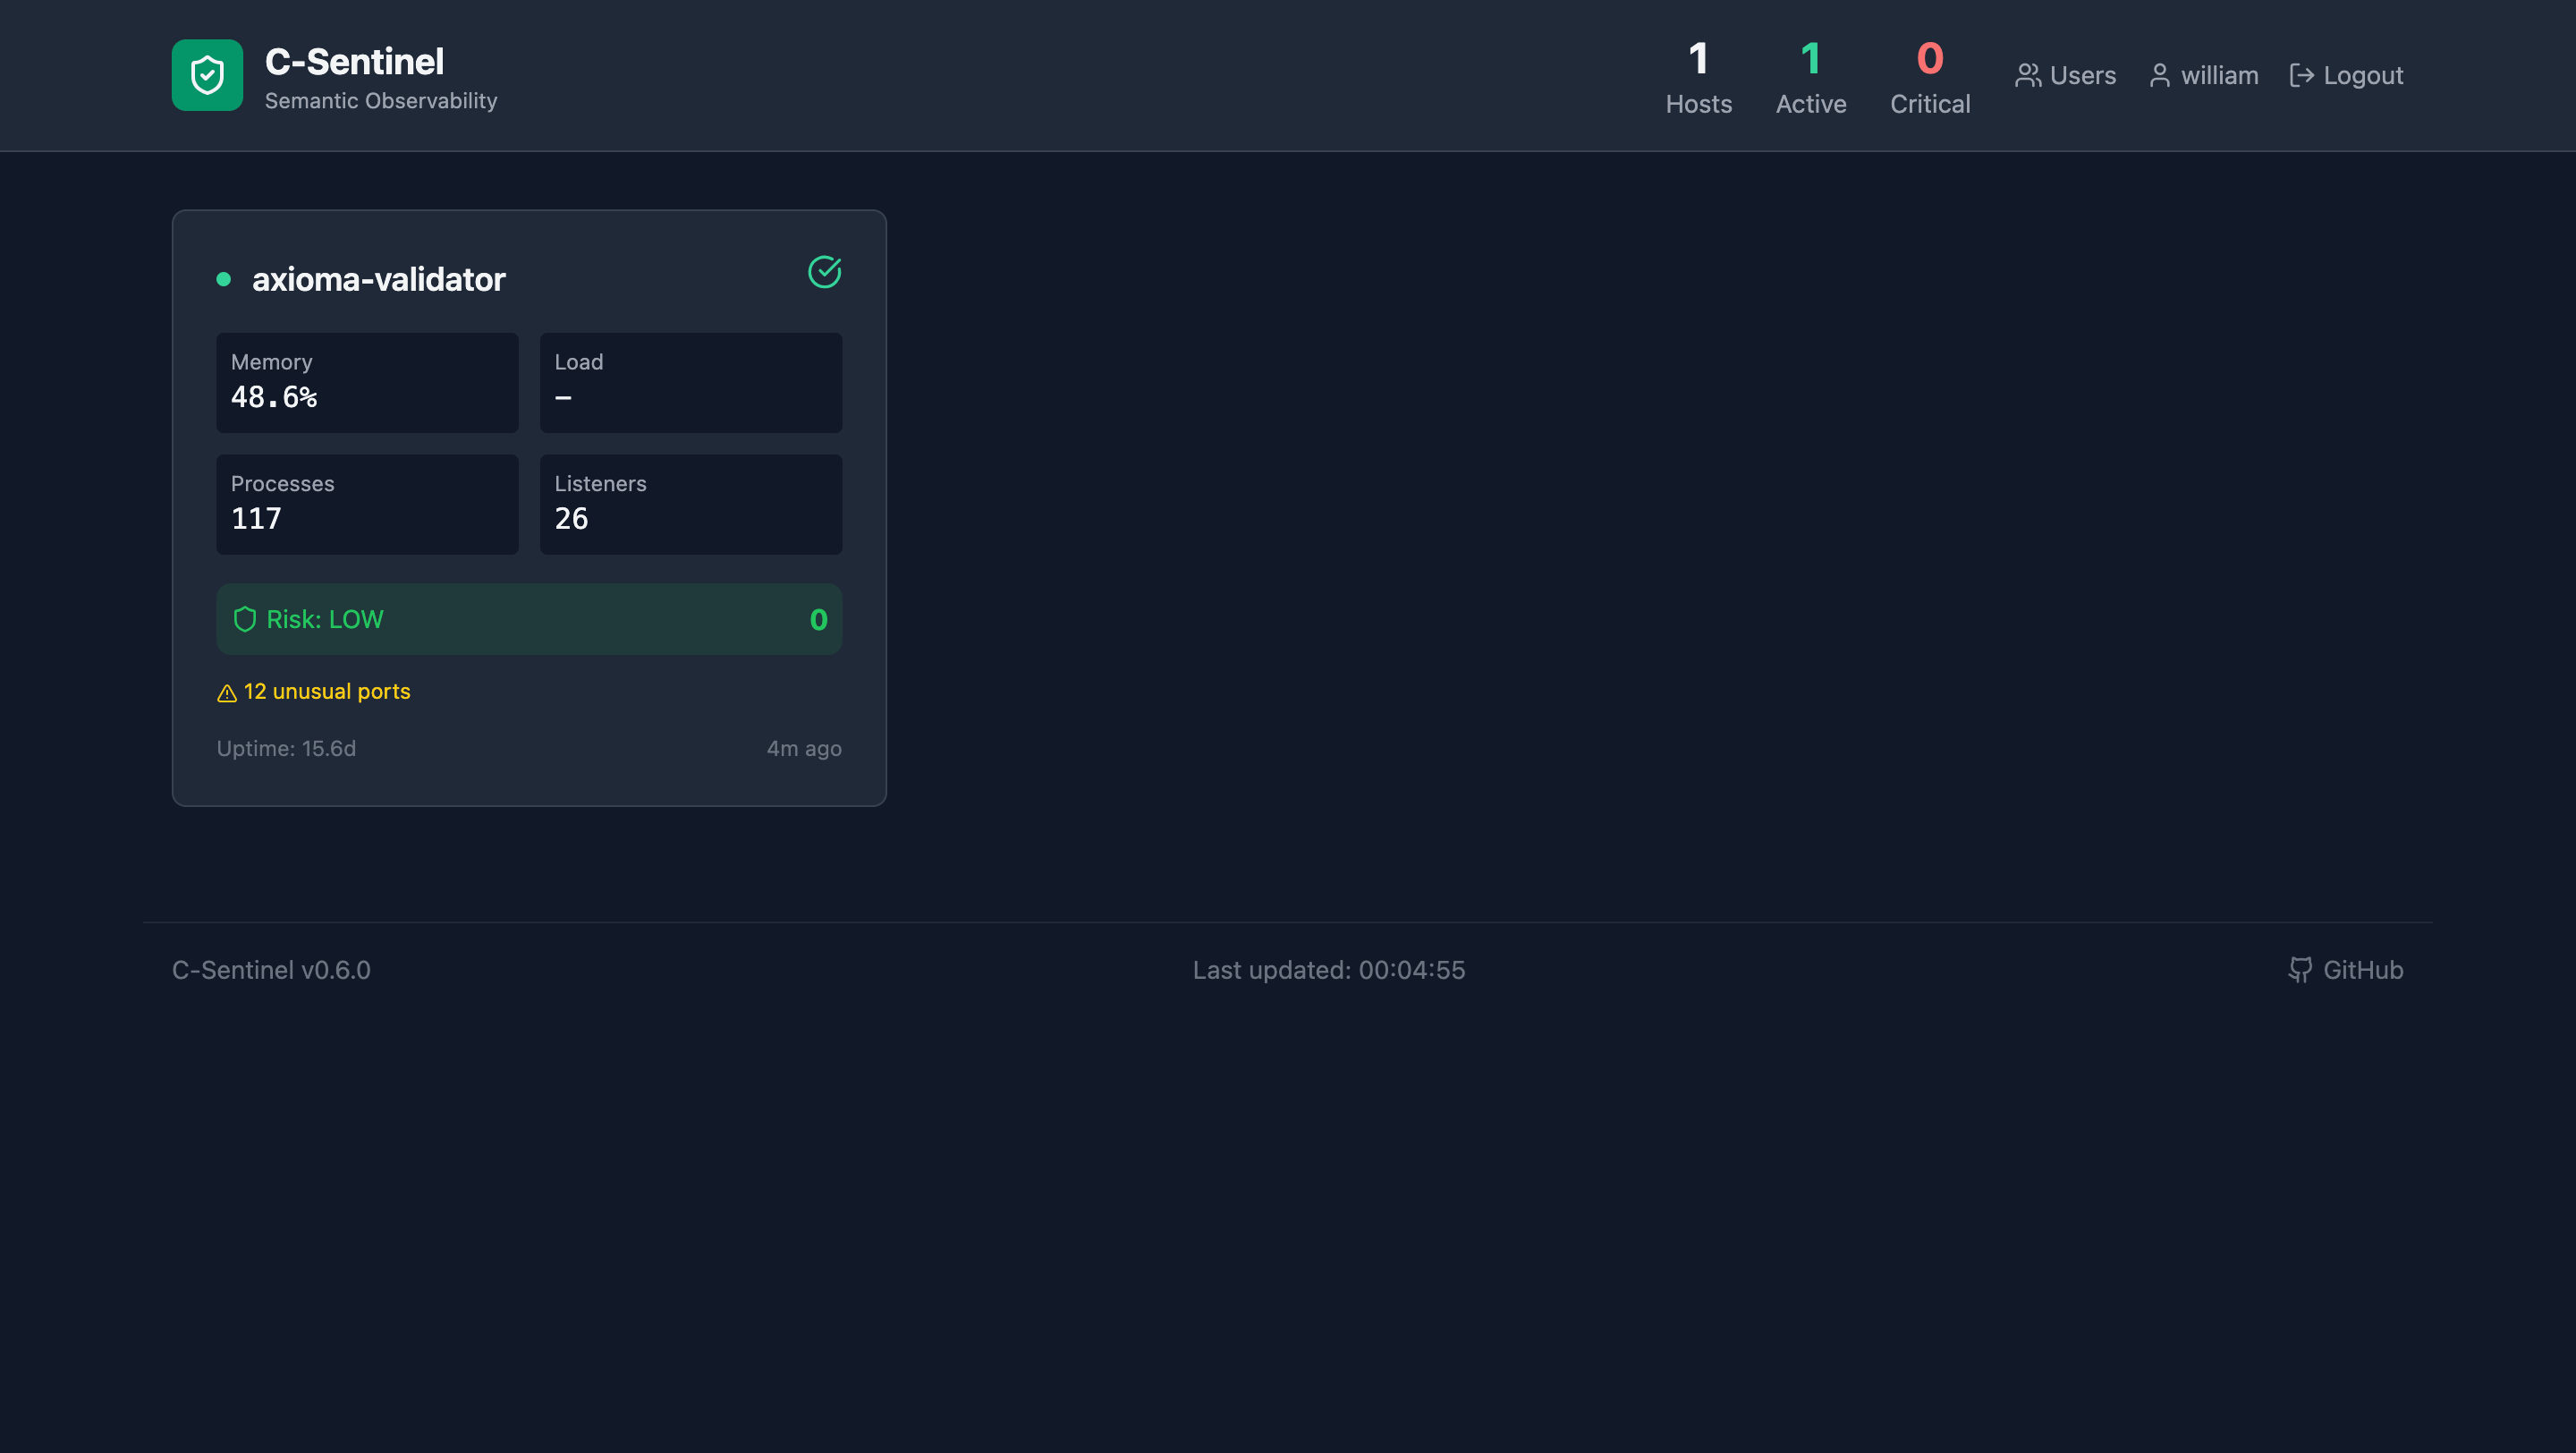
Die Web-Dashboard bietet Echtzeit-Überwachung der Sicherheit in Ihrer Infrastruktur.

### Multi-User-Authentifizierung

Zugriffskontrolle auf Unternehmensniveau mit drei Rollen:

| Rolle | Berechtigungen |
|-------|----------------|
| **Admin** | Vollzugriff: Benutzer verwalten, Audit-Logs einsehen, alle Operationen |
| **Operator** | Ereignisse bestätigen, Zähler zurücksetzen, alle Daten anzeigen |
| **Viewer** | Schreibgeschützter Zugriff auf Dashboards und Daten |

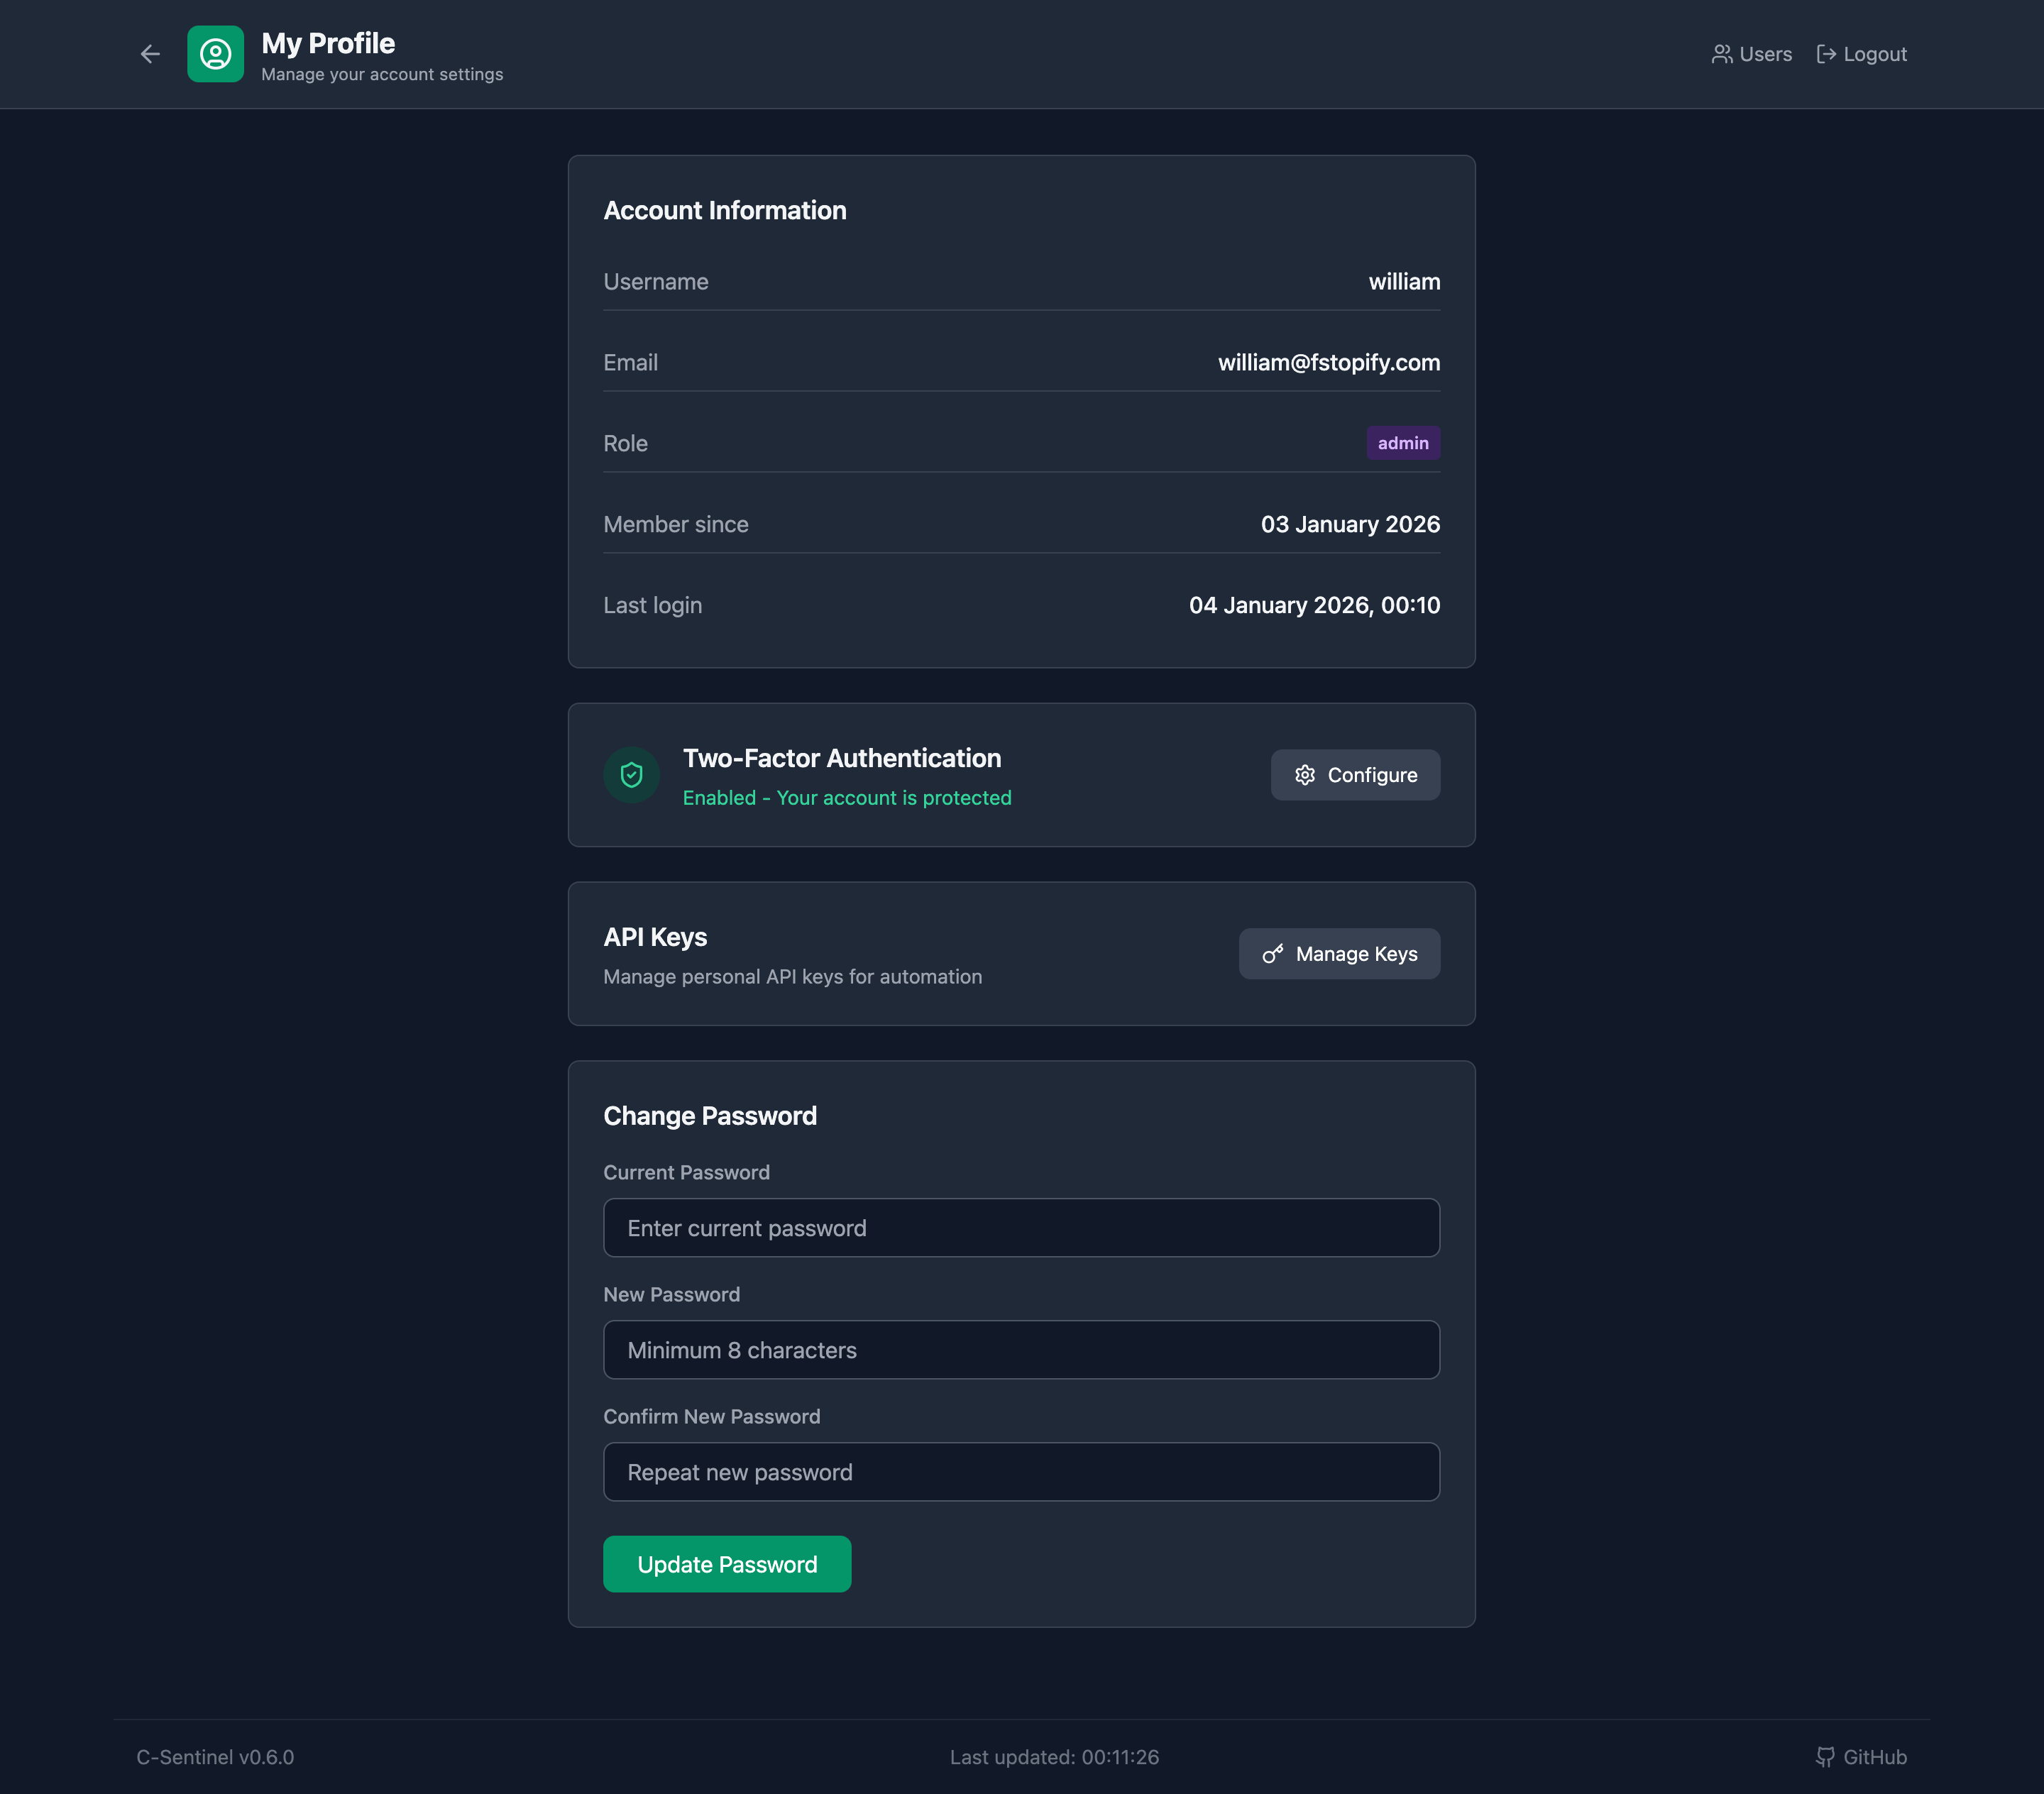
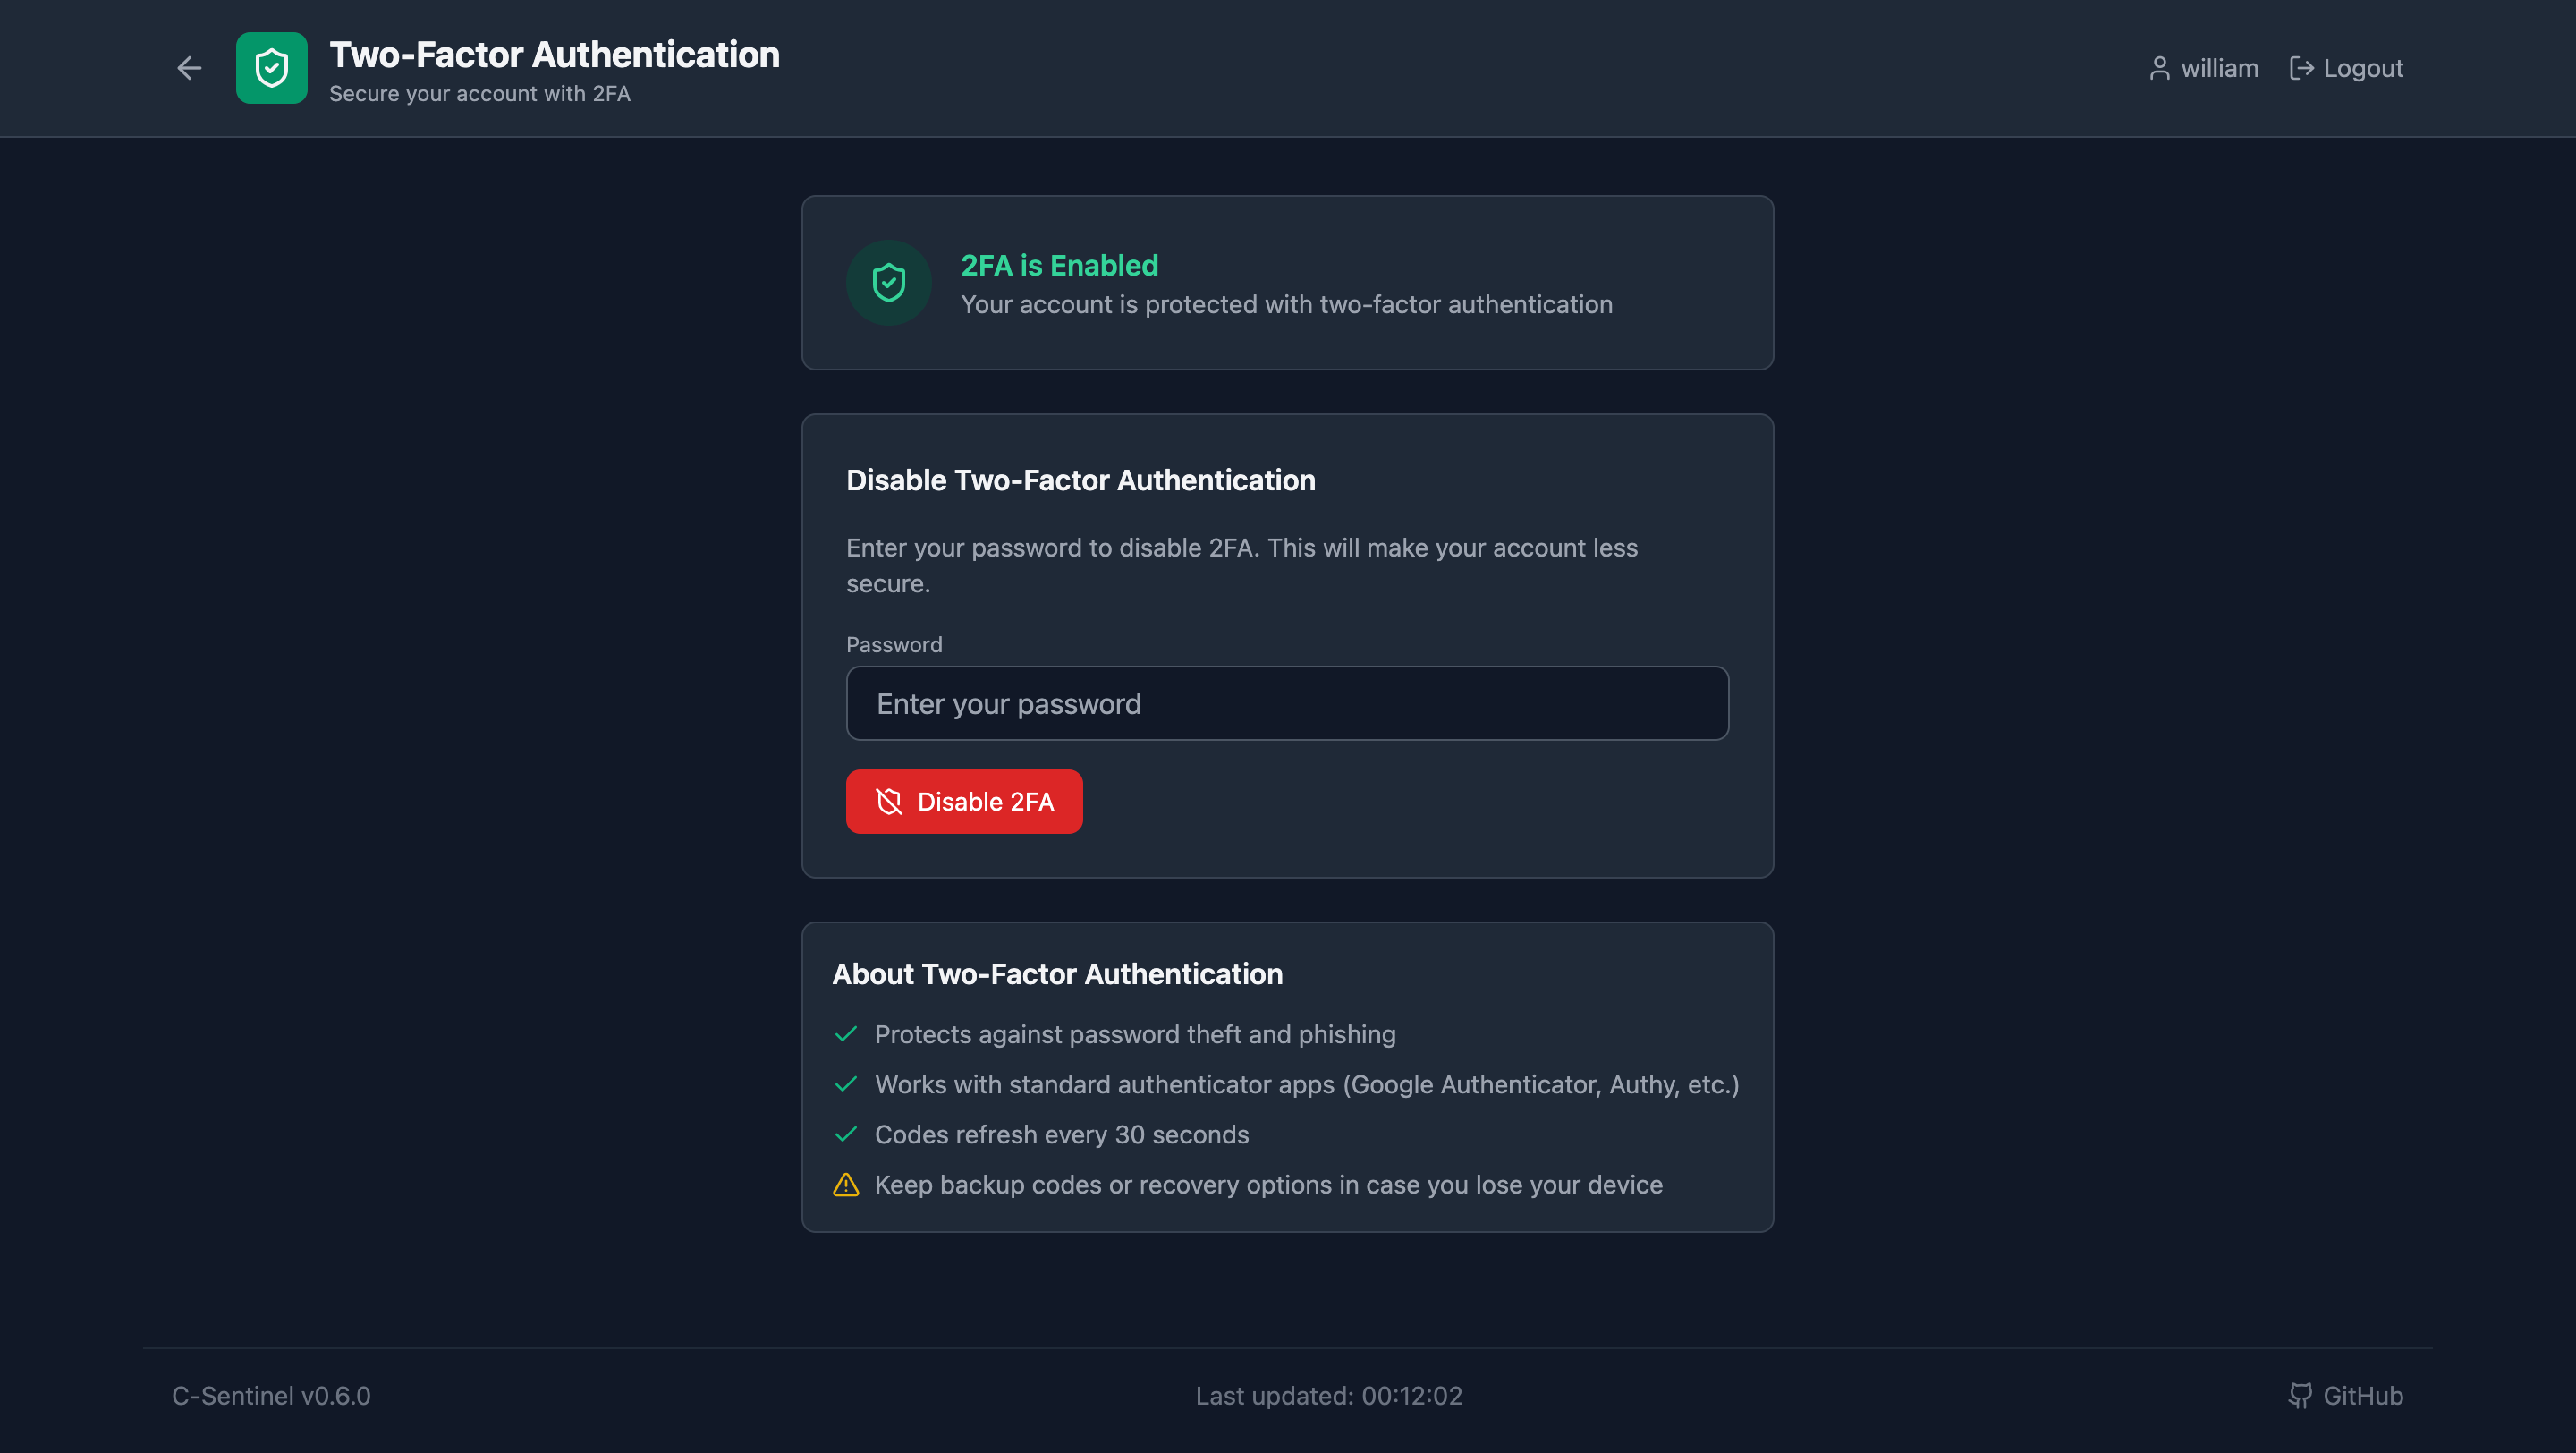
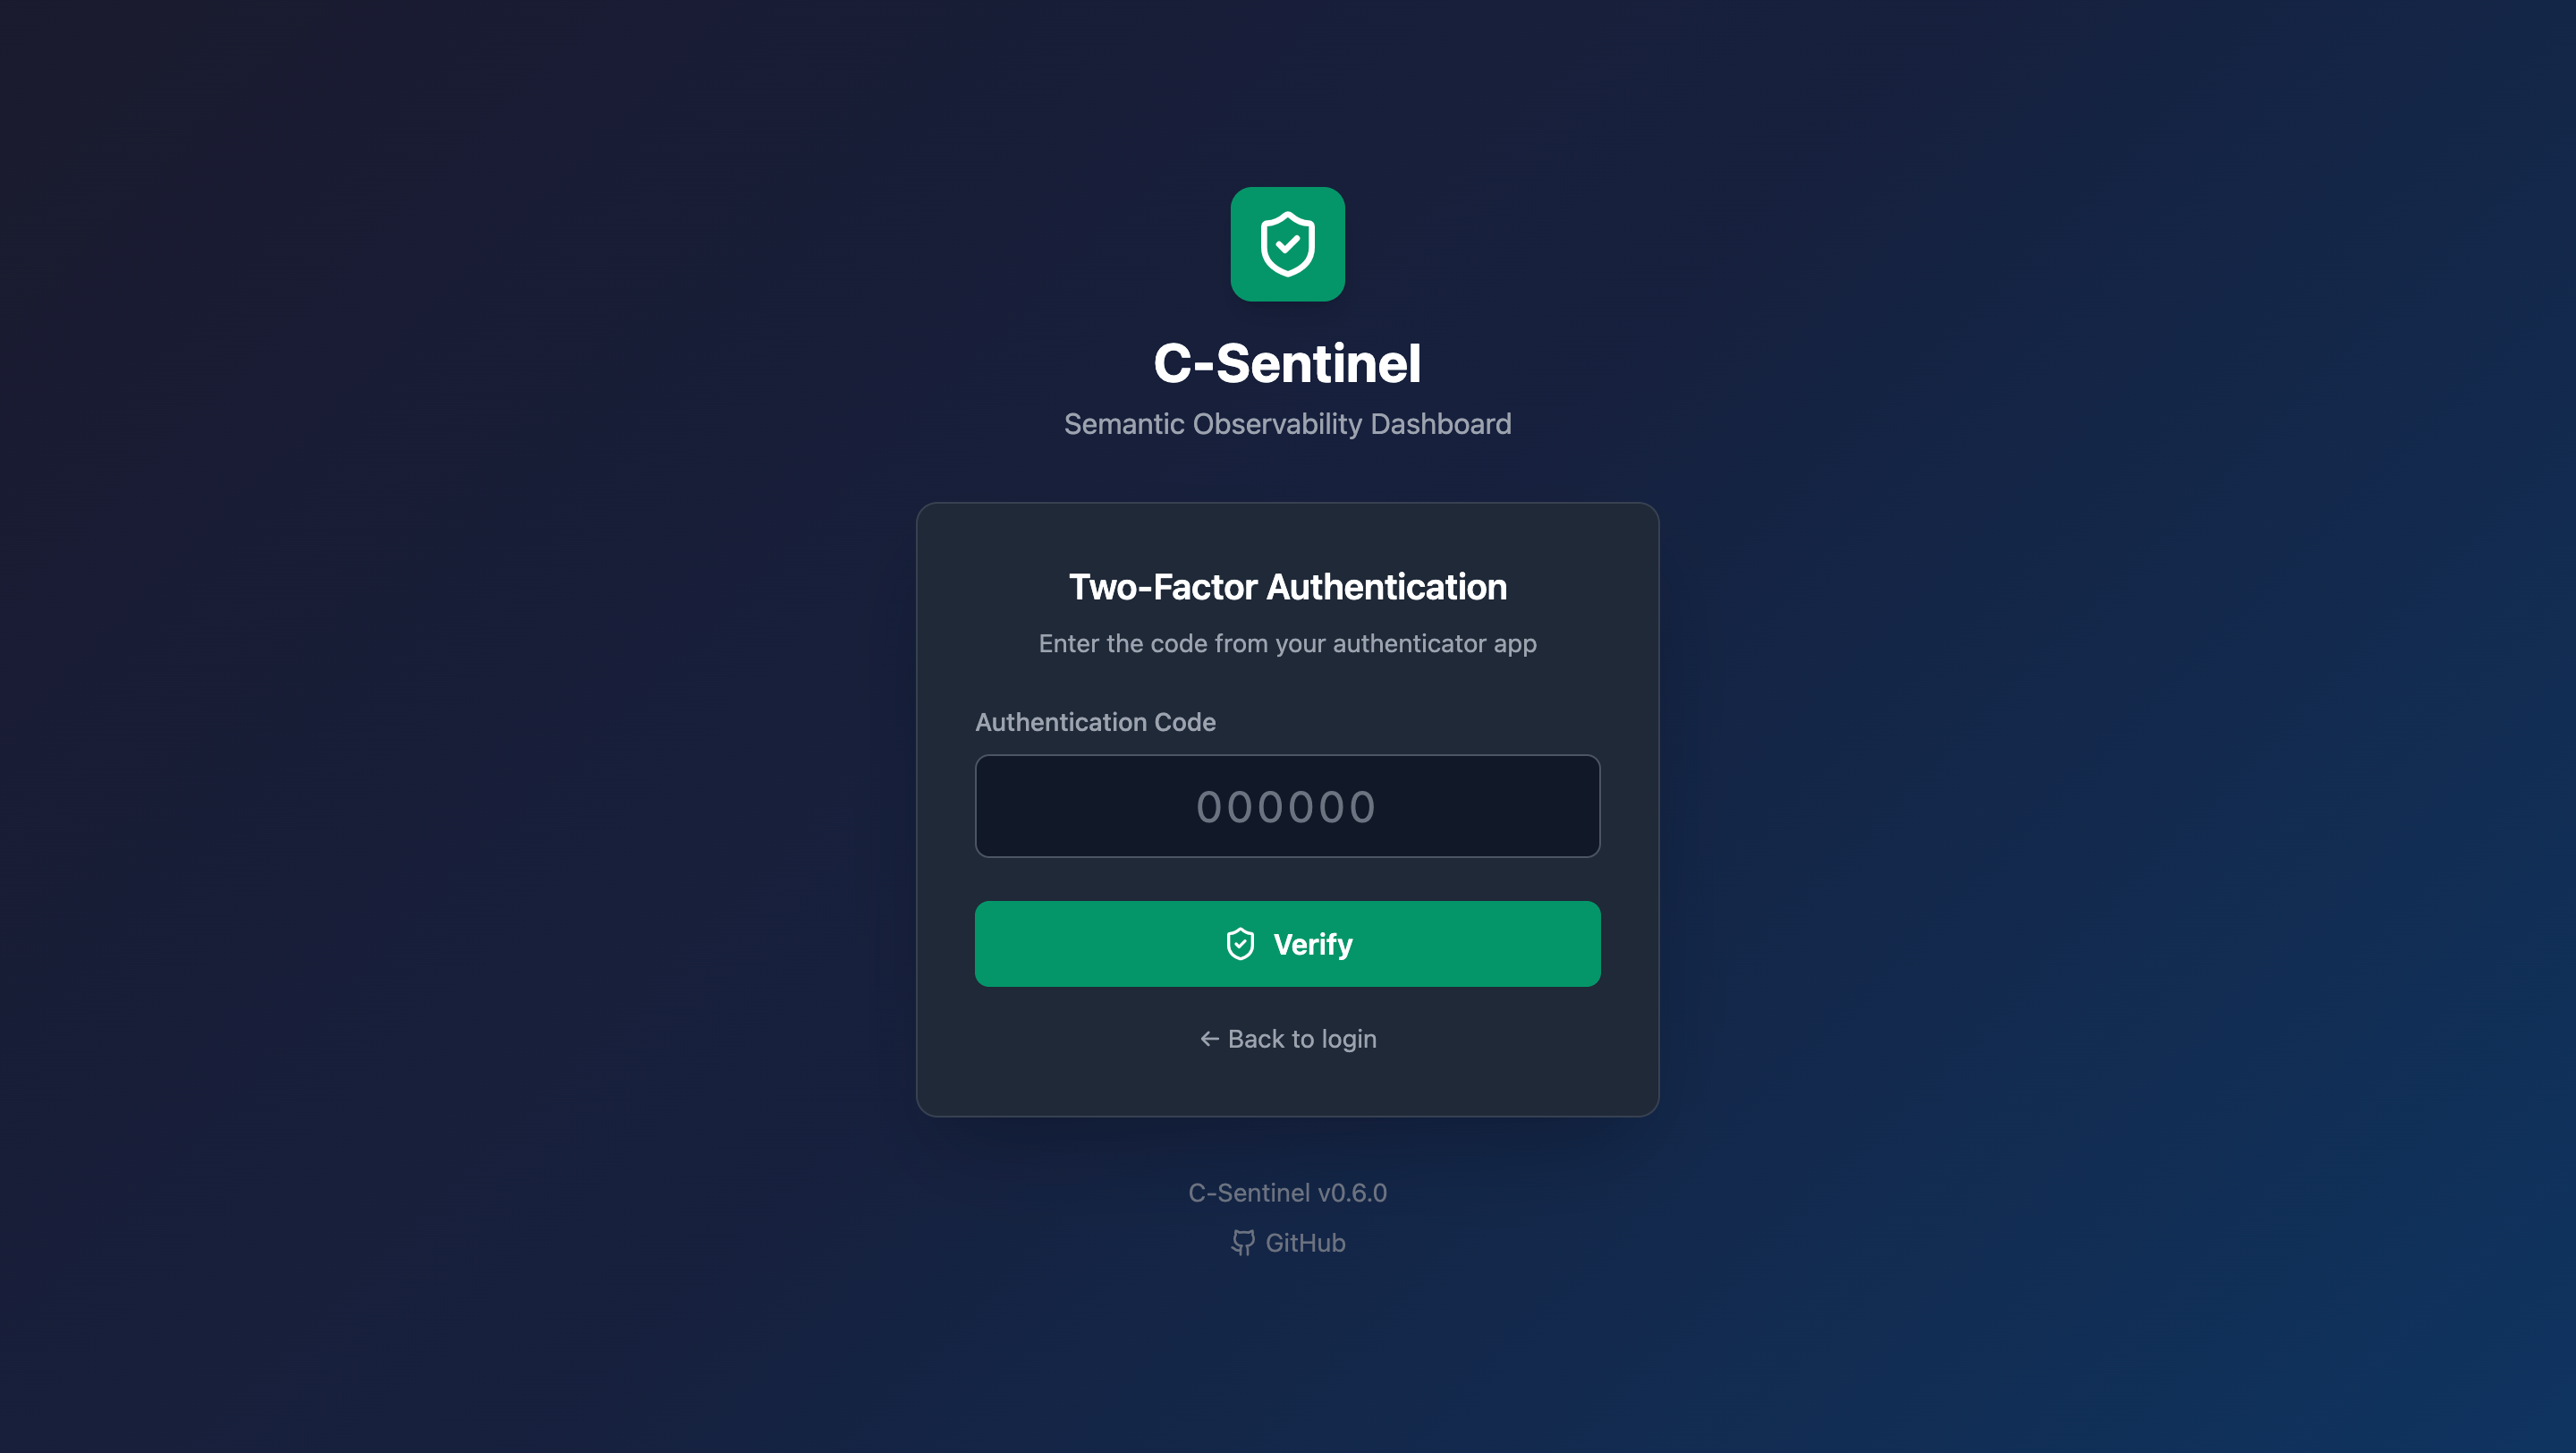
### Zwei-Faktor-Authentifizierung (TOTP)

Schützen Sie Ihr Konto mit dem Industriestandard TOTP:
- Funktioniert mit Google Authenticator, Authy, Microsoft Authenticator
- QR-Code-Einrichtung für einfache Konfiguration
- Bei jedem Login erforderlich, wenn aktiviert
- E-Mail-Benachrichtigungen bei Aktivierung/Deaktivierung

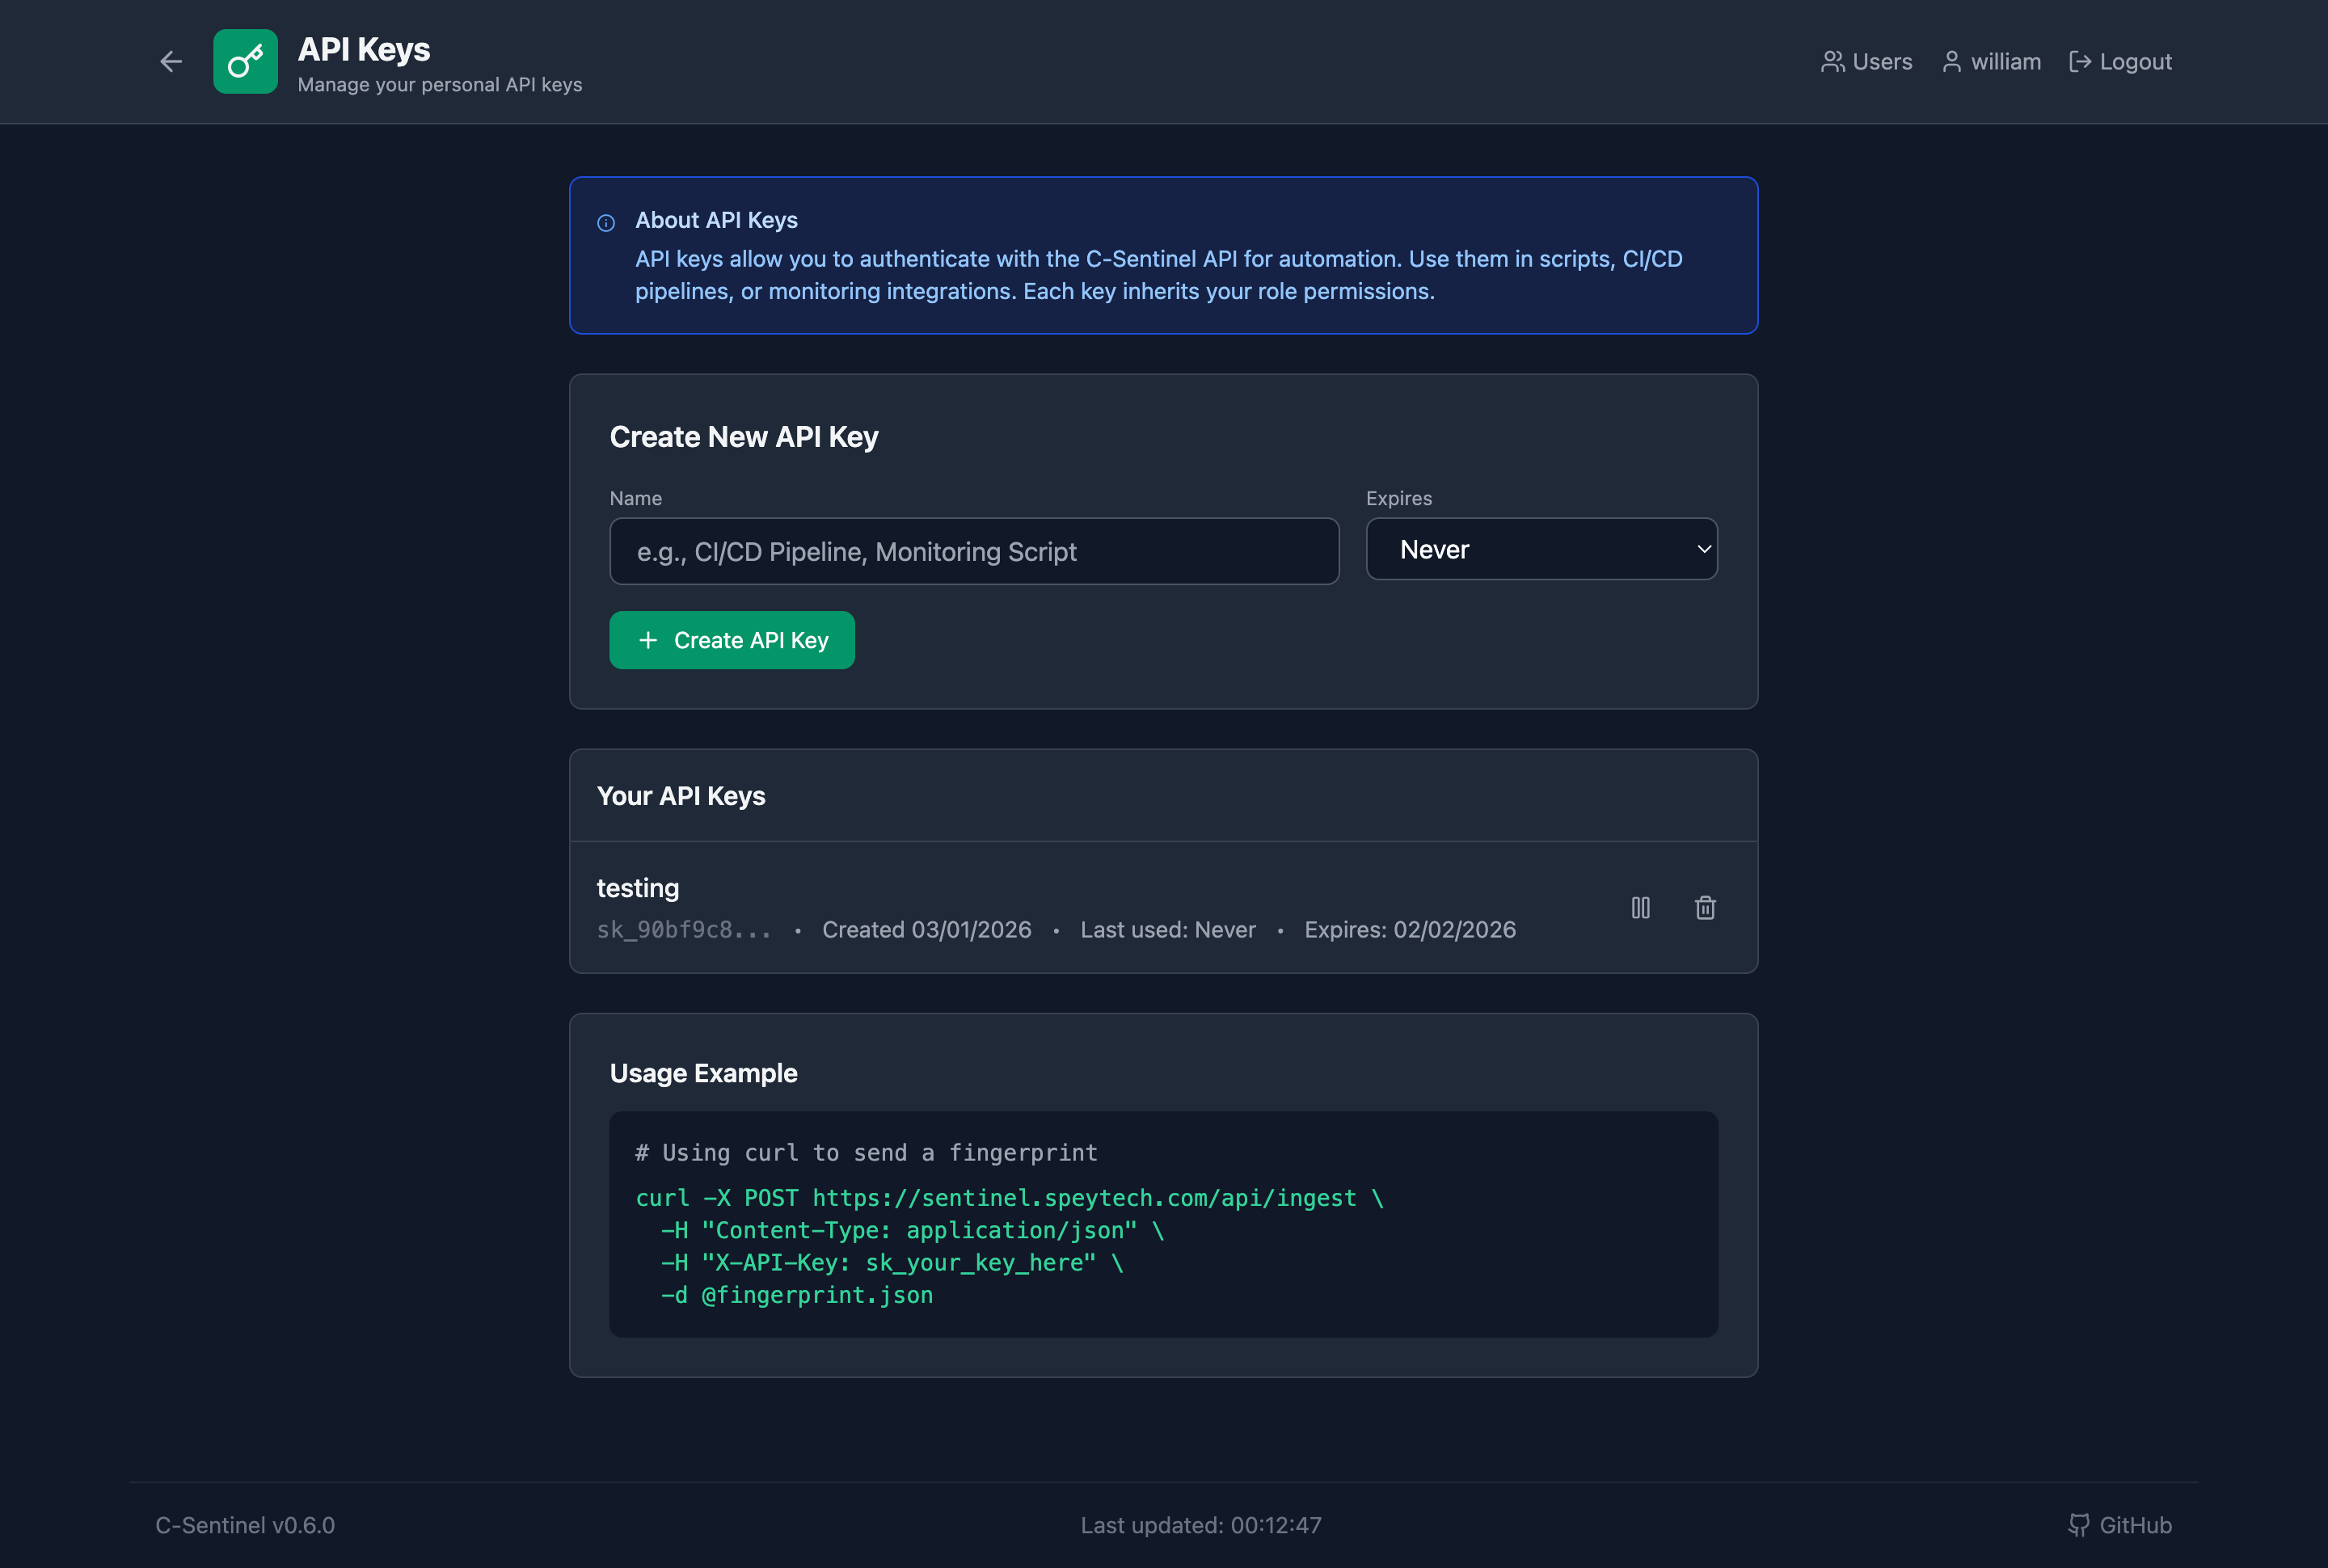
### Persönliche API-Schlüssel

Jeder Benutzer kann seine eigenen API-Schlüssel für die Automatisierung erstellen:
- Benannte Schlüssel (z. B. „CI/CD Pipeline“, „Monitoring Script“)
- Optionale Ablaufdaten
- Aktivieren/Deaktivieren ohne Löschen
- Verfolgung der letzten Nutzung
- Schlüssel erben die Rollenberechtigungen des Benutzers```bash
# Use your personal API key
curl -X POST https://sentinel.example.com/api/ingest \
  -H "Content-Type: application/json" \
  -H "X-API-Key: sk_your_personal_key" \
  -d @fingerprint.json
Verfolgt alle Benutzeraktionen für Compliance und Sicherheit:
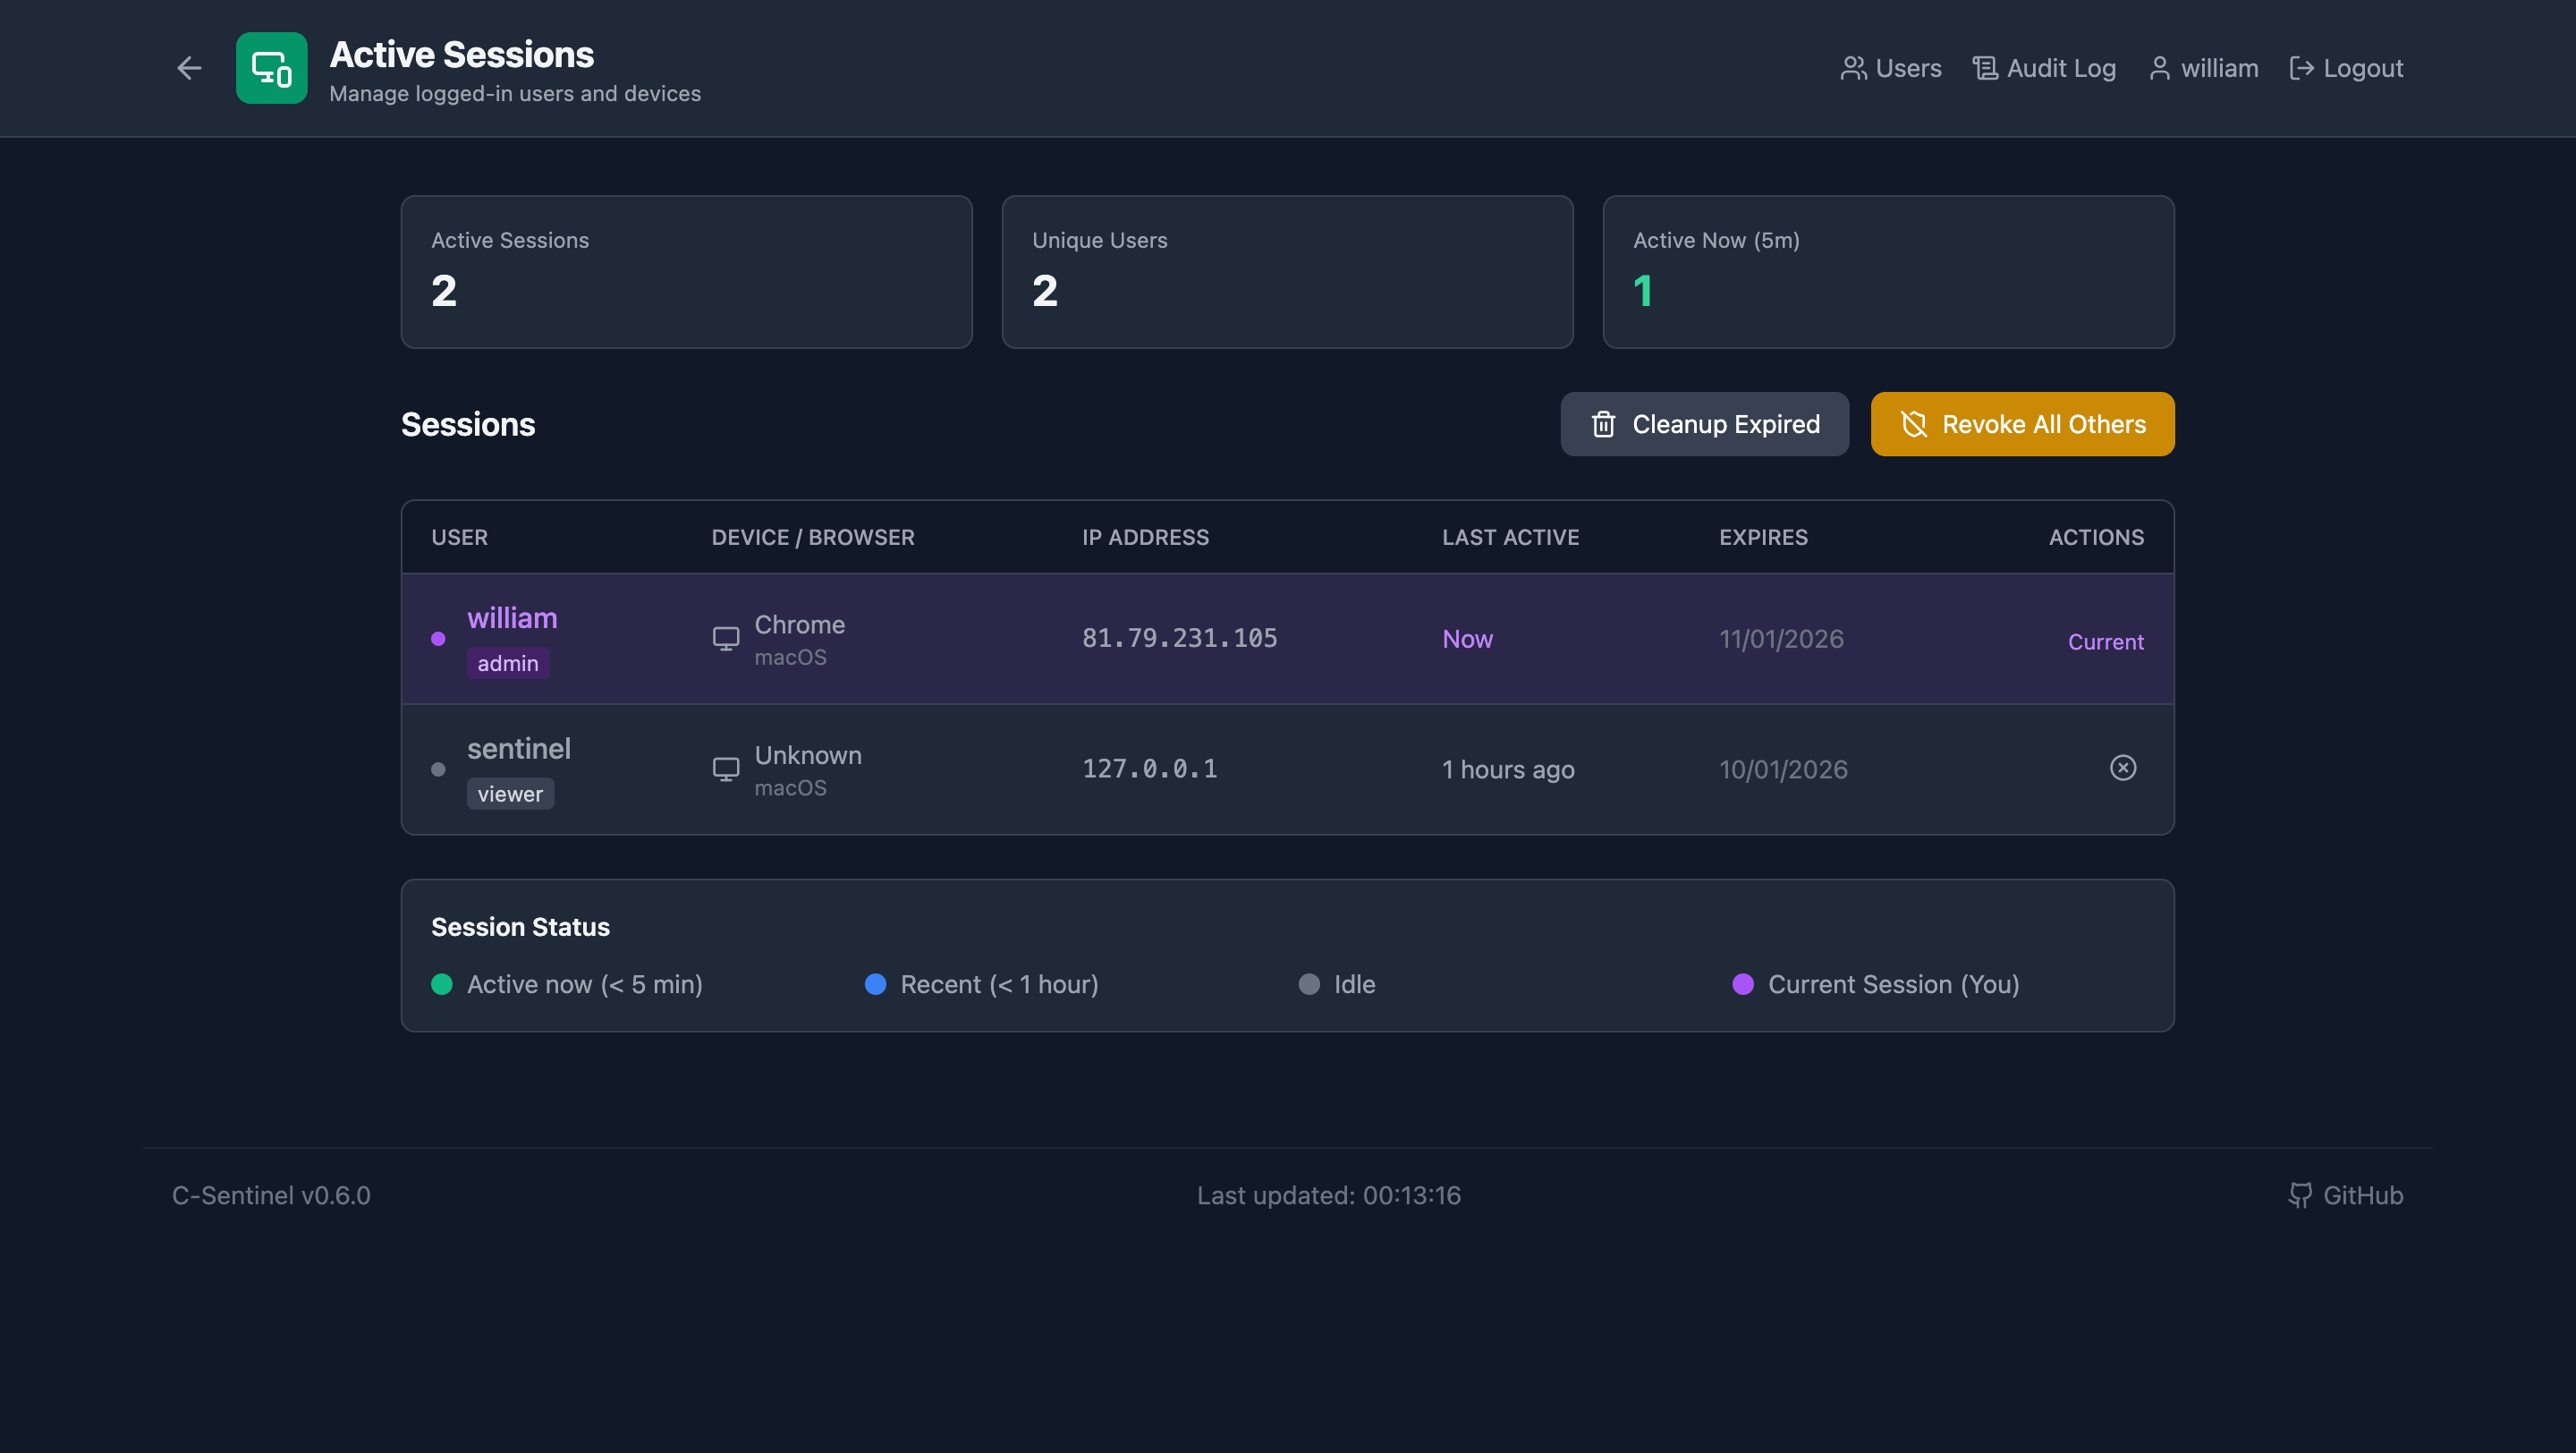
Volle Transparenz über aktive Sitzungen:
Erklärung des Sicherheitsstatus Ihres Systems in einfachem Englisch:
"Dieses System zeigt keine Sicherheitsbedenken. Authentifizierungsmuster sind normal, keine Fehler erkannt. Keine Aktivität zur Privilegienausweitung erkannt. Gesamtzustand: GESUND."
Jeder Risikoscore enthält Faktoren, die erklären, warum:
| Faktor | Gewicht |
|---|---|
| 10 Authentifizierungsfehler (200% über Basislinie - hoch) | +30 |
| Brute-Force-Angriffsmuster erkannt | +10 |
| 2 sensible Datei(en) zugegriffen | +4 |
| Gesamt | 44 |
Das System lernt, was für Ihre Umgebung "normal" ist:
| Stichproben | Status | Bedeutung |
|---|---|---|
| < 10 | 🧠 Lernen | Erste Basislinie aufbauen |
| 10-50 | 🧠 Kalibrieren | Normale Muster verfeinern |
| > 50 | (ausgeblendet) | Vollständig kalibriert |
Ein Mini-Diagramm, das den Risikoscore-Verlauf der letzten 24 Stunden zeigt – sofort erkennbar, ob sich die Situation verbessert oder verschlechtert.