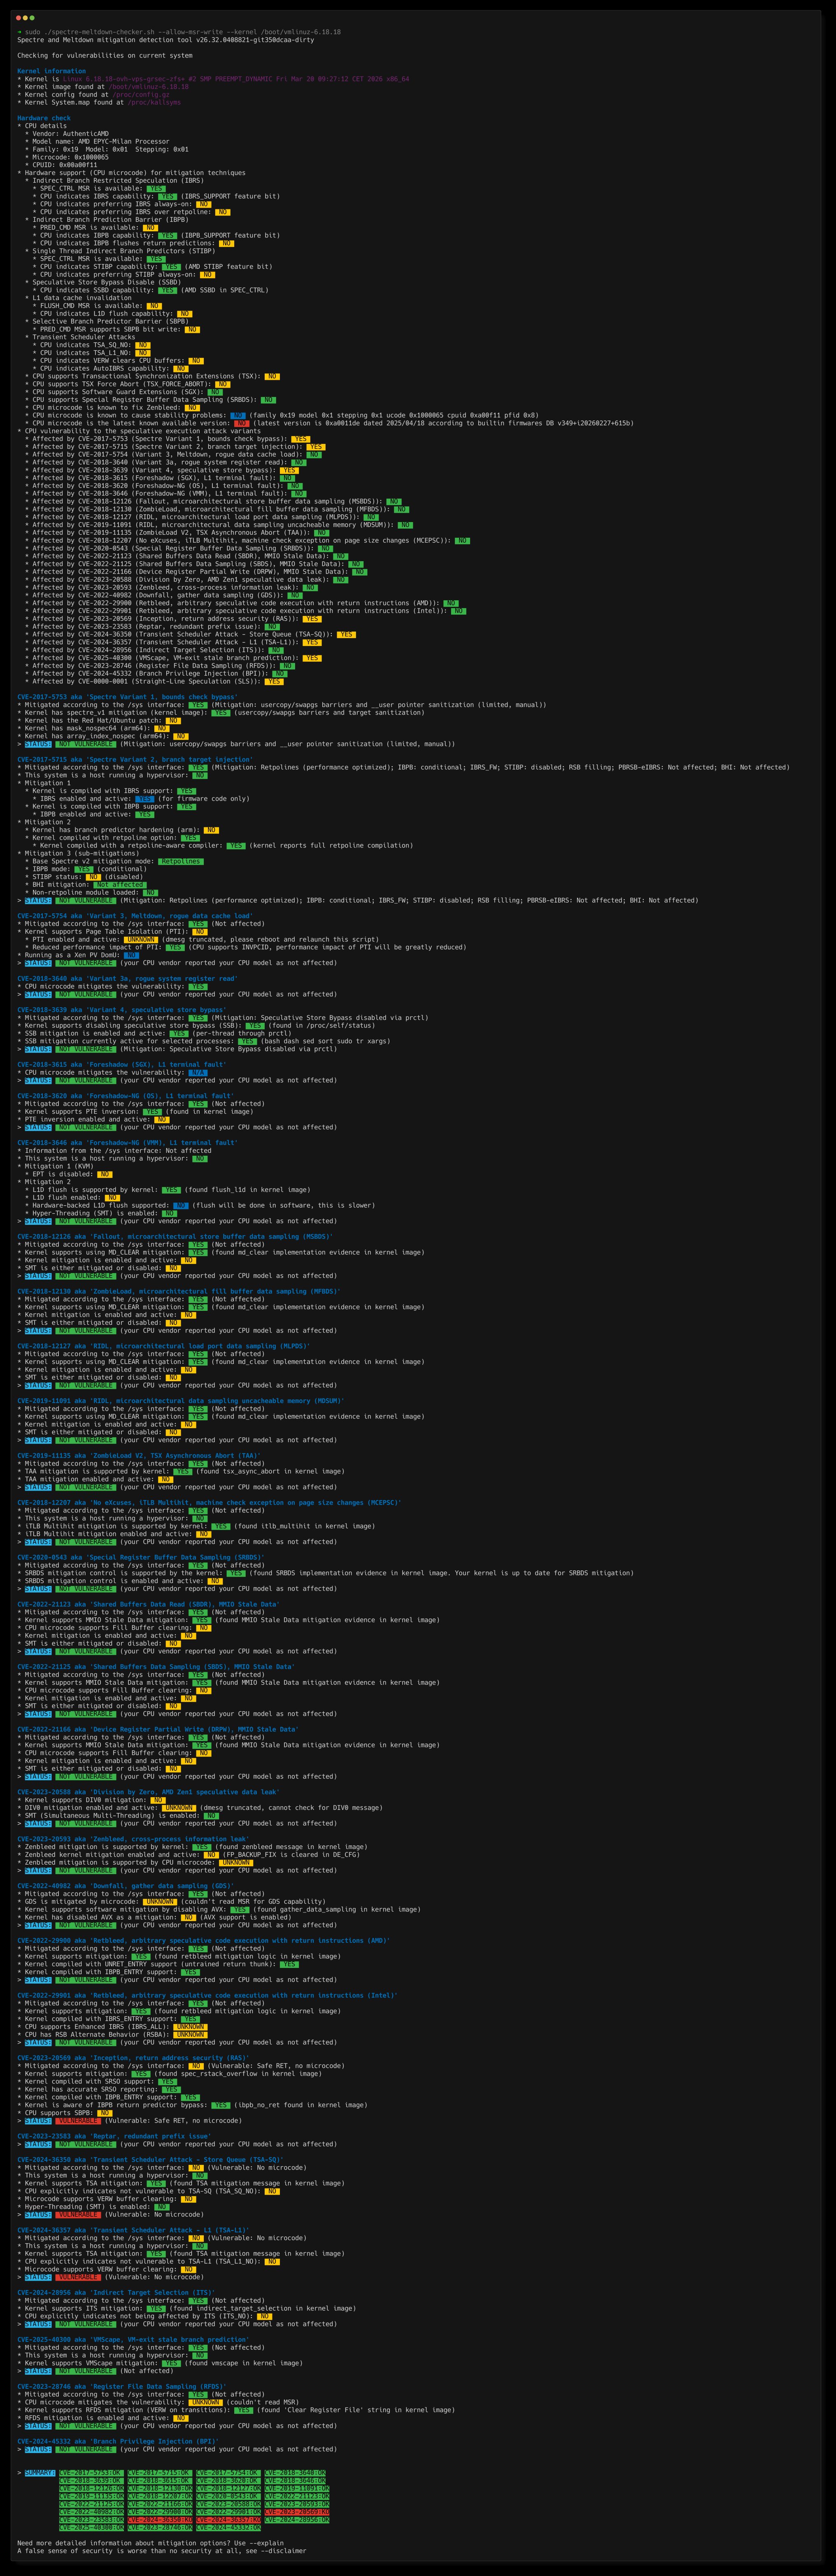

Reptar, Downfall, Zenbleed, ZombieLoad, RIDL, Fallout, Foreshadow, Spectre, Meltdown Schwachstellen-/Gegenmaßnahmen-Prüfer für Linux & BSD

Ein eigenständiges Shell-Skript, das die Widerstandsfähigkeit Ihres Systems gegen die verschiedenen transient execution CVEs bewertet, die seit Anfang 2018 veröffentlicht wurden, und Ihnen Anleitungen zur Abschwächung gibt.
| CVE | Name | Aliase |
|---|---|---|
| CVE-2017-5753 | Bounds Check Bypass | Spectre V1 |
| CVE-2017-5715 | Branch Target Injection | Spectre V2 |
| CVE-2017-5754 | Rogue Data Cache Load | Meltdown |
| CVE-2018-3640 | Rogue System Register Read | Variant 3a |
| CVE-2018-3639 | Speculative Store Bypass | Variant 4, SSB |
| CVE-2018-3615 | L1 Terminal Fault | Foreshadow (SGX) |
| CVE-2018-3620 | L1 Terminal Fault | Foreshadow-NG (OS/SMM) |
| CVE-2018-3646 | L1 Terminal Fault | Foreshadow-NG (VMM) |
| CVE-2018-12126 | Microarchitectural Store Buffer Data Sampling | MSBDS, Fallout |
| CVE-2018-12127 | Microarchitectural Load Port Data Sampling | MLPDS, RIDL |
| CVE-2018-12130 | Microarchitectural Fill Buffer Data Sampling | MFBDS, ZombieLoad |
| CVE-2018-12207 | Machine Check Exception on Page Size Changes | iTLB Multihit, No eXcuses |
| CVE-2019-11091 | Microarchitectural Data Sampling Uncacheable Memory | MDSUM, RIDL |
| CVE-2019-11135 | TSX Asynchronous Abort | TAA, ZombieLoad V2 |
| CVE-2020-0543 | Special Register Buffer Data Sampling | SRBDS, CROSSTalk |
| CVE-2022-21123 | Shared Buffers Data Read | SBDR, MMIO Stale Data |
| CVE-2022-21125 | Shared Buffers Data Sampling | SBDS, MMIO Stale Data |
| CVE-2022-21166 | Device Register Partial Write | DRPW, MMIO Stale Data |
| CVE-2022-29900 | Arbitrary Speculative Code Execution with Return Instructions | Retbleed (AMD) |
| CVE-2022-29901 | Arbitrary Speculative Code Execution with Return Instructions | Retbleed (Intel), RSBA |
| CVE-2022-40982 | Gather Data Sampling | Downfall, GDS |
| CVE-2023-20569 | Return Address Security | Inception, SRSO |
| CVE-2023-20588 | AMD Division by Zero Speculative Data Leak | DIV0 |
| CVE-2023-20593 | Cross-Process Information Leak | Zenbleed |
| CVE-2023-23583 | Redundant Prefix Issue | Reptar |
| CVE-2023-28746 | Register File Data Sampling | RFDS |
| CVE-2024-28956 | Indirect Target Selection | ITS |
| CVE-2024-36350 | Transient Scheduler Attack, Store Queue | TSA-SQ |
| CVE-2024-36357 | Transient Scheduler Attack, L1 | TSA-L1 |
| CVE-2025-40300 | VM-Exit Stale Branch Prediction | VMScape |
| CVE-2024-45332 | Branch Privilege Injection | BPI |
| CVE-2025-54505 | AMD Zen1 Floating-Point Divider Stale Data Leak | FPDSS |
Die folgenden Einträge sind ARM64-Silizium-Errata, die der Kernel aktiv umgeht. Ihnen ist keine CVE zugeordnet; sie werden nur durch die Erratum-Nummern von ARM verfolgt. Wählen Sie sie mit --errata <number> oder dem zugehörigen --variant-Mnemonik aus.
| ID | Name | Betroffene Kerne |
|---|---|---|
| CVE-0001-0001 | Speculative AT TLB corruption (errata 1165522, 1319367, 1319537, 1530923) | Cortex-A55/A57/A72/A76 |
| CVE-0001-0002 | Speculative unprivileged load (errata 2966298, 3117295) | Cortex-A510/A520 |
| CVE-0001-0003 | MSR SSBS not self-synchronizing (erratum 3194386 + siblings) | Cortex-A76/A77/A78/A78C/A710/A715/A720/A720AE/A725, X1/X1C/X2/X3/X4/X925, Neoverse-N1/N2/N3/V1/V2/V3/V3AE |
Abhängig von Ihrer Situation beantwortet die folgende Tabelle, ob ein Angreifer in einer bestimmten Position Daten von einem bestimmten Ziel extrahieren kann. Die Spalte "Benutzerland → Kernel" gilt auch innerhalb einer VM (VM-Benutzerland vs. VM-Kernel), da unabhängig von der Virtualisierung dieselben CPU-Mechanismen wirken.
