

 snaffcon/snaffler
Ein Werkzeug für Pentester, um köstliche Süßigkeiten zu finden, von @l0ss und @Sh3r4 ( Twitter: @/mikeloss und @/sh3r4_hax )

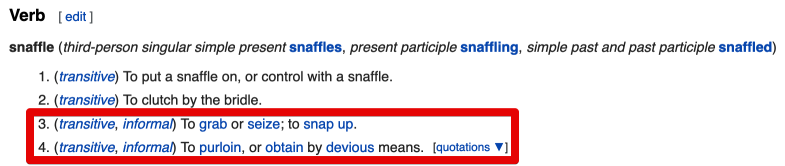
Snaffler ist ein Werkzeug für Pentester und Red Teamer, um dabei zu helfen, leckere Bonbonnadeln (meistens Creds, aber es ist flexibel) in einem Haufen schrecklich langweiliger Heuhaufen (einer riesigen Windows/AD-Umgebung) zu finden.
Es könnte auch für andere Leute nützlich sein, die andere Sachen machen, aber es ist ausdrücklich NICHT als "Audit"-Tool gedacht.
Ugh, na gut. Aber wir sind nicht verantwortlich für die Ergebnisse. Wir haben all das andere Zeug für euch geschrieben, aber das ist okay. Wir sind nicht wütend, nur enttäuscht.
snaffler.exe -s -o snaffler.log
Im Großen und Ganzen – es holt eine Liste von Windows-Computern aus Active Directory, breitet dann seine schnüffeligen Anhängsel auf alle aus, um herauszufinden, welche Dateifreigaben haben und ob man sie lesen kann.
Dann schnüffeln NOCH MEHR Anhängsel alle Dateien in diesen Freigaben durch und nutzen GELERNTE KÜNSTLICHE INTELLIGENZ für MASCHINEN, um herauszufinden, welche ein schmutziger kleiner Hacker wie du vielleicht haben möchte.
Eigentlich macht es keine ML-Sachen, denn das richtig zu machen würde Trainingsdaten erfordern, und das würde eine enorme Menge Zeit in Anspruch nehmen, die wir nicht haben. Stattdessen, wie alle guten "ML"-Projekte, verwendet es einfach einen Haufen if-Anweisungen und Regexen.
So!
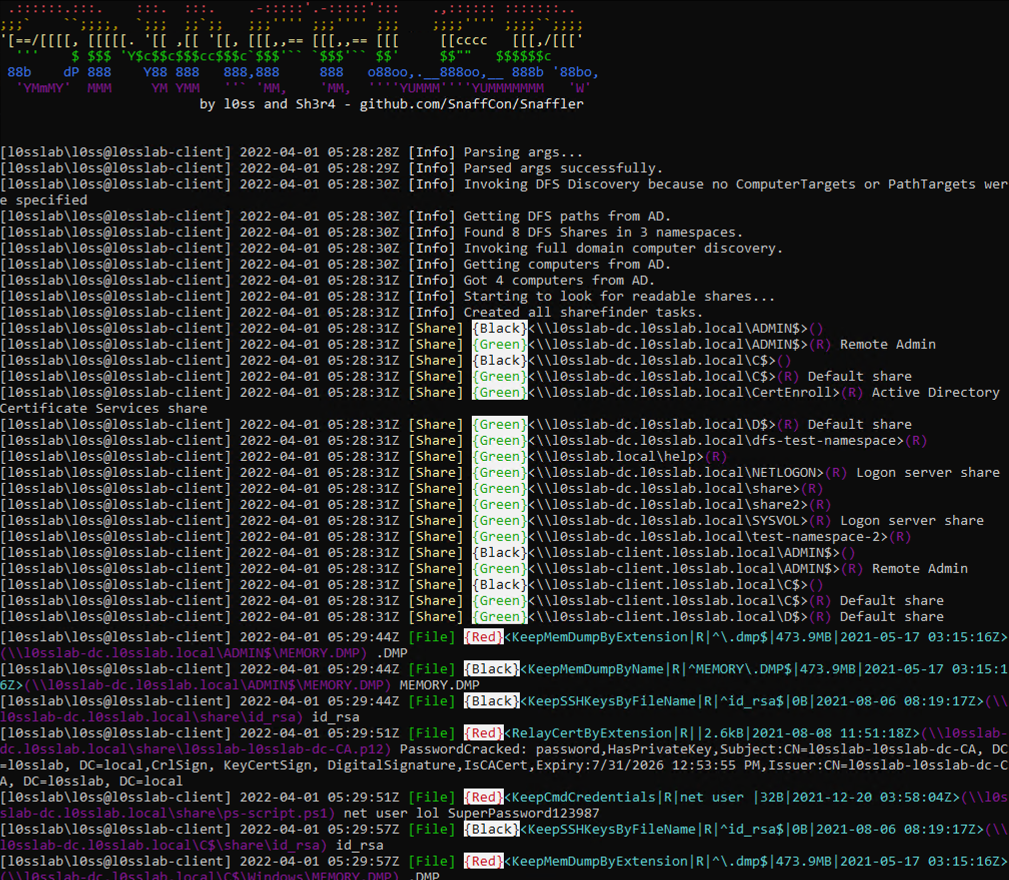
Wenn du "einfach nur die EXE auf einem der Domäne beigetretenen Rechner im Kontext eines Domänenbenutzers ausführst" (wie die Leute angewiesen wurden, es mit Grouper2 zu tun, unmittelbar bevor sie es mit allen Verbose/Debug-Schaltern laufen ließen, sodass es mehrere hundert Megabyte Stacktraces schrie) wird es im Grunde nichts tun. Das ist unsere Idee eines StreichsTM an Leuten, die keine README-Dateien lesen, weil wir Monster sind.
JEDOCH... wenn du die richtigen Beschwörungen hinzufügst, wird es das erwähnte L.A.I.M. aktivieren und die Dateipfade, in denen Süßigkeiten gefunden werden könnten, werden herausfallen.
Die wichtigsten Beschwörungen sind:
-o Aktiviert die Ausgabe der Ergebnisse in eine Datei. Das willst du wahrscheinlich, wenn du kein -s verwendest. z.B. -o C:\users\thing\snaffler.log
-s Aktiviert die Ausgabe der Ergebnisse auf stdout, sobald sie gefunden werden. Das willst du wahrscheinlich, wenn du kein -o verwendest.
-v Steuert die Ausführlichkeitsstufe. Optionen sind Trace (ausführlichste), Degub (weniger ausführlich, weniger Gubs), Info (noch weniger ausführlich, Standard) und Data (nur Ergebnisse). z.B -v debug
-m Aktiviert und weist ein Ausgabeverzeichnis zu, damit Snaffler automatisch eine Kopie (oder einen Snaffle... wenn man so will) aller gefundenen Dateien erstellt, die es mag.
-l Maximale Größe der Dateien (in Bytes) zum Snafflen. Standard ist 10000000, was etwa 10MB entspricht.
-i Deaktiviert die Computer- und Freigabeerkennung; erfordert einen Pfad zu einem Verzeichnis, in dem die Dateierkennung durchgeführt werden soll.
-n Deaktiviert die Computererkennung; nimmt eine kommagetrennte Liste von Hosts oder eine Eingabedatei, um die Freigabe- und Dateierkennung durchzuführen. Hinweis: Bei Angabe einer Datei muss die Eingabe ein Pfad sein, also z.B. C:\targets.txt oder .\targets.txt.
-y Formatiert die Ausgabe im TSV-Format.
-b Überspringt die LAIM-Regeln, die weniger interessante Dinge finden; stelle es mit einer Zahl zwischen 0 und 3 ein.
-f Beschränkt Snaffler auf das Auffinden von Dateifreigaben über DFS (Distributed File System) – das sollte deutlich heimlicher sein als die Standardeinstellung, während es immer noch die größten Dateifreigaben in vielen Organisationen abdeckt.
-a Überspringt die Dateiaufzählung; gibt dir nur eine Liste der auflistbaren Freigaben auf den Zielhosts.
-u Lässt Snaffler eine Liste von Kontonamen aus AD abrufen, die interessantesten auswählen und sie dann in einer Suchregel verwenden.
-d Domäne, in der nach Computern gesucht werden soll, um nach Freigaben zu suchen, in denen nach Dateien gesucht werden soll. Einfach.
-c Domänencontroller, der für die Liste der Domänencomputer abgefragt werden soll.
-r Die maximale Größe einer Datei (in Bytes), die nach interessanten Zeichenketten durchsucht werden soll. Standard ist 500k.
-j Wie viele Bytes Kontext auf jeder Seite der gefundenen Zeichenketten in Dateien angezeigt werden sollen, z.B. -j 200
-z Pfad zu einer Konfigurationsdatei, die all das und noch viel mehr definiert! Siehe unten für weitere Details. Gib -z generate ein, um eine Beispielkonfigurationsdatei namens .\default.toml zu generieren.
-t Art des Logs, das du ausgeben möchtest. Derzeit unterstützte Optionen sind plain und JSON. Standard ist plain.
-x Maximale Anzahl von Threads, die verwendet werden sollen. Setze es nicht unter 4, sonst geht etwas kaputt.
-p Pfad zu einem Verzeichnis voller .toml-formattierter Regeln. Snaffler lädt alle diese anstelle des Standardregelsatzes.```toml
[[ClassifierRules]]
EnumerationScope = "DirectoryEnumeration" # This defines which phase of the discovery process we're going to apply the rule.
# In this case, we're looking at directories.
# Valid values include ShareEnumeration, DirectoryEnumeration, FileEnumeration, ContentsEnumeration
RuleName = "DiscardLargeFalsePosDirs" # This can be whatever you want. We've been following a rough naming scheme, but you can call it "Stinky" if you want. ¯_(ツ)_/¯
MatchAction = "Discard"# What to do with things that match the rule. In this case, we want to discard anything that matches this rule.
# Valid options include: Snaffle (keep), Discard, Relay (example of this below), and CheckForKeys (example below)
Description = "File paths that will be skipped entirely." # Not used in the code, just a place for notes really.
MatchLocation = "FilePath" # What part of the file/dir/share to look at to check for a match. In this case we're looking at the whole path.
# Valid options include: ShareName, FilePath, FileName, FileExtension, FileContentAsString, FileContentAsBytes,
# although obviously not all of these will apply in all EnumerationScopes.
WordListType = "Contains" # What matching logic to apply, valid options are: Exact, Contains, EndsWith, StartsWith, or Regex.
# Under the hood these all get turned into regexen one way or another.
MatchLength = 0
WordList = [
"\\\\puppet\\\\share\\\\doc",
"\\\\lib\\\\ruby",
"\\\\lib\\\\site-packages",
"\\\\usr\\\\share\\\\doc",
"node_modules",
"vendor\\\\bundle",
"vendor\\\\cache",
"\\\\doc\\\\openssl",
"Anaconda3\\\\Lib\\\\test",
"WindowsPowerShell\\\\Modules",
"Python27\\\\Lib"
] Triage = "Green" # If we find a match, what severity rating should we give it. Valid values are Black, Red, Yellow, Green. This value is ignored for Discard MatchActions.
Diese Regel hingegen betrachtet die Dateierweiterungen und verwirft sofort alle, die uns nicht gefallen.
