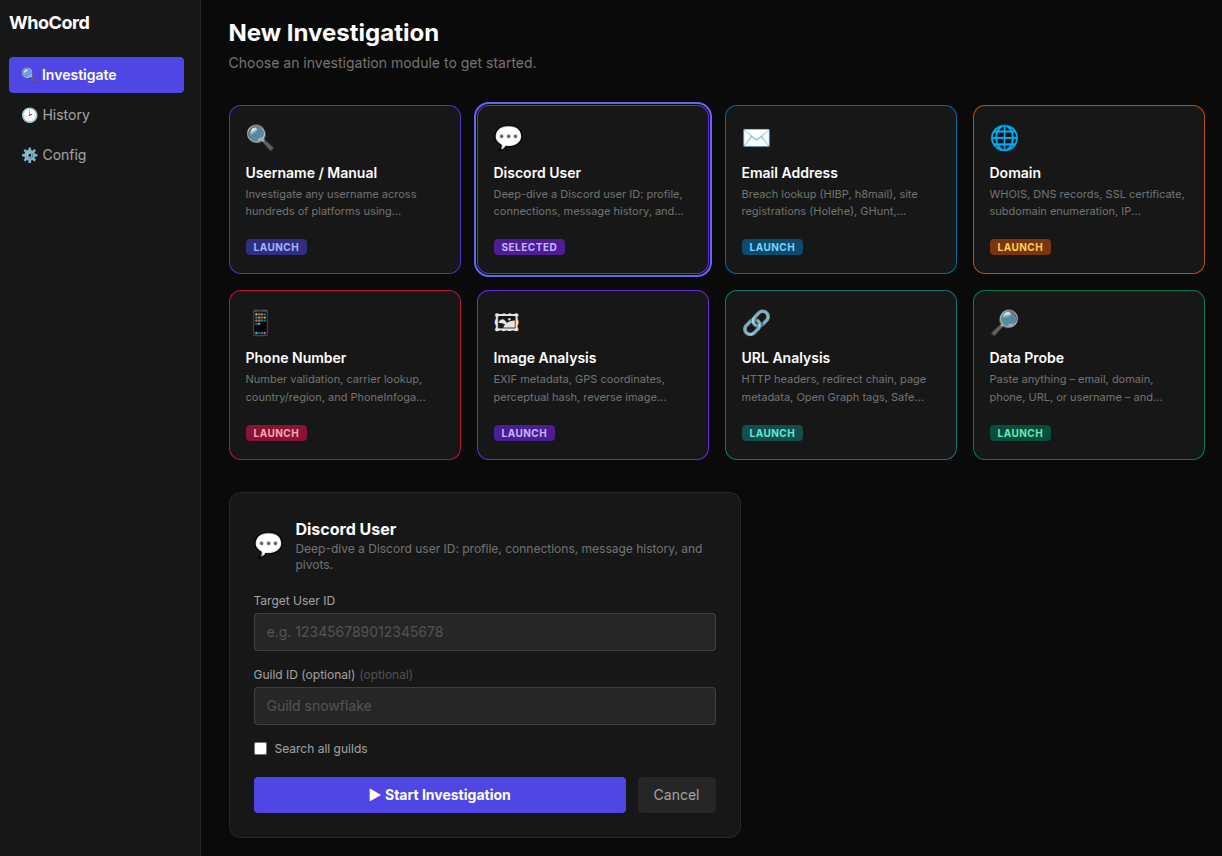


Scannt Discord-Links in gemeinsamen Servern, um Profile zu extrahieren, gleicht 700+ Websites ab, sucht nach Benutzernamen mit 30+ Tools und erstellt einen KI-gestützten Bericht.
Eine interaktive OSINT-Leinwand, die mit jeder Entdeckung wächst. Beginne mit einem Seed – einem Discord-Benutzer, Benutzernamen, einer E-Mail, Domain, Telefonnummer, einem Bild oder einer URL – und beobachte, wie sich die Karte in Echtzeit selbst aufbaut.


Module
Intelligenz
networkxLeinwand
.whocord-map-ExportCmd/Ctrl+K)Berichte
whois — sudo apt install whois / brew install whoisgit clone https://github.com/Siv-nick/WhoCord.git
cd WhoCord
python3 -m venv .venv
source .venv/bin/activate # Windows: .venv\Scripts\activate
pip install --upgrade pip
pip install -r requirements.txt
pip install user-scanner maigret linkook socialscan
pip install holehe h8mail gitfive socid-extractor
pip install theharvester
Optional: pip install toutatis sharetrace. Scylla und PhoneInfoga müssen manuell heruntergeladen werden. Blackbird wird bei der ersten Verwendung geklont.
cd frontend
npm install
npm run build
cd ..
python web_app.py
Öffne http://127.0.0.1:5000.
Setze sie im Config-Bereich der Web-UI. Sie werden im Schlüsselbund deines Betriebssystems gespeichert.
| Token | Erforderlich für |
|---|---|
DISCORD_TOKEN | Discord-Modus |
GITHUB_TOKEN | Höhere GitHub-API-Ratenlimits |
git clone https://github.com/Siv-nick/WhoCord.git
cd WhoCord
python3 -m venv .venv
source .venv/bin/activate
pip install --upgrade pip
pip install -r requirements.txt
pip install user-scanner maigret linkook socialscan holehe h8mail gitfive
cd frontend && npm install && npm run build && cd ..
python web_app.py
Web-UI: Öffne http://127.0.0.1:5000, klicke auf Leere Leinwand, drücke Cmd/Ctrl+K, wähle ein Modul, gib ein Ziel ein.
CLI:
python -m discord_osint --mode discord \
  --target 123456789012345678 \
  --token "YOUR_TOKEN" \
  --guild 987654321098765432

python -m discord_osint --mode manual --target johndoe
python -m discord_osint --interactive
Einstellungen befinden sich in discord_osint/config.json. Tokens befinden sich im Schlüsselbund des Betriebssystems.
Häufige Flags:
Vollständige Liste: discord_osint/tools_config.py.
Wenn Pivoting aktiviert ist, wird jede neue E-Mail oder jeder neue Benutzername zu einem Seed für eine untergeordnete Untersuchung. Konfiguriere mit PIVOT_EMAIL, PIVOT_USERNAME, PIVOT_MAX_DEPTH (Standard 3), PIVOT_MAX_SEEDS (Standard 5) und PIVOT_REQUIRE_CONFIRM.
discord_osint/
  __main__.py                 CLI-Einstieg
  config.py / config_service.py
  core.py                     Intel-Speicher
  discord_api.py              Discord-Profil und Nachrichtensuche
  scraping.py                 Plattform-Scraper
  email_intel.py              E-Mail-Tools
  extras.py                   WHOIS, Wayback, EXIF, Reverse Image
  api_extractor.py            Leitet JSON-Endpunkte aus URLs ab
  username_search.py          User Scanner, Maigret, Linkook, Blackbird
  wmn_scanner.py              WhatsMyName

  intelligence/               Graph, Korrelationen, Erzählung, HTML-Bericht
  pipeline/                   Stages, Kontext, Pivot, Events

frontend/                     React, TypeScript, Vite, Tailwind
web_app.py                    Flask-Backend
Pipeline-Reihenfolge:
DiscordModeStage -> Discovery -> Scraping -> Media
  -> Analysis -> Intelligence -> EmailIntel -> [Pivot] -> Reporting
pytest tests/ -v
WhoCord ist für autorisierte Sicherheitsforschung, Red-Team-Einsätze, Penetrationstests und die Überprüfung des eigenen digitalen Fußabdrucks gedacht. Die Verwendung zum Stalking, Belästigen oder Doxxing von Personen, zur Umgehung von Datenschutzmaßnahmen, zu deren Umgehung du nicht autorisiert bist, zur Verletzung von Discords Nutzungsbedingungen oder zum Verstoß gegen geltendes Recht ist illegal. Du bist für die Art und Weise verantwortlich, wie du dieses Tool verwendest. Die Autoren haften nicht für Missbrauch.
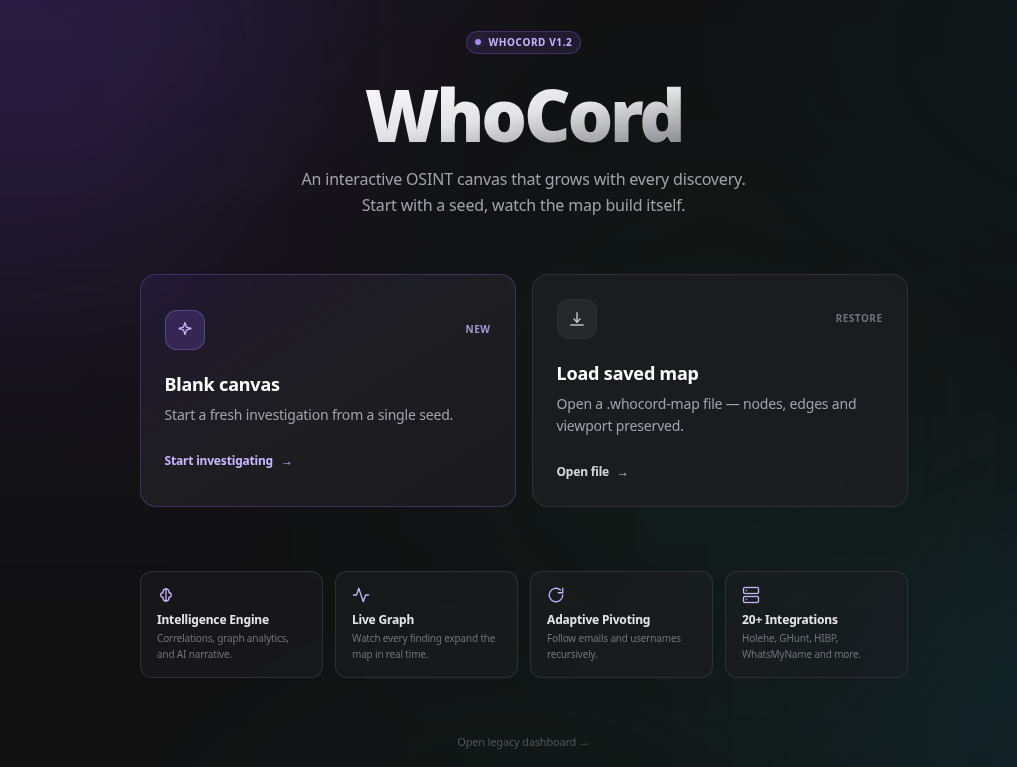 | 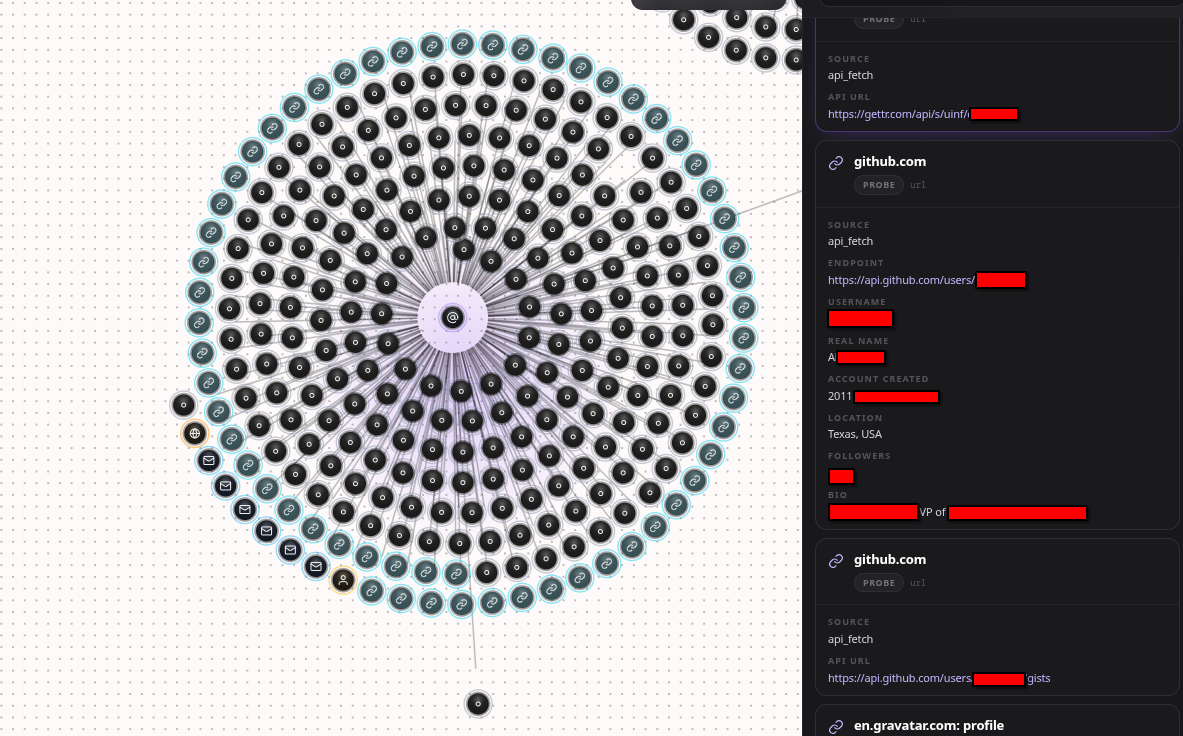 |
| 1. Startseite | 2. Leinwand mit Detailbereich |
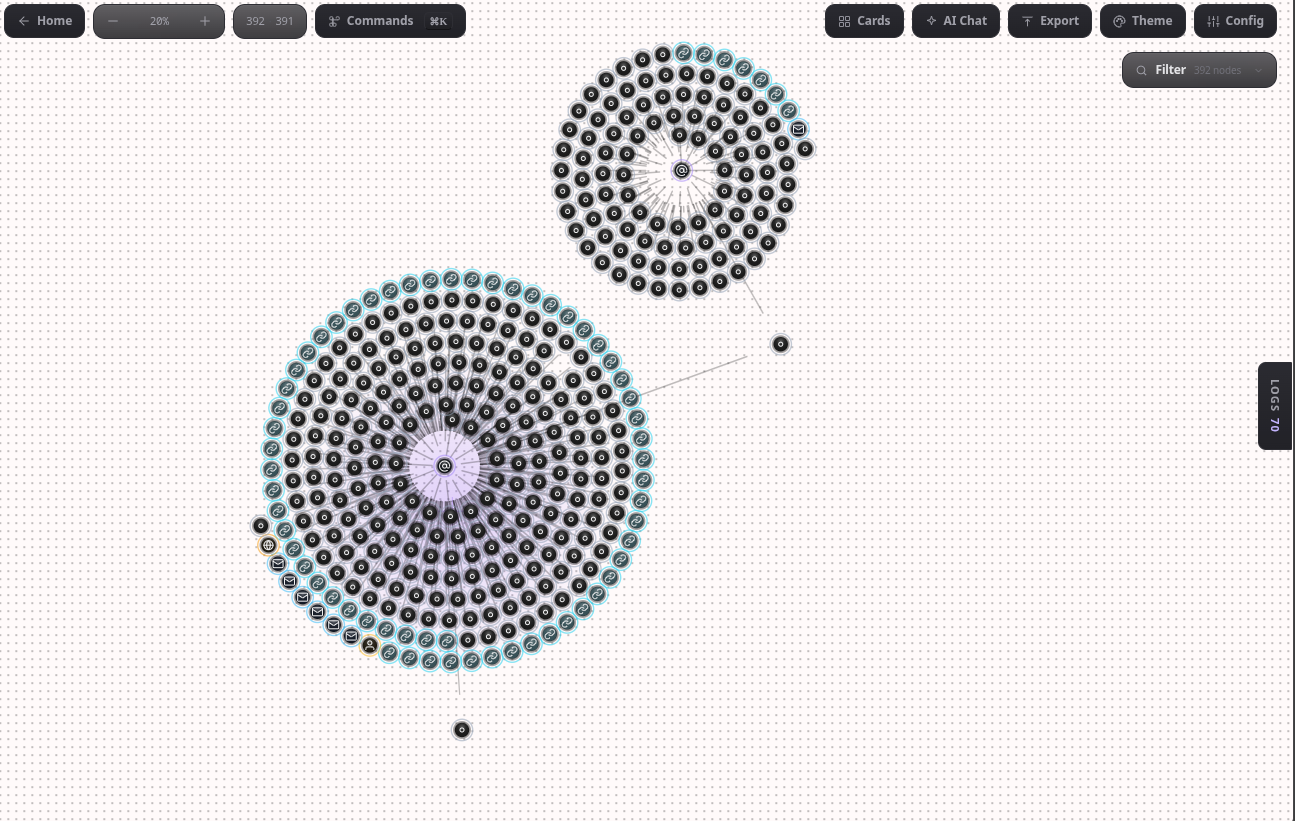 | |
| 3. Mehrere Untersuchungsbäume (392 Knoten, 391 Kanten) |
GROQ_API_KEY| KI-Erzählung und Chat |
INSTAGRAM_SESSION | Toutatis |
| Flag | Beschreibung |
|---|
--mode {discord,manual} | Untersuchungsmodus |
--target | Benutzername oder Discord-Benutzer-ID |
--token | Discord-Token |
--guild | Guild-ID |
--output {json,markdown,html} | Berichtsformat |
--debug | Ausführliches Logging |
--interactive | Menü erzwingen |
| Flag | Standard | Tool |
|---|
ENABLE_USER_SCANNER | An | User Scanner |
ENABLE_WMN | An | WhatsMyName |
ENABLE_HOLEHE | An | Holehe |
ENABLE_HIBP | An | HaveIBeenPwned |
ENABLE_GHUNT | An | GHunt |
ENABLE_MAIGRET | Aus | Maigret |
ENABLE_AI_REPORT | An | Groq-Bericht |
ENABLE_PIVOTING | Aus | Rekursive Pivots |
ENABLE_CACHING | Aus | Vorherige Intel laden |

