 shoucheng3/apache__dolphinscheduler_cve-2023-51770_3-2-00
Exploit für CVE-2023-51770, der auf Apache DolphinScheduler abzielt und Remote-Code-Ausführung durch präparierte SQL-Injection in der Datenquellenkonfiguration ermöglicht.


Apache DolphinScheduler ist eine moderne Datenorchestrierungsplattform, die agile, Low-Code-Entwicklung von leistungsstarken Workflows ermöglicht. Sie ist darauf spezialisiert, komplexe Aufgabenabhängigkeiten in Datenpipelines zu verwalten, und bietet eine breite Palette integrierter Jobtypen ** direkt einsatzbereit**
Die Hauptmerkmale von DolphinScheduler sind:
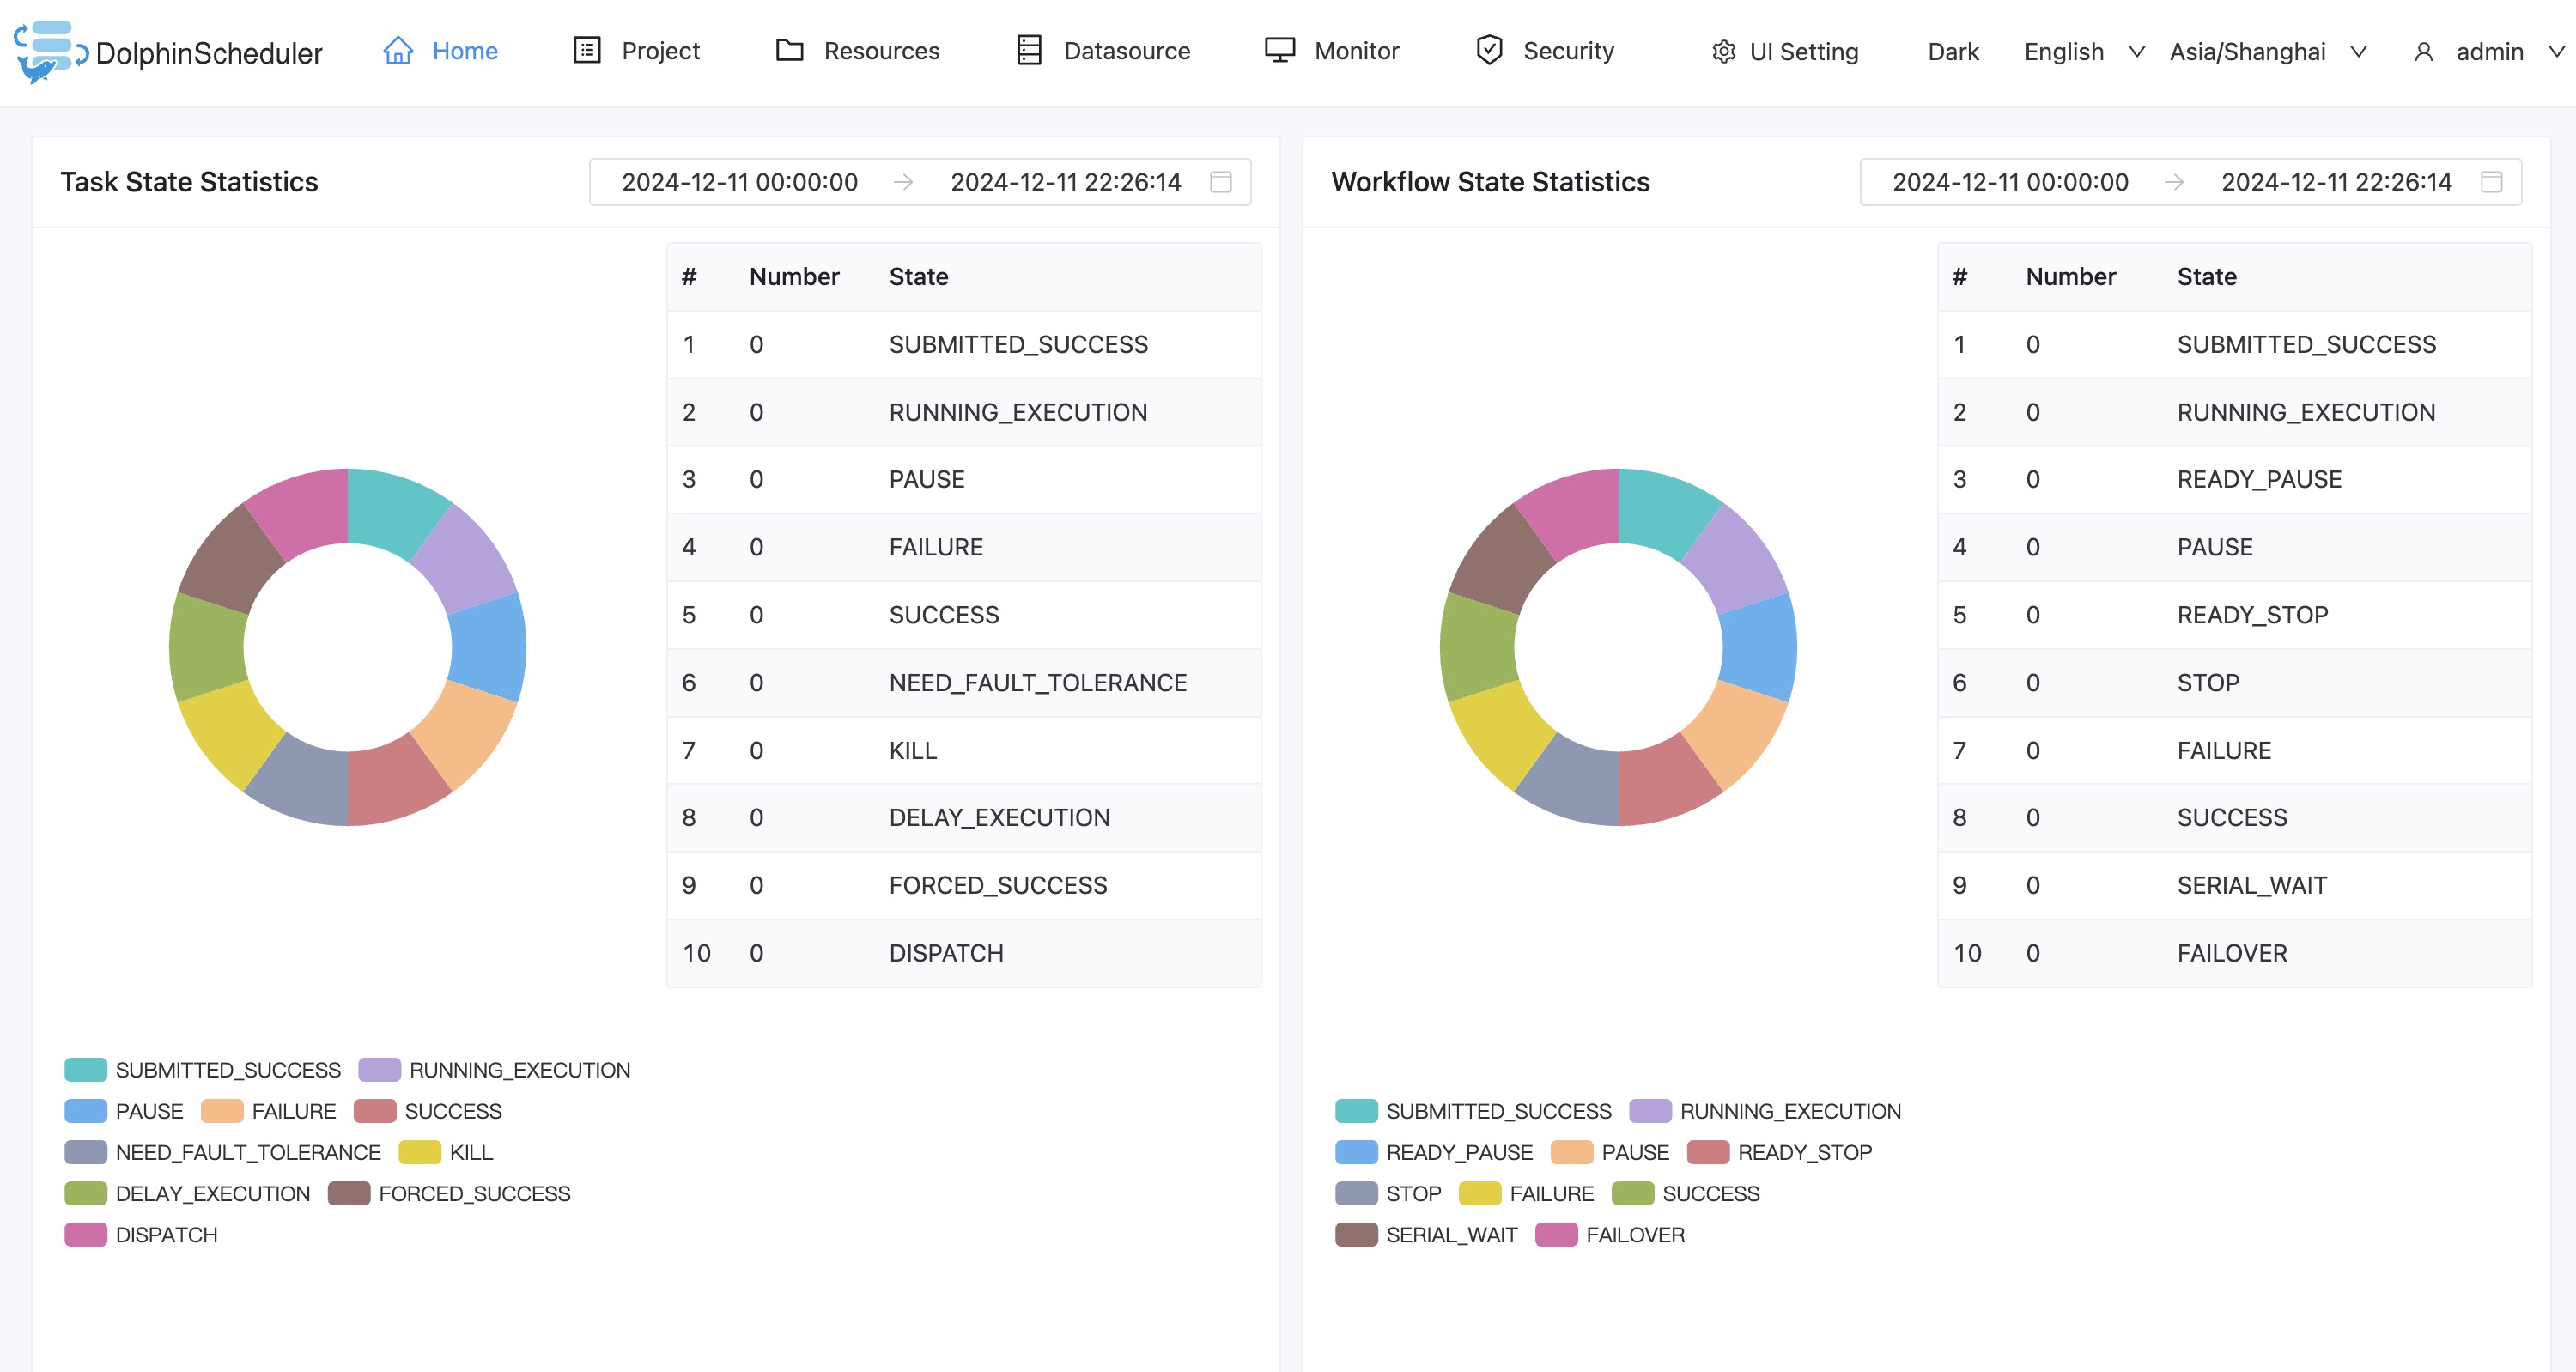
Startseite: Projekt- und Workflow-Übersicht, einschließlich Statistiken zum Status der letzten Workflow-Instanzen und Aufgabeninstanzen.
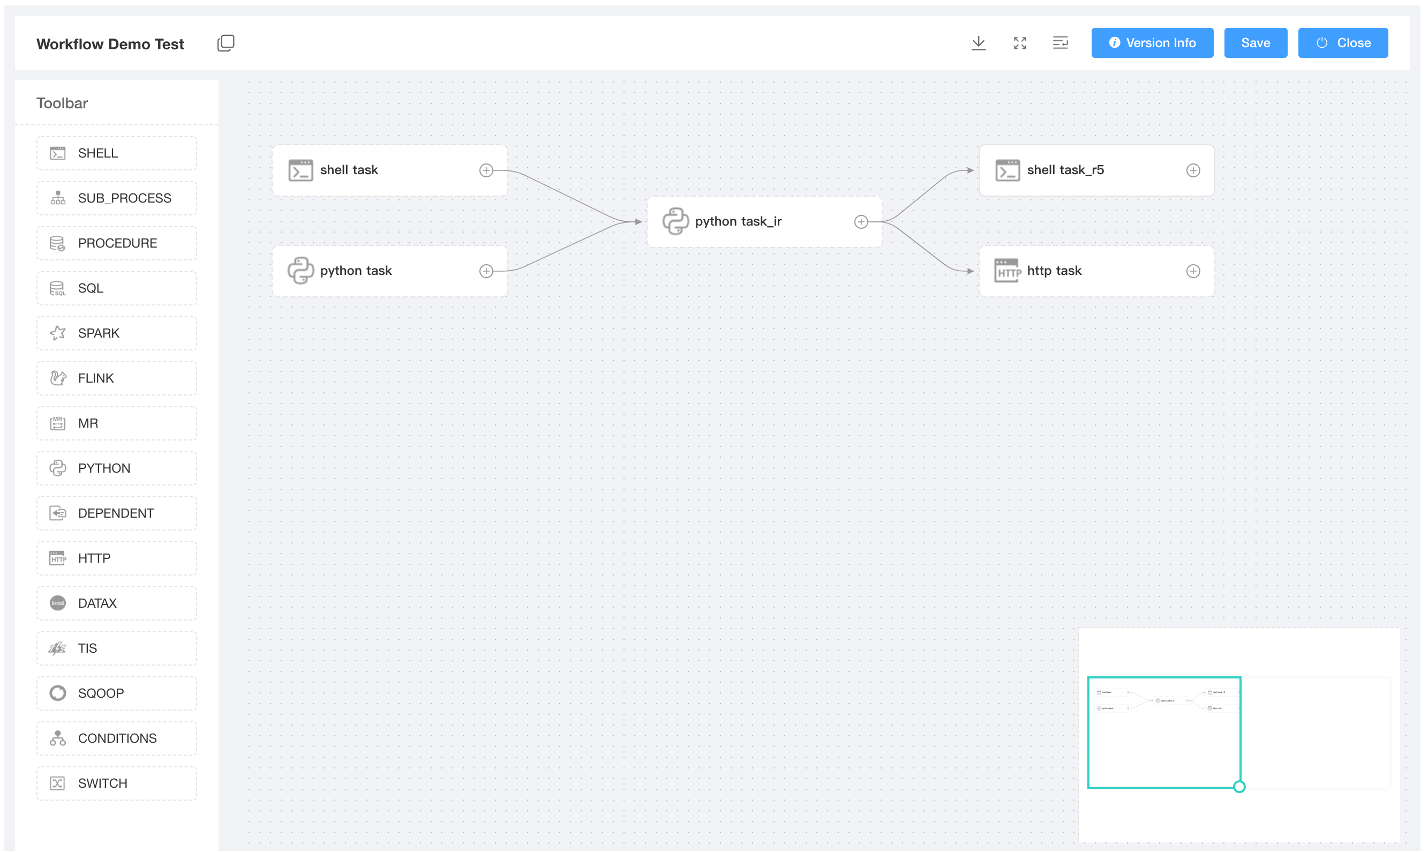
Workflow-Definition: Erstellen und Verwalten von Workflows per Drag & Drop, einfaches Erstellen und Pflegen komplexer Workflows, Unterstützung einer breiten Palette von Aufgaben direkt einsatzbereit.
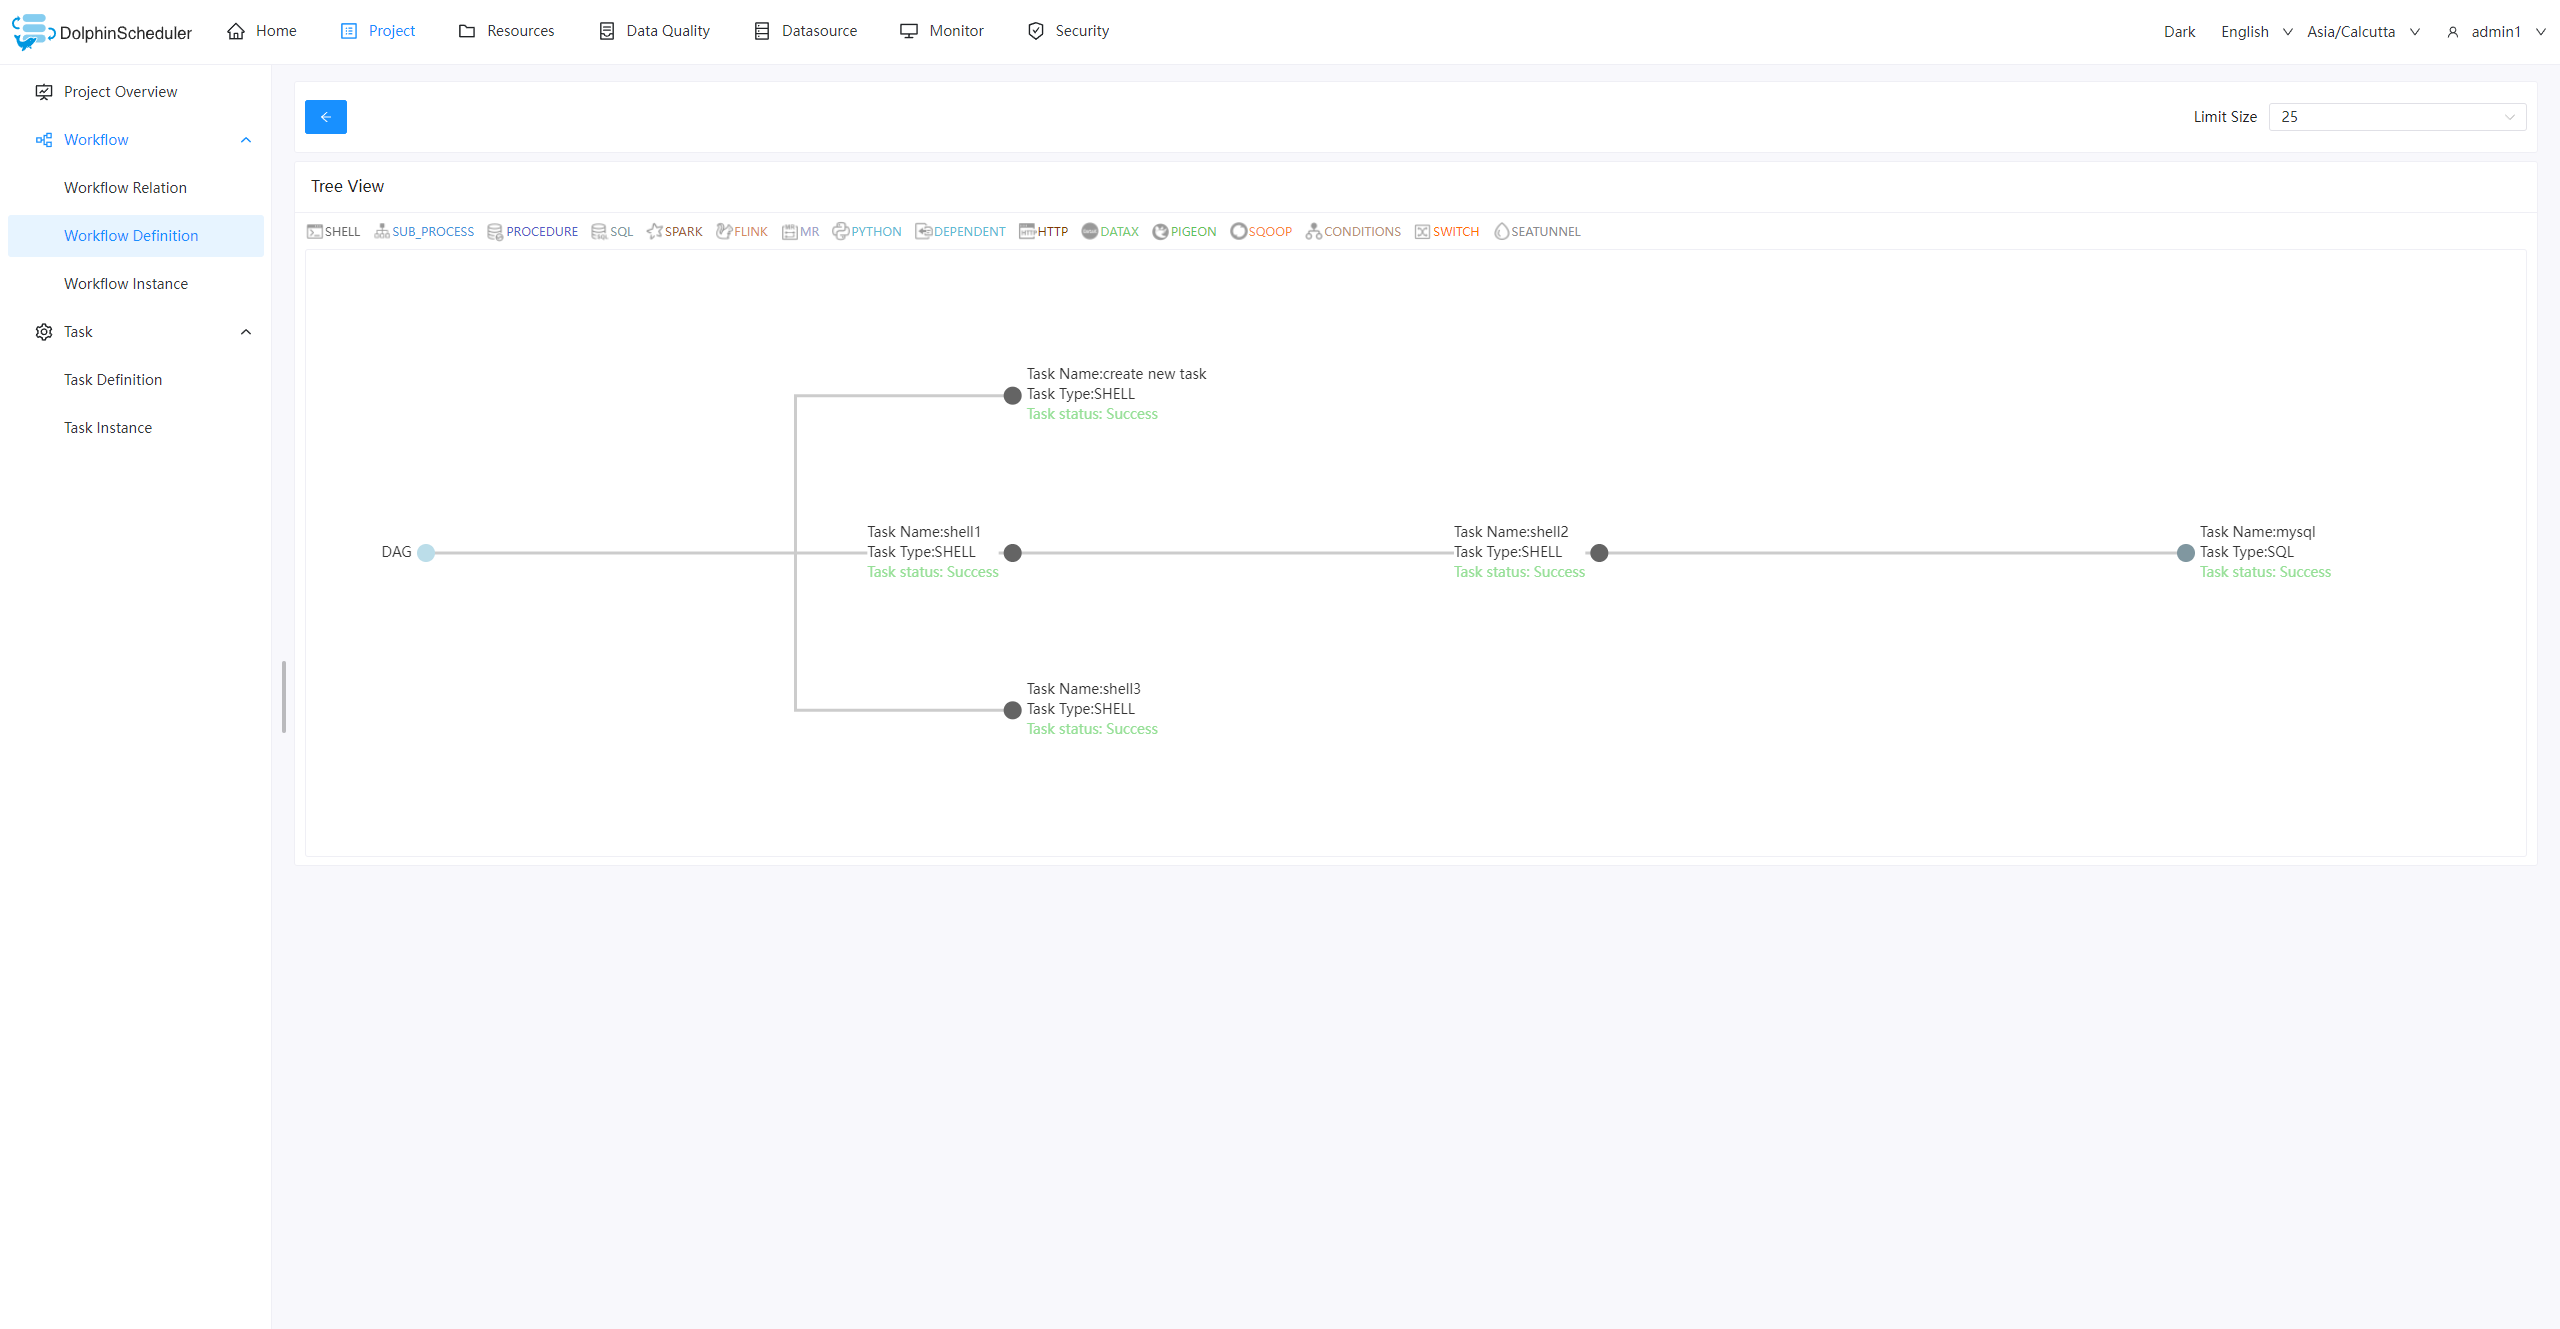
Workflow-Baumansicht: Eine abstrakte Baumstruktur kann ein klareres Verständnis der Aufgabenbeziehungen vermitteln.
Datenquelle: Unterstützt mehrere externe Datenquellen, bietet einheitliche Datenzugriffsfunktionen für MySQL, PostgreSQL, Hive, Trino usw.

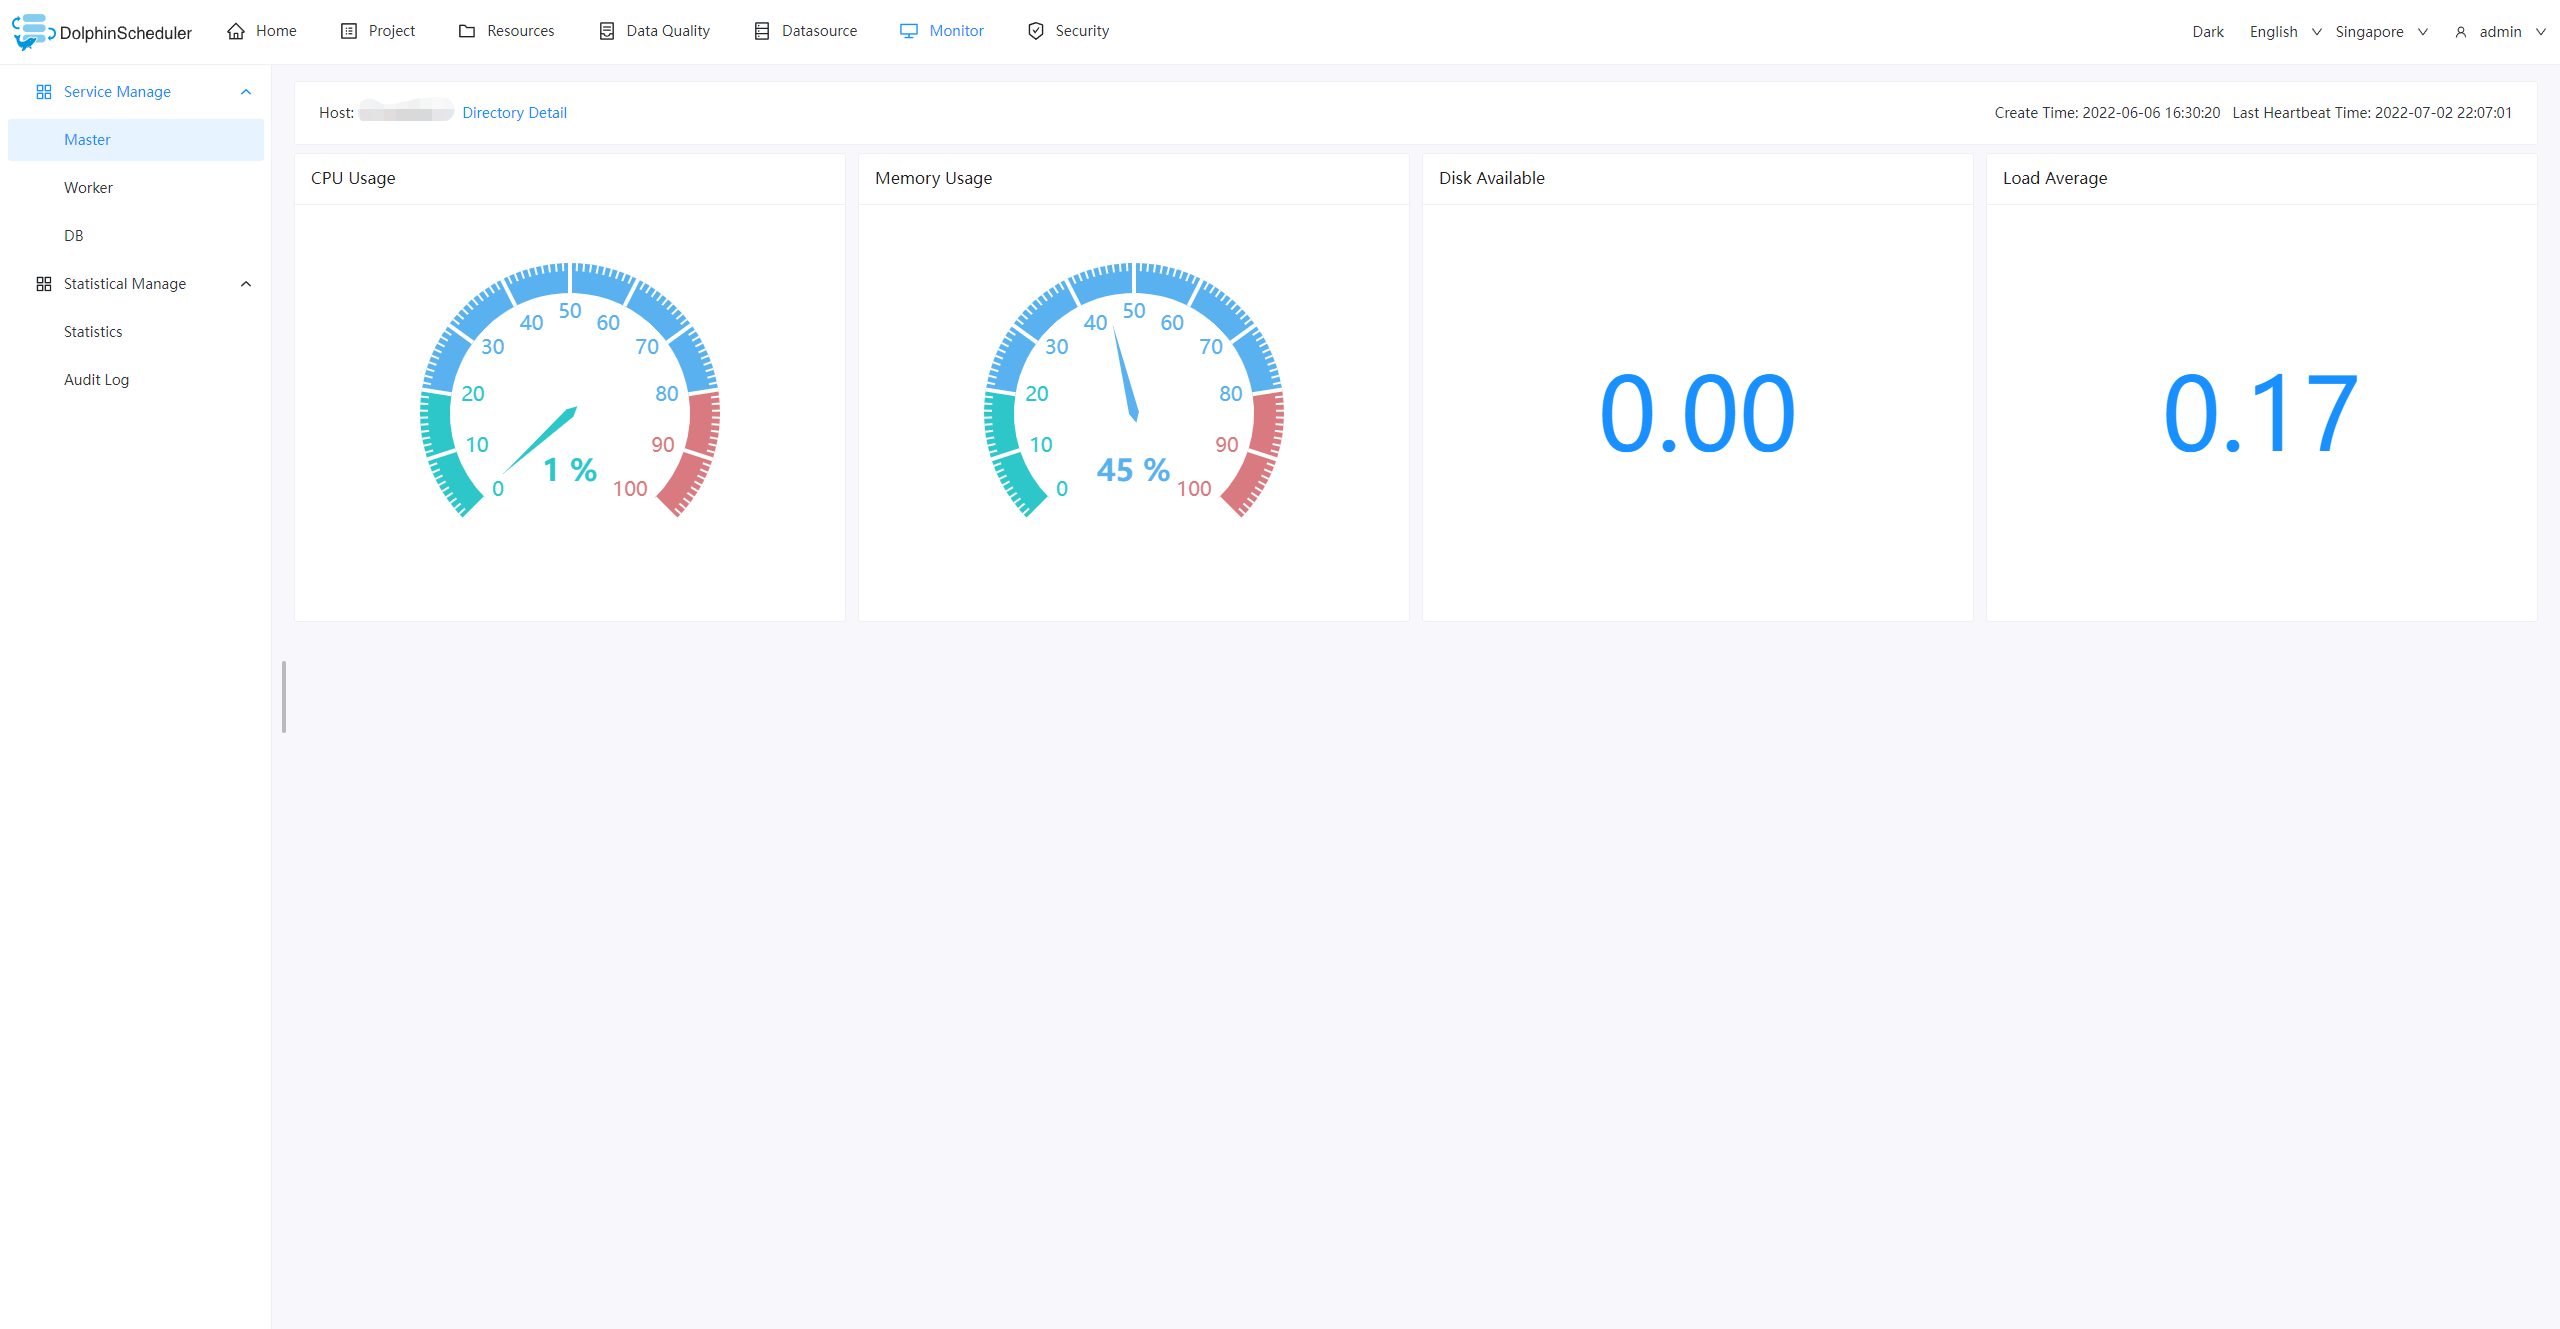
Monitor: Anzeigen des Status von Master, Worker und Datenbank in Echtzeit, einschließlich Serverressourcennutzung und -last, schnelle Gesundheitsprüfung ohne Anmeldung am Server.
Folgen Sie dieser Anleitung, um Ihre Vorschläge oder Fehler zu melden.
Die Community heißt Beiträge von allen willkommen. Bitte schauen Sie auf dieser Seite nach weiteren Details: Wie man beiträgt. Schauen Sie sich gute erste Aufgaben hier an, wenn Sie neu bei DolphinScheduler sind.
Willkommen in der Apache DolphinScheduler-Community, indem Sie:
DolphinScheduler bereichert die CNCF CLOUD NATIVE Landscape.
