Mountet AWS-Ressourcen als lokales Dateisystem für die Infrastrukturerkundung, Sicherheitsprüfung und Konfigurationsanalyse mit standardmäßigen Unix-Werkzeugen wie grep, diff und cat.
Deine AWS als Dateisystem.
Dies:
grep -l "AdministratorAccess" iam/users/*/policies.json
Stattdessen:
aws iam list-users --query 'Users[].UserName' --output text | \
  xargs -I{} sh -c 'aws iam list-attached-user-policies --user-name {} --query "AttachedPolicies[].PolicyArn" --output text' | \
  grep AdministratorAccess
sisu mountet AWS-Ressourcen als lokales Dateisystem. Nutze die Werkzeuge, die du bereits kennst – grep, cat, diff, vim – anstatt mit JSON und der AWS-CLI zu kämpfen.
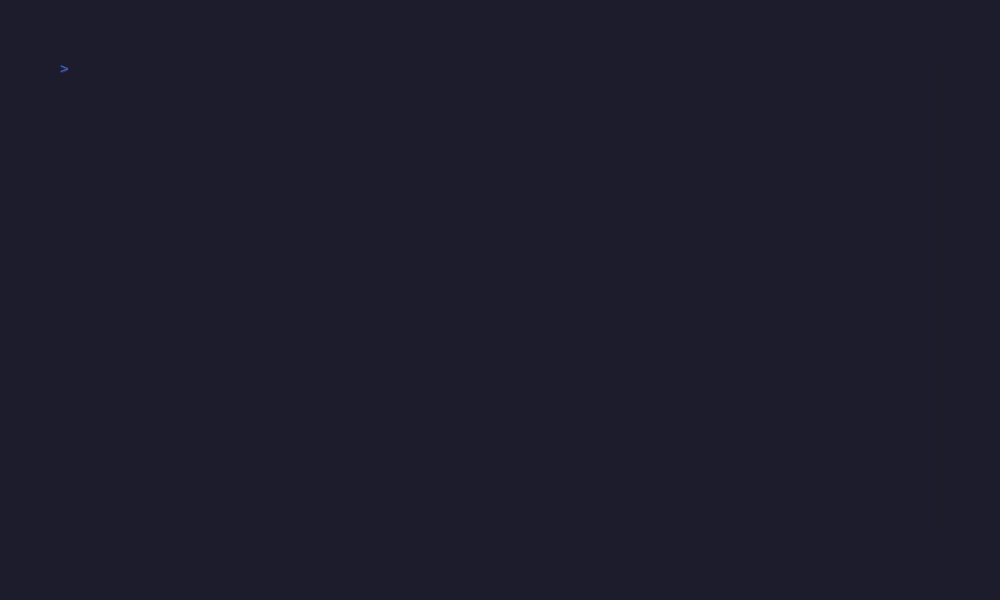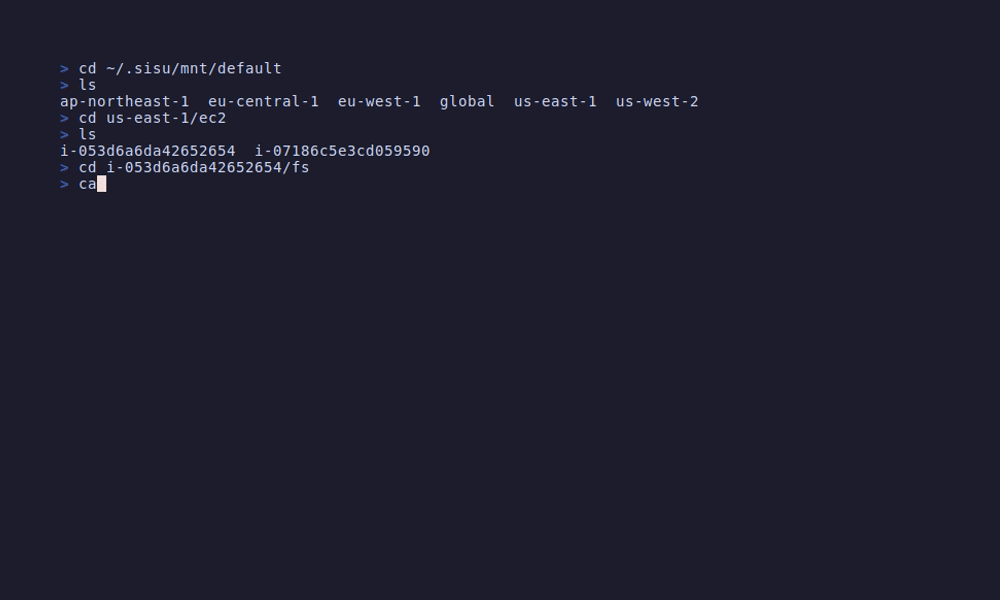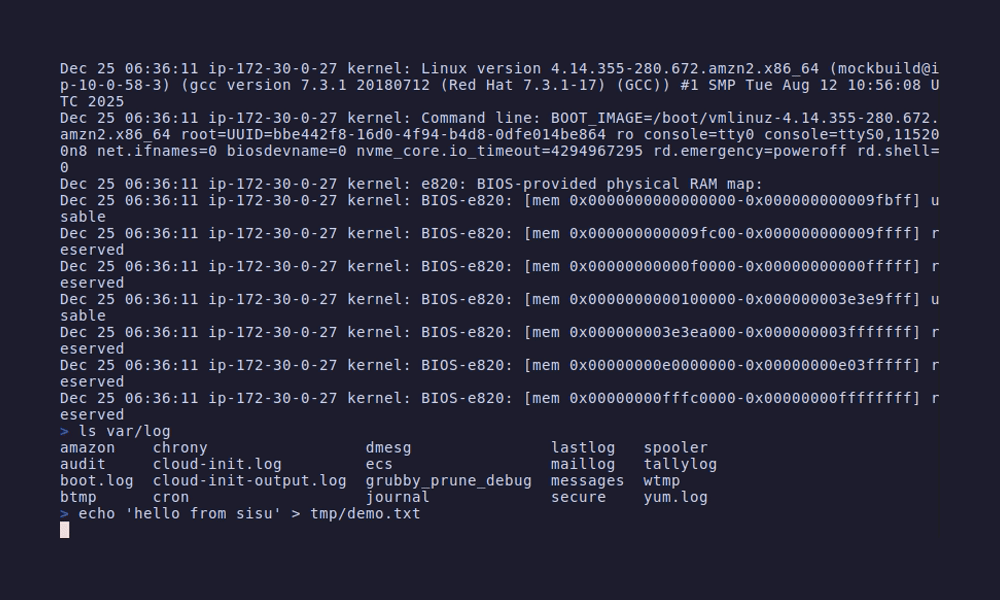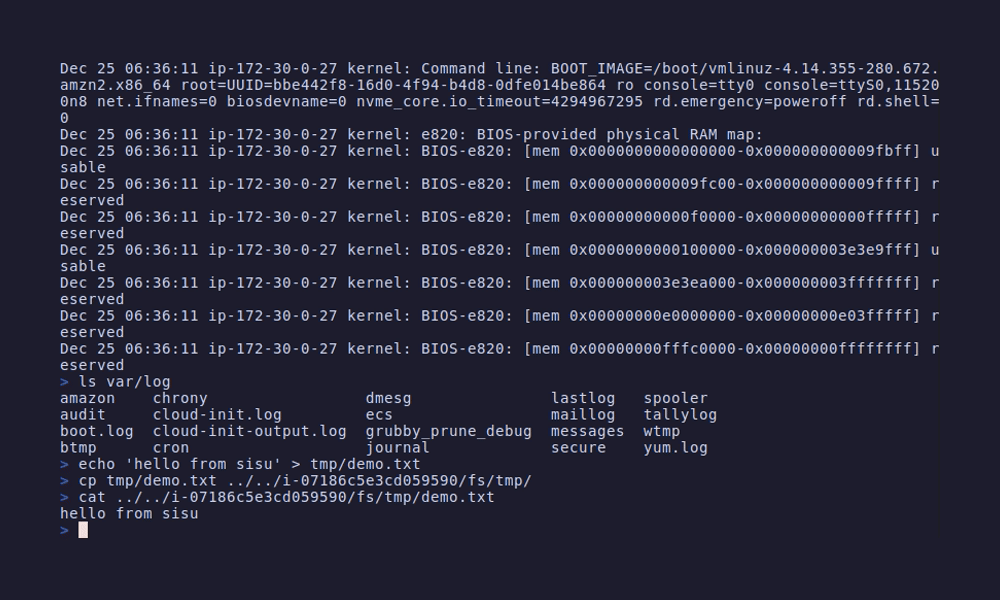
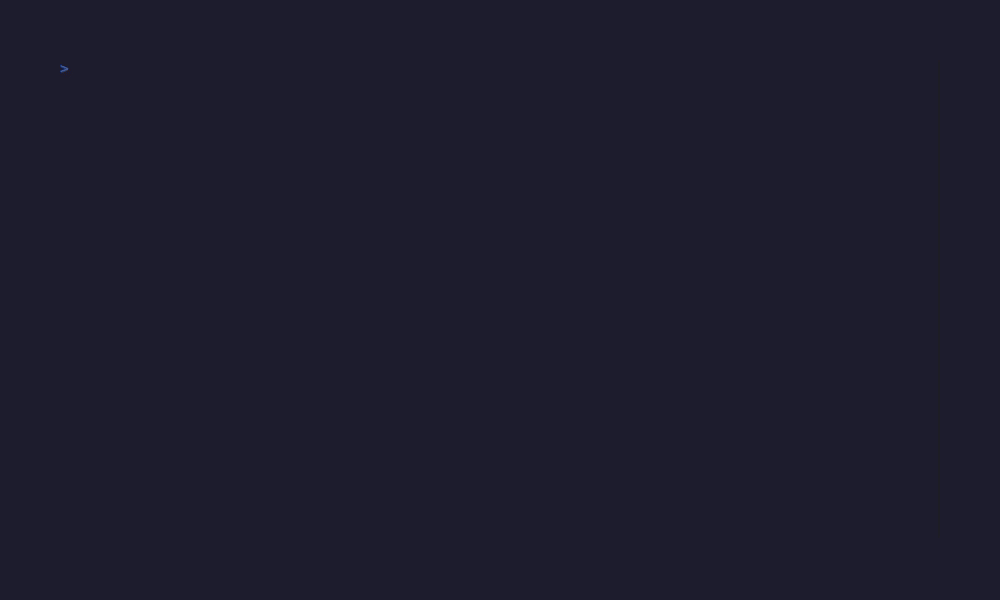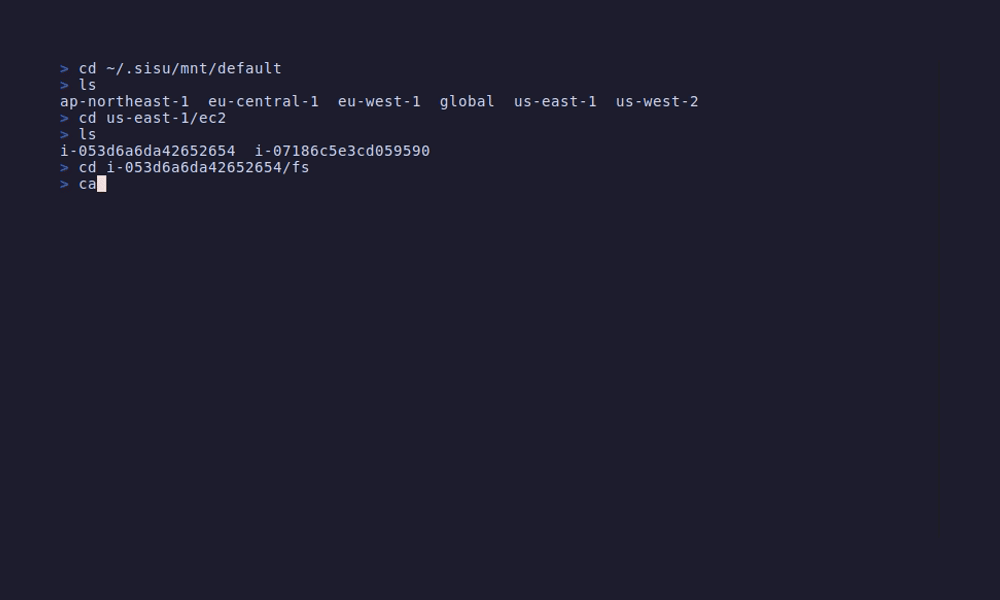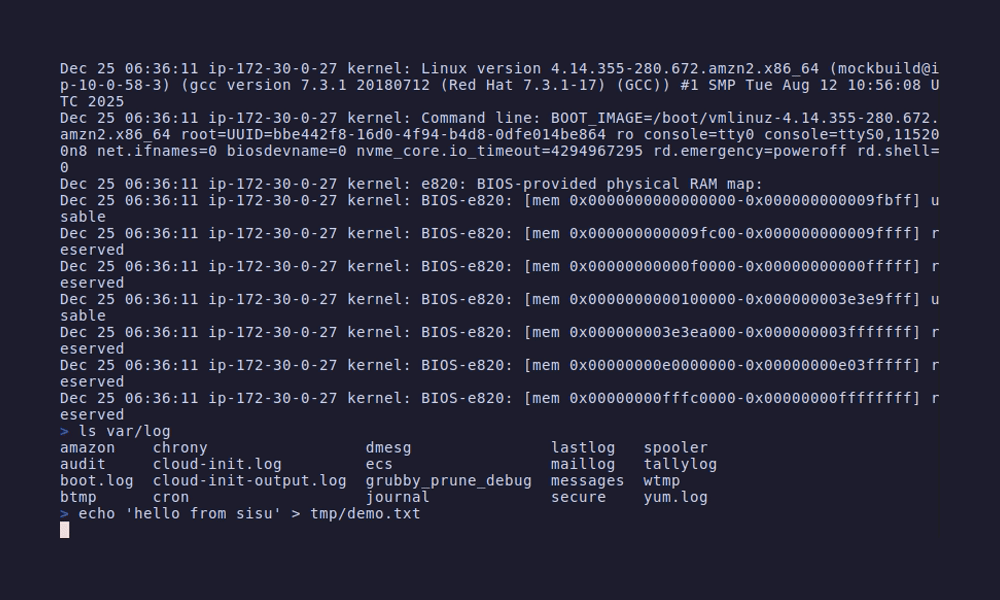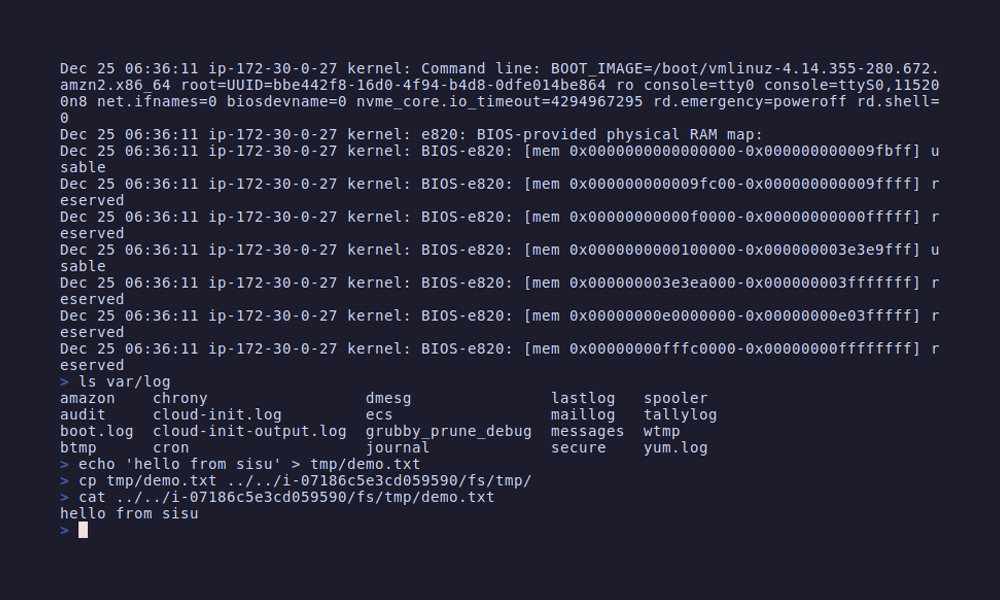
KI-freundliches Design: KI-Werkzeuge können sich nicht per SSH in Server einloggen oder interaktive AWS-CLI-Sitzungen ausführen. Aber mit sisu wird deine gesamte AWS-Infrastruktur zu einfachen Dateipfaden, die jede KI lesen kann. Remote-EC2-Dateisysteme sind unter ec2/<instance>/fs/ zugänglich – so kann die KI /var/log, /etc und jede Datei auf deinen Instanzen ohne SSH durchsuchen.
Unterstützt derzeit S3, SSM, IAM, VPC, Lambda, EC2, ECS, CloudFront, Secrets Manager, Route 53 und CloudWatch Logs.
go install github.com/semonte/sisu@latest
Erfordert FUSE:
sudo apt install fuse    # Ubuntu/Debian
sudo yum install fuse    # RHEL/CentOS
sisu
Du bist drin. Deine AWS ist jetzt zum Greifen nah:
~/.sisu/mnt/
├── default/              # AWS-Profil
│   ├── global/           # IAM, S3, Route 53 (regionsunabhängig)
│   │   ├── iam/
│   │   ├── route53/
│   │   └── s3/
│   ├── us-east-1/        # Regionale Dienste
│   │   ├── cloudfront/
│   │   ├── ec2/
│   │   ├── ecs/
│   │   ├── lambda/
│   │   ├── logs/
│   │   ├── secrets/
│   │   ├── ssm/
│   │   └── vpc/
│   └── eu-west-1/
│       └── ...
├── prod/                 # Andere Profile aus ~/.aws/credentials
└── staging/
Gib exit ein, wenn du fertig bist.
# Wer hat Admin-Zugriff?
grep -l "AdministratorAccess" */global/iam/users/*/policies.json

# Sicherheitsgruppen mit offenem SSH
grep -r '"FromPort": 22' */us-east-1/vpc/*/security-groups/

# Rollen, die Lambda annehmen kann
grep -l "lambda.amazonaws.com" */global/iam/roles/*/info.json

# Geheimnisse in SSM?
grep -r "password" */us-east-1/ssm/

# Lambda-Funktionen mit Geheimnissen in Umgebungsvariablen
grep -r "PASSWORD\|SECRET\|API_KEY" */us-east-1/lambda/*/env.json

# Funktionen mit veralteten Laufzeiten
grep -r "python3.8\|nodejs16" */*/lambda/*/config.json

# EC2-Instanzen mit öffentlichen IPs
grep -r "PublicIpAddress" */*/ec2/*/info.json

# Gestoppte Instanzen finden (Geldverschwendung?)
grep -r '"Name": "stopped"' */*/ec2/*/info.json

# Mit einer EC2-Instanz über SSM verbinden (keine SSH-Schlüssel nötig!)
./default/us-east-1/ec2/i-abc123/connect

# EC2-Boot-Protokolle und Kernel-Meldungen anzeigen
cat default/us-east-1/ec2/i-abc123/console.log

# Alle Geheimnisse anzeigen
ls */us-east-1/secrets/

# Einen Geheimniswert lesen
cat default/us-east-1/secrets/myapp/database/value

# Alle DNS-Zonen auflisten
ls */global/route53/

# DNS-Einträge für eine Zone anzeigen
cat default/global/route53/example.com/records.json

# Alle CNAME-Einträge finden
grep -r '"Type": "CNAME"' */global/route53/*/records.json

# Aktuelle Protokolle nach Fehlern durchsuchen
grep -i "error" default/us-east-1/logs/aws/lambda/my-function/latest.log

# Alle Log-Gruppen anzeigen
ls */us-east-1/logs/

# Log-Streams auflisten (zeigt die 20 neuesten)
ls default/us-east-1/logs/aws/lambda/my-function/

# Ereignisse aus einem bestimmten Stream anzeigen
cat default/us-east-1/logs/aws/lambda/my-function/2024_01_15_abc123/events.log

# ECS: Cluster, Services und Tasks durchsuchen
ls default/us-east-1/ecs/my-cluster/my-service/
cat default/us-east-1/ecs/my-cluster/my-service/logs/latest.log

# CloudFront: Distributionen und Funktionen anzeigen
ls default/us-east-1/cloudfront/distributions/
cat default/us-east-1/cloudfront/functions/my-auth/code.js

# S3: Bucket-Richtlinien und Zugriffseinstellungen prüfen
cat default/global/s3/my-bucket/.meta/policy.json
cat default/global/s3/my-bucket/.meta/public-access-block.json
# IAM-Rollen zwischen Konten vergleichen
diff prod/global/iam/roles/api/info.json staging/global/iam/roles/api/info.json

# Sicherheitsgruppen-Drift zwischen Regionen
diff default/us-east-1/vpc/vpc-xxx/security-groups/sg-xxx.json default/eu-west-1/vpc/vpc-yyy/security-groups/sg-yyy.json

# Lambda-Konfigurationsunterschiede
diff prod/us-east-1/lambda/my-func/config.json staging/us-east-1/lambda/my-func/config.json
# Schön ausgeben mit jq
cat default/global/iam/roles/my-role/info.json | jq '.AssumeRolePolicyDocument'

# Zähle deine Rollen
ls default/global/iam/roles/ | wc -l

# Unmarkierte Ressourcen finden
cat default/us-east-1/vpc/vpc-xxx/info.json | jq 'select(.Tags == null)'

# Alle verwendeten Lambda-Laufzeiten auflisten
grep -h "Runtime" */*/lambda/*/config.json | sort | uniq -c
cat default/us-east-1/ssm/myapp/database-url          # lesen
echo "postgres://prod:5432" > default/us-east-1/ssm/database-url  # schreiben
vim default/us-east-1/ssm/myapp/config                # bearbeiten
cp local.txt default/global/s3/my-bucket/backup/
cat default/global/s3/my-bucket/logs/app.log | grep ERROR
rm default/global/s3/my-bucket/old-file.txt
sisu                                    # Starte im Root
sisu --profile prod                     # Starte in prod/
sisu --profile prod --region us-east-1  # Starte in prod/us-east-1/
sisu stop                               # Aushängen
sisu --debug                            # Debug-Logging
| Dienst | Lesen | Schreiben | Löschen |
|---|---|---|---|
| S3 (Objekte, Bucket-Richtlinien, Zugriffseinstellungen) | ✓ | ✓ | ✓ |
| SSM-Parameterspeicher | ✓ | ✓ | ✓ |
| IAM (Benutzer, Rollen, Richtlinien, Gruppen) | ✓ | - | - |
| VPC (Subnetze, Sicherheitsgruppen, Routen) | ✓ | - | - |
| Lambda (Konfiguration, Richtlinie, Umgebungsvariablen, Logs) | ✓ | - | - |
| EC2 (Instanzen, Sicherheitsgruppen, Tags, Logs, Remote-Dateisystem) | ✓ | - | - |
| ECS (Cluster, Services, Tasks, Logs) | ✓ | - | - |
| CloudFront (Distributionen, Funktionen, Logs) | ✓ | - | - |
| Secrets Manager | ✓ | - | - |
| Route 53 (Zonen, Einträge) | ✓ | - | - |
| CloudWatch Logs | ✓ | - | - |
Log-Stream-Dateien events.log werden träge von AWS gestreamt, anstatt vollständig in den Speicher geladen zu werden:
cat, grep, head, less# Holt nur so viele Batches, wie nötig, um die Übereinstimmung zu finden
grep "ERROR" .../my-stream/events.log