

Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
idenLib — idenLib - Bibliotheksfunktionsidentifikation [Dieses Projekt wird nicht mehr gewartet] | Kitploit

Tools/GitHubGitHub/secrary/idenlib
Statische AnalyseReverse EngineeringDebuggerMalware-AnalyseBinäranalyse
GitHubsecrary/idenlib

idenLib

idenLib - Bibliotheksfunktionsidentifikation [Dieses Projekt wird nicht mehr gewartet]

Repository anzeigen
3947134vor 7 JahrenVon Kitploit geprüft
Teilen

idenLib – Identifizierung von Bibliotheksfunktionen

Bei der Analyse von Malware oder Drittanbieter-Software ist es schwierig, statisch verlinkte Bibliotheken zu identifizieren und zu verstehen, was eine Funktion aus der Bibliothek tut.

idenLib.exe ist ein Werkzeug zum Erzeugen von Bibliothekssignaturen aus .lib/.obj/.exe-Dateien.

idenLib.dp32/idenLib.dp64 ist ein Plugin für x32dbg/x64dbg zur Identifizierung von Bibliotheksfunktionen.

idenLib.py ist ein Plugin für IDA Pro zur Identifizierung von Bibliotheksfunktionen.

Jegliches Feedback ist sehr willkommen: @_qaz_qaz

Wie erzeugt idenLib.exe Signaturen?

  1. Analysiert die Eingabedatei (.lib/.obj-Datei), um eine Liste von Funktionsadressen und Funktionsnamen zu erhalten.
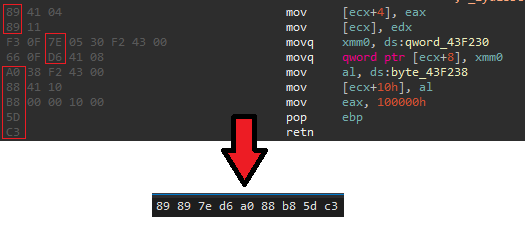
  2. Holt den letzten Opcode jeder Instruktion

sig

  1. Komprimiert die Signatur mit zstd

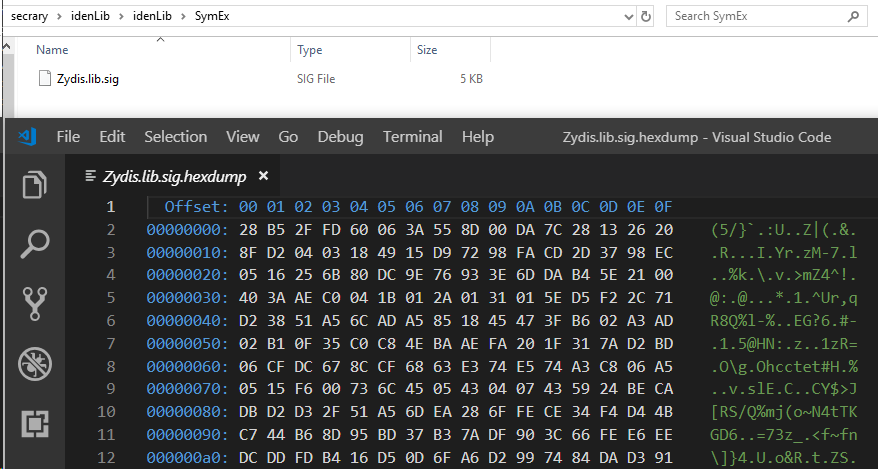
  2. Speichert die Signatur im SymEx-Verzeichnis. Wenn der Eingabedateiname zlib.lib ist, lautet die Ausgabe zlib.lib.sig oder zlib.lib.sig64. Falls zlib.lib.sig(64) bereits im SymEx-Verzeichnis aus einer vorherigen Ausführung oder von der vorherigen Version der Bibliothek existiert, werden bei der nächsten Ausführung andere Signaturen angehängt. Wenn Sie idenLib.exe mehrmals mit verschiedenen Versionen der .lib-Datei ausführen, enthält die .sig/sig64-Datei alle eindeutigen Funktionssignaturen.

Inhalt einer Signatur (komprimiert): signature
Verwendung:

  • Bibliothekssignaturen erzeugen: idenLib.exe /pfad/zur/datei oder idenLib.exe /pfad/zum/verzeichnis
  • Signatur der main-Funktion erzeugen: idenLib.exe /pfad/zur/pe -getmain

Bibliothekssignaturen erzeugen

lib

Verwendung der Plugins für x32dbg/x64dbg und IDA Pro:

  1. Kopieren Sie das SymEx-Verzeichnis in das Hauptverzeichnis von x32dbg/x64dbg/IDA Pro.
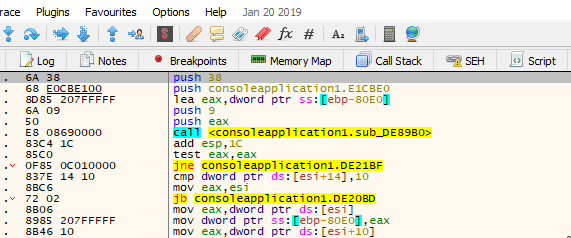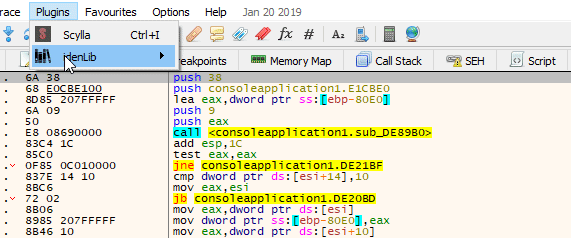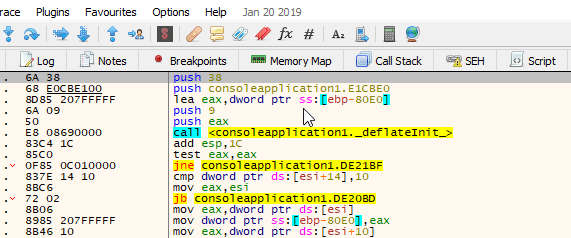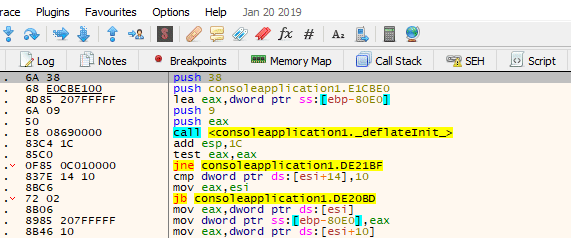
  2. Signaturen anwenden:

x32dbg/x64dbg:

xdb

IDA Pro:

ida_boost_2

Signatur der main-Funktion erzeugen:

Wenn Sie eine Signatur für die mit MSVC 14 kompilierte main-Funktion erzeugen möchten, müssen Sie eine Hallo-Welt-Anwendung mit dem entsprechenden Compiler erstellen und diese Anwendung als Eingabe für idenLib verwenden.
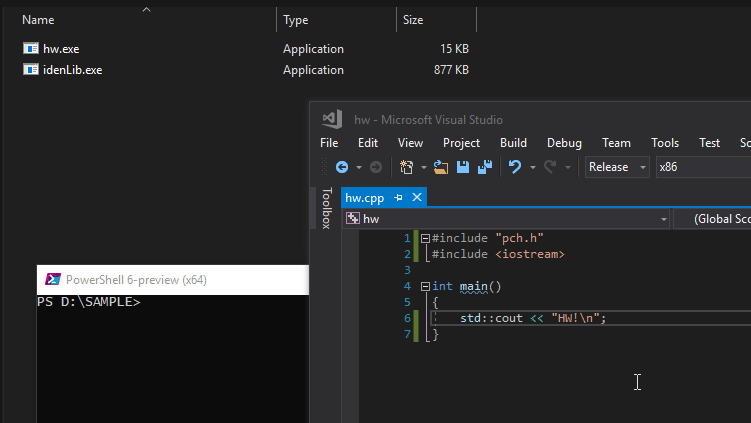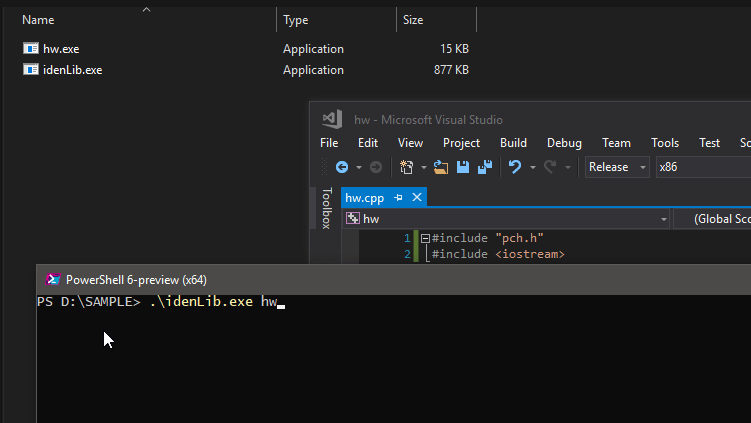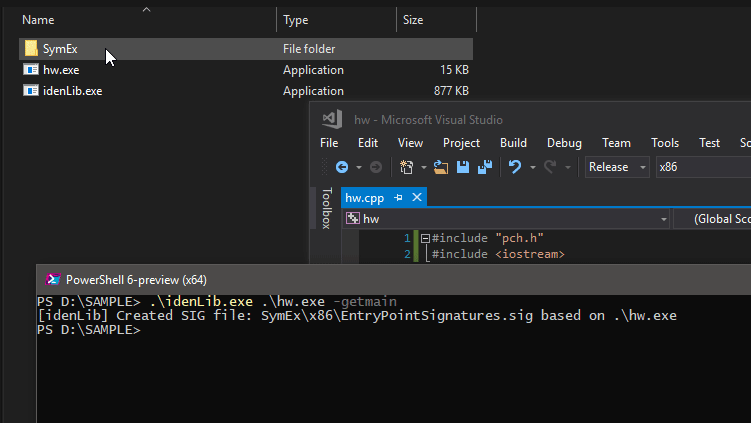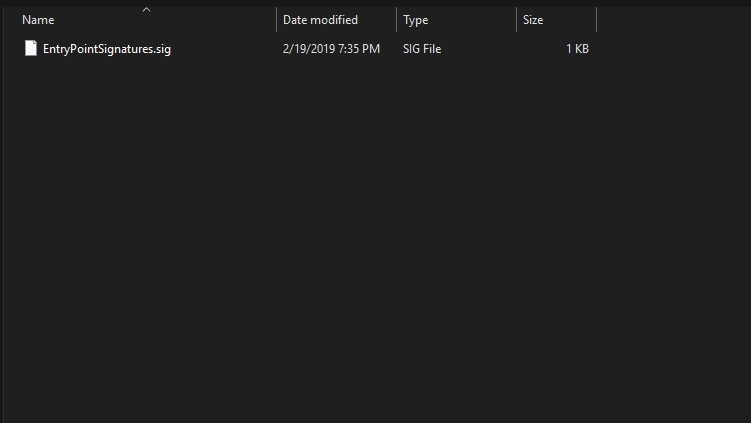
getmain

Die Signaturdateien der main-Funktion sind EntryPointSignatures.sig und EntryPointSignatures.sig64.

IDAProMain

x64dbg_main

Hinweise zu den Signaturen der main-Funktion

  • idenLib verwendet die DIA APIs, um Debug-Informationen aus PDB-Dateien zu durchsuchen. Um idenLib mit dem Parameter -getmain auszuführen, müssen Sie sicherstellen, dass die msdia140.dll (zu finden unter Microsoft Visual Studio\2017\Community\DIA SDK\bin) als COM-Komponente registriert ist, indem Sie regsvr32.exe auf diese DLL anwenden.

Signaturen anwenden

Es gibt zwei Möglichkeiten, Signaturen anzuwenden: exakte Übereinstimmung und Verwendung des Jaccard-Index.
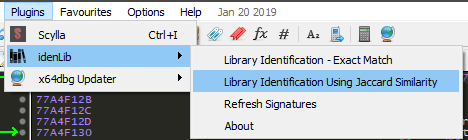
x32dbg_jaccard

Nützliche Links:

  • Detaillierte Informationen zu den C Run-Time Libraries (CRT)

Drittanbieter

  • Zydis (MIT Lizenz)

  • Zstandard (BSD Lizenz)

  • Symbol von freepik

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    717
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    504
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    402
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    260
  • 6

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    259

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →






