
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

··Feeds·Kontakt·Datenschutz·© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Sudomy — Sudomy ist ein Tool zur Subdomain-Enumeration, das Subdomains sammelt und Domains analysiert, indem es automatisierte Erkundung (Recon) für Bug Hunting / Pentesting durchführt. | Kitploit
Tools/GitHubGitHub/screetsec/sudomy
OSINT (Open-Source-Intelligence)AufklärungSchwachstellenanalyseInformationsbeschaffungWebsicherheitPenetrationstestsSubdomain-EnumerationDNS-Analyse
GitHubscreetsec/sudomy

Sudomy

Sudomy ist ein Tool zur Subdomain-Enumeration, das Subdomains sammelt und Domains analysiert, indem es automatisierte Erkundung (Recon) für Bug Hunting / Pentesting durchführt.

2.4k41499vor 2 JahrenVon Kitploit geprüft

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
Repository anzeigen
Webseite
Teilen

Sudomy

License Build Status Version Build Build Contributions Welcome Donate

Subdomain-Enumeration & -Analyse

Sudomy

Sudomy ist ein Tool zur Subdomain-Enumeration, um Subdomains zu sammeln und Domains mittels automatisierter erweiterter Reconnaissance (Framework) zu analysieren. Dieses Tool kann auch für OSINT-Aktivitäten (Open-Source Intelligence) verwendet werden.

Funktionen !

Derzeit verfügt Sudomy über diese 20 Funktionen:
  • Einfach, leicht, schnell und leistungsstark. Das Bash-Skript (Controller) ist standardmäßig in fast allen Linux-Distributionen verfügbar. Durch die Nutzung der Multiprocessing-Funktion von Bash-Skripten werden alle Prozessoren optimal ausgelastet.
  • Der Subdomain-Enumeration-Prozess kann entweder mit der aktiven Methode oder der passiven Methode durchgeführt werden
    • Aktive Methode

      • Sudomy verwendet Gobuster aufgrund seiner hohen Geschwindigkeit bei DNS-Subdomain-Bruteforce-Angriffen (Wildcard-Unterstützung). Die verwendete Wortliste stammt aus den kombinierten SecList (Discover/DNS)-Listen, die rund 3 Millionen Einträge enthält
    • Passive Methode

      • Durch die Bewertung und Auswahl der guten Drittanbieter-Seiten/Ressourcen kann der Enumeration-Prozess optimiert werden. Mit weniger Zeitaufwand werden mehr Ergebnisse erzielt. Sudomy kann Daten von diesen 22 sorgfältig kuratierten Drittanbieter-Seiten sammeln:

          https://censys.io
          https://developer.shodan.io
          https://dns.bufferover.run
          https://index.commoncrawl.org 
          https://riddler.io 
          https://api.certspotter.com
          https://api.hackertarget.com 
          https://api.threatminer.org
          https://community.riskiq.com
          https://crt.sh
          https://dnsdumpster.com
          https://docs.binaryedge.io
          https://securitytrails.com
          https://graph.facebook.com
          https://otx.alienvault.com
          https://rapiddns.io
          https://spyse.com
          https://urlscan.io
          https://www.dnsdb.info
          https://www.virustotal.com
          https://threatcrowd.org
          https://web.archive.org
        
  • Testen Sie die Liste der gesammelten Subdomains und prüfen Sie auf funktionierende http- oder https-Server. Diese Funktion verwendet ein Drittanbieter-Tool, httprobe.
  • Subdomain-Verfügbarkeitstest basierend auf Ping-Sweep und/oder durch Abrufen des HTTP-Statuscodes.
  • Die Fähigkeit, VirtualHosts zu erkennen (mehrere Subdomains, die auf eine einzelne IP-Adresse aufgelöst werden). Sudomy wird die gesammelten Subdomains in IP-Adressen auflösen und sie dann klassifizieren, wenn mehrere Subdomains auf eine einzelne IP-Adresse aufgelöst werden. Diese Funktion wird sehr nützlich für den weiteren Penetrationstest/Bug-Bounty-Prozess sein. Zum Beispiel wird eine einzelne IP-Adresse beim Portscannen nicht wiederholt gescannt.
  • Portscannen von den IP-Adressen der gesammelten Subdomains/VirtualHosts durchführen.
  • Testen auf Subdomain-Übernahme-Angriff (CNAME-Resolver, DNSLookup, NXDomain erkennen, auf Verwundbarkeit prüfen)
  • Screenshots von Subdomains standardmäßig mit gowitness erstellen, oder Sie können andere Screenshot-Tools wählen, wie (-ss webscreeenshot)
  • Technologien auf Websites identifizieren (Kategorie, Anwendung, Version)
  • Erkennung von URLs, Ports, Titel, Content-Length, Statuscode, Response-Body-Probing.
  • Intelligenter automatischer Fallback von https zu http als Standard.
  • Datensammlung/Scraping offener Ports von Drittanbietern (Standard::Shodan), derzeit nur mit Shodan [Zukunft::Censys, Zoomeye]. Effizienter und effektiver zum Sammeln von Ports aus einer IP-Liste des Ziels [[ Subdomain > IP-Resolver > Crawling > ASN & Offener Port ]]
  • Sammeln von interessanten URLs und Extrahieren von URL-Parametern (Ressourcen Standard::WebArchive, CommonCrawl, UrlScanIO)
  • Sammeln interessanter Pfade (api|.git|admin|etc), Dokumente (doc|pdf), JavaScript (js|node) und Parameter.
  • Pfad für die Ausgabedatei festlegen (eine Ausgabedatei angeben, wenn abgeschlossen)
  • Prüfen, ob eine IP von Cloudflare gehört.
  • Erstellen und Generieren einer Wortliste basierend auf gesammelten URL-Ressourcen (wayback, urlscan, commoncrawl). Dazu extrahieren wir alle Parameter und Pfade aus unserer Domain-Recon.
  • Netzwerkgraph-Visualisierung von Subdomains und VirtualHosts generieren.
  • Berichtsausgabe im HTML- und CSV-Format
  • Benachrichtigungen an einen Slack-Kanal senden

Wie Sudomy funktioniert

Wie Sudomy funktioniert oder der Recon-Ablauf, wenn Sie die besten Argumente ausführen, um Subdomains zu sammeln und durch automatische Recon zu analysieren.

root@maland: ./sudomy -d bugcrowd.com -dP -eP -rS -cF -pS -tO -gW --httpx --dnsprobe  -aI webanalyze -sS

Recon Worfklow

Dieser Recon-Arbeitsablauf Sudomy v1.1.8#dev
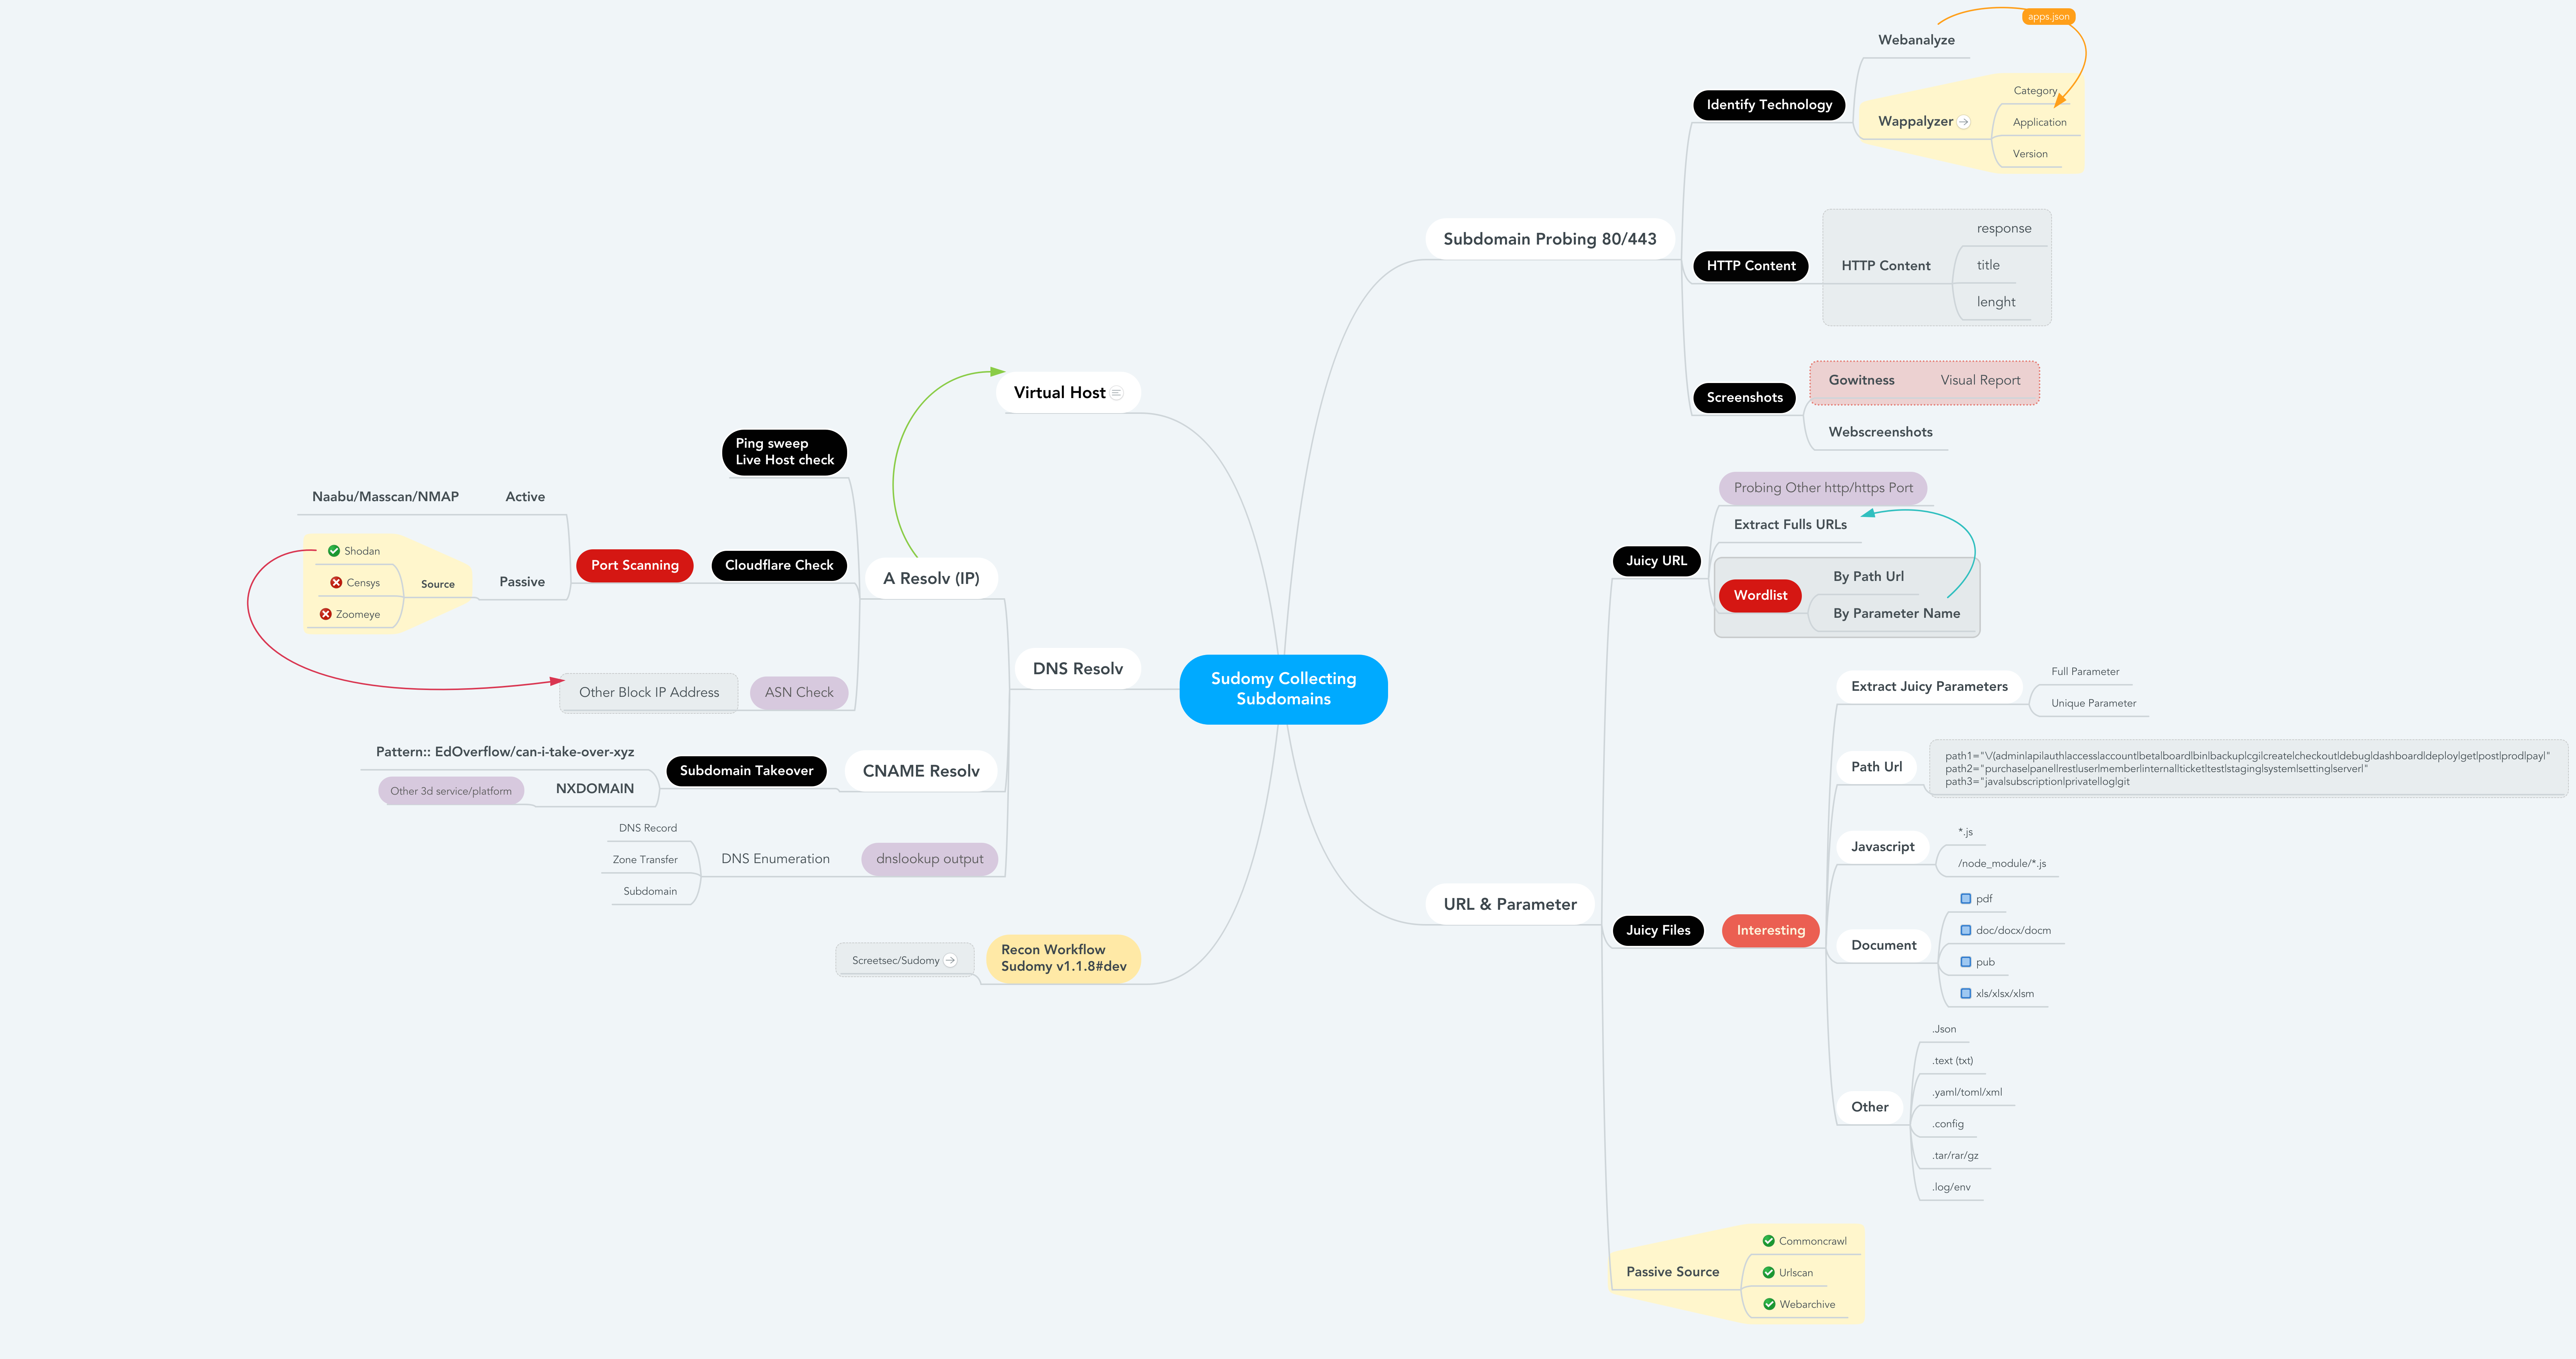
Recon-Arbeitsablauf

Detailinformationen

Detailinformationen zu Dateien der Reconnaissance & interessanten Daten

------------------------------------------------------------------------------------------------------

- subdomain.txt             -- Subdomain-Liste             < $DOMAIN (Ziel)
- httprobe_subdomain.txt    -- Subdomain validieren	  < subdomain.txt
- webanalyzes.txt           -- Technologie-Scan identifizieren   < httprobe_subdomain.txt
- httpx_status_title.txt    -- Titel+Statuscode+Länge    < httprobe_subdomain.txt
- dnsprobe_subdomain.txt    -- Subdomain auflösen		  < subdomain.txt
- Subdomain_Resolver.txt    -- Subdomain auflösen (alt)     < subdomain.txt
- cf-ipresolv.txt           -- Cloudflare-Scan        	  < ip_resolver.txt 
- Live_hosts_pingsweep.txt  -- Live-Host prüfen		  < ip_resolver.txt	 
- ip_resolver.txt           -- IP-Auflösungsliste          	  < Subdomain_Resolver::dnsprobe
- ip_dbasn.txt		    -- ASN-Nummer prüfen		  < ip_resolver.txt
- vHost_subdomain.txt       -- Virtueller Host (Gruppiert nach IP) < Subdomain_Resolver.txt
- nmap_top_ports.txt        -- Aktiver Portscan       < cf-ipresolv.txt
- ip_dbport.txt		    -- Passiver Portscan	  < cf-ipresolv.txt

------------------------------------------------------------------------------------------------------
- Passive_Collect_URL_Full.txt 		-- Alle vollständigen URL-Crawls (WebArchive, CommonCrawl, UrlScanIO)
------------------------------------------------------------------------------------------------------

- ./screenshots/report-0.html   	-- Screenshot-Bericht    	< httprobe_subdomain.txt
- ./screenshots/gowitness/gowitness.sqlite3   		-- Screenshot-Datenbank    	< httprobe_subdomain.txt

------------------------------------------------------------------------------------------------------
Tool herunterladen