 sbousseaden/evtx-attack-samples
Kuratierte Sammlung von Windows-EVTX-Angriffsbeispielen, die MITRE-ATT&CK-Techniken zugeordnet sind und zum Testen von Erkennungsskripten, für DFIR-Schulungen und zur Bedrohungssuche entwickelt wurde.

Dies ist ein Container für Windows-Ereignisbeispiele, die mit bestimmten Angriffs- und Post-Exploitation-Techniken verbunden sind. Kann nützlich sein für:
Testen Ihrer Erkennungsskripte, die auf EVTX-Parsing basieren
Training in DFIR und Bedrohungssuche mithilfe von Ereignisprotokollen
Entwerfen von Erkennungs-Anwendungsfällen mithilfe von Windows- und Sysmon-Ereignisprotokollen
Vermeiden/Umgehen der lauten Techniken, wenn Sie ein Redteamer sind
N.B: Die Zuordnung wurde auf der Ebene der ATT&CK-Technik (nicht der Prozedur) vorgenommen.
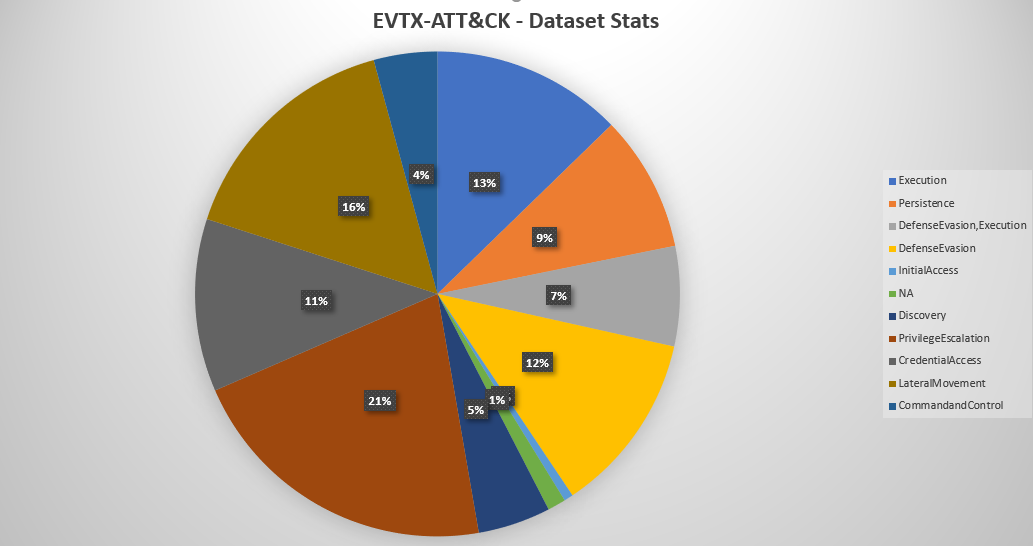
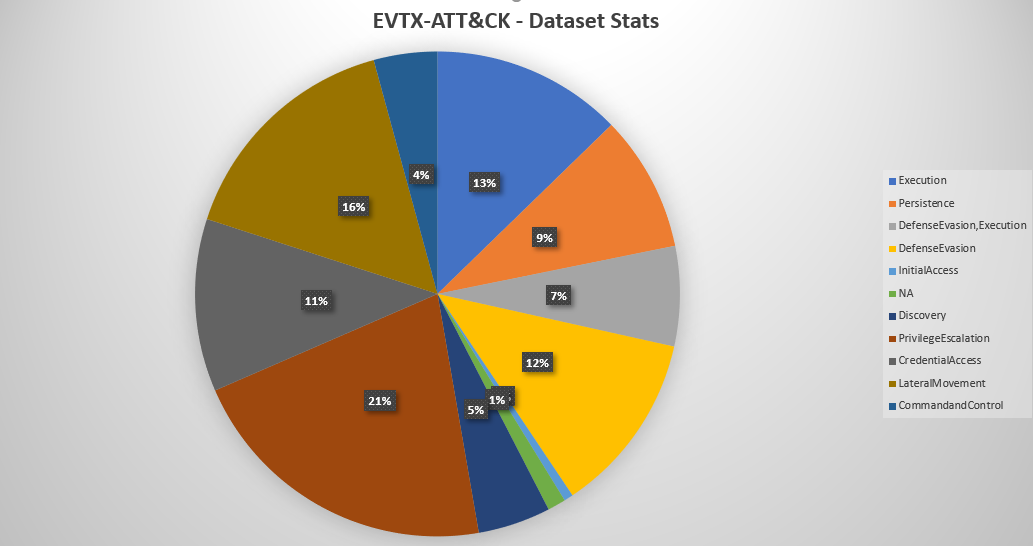
Details zum EVTX-Inhalt, der MITRE-Taktiken zugeordnet ist, finden Sie hier, Statistikübersicht:
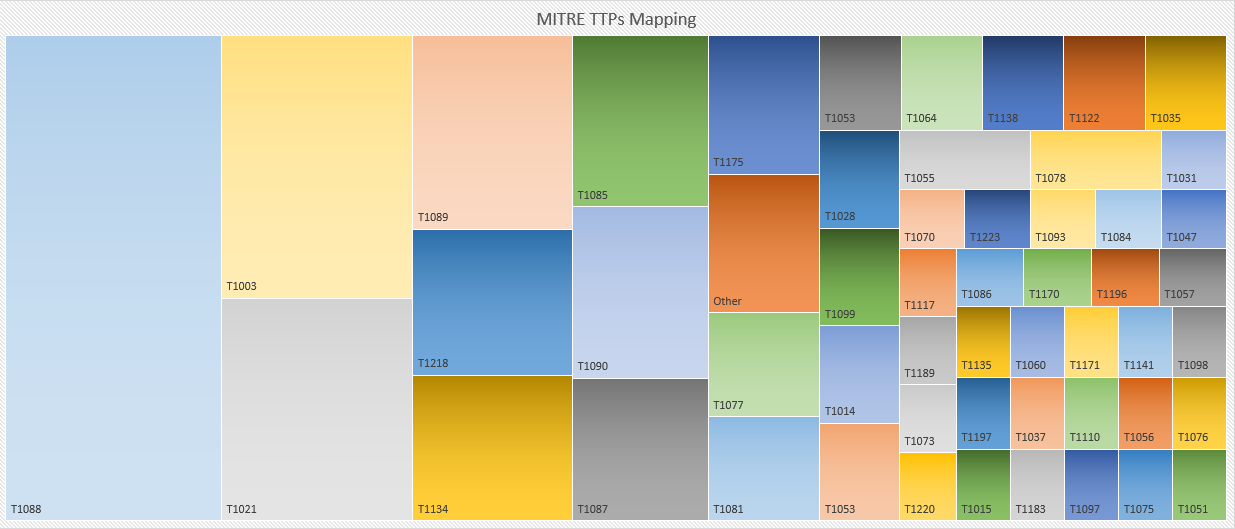
Übersicht der abgedeckten TTPs mithilfe von attack-navigator:
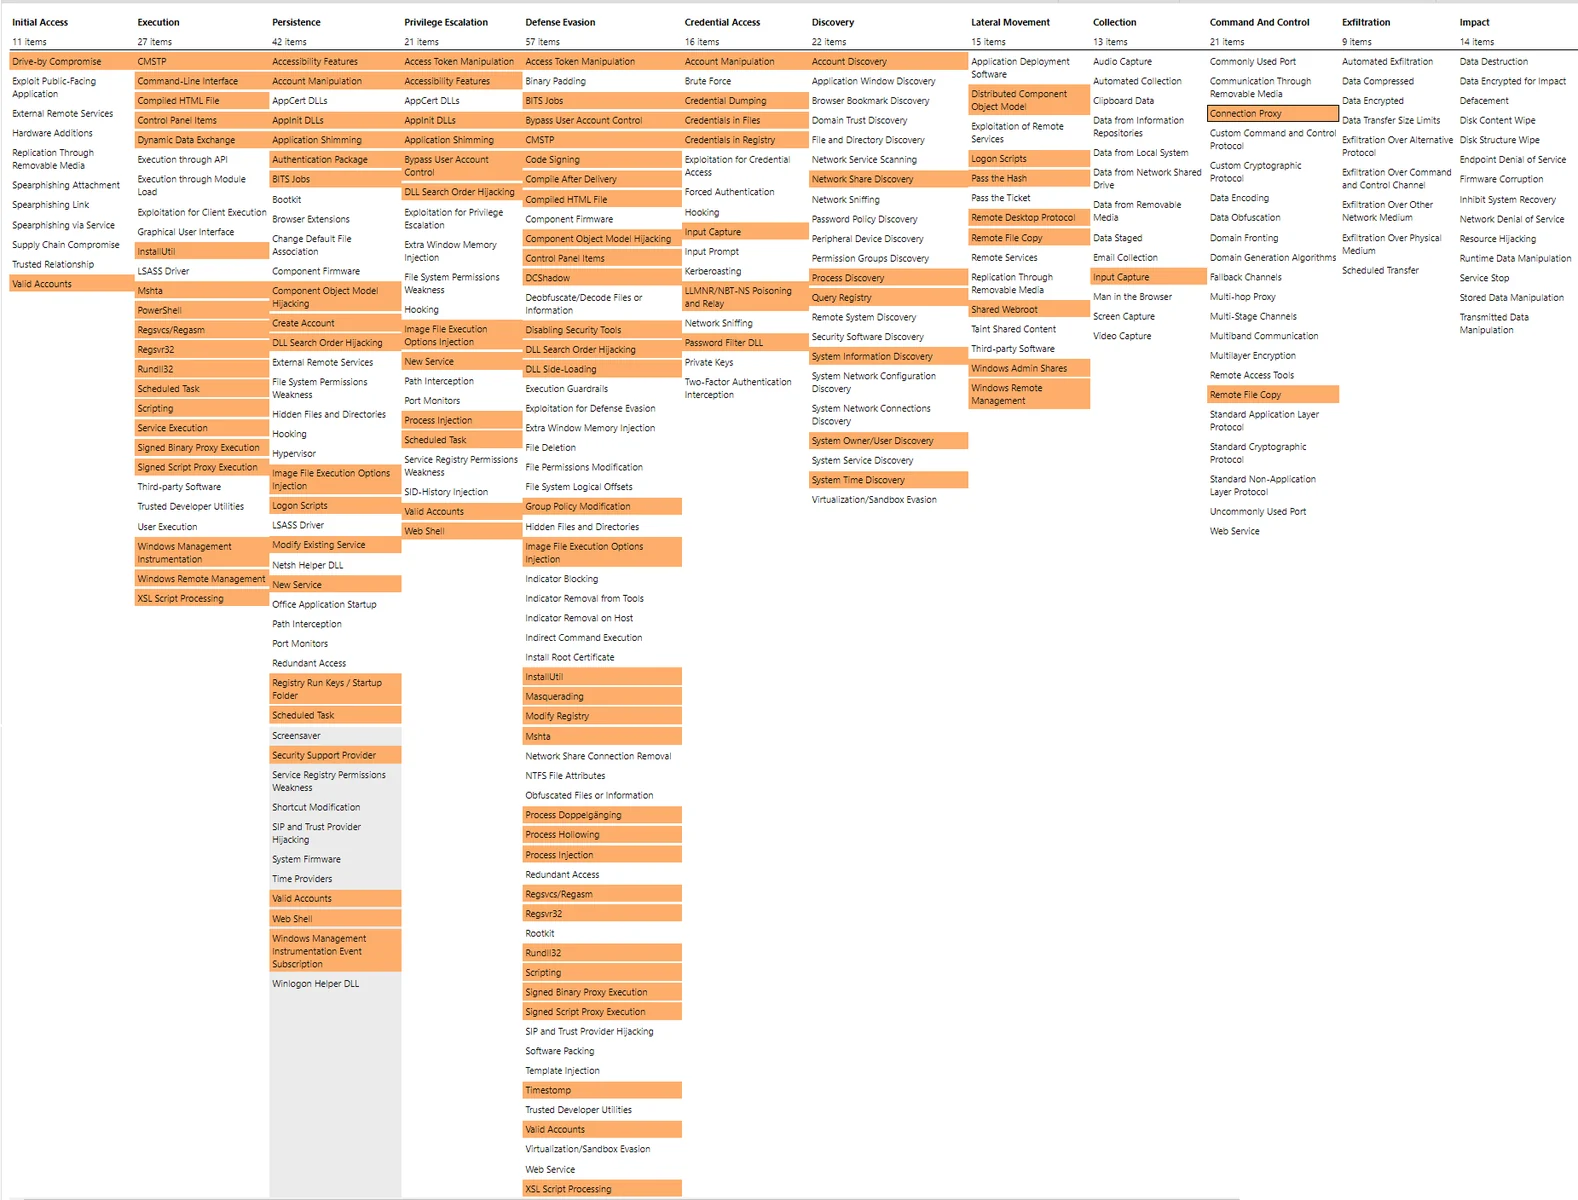
Enthalten ist ein PowerShell-Skript, das EVTX-Dateien mit durchlaufen, parsen und erneut abspielen kann. Dies kann nützlich sein, um Protokolle in einen ELK-Stack oder in eine lokale Datei erneut abzuspielen. Standardmäßig gibt dieses Skript Protokolle in .\winlogbeat\events.json aus, wie in der Datei winlogbeat_example.yml konfiguriert. Sie können beliebige eigene Ziele in winlogbeat.yml konfigurieren (von git ausgeschlossen), und die Beispielkonfigurationsdatei wird ignoriert, wenn winlogbeat.yml gefunden wird.
Winlogbeat-Bulk-Read-Verwendung:
## Hilfe zusammen mit Beispielen anzeigen:
.\Winlogbeat-Bulk-Read.ps1 -Help

## Mit Standardeinstellungen ausführen (./ rekursiv lesen und nach winlogbeat.exe in Ihrem Pfad suchen):
.\Winlogbeat-Bulk-Read.ps1

## Wenn Sie dieses Skript auf ein anderes Verzeichnis mit EVTX-Dateien verweisen und einen Pfad zur winlogbeat.exe-Binärdatei angeben möchten:
.\Winlogbeat-Bulk-Read.ps1 -Exe ~\Downloads\winlogbeat\winlogbeat.exe -Source "..\EVTX-ATTACK-SAMPLES\"
EVTX_ATT&CK's GNU General Public License
