Opfer-Installation
Starte deine VM in VirtualBox
- Melde dich an mit:
- username: osboxes
- password: osboxes.org
-
Öffne ein Terminal
-
Teste, ob du eine funktionierende Internetverbindung hast.
ping 8.8.8.8
- Falls dein Ping nicht erfolgreich ist, überprüfe, ob deine NAT-Schnittstelle aktiviert ist.
- Aktualisiere dein Betriebssystem
sudo apt-get update
- Installiere Git
sudo apt install -y git
- Klone deine Konfigurationsdateien für Kali
git clone https://github.com/SanderSchepers1993/CyberSec2026.git
- Gehe in das neu geklonte Victim-Verzeichnis
cd CyberSec2026/Victim
- Führe das Skript 01_setup_server.sh mit sudo-Berechtigungen aus
sudo bash 01_setup_server.sh
- Falls du Probleme mit openjdk-11-jdk hast, siehe TROUBLESHOOTING weiter unten in dieser README.
- Fahre mit der Postinstallation der Attacker VM fort
[FEHLERBEHEBUNG]
Paket openjdk-11-jdk nicht gefunden
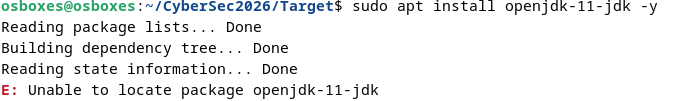
- Führe das Skript 02_setup_server_java17.sh mit sudo-Berechtigungen aus
sudo bash 02_setup_server_java17.sh
- Öffne deinen spring-gateway-Dienst mit einem Texteditor:
sudo nano /etc/systemd/system/spring-gateway.service
- Ersetze ExecStart durch Folgendes
ExecStart=/usr/bin/java --add-opens java.base/java.lang=ALL-UNNAMED -jar /opt/spring-gateway/target/vulnerable-gateway-1.0.0.jar
- Wir verwenden jetzt die Umgebung mit Java 17 anstelle von Java 11.
- Java 17 blockiert standardmäßig die Ausführung externer Java-Bibliotheken.
- Mit dem obigen Befehl erlaubst du Java-Bibliotheken außerhalb des Java-Moduls, per Reflection in java.lang zu schauen.
- Starte den Dienst neu
sudo systemctl daemon-reload
sudo systemctl restart spring-gateway.service
 sanderschepers1993/cybersec2026

