
 samhaxr/recox
Hauptskript für die Webaufklärung


RecoX ist ein äußerst vielseitiges und leistungsstarkes Tool, das speziell zur Identifizierung und Klassifizierung von Schwachstellen in Webanwendungen entwickelt wurde. Das Skript kann Schwachstellen erkennen, die normalerweise nicht in den Top 10 der OWASP-Schwachstellen enthalten sind, und stellt somit eine wertvolle Ergänzung für das Toolkit jedes Sicherheitsexperten dar.
Eine der Hauptstärken von RecoX ist die Fähigkeit, Informationen über das Zielsystem rekursiv zu sammeln. Das Skript ist so konzipiert, dass es alle Subdomains und IP-Adressen gründlich abdeckt, die bei einem ausgeklügelten Angriff verwendet werden könnten. Dadurch können Sicherheitsexperten potenzielle Schwachstellen selbst in den komplexesten Webanwendungen schnell und effizient identifizieren.
Ein weiteres wichtiges Merkmal von RecoX ist die Automatisierung mehrerer Funktionen, die während eines Penetrationstests normalerweise manuell durchgeführt werden. Dazu gehören Aufgaben wie URL-Extraktion, Parameteridentifikation und SQL-Injection-Tests. Durch die Automatisierung dieser Funktionen kann RecoX den Zeit- und Arbeitsaufwand für eine umfassende Sicherheitsbewertung von Webanwendungen erheblich reduzieren.
Die von RecoX gesammelten Informationen werden in einem klaren und organisierten Format präsentiert, sodass es für Sicherheitsexperten einfach ist, die Schwachstellen zu verstehen und zu beheben. Das Skript erstellt einen detaillierten Bericht mit Informationen zu jeder Schwachstelle sowie empfohlenen Maßnahmen zur Behebung.
RecoX ist ein unschätzbares Werkzeug für jeden Sicherheitsexperten, der die Sicherheit seiner Webanwendungen verbessern möchte. Mit seinen fortschrittlichen Funktionen, seiner einzigartigen Methodik und seiner benutzerfreundlichen Oberfläche ist RecoX ein äußerst effektives Tool, das Organisationen dabei helfen kann, potenzielle Sicherheitsrisiken zu identifizieren und zu beheben, bevor sie von Angreifern ausgenutzt werden können.
Weitere Einzelheiten finden Sie in diesem Dokument.
git clone https://github.com/samhaxr/recox
chmod +x recox.sh
./recox.sh
Fügen Sie den folgenden Befehl ein, um das Tool von überall im Terminal auszuführen.
mv recox.sh /usr/local/bin/recox
Der Deep Scanner ist eine umfassende Funktion, die eine Reihe von Überprüfungen durchführt, um potenzielle Sicherheitslücken in einer Webanwendung zu identifizieren. Zu seinen vielen Funktionen gehören Subdomain-Übernahme, A-Record-Analyse, passives und aktives Scannen, CORS-Fehlkonfigurationstests, Zone-Transfer-Tests und Web-Content-Discovery.
Eine der Hauptstärken des Deep Scanners ist seine Fähigkeit, Subdomain-Übernahme-Checks durchzuführen. Dies ist ein kritisches Sicherheitsproblem, da ein gelöschter externer Dienst dazu führen kann, dass die Subdomain auf eine nicht existierende Website zeigt. Durch die Durchführung von Subdomain-Übernahme-Checks kann der Deep Scanner schnell erkennen, ob eine Subdomain anfällig für einen Übernahmeangriff ist.
Zusätzlich zu den Subdomain-Übernahme-Checks führt der Deep Scanner auch A-Record-Analysen durch, um potenzielle DNS-Fehlkonfigurationen zu identifizieren. Dies hilft, Angreifer daran zu hindern, Schwachstellen im DNS-System auszunutzen, um unbefugten Zugriff auf die Webanwendung zu erhalten.
Der Deep Scanner führt sowohl passive als auch aktive Scans durch, um potenzielle Schwachstellen in der Webanwendung zu identifizieren. Dazu gehört die Identifizierung häufiger Schwachstellen wie SQL-Injection, Cross-Site Scripting (XSS) und Remote File Inclusion.
CORS-Fehlkonfigurationstests sind ein weiteres wichtiges Merkmal des Deep Scanners, da sie helfen können, potenzielle Sicherheitsrisiken im Zusammenhang mit Cross-Origin Resource Sharing (CORS) zu identifizieren. Ebenso werden Zone-Transfer-Tests durchgeführt, da sie helfen können, potenzielle Sicherheitslücken im Zusammenhang mit DNS-Zonentransfers zu identifizieren.
Schließlich ist die Web-Content-Discovery eine entscheidende Komponente des Deep Scanners, da sie helfen kann, vertrauliche Informationen zu identifizieren, die in der Webanwendung offengelegt werden könnten. Dazu gehören Dateien, Verzeichnisse und andere Ressourcen, die von Angreifern ausgenutzt werden könnten.
Der Deep Scanner ist eine unglaublich leistungsstarke Funktion, die Organisationen dabei helfen kann, potenzielle Sicherheitsrisiken in ihren Webanwendungen zu identifizieren und zu beheben. Seine vielen Funktionen und sein umfassender Ansatz machen ihn zu einem unschätzbaren Werkzeug für jeden Sicherheitsexperten, der die Sicherheit seiner Webanwendungen verbessern möchte.
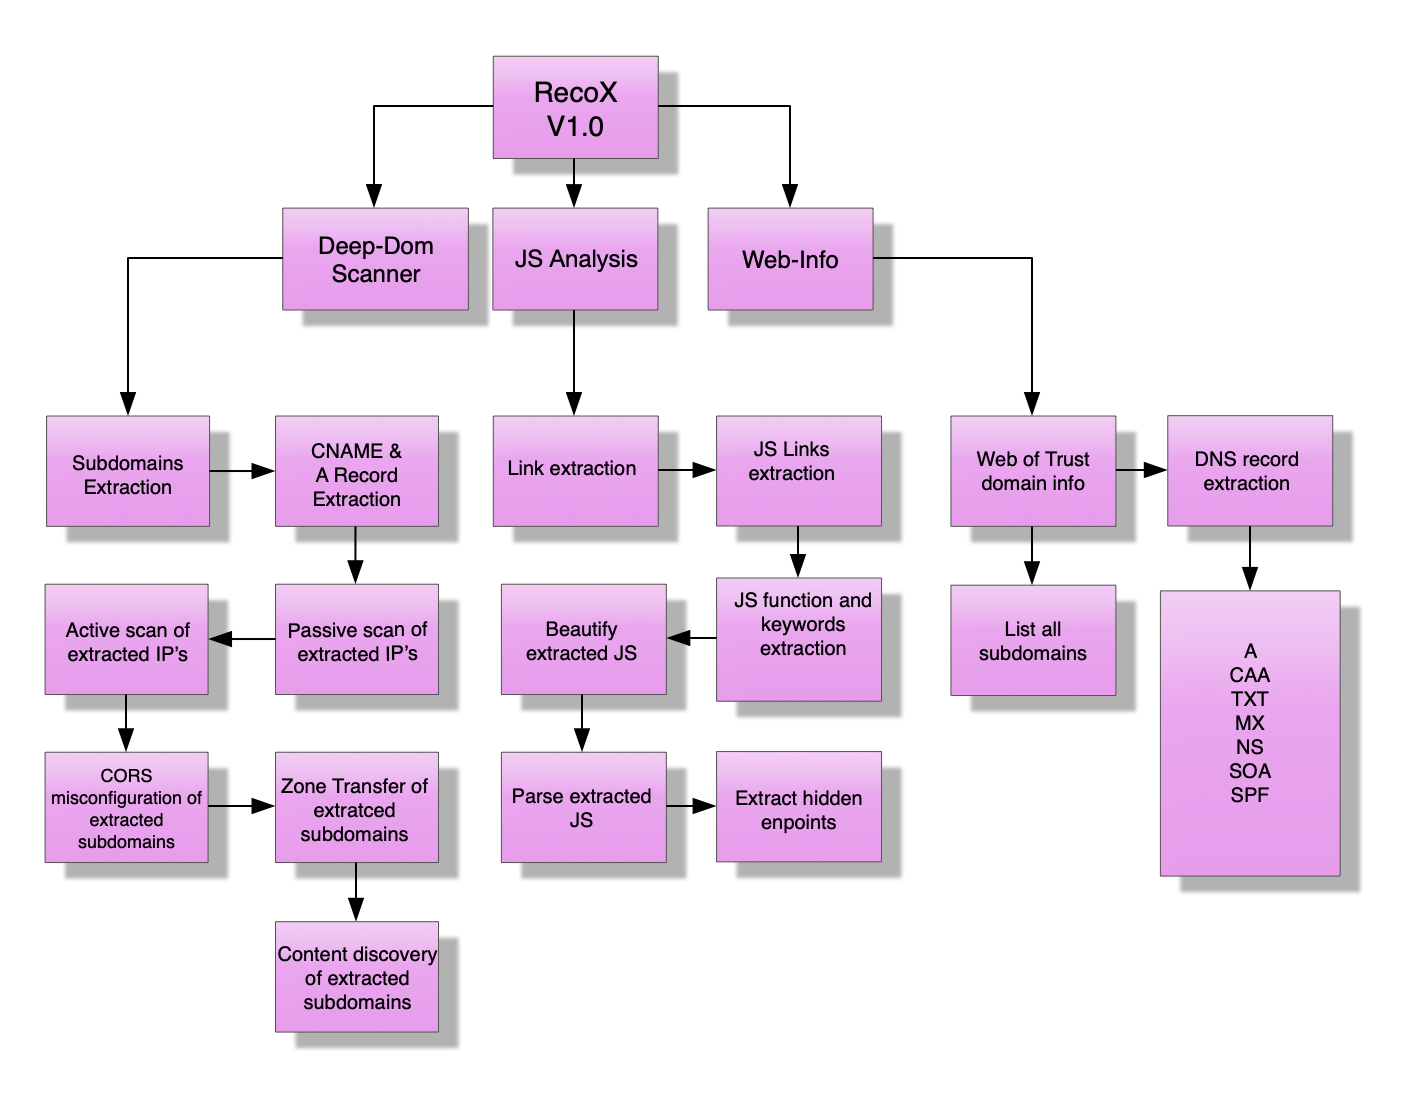
Die neue Version v2.0 enthält Fehlerbehebungen und CVE-Berichterstattung.

Ruhr-Universität Bochum - Lehrstuhl für Netz- und Datensicherheit, David García, Jobert Abma, antichown

