 sahiloj/cve-2023-34838
Microworld Technologies eScan Management Console Version 14.0.1400.2281 ist anfällig für einen Stored-Cross-Site-Scripting-Angriff (XSS).


Die eScan Management Console von Microworld Technologies in Version 14.0.1400.2281 ist anfällig für Stored Cross-Site-Scripting (XSS). Ein authentifizierter Angreifer mit Zugriff auf die Rollenverwaltungsfunktion kann ein schädliches Skript in das Feld Beschreibung einer neuen Rolle injizieren. Die Payload wird in der Anwendungsdatenbank gespeichert und im Browser jedes Benutzers ausgeführt, der die betroffene Seite anschließend aufruft – einschließlich privilegierter Administratoren.
Da das injizierte Skript im Kontext der authentifizierten Sitzung des Opfers ausgeführt wird, kann ein Angreifer diese Schwachstelle ausnutzen, um Sitzungscookies zu stehlen, Aktionen im Namen des Opfers auszuführen, Benutzer auf Phishing-Seiten umzuleiten oder Privilegien innerhalb der Verwaltungskonsole zu erweitern.
| Feld | Wert |
|---|---|
| CVE-ID | CVE-2023-34838 |
| Schwachstellentyp | Stored Cross-Site-Scripting (XSS) |
| CWE | CWE-79 – Fehlerhafte Neutralisierung von Eingaben bei der Generierung von Webseiten |
| CVSS-v3.1-Score | 6.4 (Mittel) |
| CVSS-Vektor | AV:N/AC:L/PR:L/UI:N/S:C/C:L/I:L/A:N |
| Betroffenes Produkt | Microworld Technologies eScan Management Console |
| Betroffene Version | 14.0.1400.2281 |
| Getestet auf | Windows |
| Verwundbarer Parameter | Description (Formular zur Erstellung neuer Rollen) |
| Verwundbarer Endpunkt | /ewconsole/ewconsole.dll/NewRole |
| Authentifizierung erforderlich | Ja (gültige Konsolen-Anmeldedaten) |
| Offenlegungsdatum | 23. Juni 2023 |
| Gemeldet von | Sahil Ojha |
Die eScan Management Console ist eine zentrale Lösung zur Endpoint-Sicherheitsverwaltung, die von Unternehmen eingesetzt wird, um Antiviren-Richtlinien, Patch-Management, Gerätekontrolle und Benutzerrollen in einem Unternehmensnetzwerk zu verwalten. Ihre Webschnittstelle wird in der Regel im internen Netzwerk bereitgestellt und ist über Port 10443 erreichbar.
Die Anwendung bereinigt oder kodiert die benutzergelieferten Eingaben im Feld Beschreibung des Formulars Neue Rolle nicht, bevor sie in der Datenbank gespeichert und den Benutzern erneut ausgegeben werden. Wenn die Rollenlistenseite (RoleMainPage) gerendert wird, wird die nicht bereinigte Payload direkt in die HTML-Antwort geschrieben, wodurch der Browser das injizierte Skript parst und ausführt.
"><script>alert(1)</script>
| Auswirkungsbereich | Beschreibung |
|---|---|
| Sitzungsentführung | Authentifizierte Sitzungscookies stehlen und damit vollen Kontozugriff erlangen |
| Privilegienerweiterung | Administrator-Aktionen im Namen eines höher privilegierten Opfers ausführen |
| Erbeuten von Anmeldedaten | Opfer auf vom Angreifer kontrollierte Anmeldeseiten umleiten |
| Defacement | Das Erscheinungsbild oder Verhalten der Benutzeroberfläche der Verwaltungskonsole verändern |
| Malware-Verbreitung | Schädliche Payloads an Benutzer ausliefern, die die kompromittierte Seite aufrufen |
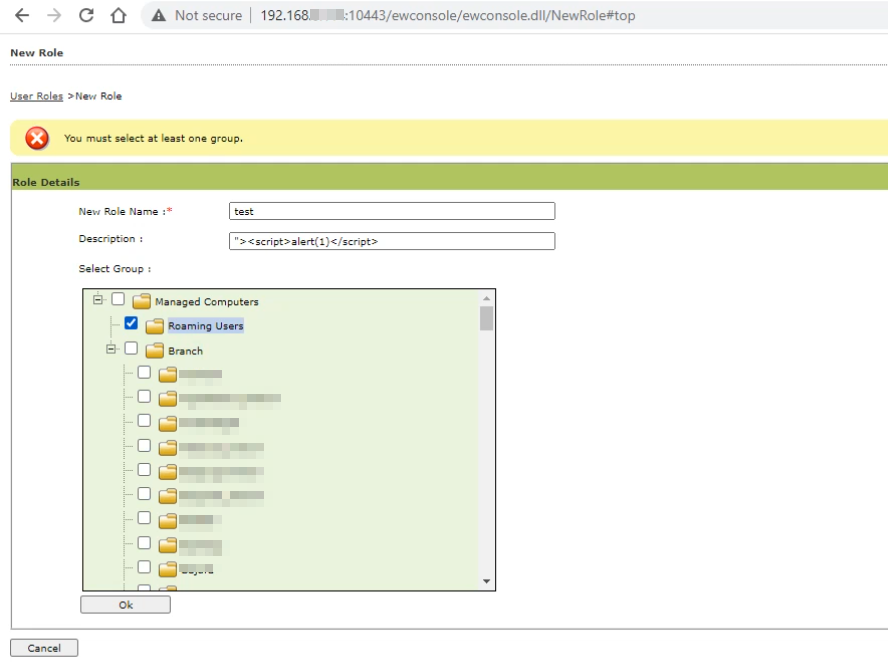
Melden Sie sich bei der eScan Management Console an und navigieren Sie zur Seite Neue Rolle. Ersetzen Sie <TARGET_IP> durch die tatsächliche IP-Adresse der Konsole (z. B. 192.168.1.1):
http://<TARGET_IP>:10443/ewconsole/ewconsole.dll/NewRole
Geben Sie unter Neuer Rollenname einen beliebigen Wert ein (z. B. test) und fügen Sie die XSS-Payload in das Feld Beschreibung ein:
"><script>alert(1)</script>
Wählen Sie eine beliebige Gruppe aus der Liste und klicken Sie auf Ok, um die Rolle zu speichern.
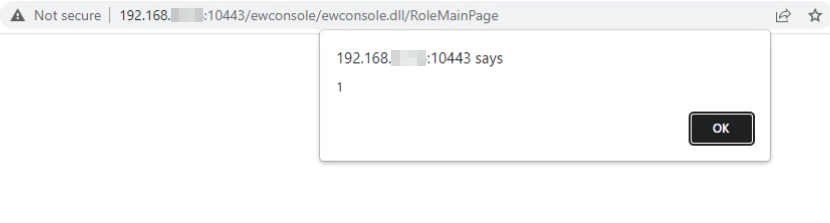
Nachdem die Rolle gespeichert wurde, leitet die Anwendung zur Rollenhauptseite (/ewconsole/ewconsole.dll/RoleMainPage) weiter. Da der Wert des Felds Beschreibung ohne Bereinigung erneut ausgegeben wird, wird das injizierte <script>-Tag sofort ausgeführt und ein Alert-Dialog im Browser ausgelöst.
In einem realen Angriff würde der alert(1)-Aufruf durch eine Payload ersetzt, die das Sitzungscookie des Opfers (z. B. document.cookie) an einen vom Angreifer kontrollierten Server exfiltriert.
Microworld Technologies sollte die folgenden Korrekturen anwenden:
<, >, ", ', ;) aus Feldern, die keinen Rich-Text erfordern, ablehnen oder entfernen.Content-Security-Policy-HTTP-Response-Header, um die Ausführung von Inline-Skripten einzuschränken.HttpOnly-Flag für Sitzungscookies, um zu verhindern, dass JavaScript darauf zugreifen kann, und verringern Sie so die Auswirkungen eines erfolgreichen XSS. Setzen Sie außerdem das Secure-Flag, um sicherzustellen, dass Sitzungscookies ausschließlich über HTTPS übertragen werden, und verhindern Sie so das Abfangen über unverschlüsselte Verbindungen.Sahil Ojha — Sicherheitsforscher
Entdeckt und gemeldet: 23. Juni 2023

