 safedep/gryph
Sicherheitsschicht für KI-Coding-Agenten. Funktioniert mit Claude Code, Cursor, Windsurf, Gemini CLI, OpenCode, Pi Agent und mehr.


Alle nutzen den YOLO-Modus. Gryph erzwingt Leitplanken und führt das Audit-Trail.
Schnellstart · Demo · Unterstützte Agents · Anwendungsfälle · Sicherheitsrichtlinie




KI-Coding-Agents (Claude Code, Cursor, Windsurf, Gemini CLI, OpenCode) können jede Datei lesen, überall schreiben und beliebige Befehle auf der Maschine eines Entwicklers ausführen. Sie führen dutzende Tool-Aufrufe pro Sitzung aus. Es gibt keine Grenzen für das, was sie tun können, und kein Audit-Trail, wenn etwas schiefgeht.
Gryph behebt das. Es hakt sich in Agents ein, erzwingt YAML-Richtlinienregeln, die Aktionen in Echtzeit block, warn oder guide ausführen, und protokolliert jedes Ereignis in einer lokalen SQLite-Datenbank zur Überprüfung und Prüfung. Alle Daten bleiben lokal. Keine Cloud, keine Telemetrie.
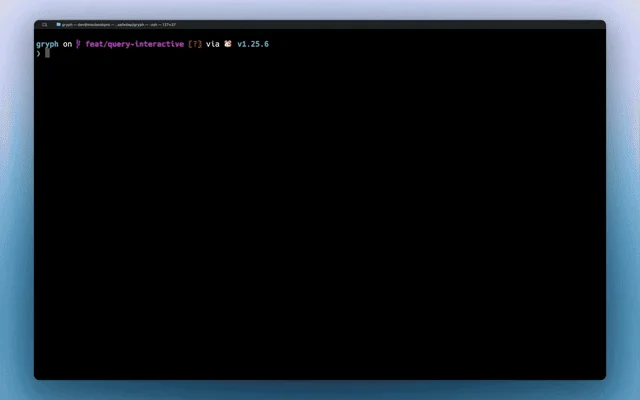
Ein Entwickler bittet Claude Code, ein Modul zu refaktorisieren. Es führt 47 Tool-Aufrufe in 90 Sekunden aus. Dann schlagen die Tests fehl.
Ohne Gryph sind Entwickler auf Vermutungen angewiesen. Mit Gryph zeigt gryph logs alles.
# Install Gryph with one command
curl -fsSL https://raw.githubusercontent.com/safedep/gryph/main/install.sh | sh

# Setup gryph for available agents
gryph install                    # hooks into all detected agents
gryph status                     # verify setup

# ... use your AI agent normally ...
gryph logs                       # see what happened
# Homebrew (macOS/Linux)
brew install safedep/tap/gryph

# npm
npm install -g @safedep/gryph

# Go
go install github.com/safedep/gryph/cmd/gryph@latest
Vorgefertigte Binärdateien für macOS, Linux und Windows sind auf der GitHub Releases-Seite verfügbar.
Tipp: Setze
logging.levelauffull, um Dateidiffs und Rohdaten-Ereignisse zu sehen:gryph config set logging.level full. Siehe Konfiguration für Details.
| Agent | Hook-Unterstützung |
|---|---|
| Claude Code | Vollständig (PreToolUse, PostToolUse, Notification) |
| Codex | Vollständig (PreToolUse, PostToolUse, SessionStart, UserPromptSubmit, Stop) |
| Command Code | Vollständig (PreToolUse, PostToolUse, Stop, SessionStart) |
| Cursor | Vollständig (Datei lesen/schreiben, Shell-Ausführung, MCP-Tools) |
| Devin CLI | Vollständig (PreToolUse, PostToolUse, SessionStart, UserPromptSubmit, Stop, SessionEnd) |
| Gemini CLI | Vollständig (BeforeTool, AfterTool, Notification) |
| OpenCode | Vollständig (tool.execute, Session-Ereignisse) |
| Pi Agent | Vollständig (tool_call, tool_result, Session-Ereignisse) |
| Windsurf | Vollständig (Datei lesen/schreiben, Befehle, MCP-Tools) |
Hinweis: Codex-Hooks erfordern die Aktivierung des
codex_hooks-Feature-Flags in deiner Codex-Konfiguration (~/.codex/config.toml):[features] codex_hooks = true
Hinweis: Devin CLI lädt standardmäßig auch Claude Code Hooks aus
~/.claude/settings.json(read_config_from.claude). Wenn gryph-Hooks für beide Agents installiert sind, gibt eine Devin-Sitzung devin-Ereignisse und claude-code-Ereignisse aus. Deaktiviereread_config_from.claudein der Devin-Benutzerkonfiguration, um einen einzigen Stream beizubehalten.
Ein Befehl installiert Hooks für alle erkannten Agents. Keine Einrichtung pro Agent erforderlich.
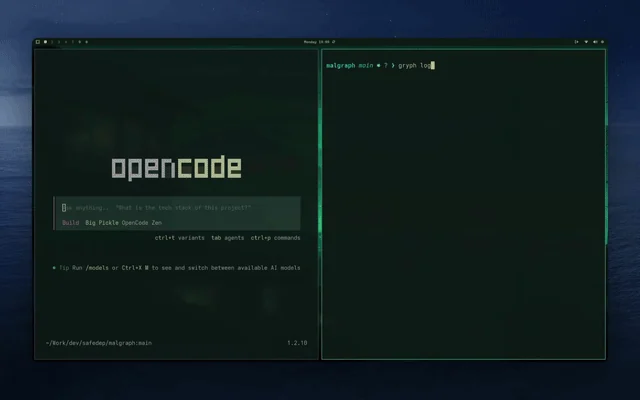
Live-Streaming von Agent-Aktionen, während sie mit gryph logs --live passieren:
| Szenario | Wie Gryph hilft |
|---|---|
| Die vollständige Sitzung wiedergeben | git diff zeigt die endgültigen Änderungen. Gryph zeigt die vollständige Sequenz: was der Agent gelesen hat, was er ausgeführt hat, was er geschrieben und rückgängig gemacht hat, und in welcher Reihenfolge. |
| Unsichtbare Nebenwirkungen erkennen | Agents führen Shell-Befehle aus, die keine Spur in git hinterlassen (npm install, curl, rm). gryph query --action exec deckt sie alle auf. |
| Zugriff auf sensible Dateien | Gryph markiert automatisch den Zugriff auf .env, *.pem, *.key und ähnliche Dateien. Aktionen werden protokolliert, aber Inhalte werden niemals gespeichert. |
| Riskante Agent-Aktionen blockieren | Verfasse YAML-Regeln, um destruktive Befehle zu blockieren, Schreibvorgänge abzulehnen, die Anmeldedaten preisgeben, oder das Verhalten pro Agent oder Projekt einzuschränken. Siehe Sicherheitsrichtlinie. |
| Sicherheitsüberprüfung | Exportiere Ereignisse in dein SIEM oder nutze das OpenSearch-Observability-Beispiel für zentralisierte Dashboards und Bedrohungserkennungswarnungen. |
| Kosten- und Token-Tracking | Verfolge den Token-Verbrauch pro Sitzung und geschätzte Kosten über Modelle und Agents hinweg. Siehe Docs |
| Agents vergleichen | Filtere nach --agent, um zu sehen, wie verschiedene Agents dieselbe Aufgabe angehen: welcher mehr liest, welcher mehr Befehle ausführt, welcher mehr kostet. |