
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

··Feeds·Kontakt·Datenschutz·© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
WinPwn — Automatisierung für interne Windows-Penetrationstests / AD-Security | Kitploit
Tools/GitHubGitHub/s3cur3th1ssh1t/winpwn
Penetrationstest-FrameworksPrivilege EscalationAufklärungExploitationPost-ExploitationPenetrationstestsRed TeamingTop in Post-Exploitation Nr.17Top in Privilege Escalation Nr.5
3.7k53524vor 1 JahrVon Kitploit geprüft
GitHub
s3cur3th1ssh1t/winpwn

WinPwn

Automatisierung für interne Windows-Penetrationstests / AD-Security

Repository anzeigen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
Teilen

Gesponsert von


WinPwn

In der Vergangenheit hatte ich bei vielen internen Penetrationstests Probleme mit den vorhandenen Powershell-Recon-/Exploitation-Skripten aufgrund fehlender Proxy-Unterstützung. Außerdem habe ich oft die gleichen Skripte nacheinander ausgeführt, um Informationen über das aktuelle System und/oder die Domäne zu erhalten. Um möglichst viele interne Penetrationstest-Prozesse (Reconnaissance sowie Exploitation) zu automatisieren und wegen des Proxy-Problems habe ich mein eigenes Skript mit automatischer Proxy-Erkennung und -Integration geschrieben. Das Skript basiert größtenteils auf bekannten großen anderen Offensive-Security-Powershell-Projekten.

Jegliche Vorschläge, Feedback, Pull Requests und Kommentare sind willkommen!

Importieren Sie die Module einfach mit:

Import-Module .\WinPwn.ps1 oder iex(new-object net.webclient).downloadstring('https://raw.githubusercontent.com/S3cur3Th1sSh1t/WinPwn/master/WinPwn.ps1')

Um AMSI zu umgehen, verwenden Sie eine der vorhandenen Bypass-Techniken, finden Sie den AMSI Trigger und ändern Sie ihn manuell in der Bypass-Funktion oder kodieren Sie den Trigger-String. Alternativ können Sie das gesamte Skript verschleiern.

Wenn Sie auf einem Windows-System ohne Internetzugang festsitzen – kein Problem, verwenden Sie einfach Offline_Winpwn.ps1, die wichtigsten Skripte und ausführbaren Dateien sind enthalten.

Nach dem Import verfügbare Funktionen:

  • WinPwn -> Menü zur Auswahl von Angriffen:
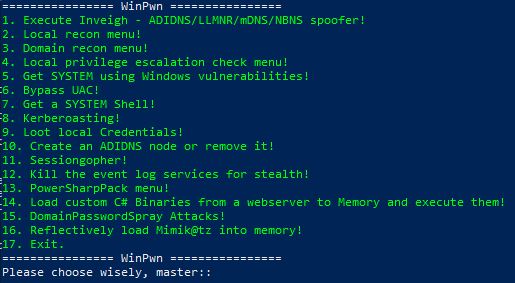
alt text

  • Inveigh -> Führt Inveigh in einem neuen Konsolenfenster aus, SMB-Relay-Angriffe mit integriertem Session-Management (Invoke-TheHash)

  • SessionGopher -> Führt Sessiongopher aus und fragt nach Parametern

  • Kittielocal ->

    • Verschleierte Invoke-Mimikatz-Version
    • Safetykatz im Speicher
    • Lsass-Auszug mittels rundll32-Technik
    • Verschleierte LaZagne herunterladen und ausführen
    • Browser-Anmeldedaten auslesen
    • Angepasste Mimikittenz-Version
    • WLAN-Anmeldedaten exfiltrieren
    • NTLM-Hashes aus SAM-Datei auslesen
    • SharpCloud
  • Localreconmodules ->

    • Installierte Software, anfällige Software, Freigaben, Netzwerkinformationen, Gruppen, Berechtigungen und vieles mehr sammeln
    • Typische Schwachstellen wie SMB-Signing, LLMNR-Poisoning, MITM6, WSUS über HTTP prüfen
    • Überprüft die PowerShell-Ereignisprotokolle auf Anmeldedaten oder andere sensible Informationen
    • Browser-Anmeldedaten und -Verlauf sammeln
    • Nach Passwörtern in der Registry und im Dateisystem suchen
    • Sensible Dateien finden (Konfigurationsdateien, RDP-Dateien, KeePass-Datenbanken)
    • .NET-Binärdateien auf dem lokalen System suchen
    • Optional: Get-Computerdetails (Powersploit) und PSRecon
  • Domainreconmodules ->

    • Verschiedene Domäneninformationen zur manuellen Überprüfung sammeln
    • AD-Passwörter in Beschreibungsfeldern finden
    • Nach potenziell sensiblen Domänenfreigabedateien suchen
    • Systeme/Benutzer mit uneingeschränkter Delegierung werden aufgelistet
    • Bloodhound-Bericht generieren
    • MS17-10-Scanner für Domänensysteme
    • Bluekeep-Scanner für Domänensysteme
    • SQL-Server-Erkennung und Audit-Funktionen - PowerUpSQL
    • MS-RPRN-Prüfung für Domänencontroller oder alle Systeme
    • Gruppenrichtlinien-Audit mit Grouper2
    • Ein AD-Bericht wird mit ADRecon in CSV-Dateien (oder XLS, wenn Excel installiert ist) generiert
    • Drucker auf häufige Schwachstellen prüfen
    • Nach Angriffspfaden mit ressourcenbasierter eingeschränkter Delegierung suchen
    • Alle DCs auf Zerologon prüfen - CVE-2020-1472
    • Und mehr, schauen Sie einfach rein
  • Privescmodules

    • itm4ns Invoke-PrivescCheck
    • winPEAS
    • Powersploits PowerUp Allchecks, Sherlock, GPPPasswords
    • DLL-Hijacking, Dateiberechtigungen, Registry-Berechtigungen und schwache Schlüssel, Rotten/Juicy Potato Check
  • kernelexploits ->

    • MS15-077 - (XP/Vista/Win7/Win8/2000/2003/2008/2012) nur x86!
    • MS16-032 - (2008/7/8/10/2012)!
    • MS16-135 - (nur WS2k16)!
    • CVE-2018-8120 - Mai 2018, Windows 7 SP1/2008 SP2,2008 R2 SP1!
    • CVE-2019-0841 - April 2019!
    • CVE-2019-1069 - Polarbear Hardlink, Anmeldedaten erforderlich - Juni 2019!
    • CVE-2019-1129/1130 - Race Condition, mehrere Kerne erforderlich - Juli 2019!
    • CVE-2019-1215 - September 2019 - nur x64!
    • CVE-2020-0638 - Februar 2020 - nur x64!
    • CVE-2020-0796 - SMBGhost
    • CVE-2020-0787 - März 2020 - alle Windows-Versionen
    • CVE-2021-34527/CVE-2021-1675 - Juni 2021 - PrintNightmare
    • CVE-2021-40449 - CallbackHell - Oktober 2021
    • Juicy-Potato-Exploit
    • itm4ns Printspoofer
  • UACBypass ->

    • UAC Magic, basierend auf James Forshaws dreiteiligem Beitrag zu UAC
    • UAC-Bypass-cmstp-Technik, von Oddvar Moe
    • DiskCleanup-UAC-Bypass, von James Forshaw
    • DccwBypassUAC-Technik, von Ernesto Fernandez und Thomas Vanhoutte
  • SYSTEMShell ->

    • System-Shell mit CreateProcess öffnen
    • System-Shell mit NamedPipe-Impersonation öffnen
    • System-Shell mit Token-Manipulation öffnen
    • System-Shell binden mit UsoClient-DLL-Ladung oder CreateProcess
  • Shareenumeration -> Invoke-Filefinder und Invoke-Sharefinder (Powerview / Powersploit)

  • Domainshares -> Snaffler oder Passhunt-Suche über alle Domänensysteme

  • Groupsearch -> Get-DomainGPOUserLocalGroupMapping - Systeme finden, auf die Sie über Gruppenrichtlinien-Mapping Admin- oder RDP-Zugriff haben (Powerview / Powersploit)

  • Kerberoasting -> Führt Invoke-Kerberoast in einem neuen Fenster aus und speichert die Hashes zum späteren Knacken

  • PowerSQL -> SQL-Server-Erkennung, Zugriff mit aktuellem Benutzer prüfen, Audit auf Standard-Anmeldedaten + UNCPath-Injection-Angriffe

  • Sharphound -> Bloodhound 3.0-Bericht

  • Adidnsmenu -> Active Directory-integrierte DNS-Knoten erstellen oder entfernen

  • MS17-10 -> Aktive Windows-Server in der Domäne oder alle Systeme auf MS17-10 (Eternalblue)-Schwachstelle scannen

  • Sharpcradle -> C#-Dateien von einem entfernten Webserver in den RAM laden

  • DomainPassSpray -> DomainPasswordSpray-Angriffe, ein Passwort für alle Domänenbenutzer

  • Bluekeep -> Bluekeep-Scanner für Domänensysteme

Ohne Parameter können die meisten Funktionen nur von einer interaktiven Shell aus verwendet werden. Daher habe ich die Parameter -noninteractive und -consoleoutput hinzugefügt, um das Skript von einem asynchronen C2-Framework wie Empire, Covenant, Cobalt Strike oder anderen nutzbar zu machen. Zusätzlich wurde der Parameter -repo hinzugefügt, um WinPwn mit allen Funktionen aus einem lokalen Repository zu verwenden. Sie können wie folgt verwendet werden:

Verwendung:

-noninteractive -> Keine Fragen für Funktionen, sodass sie mit vordefinierten oder benutzerdefinierten Parametern ausgeführt werden

-consoleoutput -> Die Loot-/Berichtsordner werden nicht erstellt. Jede Funktion gibt die Ausgabe auf der Konsole aus, sodass Sie alles in den Agent-Protokollen Ihres C2-Frameworks einsehen können Beispiele:

WinPwn -noninteractive -consoleoutput -DomainRecon -> Dies gibt jedes einzelne Domänen-Recon-Skript und jede Funktion aus und wird Ihnen wahrscheinlich sehr viele Ausgaben liefern


Tool herunterladen