
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Tools/GitHubGitHub/s0md3v/bolt
SchwachstellenscannerWebsicherheit
GitHubs0md3v/bolt

Bolt

CSRF-Scanner

Repository anzeigen
59212740vor 4 JahrenVon Kitploit geprüft
Teilen


Bolt
Bolt

Ein einfacher CSRF-Scanner

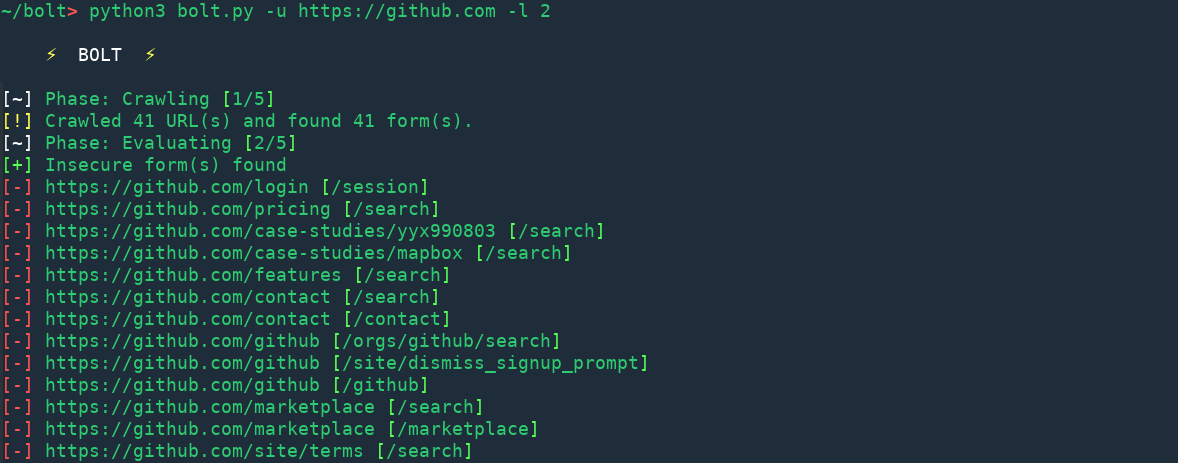
demo

Wichtig

Bolt befindet sich in der Beta-Phase der Entwicklung, was bedeutet, dass es Fehler geben kann. Eine produktive Nutzung dieses Tools wird nicht empfohlen. Pull-Requests und Issues sind willkommen. Ich empfehle dir außerdem, dieses Repository zu beobachten, falls du daran interessiert bist.

Arbeitsablauf

Crawlen

Bolt durchsucht die Ziel-Website bis zur angegebenen Tiefe und speichert alle gefundenen HTML-Formulare in einer Datenbank zur weiteren Verarbeitung.

Evaluieren

In dieser Phase ermittelt Bolt, welche Tokens nicht stark genug sind und welche Formulare nicht geschützt sind.

Vergleichen

Diese Phase konzentriert sich auf die Erkennung von Replay-Angriffsszenarien und prüft daher, ob ein Token mehr als einmal ausgestellt wurde. Es berechnet auch die durchschnittliche Levenshtein-Distanz zwischen allen Tokens, um festzustellen, ob sie ähnlich sind.
Tokens werden ebenfalls mit einer Datenbank von über 250 Hash-Mustern verglichen.

Beobachten

In dieser Phase werden 100 gleichzeitige Anfragen an eine einzelne Webseite gesendet, um zu sehen, ob für die Anfragen dieselben Tokens generiert werden.

Testen

Diese Phase ist dem aktiven Testen des CSRF-Schutzmechanismus gewidmet. Dies umfasst unter anderem die Prüfung, ob der Schutz für mobile Browser existiert, das Senden von Anfragen mit selbst erzeugtem Token und das Testen, ob das Token auf eine bestimmte Länge überprüft wird.

Analysieren

In dieser Phase werden verschiedene statistische Prüfungen durchgeführt, um zu sehen, ob das Token wirklich zufällig ist. Die folgenden Tests werden in dieser Phase durchgeführt:

  • Monobit frequency test
  • Block frequency test
  • Runs test
  • Spectral test
  • Non-overlapping template matching test
  • Overlapping template matching test
  • Serial test
  • Cumultative sums test
  • Aproximate entropy test
  • Random excursions variant test
  • Linear complexity test
  • Longest runs test
  • Maurers universal statistic test
  • Random excursions test

Verwendung

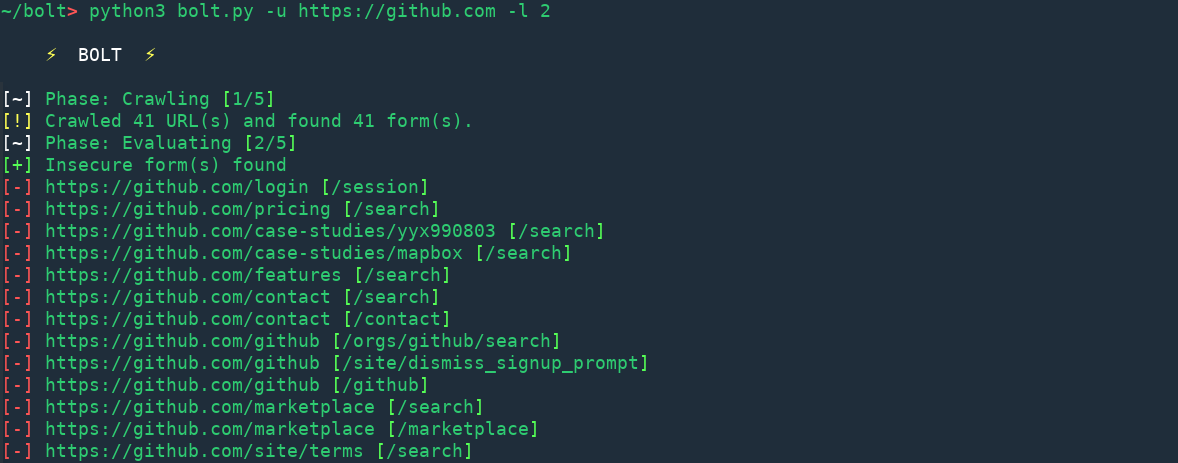
Das Scannen einer Website mit Bolt auf CSRF ist so einfach wie:

python3 bolt.py -u https://github.com -l 2

Wobei -u zum Angeben der URL und -l zum Angeben der Crawling-Tiefe verwendet wird.

Weitere Optionen und Schalter:

  • -t Anzahl der Threads
  • --delay Verzögerung zwischen Anfragen
  • --timeout HTTP-Request-Timeout
  • --headers HTTP-Header angeben

Danksagungen

Die regulären Ausdrücke zur Erkennung von Hashes stammen von hashID.
Die Bit-Level-Entropietests stammen von highfestiva's Python-Implementierung statistischer Tests.


Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    405
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    261
  • 6

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    259

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →





