

Governierte Ausführungszellen für KI-Agenten.
Der Open-Source-Governance-Harness für KI-Agenten.


Legen Sie durchsetzbare Richtlinien, menschliche Genehmigungen, isolierte Ausführung, Budgets und signierte Nachweise um jeden KI-Agenten. Runeward funktioniert mit einem bestehenden Agenten- oder Multi-Agenten-Framework, ohne dass ein neues Modell oder ein neuer Orchestrierungs-Stack erforderlich ist.
Voraussetzungen: eine laufende Docker/Podman-Engine und die runeward-Binärdatei.
runeward quickstart
Der Befehl erstellt .runeward/quickstart.toml, prüft die Richtlinie, Laufzeit, das Image und den Statuspfad, führt einen erlaubten Befehl aus, weist nach, dass ein destruktiver Befehl vor der Ausführung verweigert wird, und verifiziert den signierten Audit-Trail. Eine bestehende Richtlinie wird niemals überschrieben, es sei denn, --force wird übergeben.
doctor und die Bereitschaft des Dashboards lösen ebenfalls erforderliche Secret-Quellen auf. Eine Charter, die auf einen nicht gesetzten env://-Wert verweist, wird nicht als startbereit dargestellt.
runeward doctor quickstart                     # Setup-Probleme sicher erklären
runeward --config-dir .runeward serve          # Dashboard + gesteuerte REST-API
runeward evidence export quickstart -o run.json
runeward evidence verify run.json              # unabhängige Richtlinien-/Audit-Verifizierung
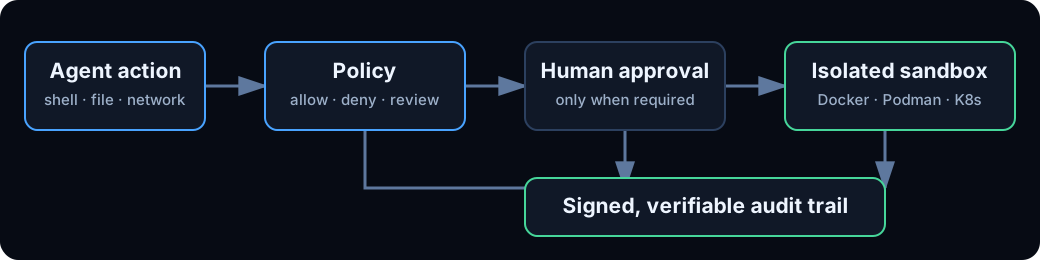
Jede gesteuerte Aktion folgt einem Pfad:
agent request → policy → human approval when required → limits → sandbox → signed audit event
Dokumentation und UI verwenden zuerst vertraute Begriffe. Bestehende API-Pfade und Dateifelder behalten die ursprünglichen thematischen Namen aus Kompatibilitätsgründen.
Siehe die vollständige Benennungs- und Schreibkonvention.
Wählen Sie das Paket, das zu Ihrer Nutzung von Runeward passt:
Für die normale lokale Nutzung installieren Sie die CLI mit Homebrew. Für eine Agenten-Integration installieren Sie zusätzlich das SDK für die jeweilige Sprache. Die pip- und npm-Pakete verbinden sich mit einer laufenden Runeward-API; sie ersetzen nicht die CLI/Laufzeit.
Lokale Sandboxes erfordern eine laufende Docker-, OrbStack- oder Podman-Engine.
brew install Runewardd/tap/runeward
runeward version
runeward quickstart
Erfordert Python 3.9 oder neuer. Der Basis-Client hat keine Laufzeitabhängigkeiten von Drittanbietern.
python -m pip install runeward
python -c "import runeward; print(runeward.__version__)"
Erfordert Node.js 18 oder neuer.
npm install @runeward/sdk
npm ls @runeward/sdk
Siehe Adapter für Installationsoptionen zu LangChain, CrewAI, LlamaIndex, OpenAI Agents, Strands, Vercel AI SDK und LangChain.js.
Der signierte macOS/Linux-Installer erfordert
cosign, damit er fail-closed
arbeiten kann, während er das Checksum-Manifest verifiziert. Windows-Binärdateien sind unter
Releases verfügbar.
curl -fsSL https://raw.githubusercontent.com/Runewardd/runeward/main/install.sh | sh
Um den aktuellen main-Branch zu bauen, verwenden Sie Go 1.26.6:
git clone https://github.com/Runewardd/runeward
cd runeward
go build -o bin/runeward ./cmd/runeward
./bin/runeward version
Stellen Sie gesteuerte Tools für eine MCP-fähige IDE oder einen Agenten bereit:
{
  "mcpServers": {
    "runeward": {
      "command": "runeward",
      "args": ["mcp", "--config-dir", ".runeward"]
    }
  }
}
Oder platzieren Sie eine Agenten-CLI in einer Sandbox und führen Sie einen oder viele gesteuerte Worker aus:
runeward cohort --agent claude --model sonnet build "Build a tested API"
Adapter sind für LangChain, CrewAI, LlamaIndex, OpenAI Agents, Strands, Vercel AI SDK und LangChain.js enthalten. Siehe Adapter und Agentengruppen.
Das Dashboard verfügt außerdem über ein schreibgeschütztes Live-Chat-TTY für jede Citadel. Agenten-Harnesses veröffentlichen user-, assistant-, tool- und system-Turns mit runeward_publish_conversation (oder den REST-, Python- und TypeScript-Äquivalenten), und autorisierte Teammitglieder können der redigierten Konversation folgen, ohne Terminal-Eingabezugriff zu haben. Runeward kann privaten UI-Chat-Text, den der Agenten-Client nicht veröffentlicht, nicht ableiten; verdrahten Sie den Publish-Aufruf in den Turn-Callback des Harness. Der Publisher muss sich mit derselben runeward serve-Control-Plane wie das Dashboard verbinden (über /mcp, REST oder ein SDK).
Runeward ist die Durchsetzungsgrenze um einen Agenten, nicht die Komponente, die entscheidet, wie der Agent denkt. Leiten Sie die Tool-Aufrufe eines übergeordneten Agenten und jedes delegierten Subagenten durch Runeward, um ihnen explizite Richtlinien-, Genehmigungs-, Isolations-, Budget- und Nachweisgrenzen zu geben.
Bestehende Konzepte behalten ihre Bedeutung: Eine Cohort ist eine Gruppe gleichrangiger Worker, die ein Task-Board teilen; sie wird nicht in „Subagenten“ umbenannt. Der Orchestrator entscheidet weiterhin, wann delegiert wird, während Runeward die Parent/Run/Provider-Lineage aufzeichnet und verhindert, dass eine untergeordnete Citadel den Tenant oder die Charter ihres Parents erweitert. Jeder teilnehmende Agent kann seine eigene Citadel und Chronicle erhalten. Siehe Agent Harnessing.
Richtlinien unterstützen integrierte Glob-Regeln, CEL, OPA/Rego und signierte OCI-Bundles. Testen Sie sie in CI, starten Sie von einem geprüften Scaffold oder leiten Sie exakte Vorschläge aus verifizierten Produktionsnachweisen ab:
runeward policy scaffold package-approval
runeward policy test quickstart --case 'tool=shell,action=rm -rf /,expect=deny'
runeward policy learn run.json > proposed-policy.toml
policy learn bearbeitet eine Richtlinie niemals automatisch. Es verifiziert zuerst die Nachweise, überspringt redigierte Aktionen, erzeugt exakte Übereinstimmungen und erfordert, dass ein Mensch sie prüft und erweitert.
--allow-insecure-http bestätigt ausdrücklich, dass ein vertrauenswürdiger Reverse-Proxy TLS terminiert.RUNEWARD_ENABLE_EXPERIMENTAL_BROWSER=1, nachdem Sie das Sicherheitsmodell geprüft haben.
Browser-fähige Charters deklarieren capabilities = ["browser"]; das Dashboard stellt dann gesteuerte Aktionen für gerenderten Text und Screenshots sowie deren Richtlinien-/Egress-Ergebnisse bereit.RUNEWARD_ENABLE_EXPERIMENTAL_IDE=1, Charter [ide], Dockerfile.ide-Targets
ide / ide-agents, Beispiele ide-demo / / / .
Einschränkungen: keine Richtlinie pro Tastendruck; keine Cursor/Claude Desktop/Codex-GUIs in-cell; kein
erstklassiges GitHub Copilot auf code-server. Siehe und das
.Beiträge sind willkommen; siehe CONTRIBUTING.md. Lizenziert unter Apache 2.0.
| Belang | Nur Container | Runeward |
|---|
| Tool-Aufrufe | Führt aus, was der Prozess anfordert | Prüft jede Shell-, Code-, Datei-, Netzwerk- und Browser-Aktion zuerst |
| Riskante Aktionen | Anwendungsspezifisch | allow, deny oder require-approval mit zugeordneter Entscheidung |
| Netzwerk | Normalerweise offen, sofern nicht separat konfiguriert | Deny-by-default-Hostnamen-Richtlinie; strikte L3-Durchsetzung auf Kubernetes |
| Limits | CPU/Speicher | Wall-Clock-, Exec-, Egress-, Token-, Kosten- und Retry-Loop-Budgets |
| Audit | Laufzeit-Logs | Append-only, hash-verkettete, Ed25519-signierte Ereignisse |
| Übergabe | Ad-hoc-Logs und -Ordner | Workspace-Tar, Recovery-Snapshots und portable signierte Evidence-JSON |
| Agenten-Identität | Ein opaker Prozess | Tenant, Actor, Parent-Run, Provider, Modell und dauerhafte Run-Lineage |
| Schnittstellen | Laufzeitspezifisch | CLI, REST, MCP, Web-Dashboard, Kubernetes-CRDs und lokale SDK-Adapter |
| Klarsprachiger Begriff | Runeward-Name | Bestehende Oberfläche |
|---|
| Sandbox | Citadel | /v1/citadels, Kubernetes Citadel |
| Richtliniendatei/-profil | Charter | /v1/charters, *.toml-Profil |
| Genehmigungen | Conclave | /v1/conclave |
| Signierter Audit-Trail | Chronicle | /v1/chronicle, [chronicle] |
| Netzwerksteuerung | Perimeter | /perimeter, [network] |
| Budgets und Limits | Rationing | [rationing] |
| Agentengruppe/-flotte | Cohort | /v1/cohorts, [cohort] |
| Installation mit | Was installiert wird | Befehl |
|---|
| Homebrew | Runeward CLI für macOS oder Linux | brew install Runewardd/tap/runeward |
| PyPI | Python-Client und Agenten-Framework-Adapter | python -m pip install runeward |
| npm | TypeScript-Client und Agenten-Framework-Tools | npm install @runeward/sdk |
ide-claudeide-codexide-cursor
