
Skip to content
KitploitKITPLOIT
ToolsBlog
Log in
Einreichen
ToolsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

··Feeds·Kontakt·Datenschutz·© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
webstor — Ermittelt alle Websites eines Unternehmensnetzwerks mittels DNS-Zonentransfers und Masscan, speichert Antworten und ermöglicht Abfragen nach bekannten anfälligen Webtechnologien sowie benutzerdefinierten Regex-Mustern. | Kitploit
Tools/GitHubGitHub/rossgeerlings/webstor
AufklärungSchwachstellenscannerInformationsbeschaffungWebsicherheitDNS-Analyse
GitHubrossgeerlings/webstor

webstor

Ermittelt alle Websites eines Unternehmensnetzwerks mittels DNS-Zonentransfers und Masscan, speichert Antworten und ermöglicht Abfragen nach bekannten anfälligen Webtechnologien sowie benutzerdefinierten Regex-Mustern.

Repository anzeigen
1582012vor 2 JahrenVon Kitploit geprüft

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
Teilen


WebStor

Schnelle Identifizierung verwundbarer Webtechnologien in Ihrer Organisation

WebStor ist ein unter der MIT-Lizenz in Python implementiertes Werkzeug, das darauf abzielt, schnell alle Websites in allen Netzwerken Ihrer Organisation zu erfassen, ihre Antworten zu speichern und nach bekannten Webtechnologien und -versionen zu durchsuchen, wie z. B. solchen mit Zero-Day-Schwachstellen. Es soll insbesondere das einzigartige Problem lösen, das in mittelgroßen bis großen Organisationen mit dezentraler Verwaltung auftritt, in denen es nahezu unmöglich sein kann, alle von verschiedenen Administratoren in verschiedenen Einheiten und Netzwerken eingesetzten Webtechnologien nachzuverfolgen.

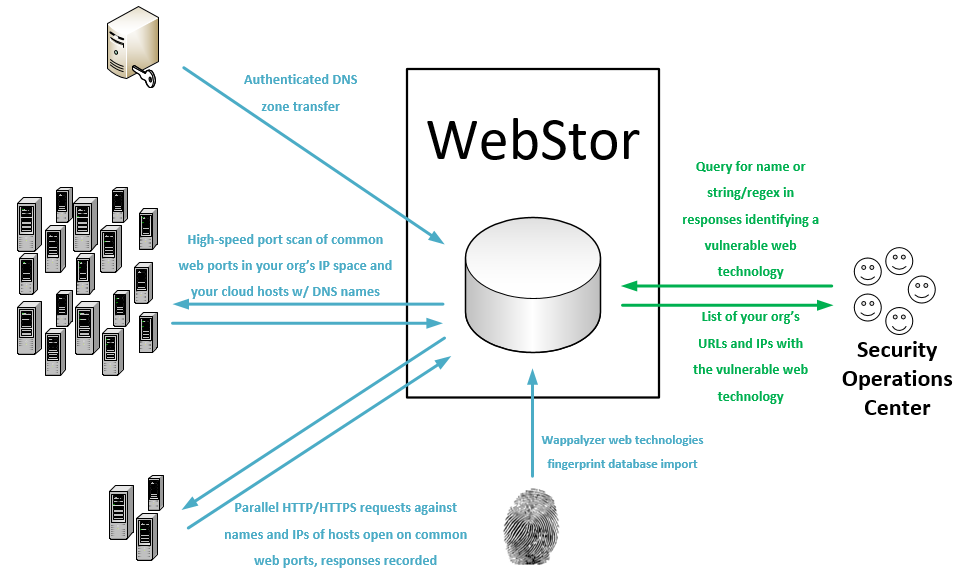
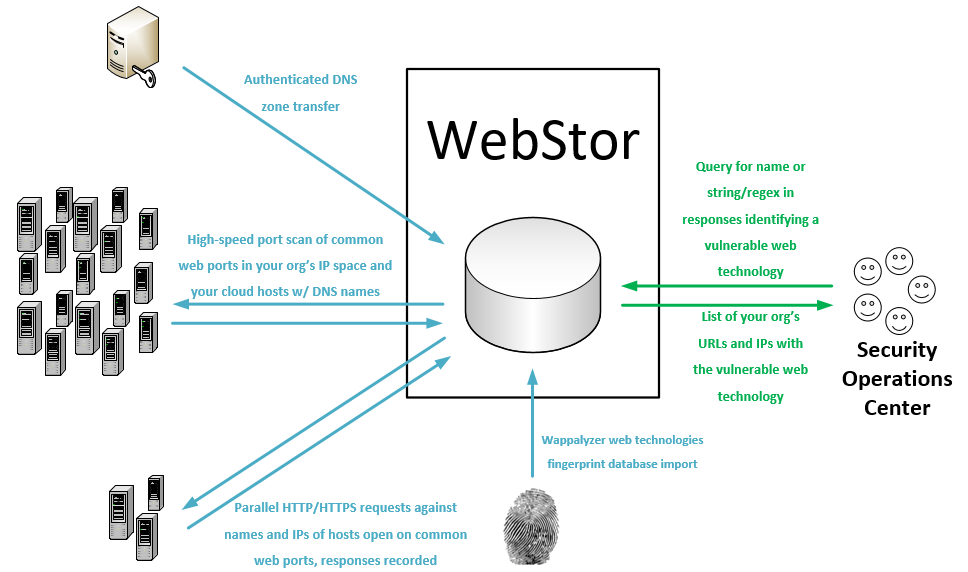
WebStor erreicht sein Ziel durch die folgenden Aktionen:

  1. Führt DNS-Zonentransfers durch, um A- und CNAME-Einträge einer Organisation zu sammeln.
  2. Verwendet Masscan, um offene HTTP/HTTPS-Ports in den Netzbereichen der Organisation sowie auf allen IP-Adressen außerhalb dieser Bereiche zu scannen, die in den A- und CNAME-Einträgen der Organisation vorkommen.
  3. Verwendet die Python-Requests-Bibliothek, um alle Antworten zu sammeln und in einer MariaDB-Datenbank zu speichern. Alle DNS-Namen, die einer IP mit offenen HTTP/HTTPS-Ports entsprechen, werden zusätzlich zur IP-Adresse in die Anfragen einbezogen, sodass Websites, die unterschiedliche Header verwenden, nicht übersehen werden.
  4. Lädt die Wappalyzer-Datenbank der Webtechnologien herunter und speichert sie in der MariaDB-Datenbank, sodass Benutzer den/die Standort(e) einer gängigen Webtechnologie nach Namen abfragen können.
  5. Ermöglicht es Benutzern, den/die Standort(e) zu suchen, in denen benutzerdefinierte reguläre Ausdrücke in gespeicherten Antworten enthalten sind.

Unterstützte Plattformen

WebStor läuft derzeit auf Linux-Systemen. Da es in Python geschrieben ist, wäre eine Anpassung zur Unterstützung von Windows trivial und wird wahrscheinlich in Zukunft erfolgen.

Voraussetzungen

Anwendungen

  • Masscan
    • Wenn Sie einen Cron-Job verwenden, um die Datenbank zu aktualisieren (üblich), ist es entscheidend, dass Sie sudo nopasswd für jeden Benutzer konfigurieren, der Masscan-Scans über WebStor ausführt.
  • MariaDB 10.0.5 oder später
    • Die von WebStor standardmäßig verwendeten Anmeldedaten sind root und ein leeres Passwort. Im Abschnitt „Sichere Optionen“ erfahren Sie, wie Sie WebStor für die Verwendung anderer Benutzernamen und Passwörter zum Verbinden mit der Datenbank konfigurieren.

Python-Bibliotheken

  • pip3 install dnspython
  • pip3 install beautifulsoup4
  • pip3 install mysql-connector-python
  • pip3 install js-regex
  • pip3 install gevent
  • pip3 install requests

Verfügbarkeit über PyPI

  • Wenn Sie WebStor lediglich ausführen und nicht bearbeiten möchten, installieren Sie die erforderlichen Anwendungen und verwenden Sie dann 'sudo pip3 install webstor'.
  • Nach der Installation von WebStor über PyPI ist webstor im Pfad und kann unabhängig vom Arbeitsverzeichnis mit 'webstor' anstelle von 'webstor.py' von der Befehlszeile aus ausgeführt werden, z. B. 'webstor -g'.

Grundlegende Verwendung

       webstor.py [-h] [--ADD-HTTP-PORT HTTPPORTTOADD] [--CLEAR-HTTP]
                  [--ADD-HTTPS-PORT HTTPSPORTTOADD] [--CLEAR-HTTPS]
                  [--ADD-CUSTOM-FINGERPRINT FINGERPRINT]
                  [--DELETE-CUSTOM-FINGERPRINT FINGERPRINTNAMETODELETE]
                  [--IMPORT-CUSTOM-FINGERPRINT IMPORTFINGERPRINTFILE]
                  [--CLEAR-CUSTOM-FINGERPRINTS] [--SHOW-CONFIG]
                  [--SHOW-CONFIG-FULL] [--RUN-MASSCAN]
                  [--SET-MASSCAN-RANGES SETSCANRANGES]
                  [--ADD-RANGE RANGETOADD] [--DELETE-RANGE RANGETODELETE]
                  [--IMPORT-MASSCAN-RANGES IMPORTSCANRANGES]
                  [--ADD-PATH PATHTOADD] [--DELETE-PATH PATHTODELETE]
                  [--CLEAR-PATHS] [--REFRESH-RESPONSES]
                  [--RESPONSES-ADD-FOR-PATH RESPONSESADDFORPATH]
                  [--SEARCH-PATTERN SEARCHPATTERN]
                  [--SEARCH-CUSTOM-FINGERPRINT SEARCHFINGERPRINT]
                  [--SEARCH-WAPPALYZER SEARCHWAPPALYZER] [--NO-TSIG-KEY]
                  [--TSIG-KEY-IMPORT IMPORTTSIGFILE]
                  [--TSIG-KEY-REPLACE REPLACEMENTTSIGFILE]
                  [--DELETE-TSIG TSIGTODELETE]
                  [--USE-TSIG-FILE-ONLY USETSIGFILEONLY]
                  [--DOWNLOAD-NEW-WAPPALYZER] [--LIST-WAPPALYZER-TECH-NAMES]
                  [--ZONE-XFER] [--ADD-DOMAIN DOMAINDETAILS]
                  [--DELETE-DOMAIN DOMAINTODELETE]
                  [--IMPORT-ZONE-FILE IMPORTZONEFILE] [--CLEAR-DOMAINS]
                  [--LIST-DOMAINS] [--LIST-OUTSIDE] [--SQL-CREDS SQLCREDSFILE]
Tool herunterladen