 rodhnin/argus-wp-watcher
WordPress-Sicherheitsscanner mit KI-gestützter Analyse, ethischem Compliance-Framework und professioneller Berichterstattung.



Ethischer WordPress-Schwachstellenscanner — Echtzeit-CVE-Korrelation, OWASP-Zuordnung, KI-gestützte Analyse und einwilligungsbasiertes Testen.
Schnellstart · Dokumentation · Docker · KI-Funktionen · Star auf GitHub
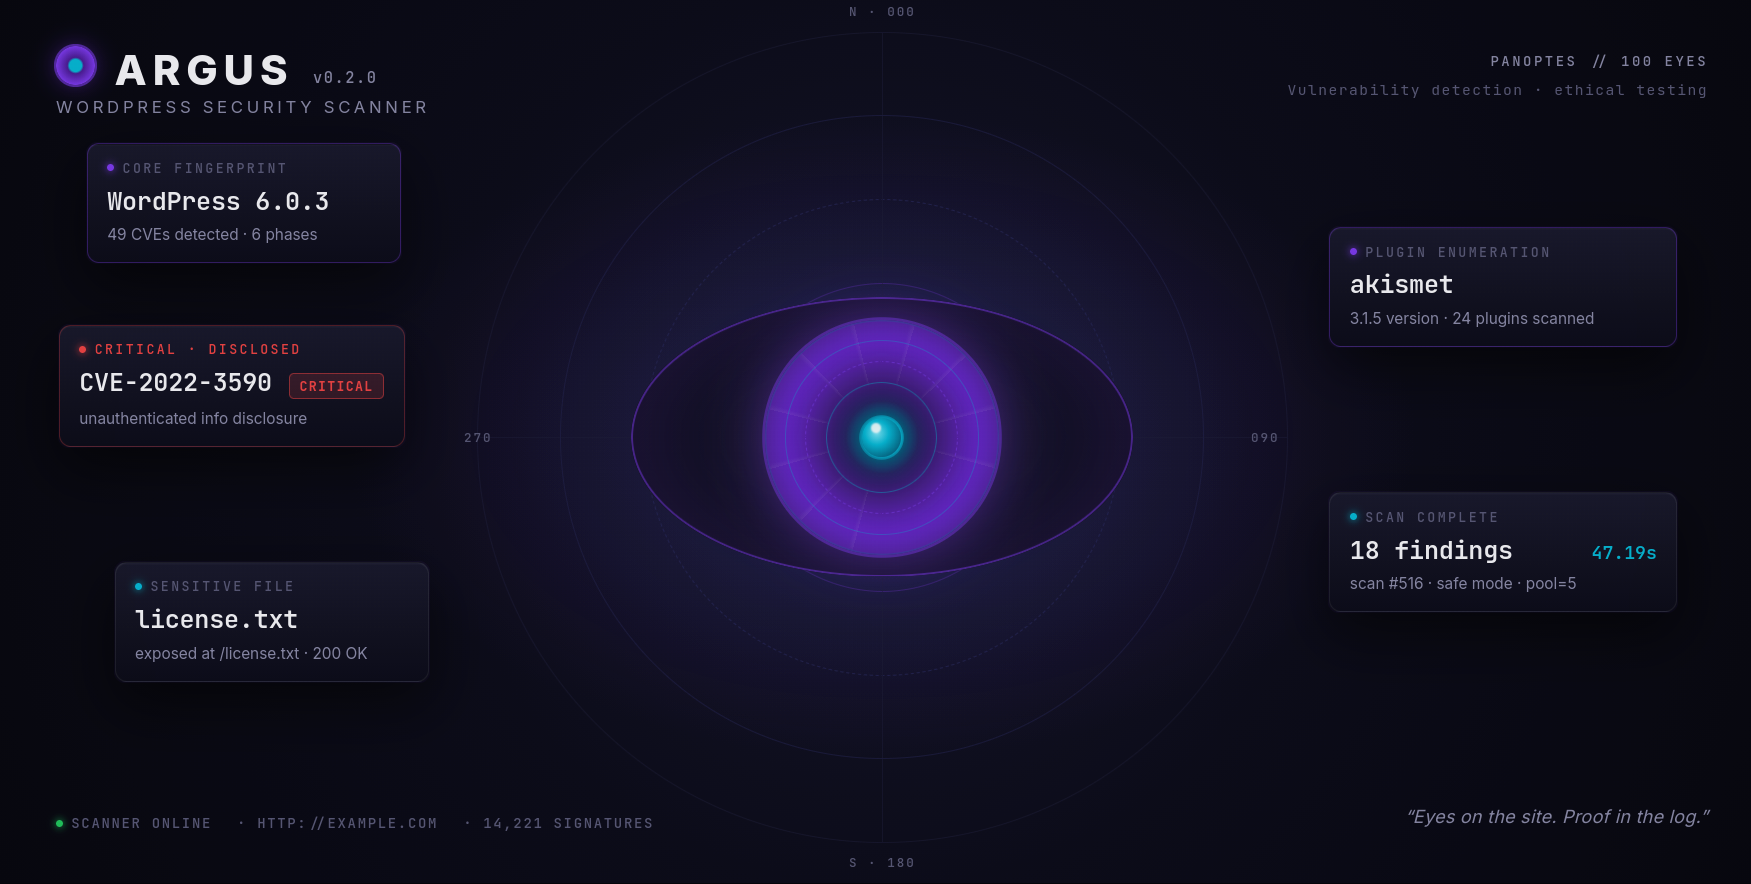
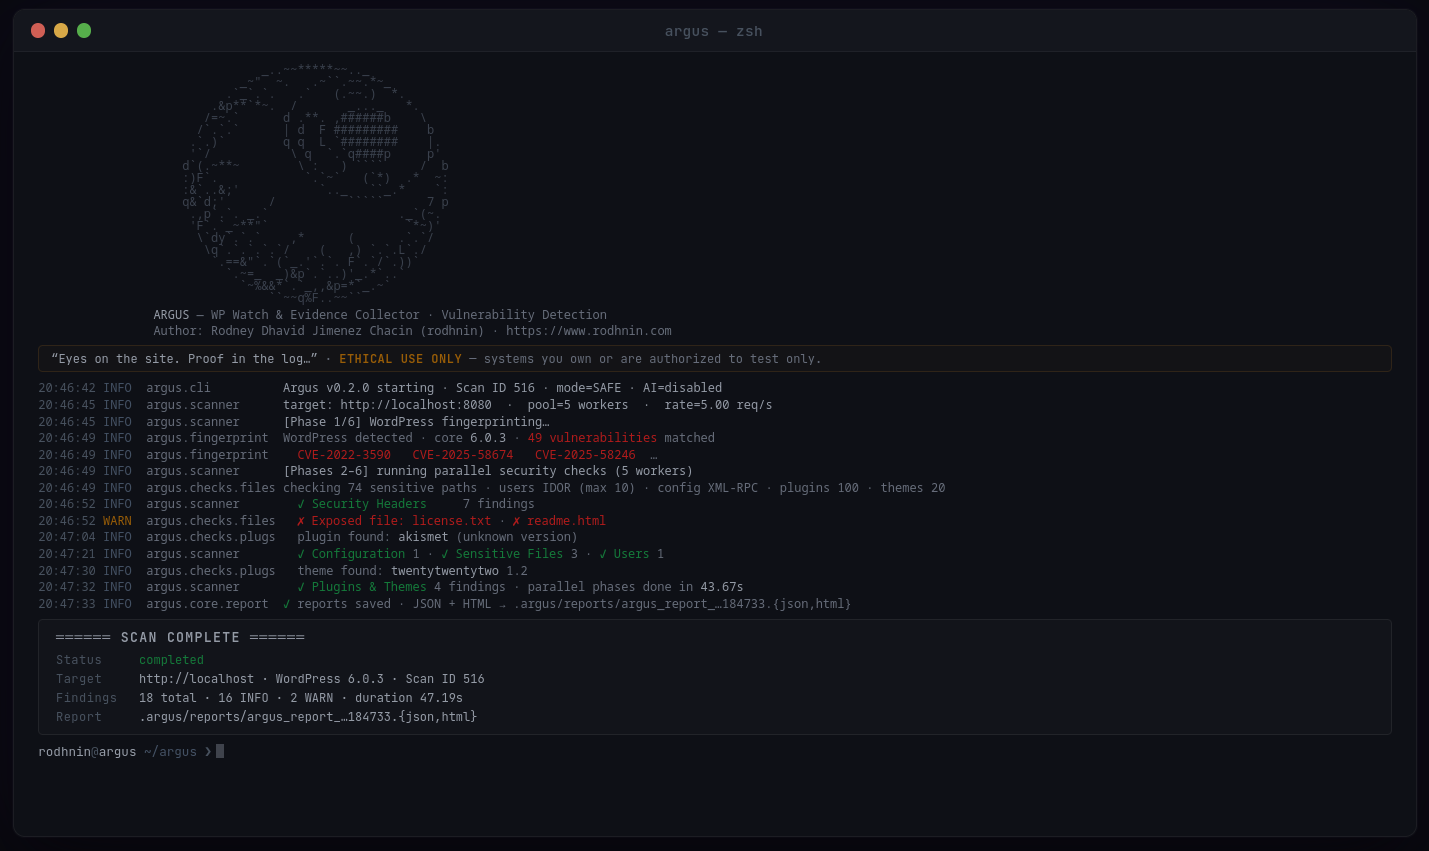
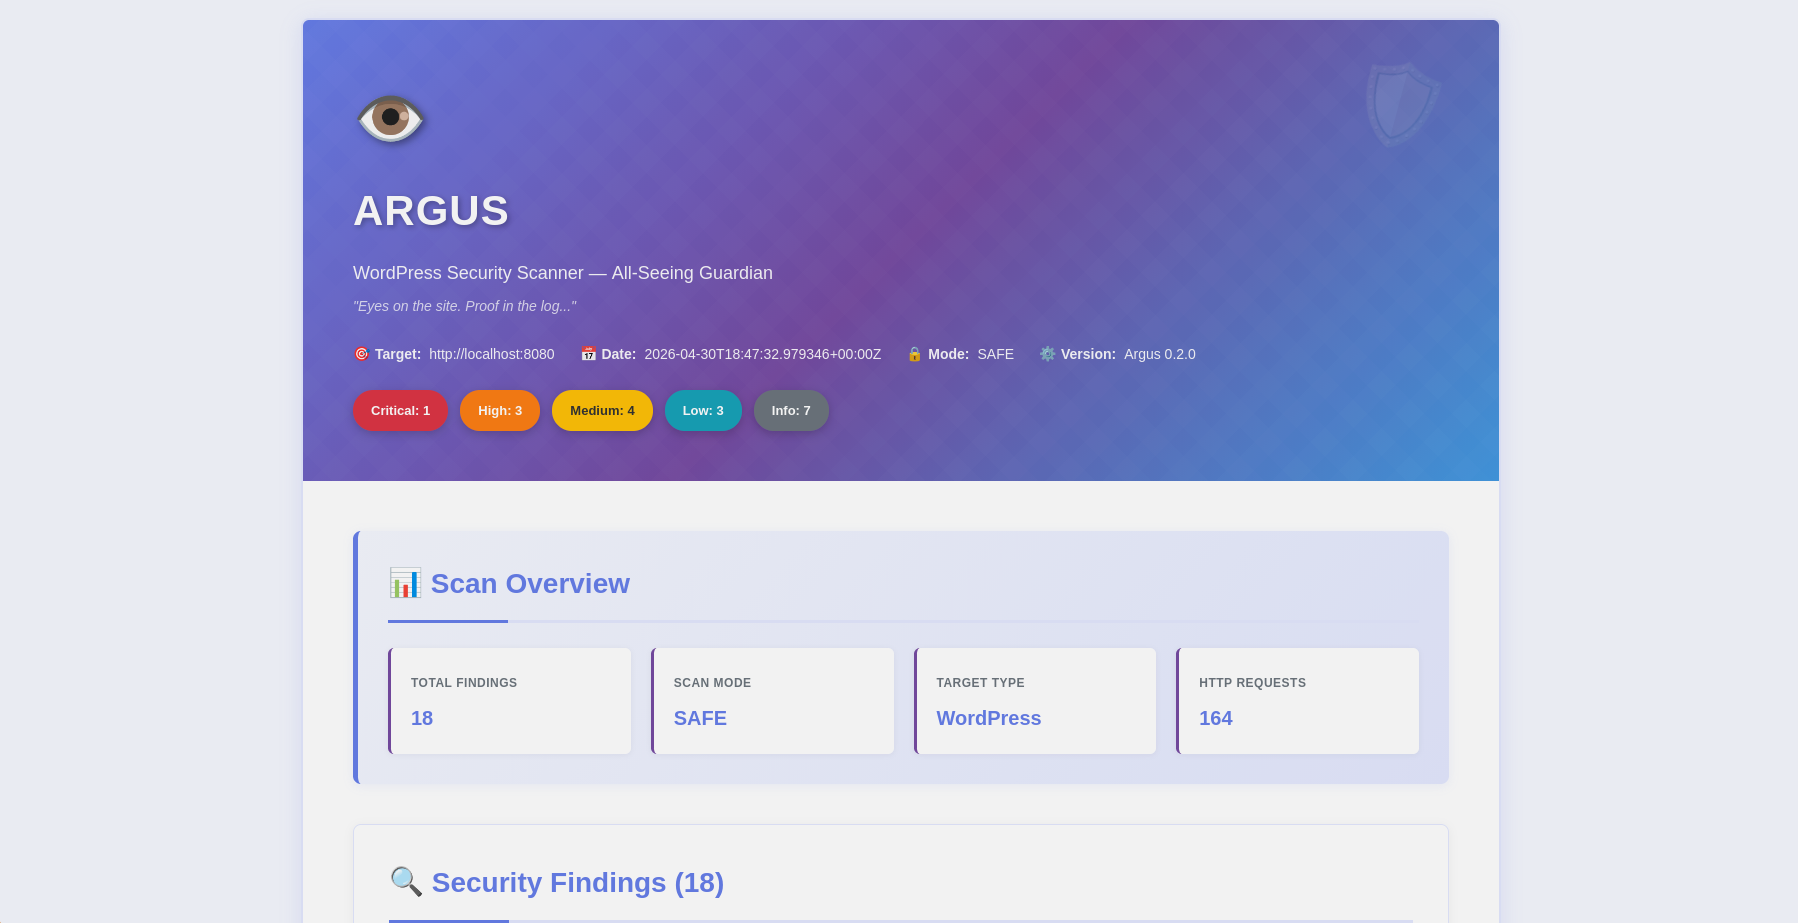
Scan-Übersicht · Schweregrad-Aufschlüsselung |
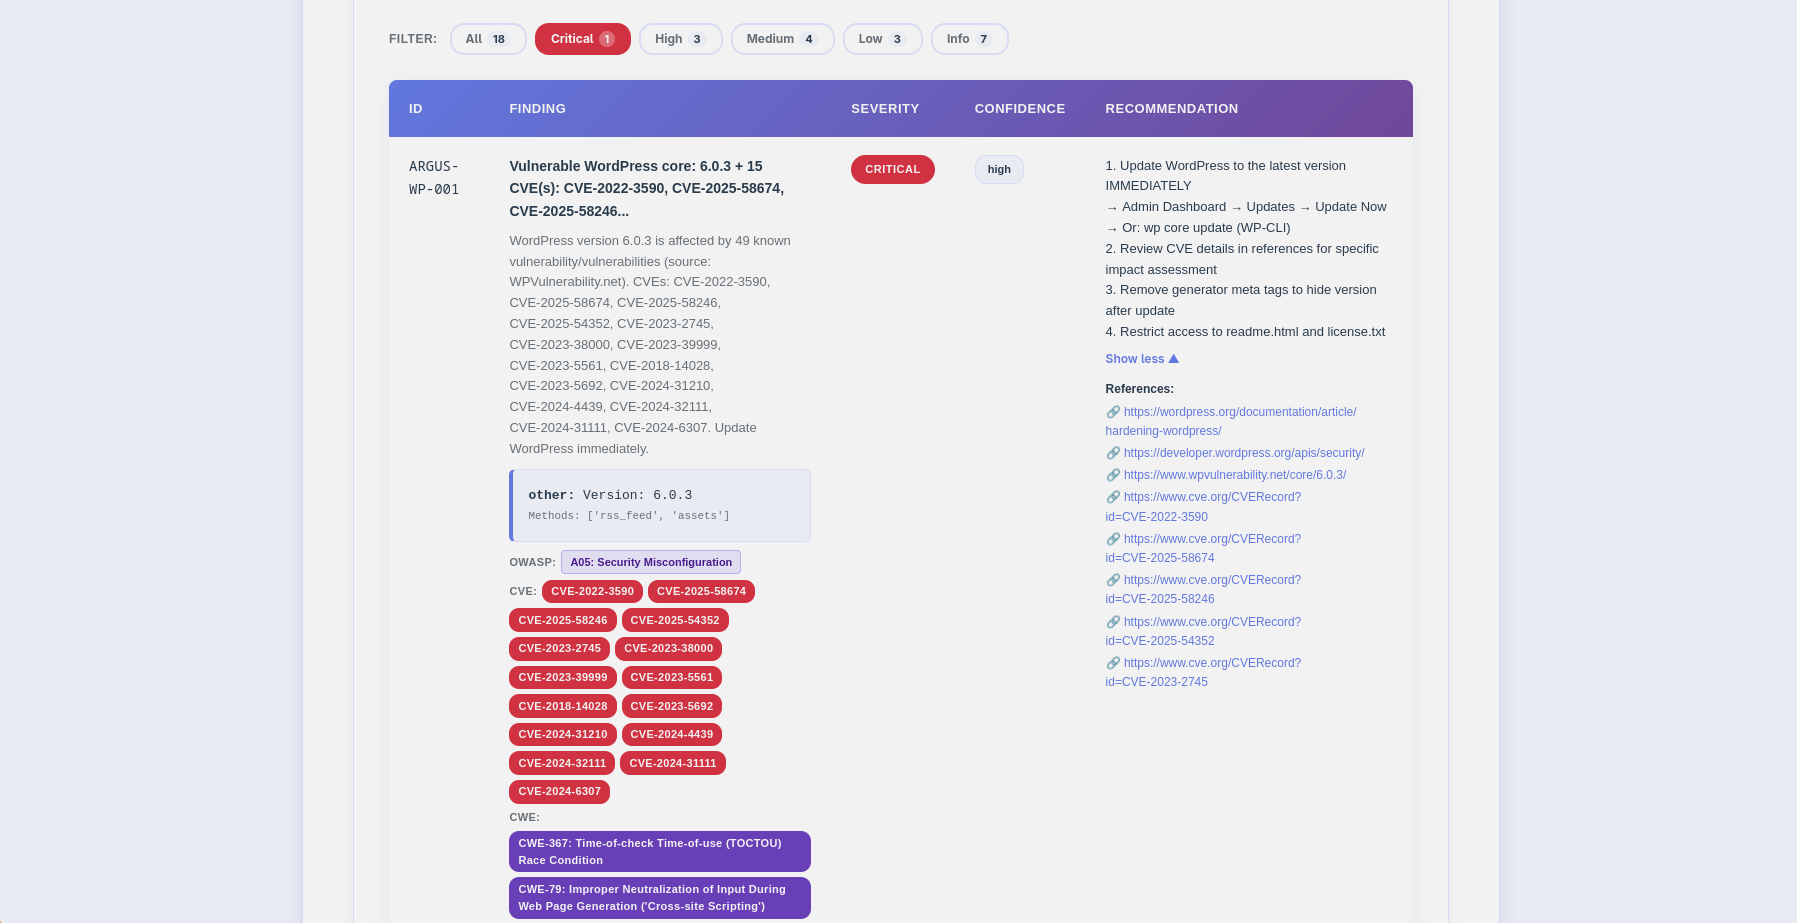
Befunde · CVE/OWASP-Badges · Filterleiste |
Argus ist ein produktionsreifer WordPress-Sicherheitsscanner, der Ethik an erste Stelle stellt. Er wurde für Penetrationstester, Sicherheitsforscher und WordPress-Administratoren entwickelt und vereint klassisches Schwachstellen-Scanning mit modernster KI-Analyse, um umsetzbare Erkenntnisse zu liefern.
--diff last vergleicht Scans, um den Behebungsfortschritt zu verfolgen| Prüfungskategorie | Sicherer Modus | Aggressiv | Details |
|---|---|---|---|
| WordPress-Erkennung | ✅ | ✅ | Versions-Fingerprinting über Meta-Tags, readme, RSS, Assets |
| Plugins & Themes | 100 Plugins | 447 Plugins | Versionserkennung (4 Methoden) + Echtzeit-CVE/CVSS-Korrelation |
| Sensible Dateien | 74 Pfade | 437 Pfade | wp-config-Backups, .env, SQL-Dumps, .git, Debug-Logs, PHP-Tools |
| Benutzer-Enumeration | 3 Methoden | 6 Methoden | Author-IDOR, REST-API, HTML-Parsing + oEmbed, Login-Fehler, XML-RPC |
| Sicherheits-Header | ✅ | ✅ | HSTS, CSP, X-Frame-Options, Referrer-Policy, Permissions-Policy |
| Fehlkonfigurationen | ✅ | ✅ | XML-RPC, Debug-Modus, Directory-Listing, Datei-Editor |
| Login-Sicherheit | ❌ | ✅ | 2FA, CAPTCHA, Brute-Force-Schutz, offene Registrierung, Passwortrichtlinie |
| Web-Crawl | ❌ | ✅ | robots.txt, sitemap.xml, HTML-Kommentare, Link-Entdeckung (Tiefe 1) |
python -m argus --target https://example.com --html
- **Multi-Method-Fingerprinting**: Erkennt WordPress 4.x-6.x mit null Fehlalarmen
- **Echtzeit-CVE-Korrelation**: Prüft jedes erkannte Plugin, Theme und die Core-Version gegen WPVulnerability.net (kostenlos, kein API-Schlüssel erforderlich)
- **CVSS-Bewertung**: Ruft für jede CVE Bewertungen von der NVD ab (kritisch ≥9,0, hoch ≥7,0, mittel ≥4,0)
- **Erkennung der neuesten Version**: Die WordPress.org-API zeigt die aktuelle stabile Version neben der erkannten Version an
- **OWASP Top 10 2021**: Jeder Befund wird seiner OWASP-Kategorie (A01–A10) zugeordnet
- **Paralleles Scannen**: Thread-Pool + Ratenbegrenzung für schnelle, respektvolle Scans
- **Intelligente Erkennung**: Früher Abbruch bei Nicht-WordPress-Seiten (99 % schnellere Zurückweisung)
- **Beweissammlung**: HTTP-Antworten, Header und Dateiinhalte werden gespeichert

### 📈 Scan-Diff-Berichte (v0.2.0)

Verfolgen Sie den Behebungsfortschritt zwischen Scans:```bash
# Compare this scan against the previous one
python -m argus --target https://example.com --html --diff last

# Or reference a specific scan ID
python -m argus --target https://example.com --html --diff 42
Der Diff-Bereich zeigt:
Wählen Sie Ihren KI-Anbieter basierend auf Ihren Anforderungen:
| Anbieter | Am besten geeignet für | Geschwindigkeit | Kosten/Scan | Datenschutz |
|---|---|---|---|---|
| OpenAI gpt-4o-mini (Standard) | Bestes Preis-Leistungs-Verhältnis | ⚡ ~40s | 💰 ~$0.006 | 🔒 Standard |
| OpenAI gpt-4o | Produktionsqualität | ⚡ ~40s | 💰 ~$0.05 | 🔒 Standard |
| Anthropic claude-3-5-haiku | Datenschutzorientiert | ⚡ ~55s | 💰 ~$0.02 | 🔒 Erweitert |
| Ollama (Lokal) | Vollständige Privatsphäre | 🐢 ~28min | 💰 Kostenlos | 🔐 100% offline |
Analysemodi:

