

KI-gestützter Penetrationstest MCP Server
"In der japanischen Mythologie ist der Tengu ein wilder Berggeist – Meisterstratege, Krieger und Ausbilder von Samurai. In der Cybersicherheit führt er dich durch jede Phase der Jagd."
Von der Aufklärung bis zum Bericht – KI-gestütztes Pentesting in einem Befehl.


Tengu ist ein MCP-Server, der Claude in einen Copilot für Penetrationstests verwandelt. Er orchestriert 80 Sicherheitstools – von Nmap bis Metasploit – mit integrierten Sicherheitskontrollen, Audit-Logs und professionellen Berichten.
Verwende Claude als interaktiven Pentest-Copilot – du leitest den Einsatz, Claude wählt die richtigen Tools und verknüpft sie automatisch.
git clone https://github.com/rfunix/tengu.git && cd tengu make docker-build make docker-up
Verbinde Claude Code mit dem laufenden Server:```bash
claude mcp add --transport sse tengu http://localhost:8000/sse
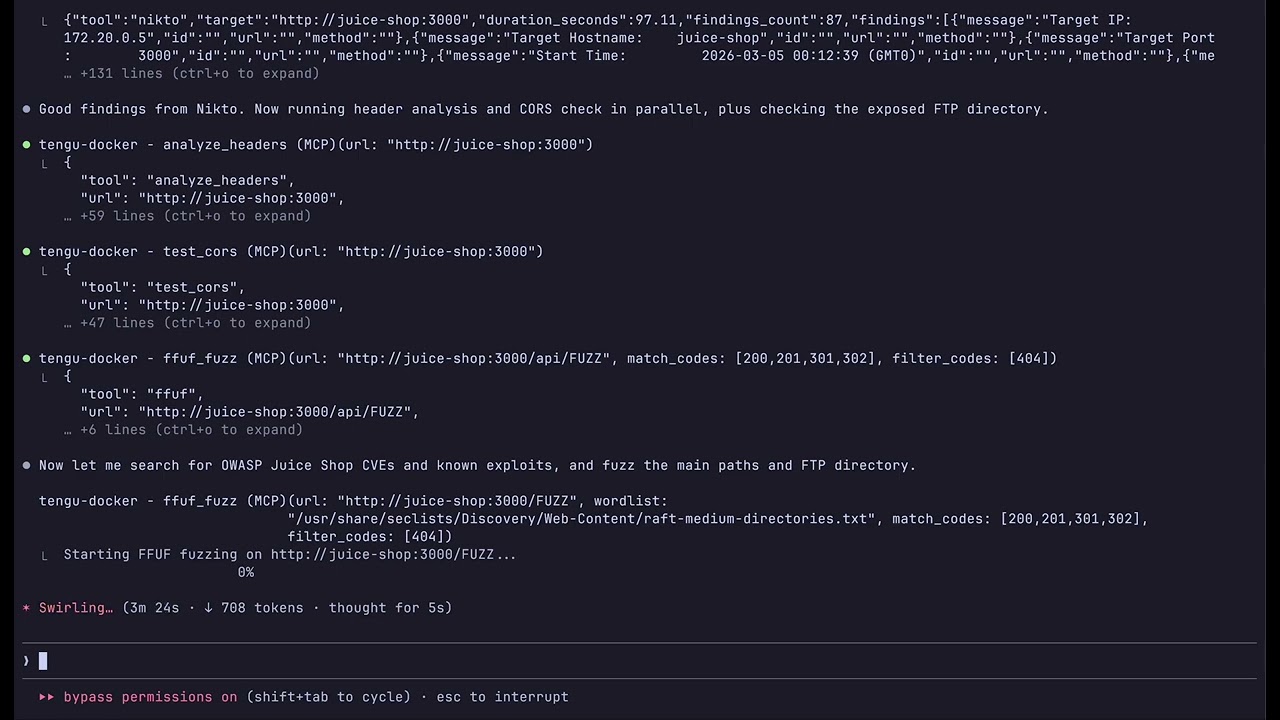
Dann frag Claude: Führe einen vollständigen Pentest auf http://192.168.1.100 durch
Claude verknüpft Tools automatisch: validate_target → whatweb → nmap → nikto →
nuclei → sqlmap → correlate_findings → generate_report
| Befehl | Was gestartet wird |
|---|---|
make docker-up | Tengu MCP-Server (:8000) |
make docker-lab | + Juice Shop, DVWA (sichere Übungsziele) |
make docker-pentest | + Metasploit, OWASP ZAP (reale Ziele) |
make docker-full | + Metasploit, ZAP und Laborziele |
Benutzerdefinierte Ziele ohne Dateibearbeitung scannen:```bash TENGU_ALLOWED_HOSTS="192.168.1.0/24,10.0.0.0/8" make docker-up
### Image-Stufen

Wählen Sie die richtige Größe für Ihren Einsatzbereich:

| Tier | Größe | MCP Tools | Einsatzbereich |
|------|------|-----------|----------|
| `minimal` | ~480MB | 17 | Leichtgewichtige Analyse, CVE-Recherche, Berichterstellung |
| `core` | ~7GB | 47 | Komplettes Pentest-Toolkit (Standard) |
| `full` | ~8GB | 80 | Alles + AD, Wireless, Stealth/OPSEC |```bash
TENGU_TIER=minimal make docker-build   # lightweight
TENGU_TIER=core    make docker-build   # default
TENGU_TIER=full    make docker-build   # everything
Alle Stufen enthalten alle 35 Prompts und 20 Ressourcen — nur die binären Werkzeuge unterscheiden sich.
Voraussetzungen: Python 3.12+, uv, Kali Linux (empfohlen)```bash
git clone https://github.com/rfunix/tengu.git && cd tengu
uv sync
make install-tools
uv run tengu
Claude Code verbinden:```bash
claude mcp add --scope user tengu -- uv run --directory /path/to/tengu tengu
Konfigurieren Sie erlaubte Ziele in tengu.toml:```toml
[targets]
allowed_hosts = ["192.168.1.0/24", "example.com"]
Für Claude Desktop, VM/SSE-Fernsetup und erweiterte Konfigurationen siehe [docs/deployment-guide.md](https://github.com/rfunix/tengu/blob/main/docs/deployment-guide.md).

</details>

### Konfigurationsreferenz```toml
[targets]
# REQUIRED: Only these hosts will be scanned
allowed_hosts = ["192.168.1.0/24", "example.com"]
blocked_hosts = []  # Always blocked, even if in allowed_hosts

[stealth]
enabled = false  # Route traffic through Tor/proxy

[stealth.proxy]
enabled = false
type = "socks5h"
host = "127.0.0.1"
port = 9050

[osint]
shodan_api_key = ""  # Required for shodan_lookup

[tools.defaults]
scan_timeout = 300   # seconds
Siehe docs/configuration-reference.md für die vollständige Referenz.
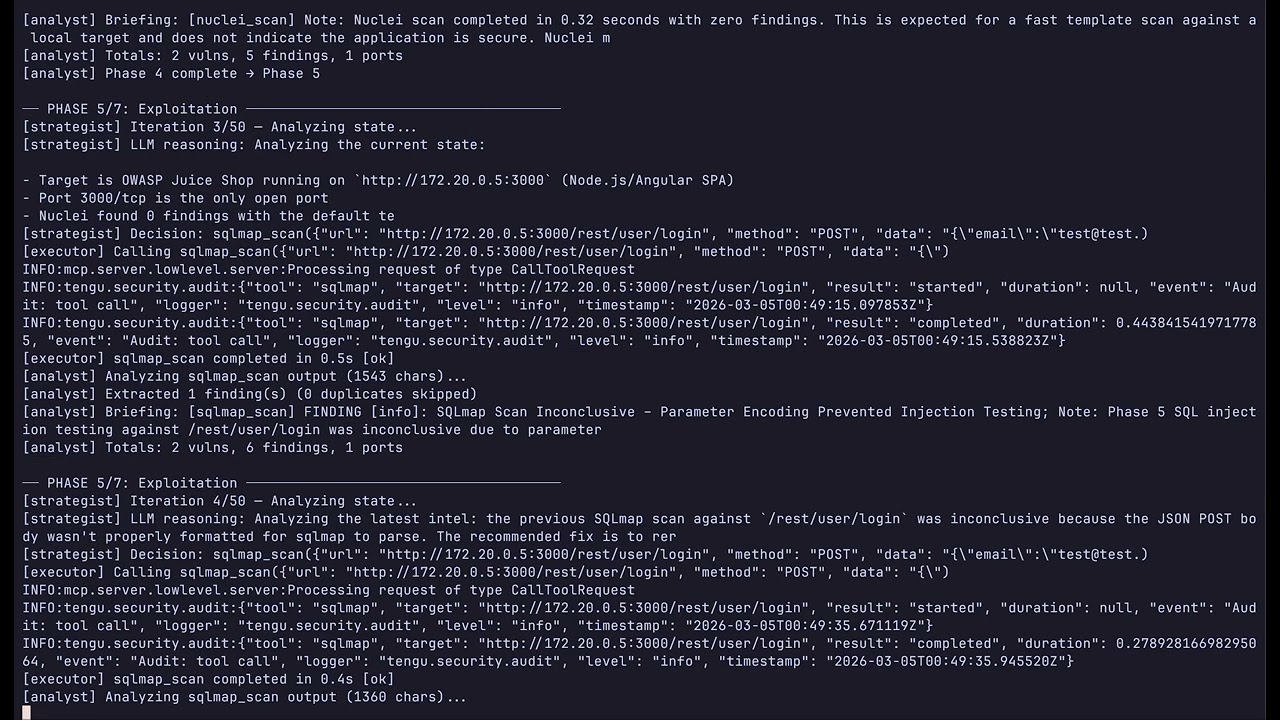
Führen Sie einen vollständig autonomen Pentest ohne manuellen Tool-Aufruf durch. Der Agent nutzt Claude als strategisches Gehirn und Tengu als Ausführungswerkzeug, wobei er der PTES-Methodik von der Aufklärung bis zur Berichterstattung folgt.
cp .env.example .env
**Laborziele (Juice Shop, DVWA):**```bash
make docker-lab
make docker-agent          # default model (sonnet)
make docker-agent-haiku    # cheaper — claude-haiku-4-5, max_tokens=1024
make docker-agent-sonnet   # balanced — claude-sonnet-4-6, max_tokens=4096
Praxisnahe Pentests (Tengu + MSF + ZAP, keine Labor-Container):```bash make docker-pentest make docker-agent
**Berichte im Browser anzeigen:**```bash
make docker-report-view          # http://localhost:8888 — styled HTML, all reports
make docker-report-browse        # same, auto-opens browser
REPORT_PORT=9999 make docker-report-view   # custom port
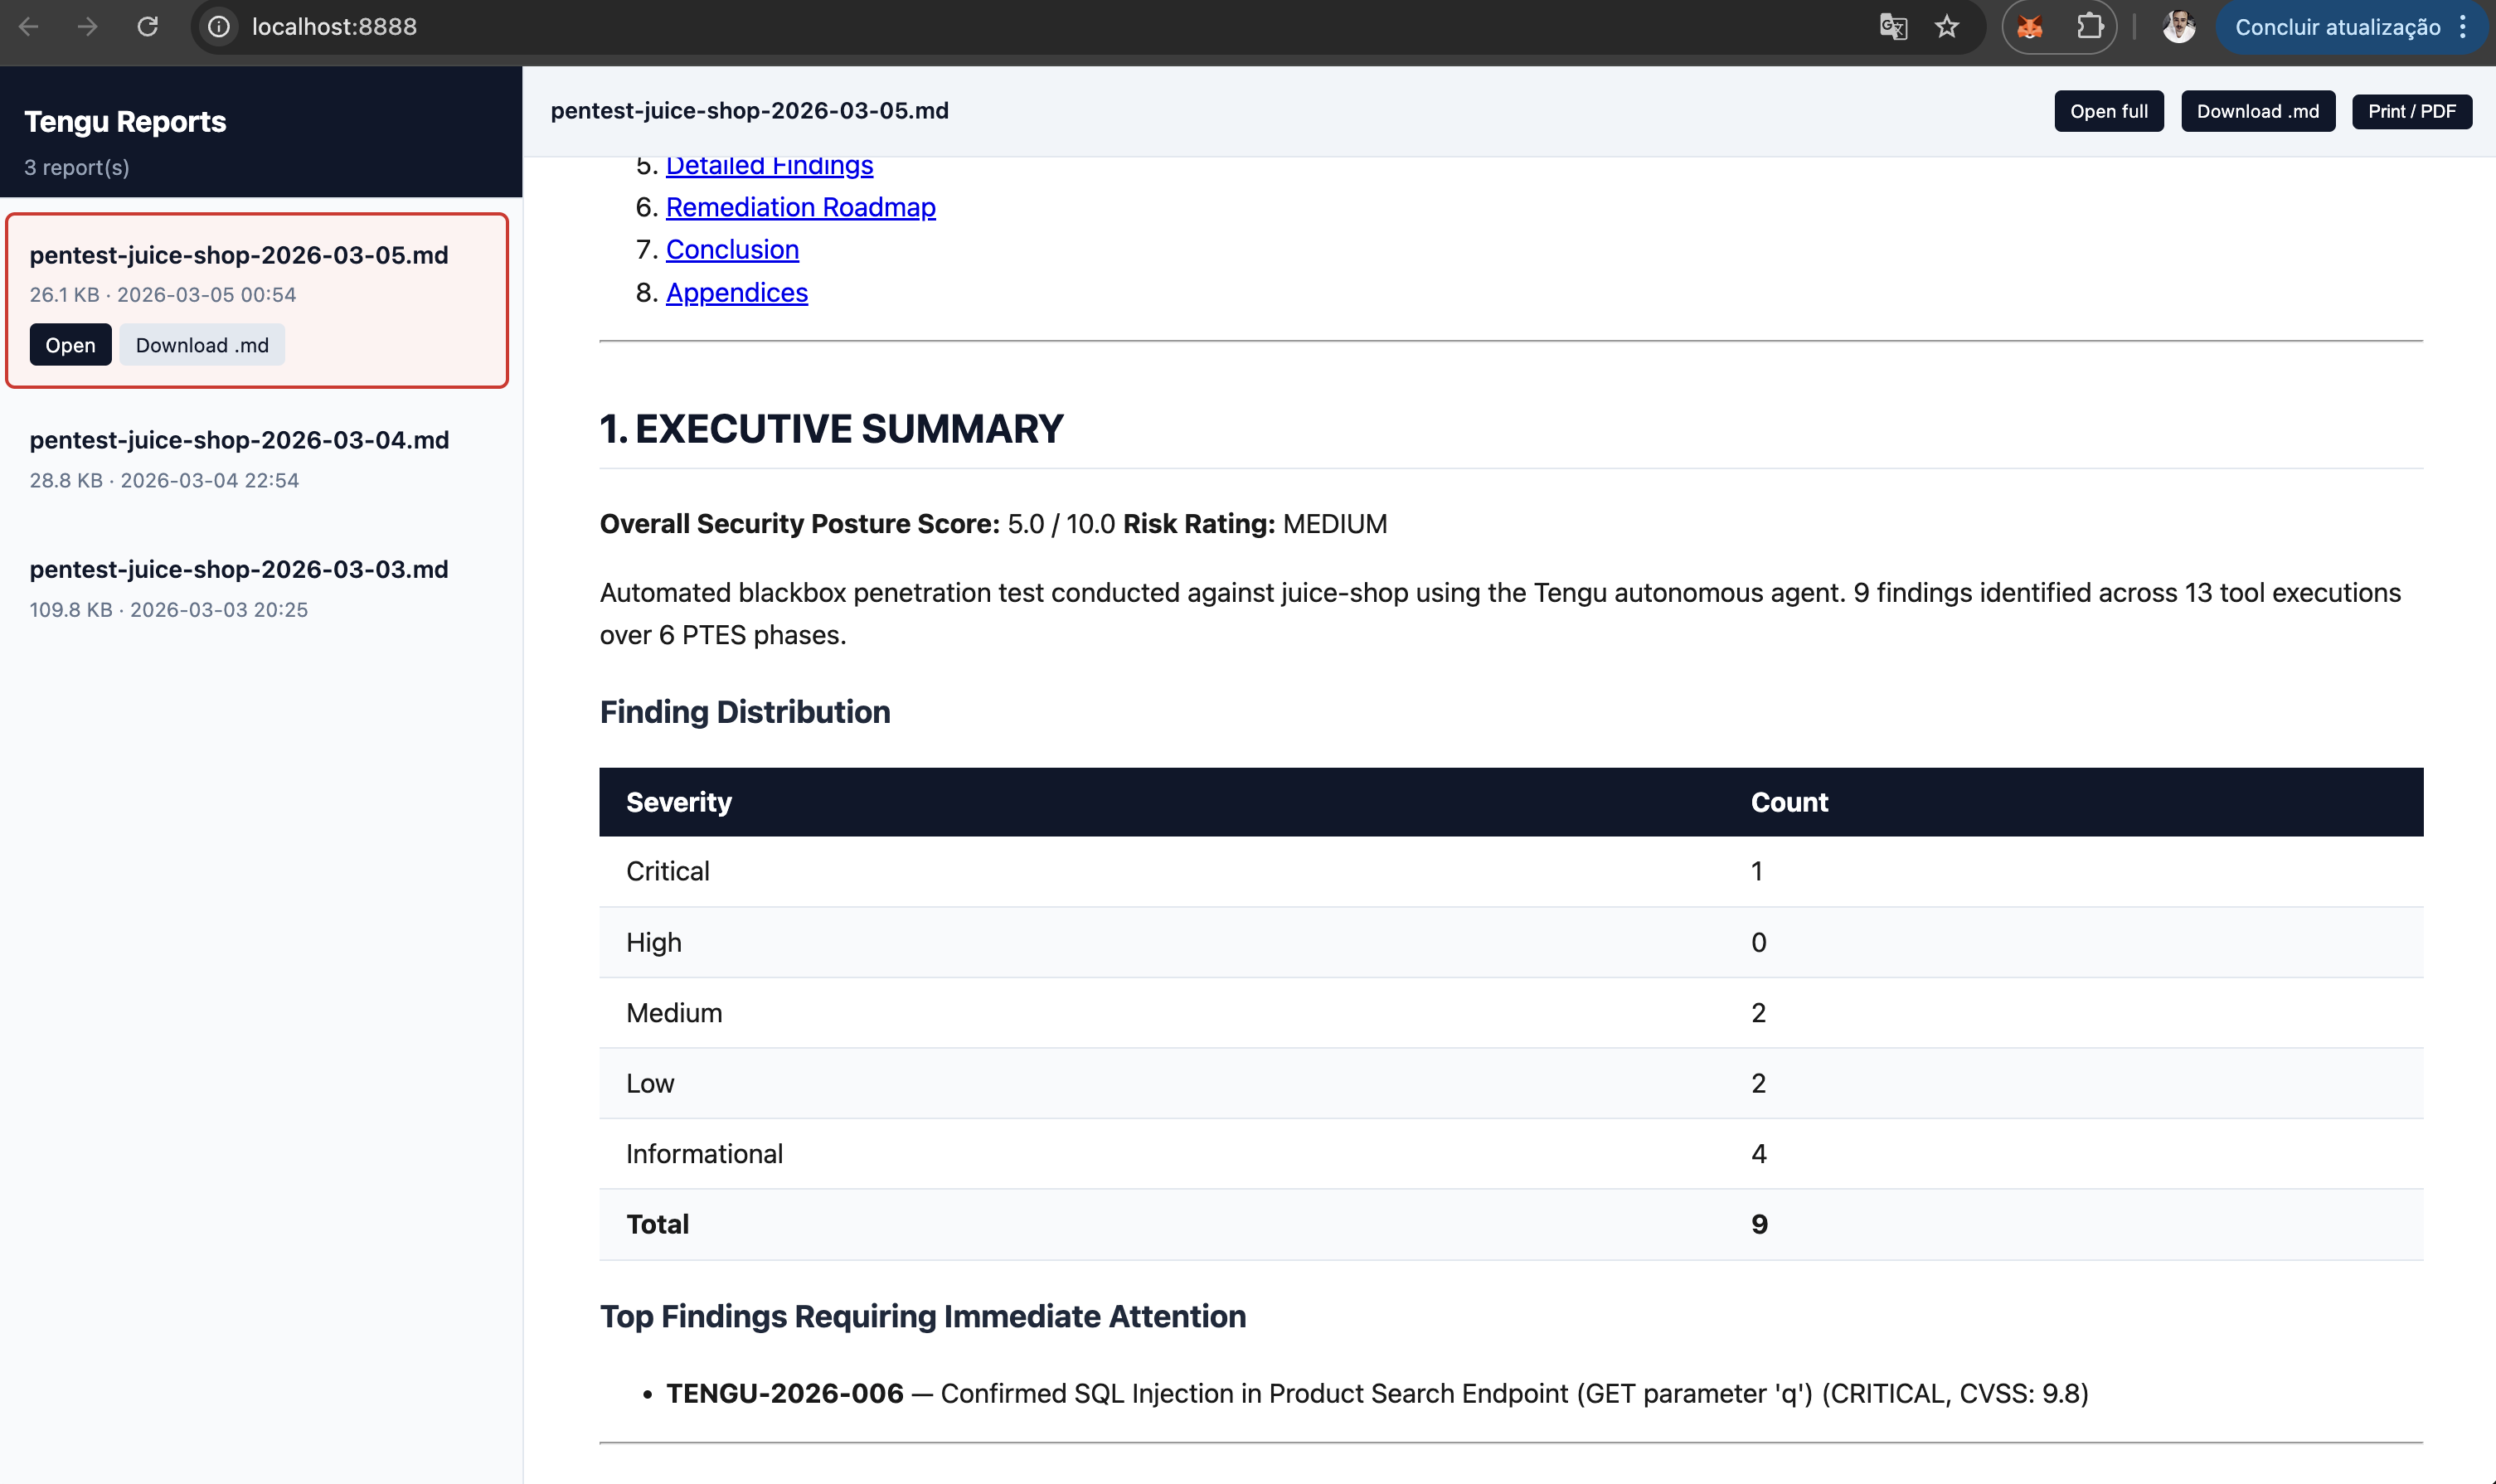
Ohne Docker:```bash uv sync --extra agent python autonomous_tengu.py 192.168.1.100 --scope 192.168.1.0/24 --type blackbox
python autonomous_tengu.py 192.168.1.100 --model claude-haiku-4-5 --max-tokens 1024 --timeout 30
**Cost control** — drei Umgebungsvariablen / CLI-Flags:

| Flag | Umgebungsvariable | Standard |
|---|---|---|
| `--model` | `TENGU_AGENT_MODEL` | `claude-sonnet-4-6` |
| `--max-tokens` | `TENGU_AGENT_MAX_TOKENS` | `2048` |
| `--timeout` | `TENGU_AGENT_TIMEOUT` | `60` (Minuten, `0`=unbegrenzt) |
