 redhat-infosec/priority-intelligence-requirements-dev
Dieser Leitfaden beschreibt einen Prozess zur Entwicklung von Cyber Threat Intelligence Priority Intelligence Requirements.

In der sich rasant entwickelnden Landschaft der Cyber Threat Intelligence (CTI) ist die Formulierung von Priority Intelligence Requirements (PIRs) ein entscheidender Bestandteil Ihres CTI-Programms sowie der Planungs- und Ausrichtungsphase des Intelligence-Zyklus. Als Cyber-Threat-Intelligence-Analyst kennen Sie wahrscheinlich die Herausforderung, begrenzte Ressourcen in kleinen CTI-Teams gegen die gewaltige Aufgabe abzuwägen, Entscheidungsträgern und Stakeholdern relevante, umsetzbare Informationen zu liefern. Dieses Dilemma lässt Teams oft mit einer Entscheidung ringen: Sollen sie eine reaktive Haltung einnehmen und auf neu auftretende Bedrohungen reagieren, sobald sie auftauchen, oder sollten sie sich eher auf proaktive langfristige Prioritäten konzentrieren? Die Integration von PIRs als Leitprinzip wird Ihrem Programm helfen, proaktive strategische Prioritäten selbstbewusster zu verfolgen, ohne Ihre reaktiven Fähigkeiten aufzugeben. Dieser Ansatz verbessert nicht nur traditionelle Funktionen wie Forschung, Untersuchung, Analyse und Berichterstattung, sondern bringt auch fortgeschrittene Praktiken wie die bedrohungsinformierte Verteidigung (Threat-Informed Defense), einschließlich Threat Hunting und Detection Engineering, auf ein höheres Niveau. In diesem Blogbeitrag befassen wir uns mit diesem zentralen Prozess, indem wir die Bedeutung von PIRs für eine effektivere und strategischere CTI-Funktion beleuchten und es Ihrem Team dadurch ermöglichen, innerhalb Ihrer Organisation eine substanziellere Wirkung zu erzielen.
Der ursprüngliche Red-Hat-Prozess war um zwei getrennte Risikobewertungsübungen strukturiert, eine mit Fokus auf interne Faktoren und die andere auf externe. Diese Übungen wurden anschließend in einer Mapping-Übung zusammengeführt, aus der wir einen kohärenten Satz von PIRs ableiteten. Das Ziel war ambitioniert: das 'Was', 'Wer' und 'Wie' der Bedrohungslandschaft zu adressieren. 'Was' bezog sich auf die Daten und die Infrastruktur unserer Organisation; 'Wer' umfasste Beschreibungen von Bedrohungsakteuren auf hoher Ebene wie staatliche Akteure, organisierte Kriminalität oder Hacktivisten; und 'Wie' beinhaltete teilweise Arten von Erstzugriffsvektoren.
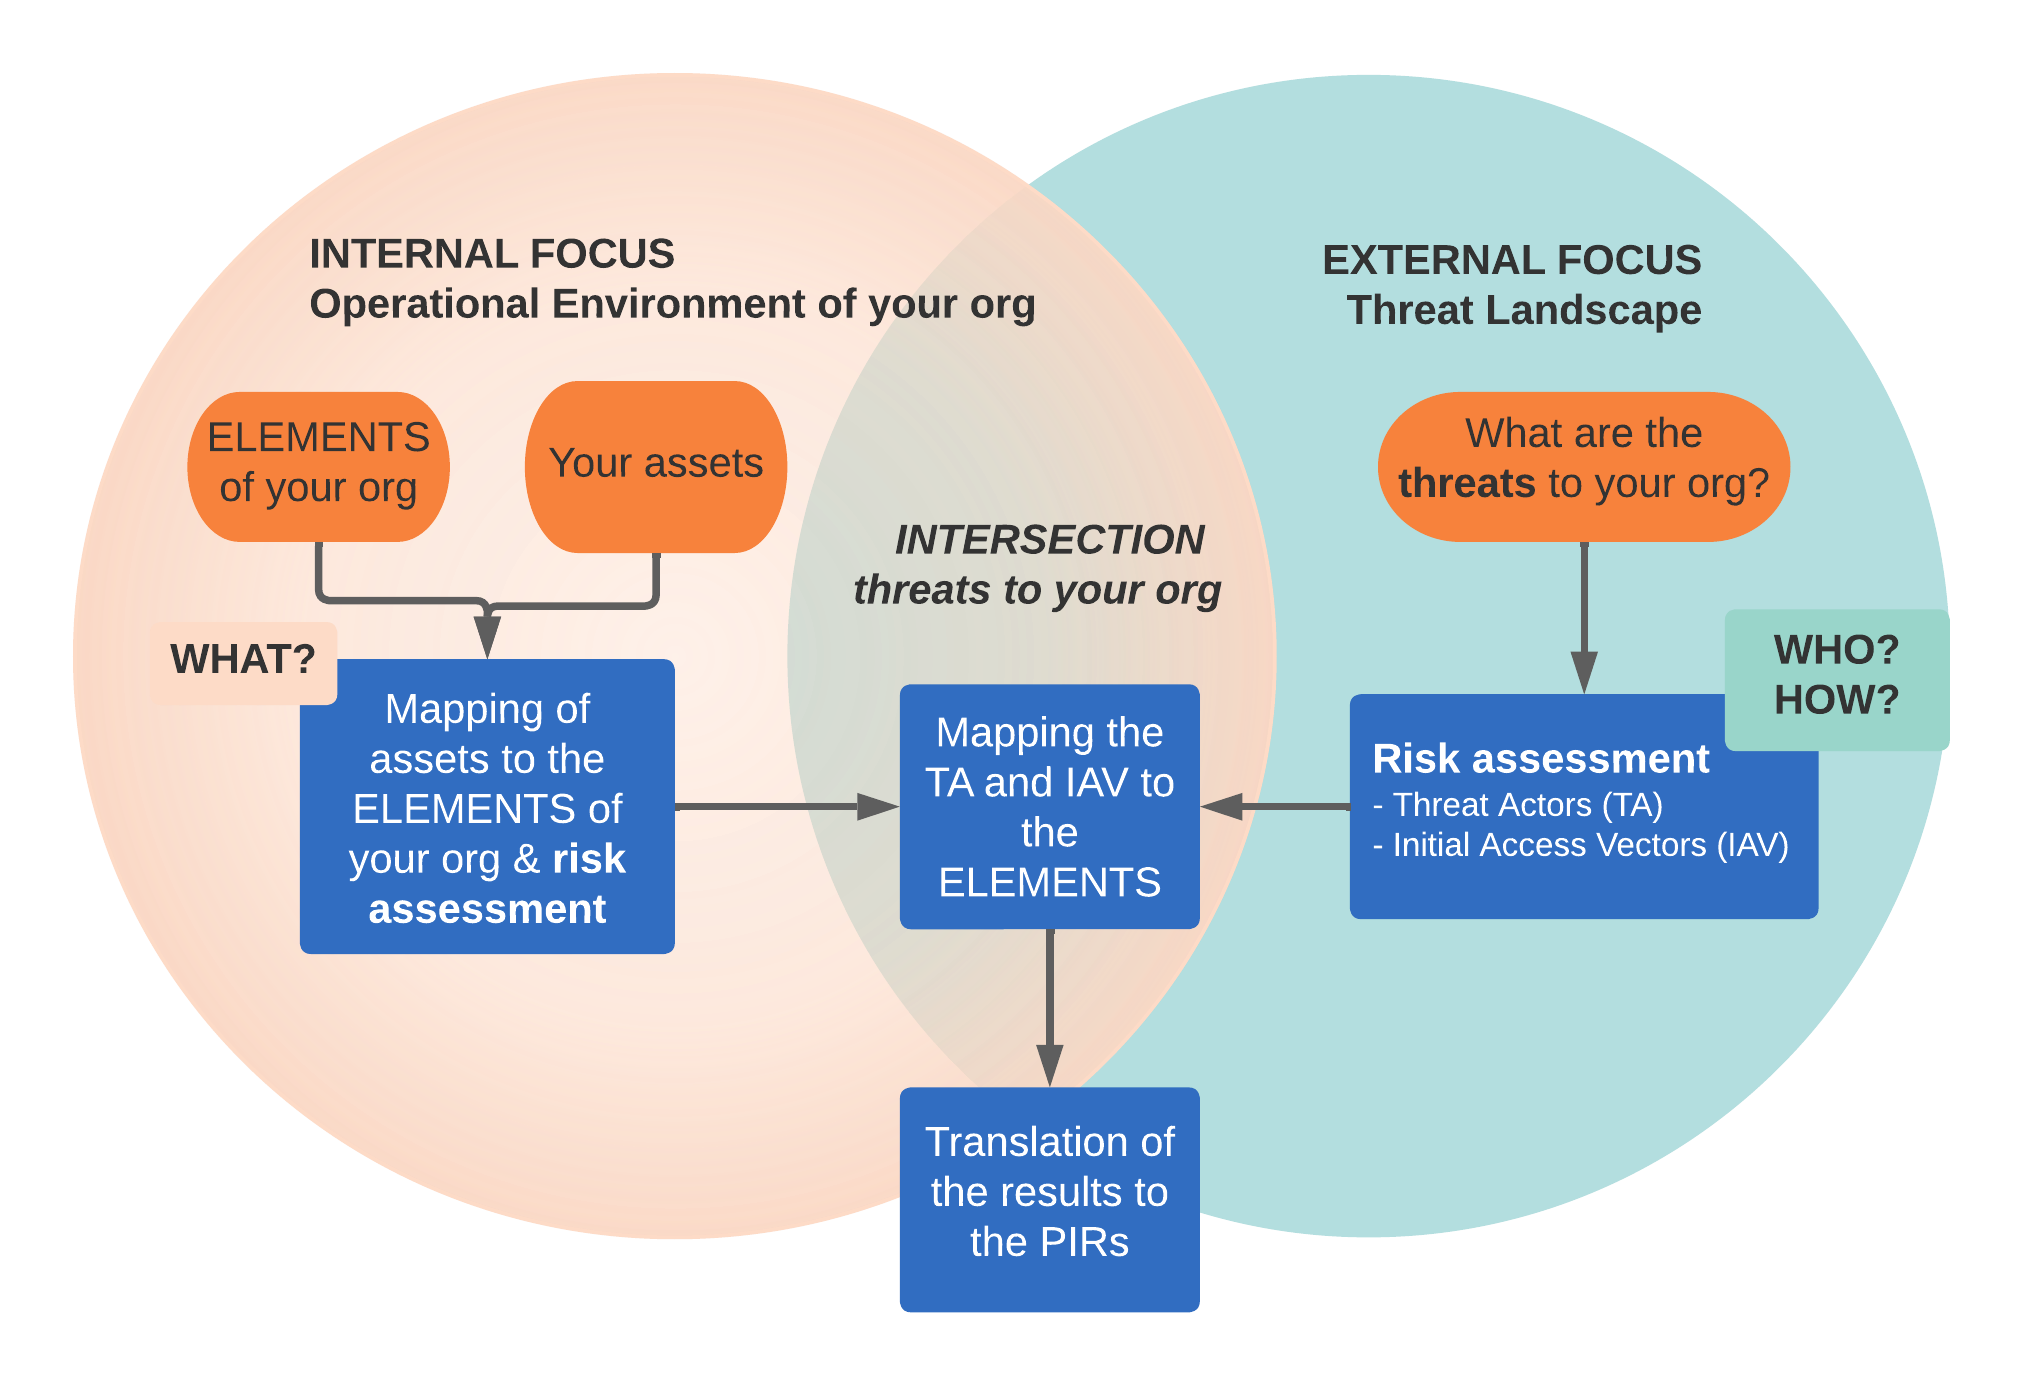
Auf dem Papier präsentierten sich die Kategorisierung der Bedrohungsakteure (Threat Actors, TA) und die Erstzugriffsvektoren (Initial Access Vectors, IAV) gut und boten bei der Präsentation der PIRs gegenüber Stakeholdern eine scheinbar umfassende Geschichte. Als wir diese Übung jedoch wiederholt über Organisationen hinweg skalierten, stießen wir auf erhebliche Herausforderungen. Der Prozess war arbeitsintensiv, kostete das Team Wochen an Arbeit und Dutzende von Stunden, lieferte jedoch nicht den erwarteten Mehrwert bei der Operationalisierung. Wir stellten außerdem fest, dass der allgemeinen Kategorisierung von Bedrohungsakteuren und Erstzugriffsvektoren die für die Operationalisierung erforderliche Tiefe fehlte. Was fehlte, war eine feinere Granularität, wie Taktiken, Techniken und Verfahren (Tactics, Techniques, and Procedures, TTPs) und die zugehörige MITRE-ATT&CK-Kategorisierung. Da wir diese Lücke erkannten, verlagerten wir unseren Fokus auf Aspekte, die substanziellere Inputs für die Operationalisierung von PIRs lieferten.
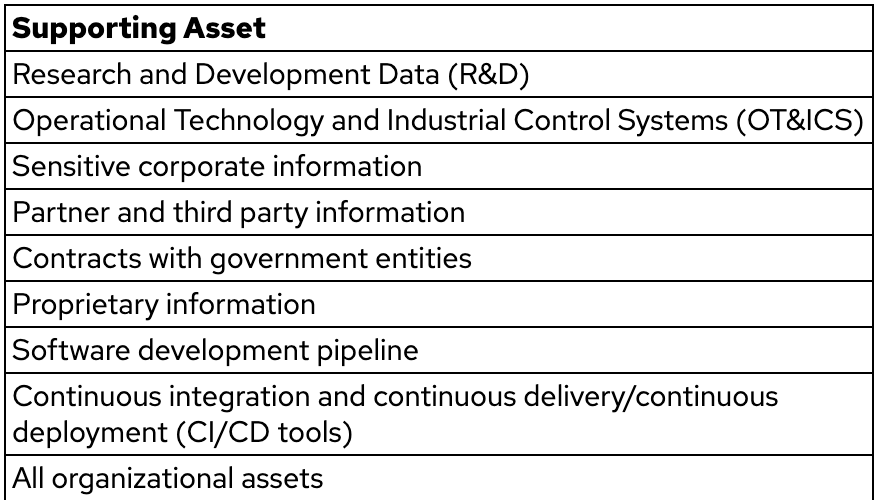
Dies ist ein fünfstufiger Prozess: Schritt 1, Identifizierung wichtiger organisatorischer Elemente aus strategischen Dokumenten; Schritt 2, Abbildung dieser Elemente auf unterstützende Assets; Schritt 3, Verknüpfung von Elementen mit Arten gegnerischer Operationen mithilfe einer eigenen Klassifizierung; Schritt 4, Bewertung von Risiken mithilfe einer Wahrscheinlichkeits-/Auswirkungsmatrix, um die Attraktivität von Elementen für Angreifer zu bestimmen; und schließlich Schritt 5, Anpassung von PIRs zu umsetzbaren Intelligence-Anforderungen.
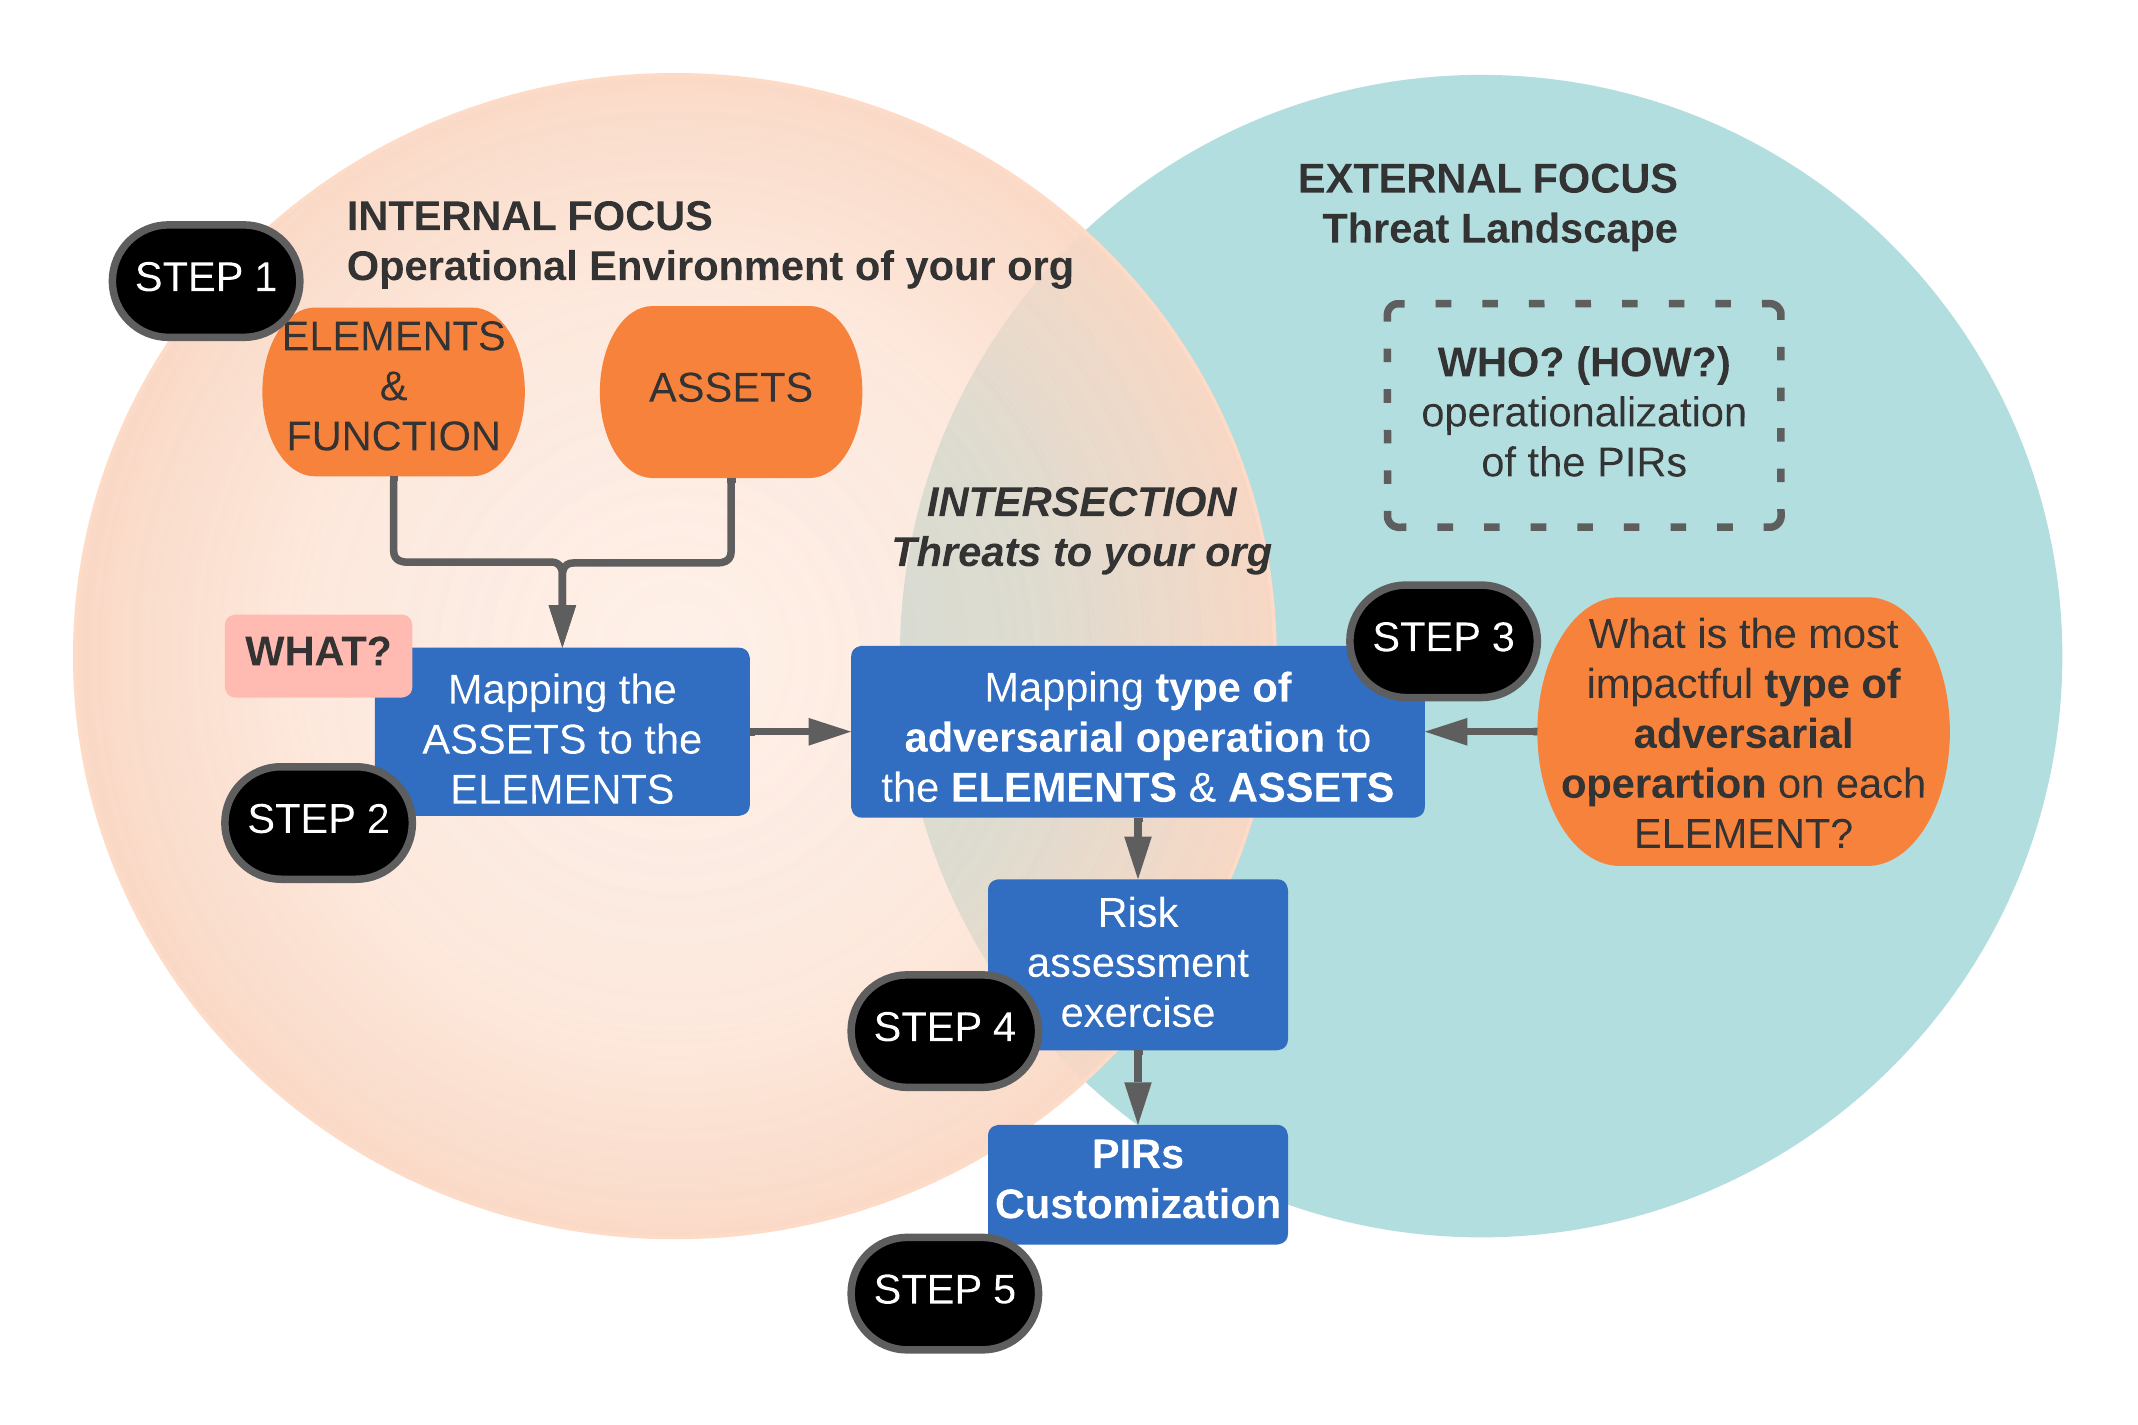
Der erste Schritt besteht darin, die Kernelemente Ihrer Organisation zu identifizieren. Diese Elemente stehen nicht in direktem Zusammenhang mit der Informationssicherheit, sind aber entscheidend für die Definition der Identität Ihrer Organisation. Sie werden aus übergeordneten strategischen Dokumenten abgeleitet, wie Jahresberichten, Geschäftsstrategien, der Kommunikation der Führungsebene und sogar dem 'Über uns'-Abschnitt Ihrer Website. Diese Dokumente enthalten Schlüsselwörter, Themen oder kurze Sätze, die Strategie, Mission und Vision Ihrer Organisation zusammenfassen.
Fragen, die Ihnen helfen können, die ELEMENTE Ihrer Organisation zu definieren:
Diese Elemente sollten das Wesen Ihrer Organisation beschreiben, einschließlich sowohl offensichtlicher als auch subtiler Aspekte. Sie definieren, was Ihre Organisation einzigartig macht, warum Kunden Ihre Produkte oder Dienstleistungen wählen und was Sie von Wettbewerbern unterscheidet. Dies umfasst auch wertvolle Daten wie proprietäre Informationen, Forschung und Entwicklung, Partnerbeziehungen und sensible Unternehmensinformationen.
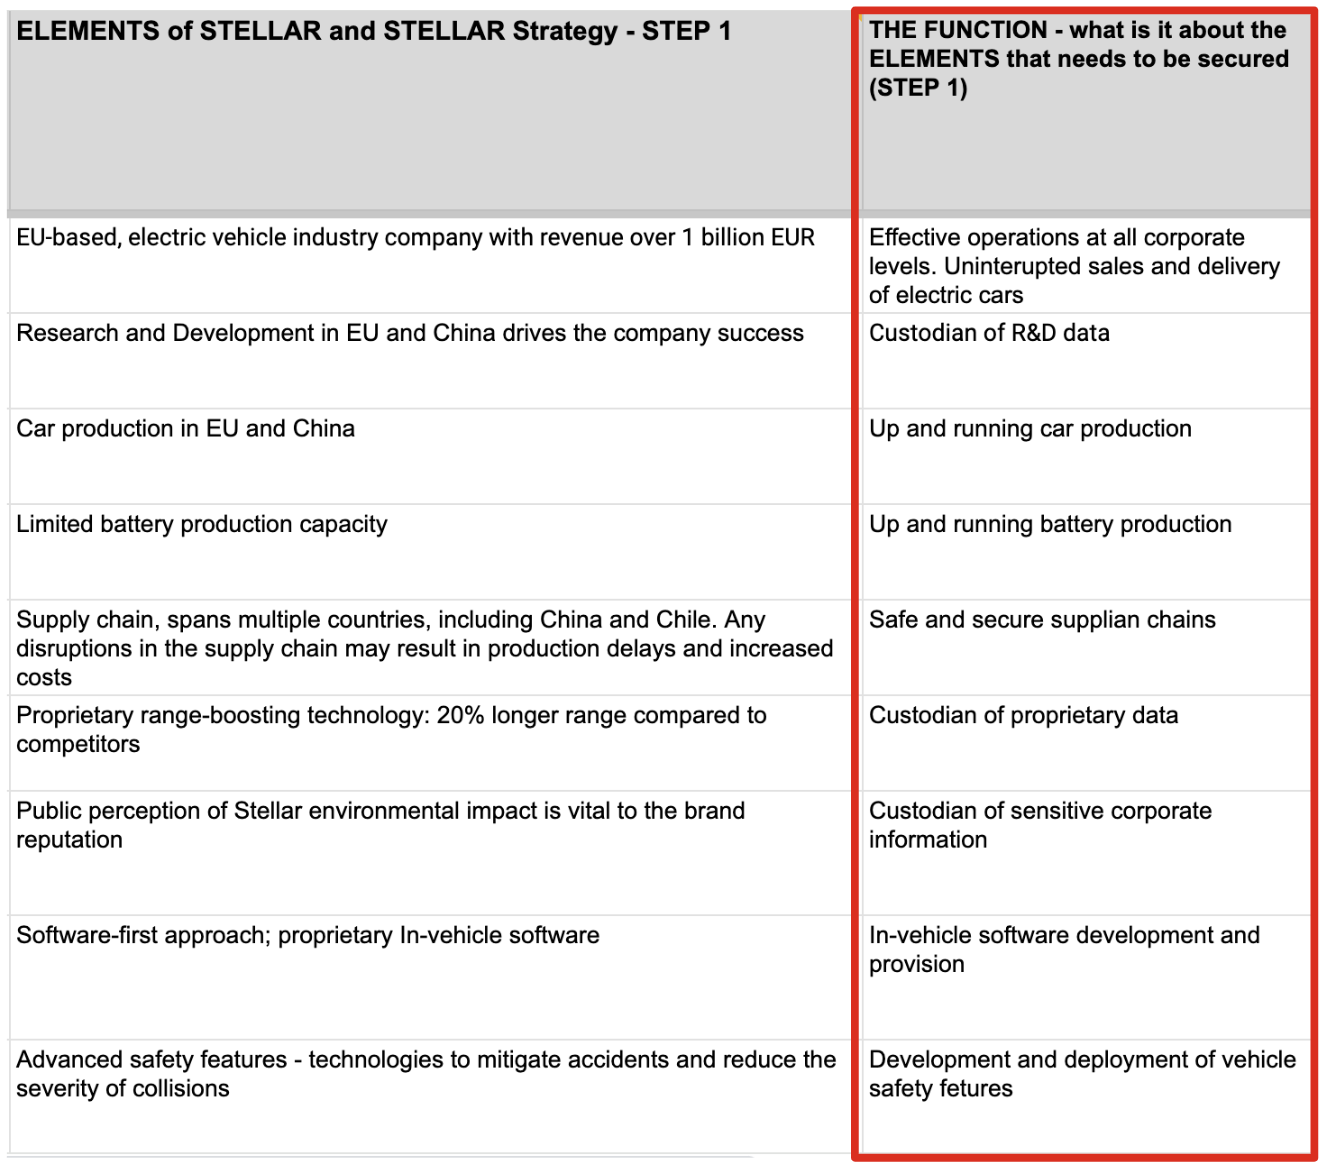
Beispiele für die Elemente eines fiktiven Elektrofahrzeugherstellers Stellar Electric[^1]:
Unter-Schritt: FUNKTION Mit diesen Elementen ist ein Unter-Schritt namens 'Funktion' verbunden. Er führt die Elemente auf die Informationssicherheit zurück, indem geklärt wird, was aus Sicht der Informationssicherheit geschützt werden muss. Wenn ein Element beispielsweise 'begrenzte Batterieproduktion' ist, könnte seine Funktion darin bestehen, die kontinuierliche Batterieproduktion sicherzustellen. Dieser Kontext hilft, das Element aus einer Informationssicherheitsperspektive zu verstehen, und leitet die anschließende Risikobewertungsübung an.
Ausgabe: Blatt mit den ELEMENTEN und der FUNKTION der ELEMENTE Ihrer Organisation