
Skip to content
KitploitKITPLOIT
ToolsBlog
Log in
Einreichen
ToolsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

··Feeds·Kontakt·Datenschutz·© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2023-46805_CVE-2024-21887 — Das Skript in diesem Repository prüft nur, ob die im Produkt Ivanti Connect Secure angegebenen Schwachstellen vorhanden sind. | Kitploit
Tools/GitHubGitHub/raminkarimkhani1996/cve-2023-46805_cve-2024-21887
SchwachstellenanalyseExploitationWebanwendungs-ExploitationPenetrationstestsAuthentifizierung
GitHubraminkarimkhani1996/cve-2023-46805_cve-2024-21887

CVE-2023-46805_CVE-2024-21887

Das Skript in diesem Repository prüft nur, ob die im Produkt Ivanti Connect Secure angegebenen Schwachstellen vorhanden sind.

Repository anzeigen
514vor 2 JahrenNoch nicht geprüft

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
Teilen

CVE-2023-46805_CVE-2024-21887

Das Skript in diesem Repository prüft und exploitet die Schwachstellen CVE-2023-46805 (Auth Bypass) und CVE-2024-21887 (Remote Code Execution), die im Produkt Ivanti Connect Secure existieren. Weitere Details zu den Schwachstellen finden Sie unter diesem Link (https://labs.watchtowr.com/welcome-to-2024-the-sslvpn-chaos-continues-ivanti-cve-2023-46805-cve-2024-21887/).

VERWENDUNG:

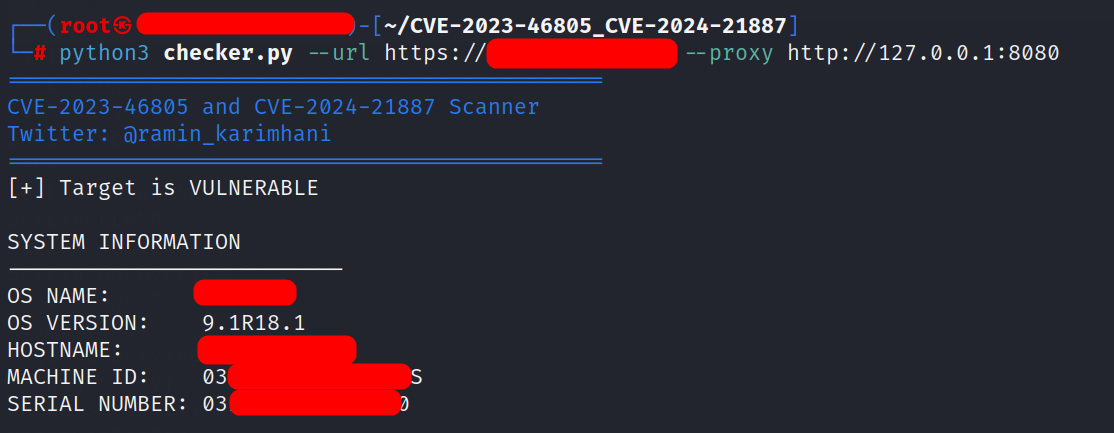
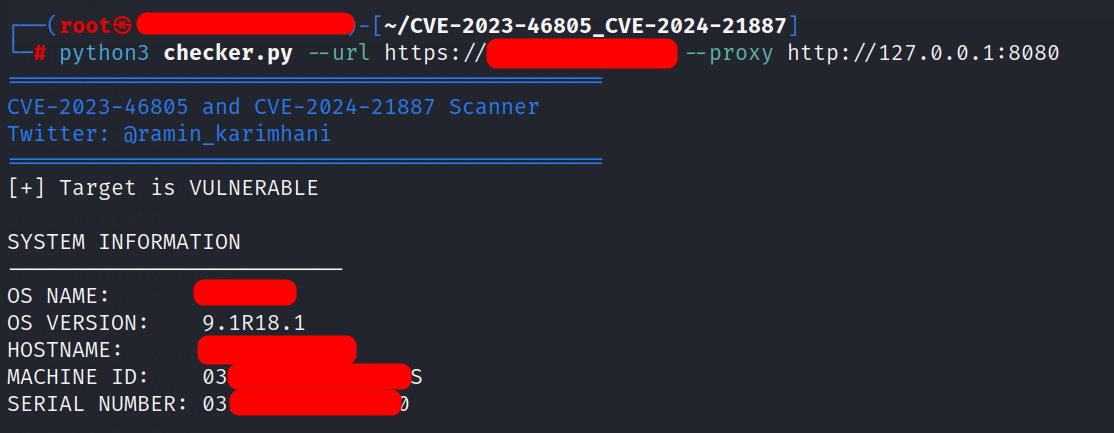
Basisverwendung: python3 CVE-2023-46805_CVE-2024-21887.py --url <URL_ADDRESS>

Proxy-Verwendung: python3 CVE-2023-46805_CVE-2024-21887.py --url <URL_ADDRESS> --proxy <PROXY_ADDRESS>

Exploit-Verwendung: python3 CVE-2023-46805_CVE-2024-21887.py --url <URL_ADDRESS> --cmd <OS_COMMAND>
Tool herunterladen