 ralfhacker/kerbeus-bof
BOF für Kerberos-Missbrauch (eine Implementierung einiger wichtiger Funktionen von Rubeus).

Beacon Object Files für Kerberos-Missbrauch. Dies ist eine Implementierung einiger wichtiger Funktionen des Rubeus-Projekts, geschrieben in C. Das Projekt bietet Integration mit den C2-Frameworks Cobalt Strike, Havoc, AdaptixC2 und Outflank C2.
Die Aktion asktgt erzeugt rohen AS-REQ (TGT-Anfrage) Traffic für den angegebenen Benutzer und Verschlüsselungsschlüssel (/rc4 oder /aes256). Es kann auch ein /password-Flag anstelle eines Hashs verwendet werden – in diesem Fall wird /enctype:X standardmäßig auf RC4 gesetzt. Wenn keine /domain angegeben wird, wird die aktuelle Domäne des Computers extrahiert, und wenn keine /dc angegeben wird, geschieht dasselbe für den aktuellen Domänencontroller des Systems. Bei erfolgreicher Authentifizierung wird das resultierende AS-REP geparst und die KRB-CRED (eine .kirbi, die das TGT des Benutzers enthält) als base64-BLOB ausgegeben. Das /ptt-Flag führt „Pass-the-Ticket“ aus und wendet das resultierende Kerberos-Ticket auf die aktuelle Anmeldesitzung an. Wichtiger OPSEC-Hinweis: Es kann jeweils nur ein TGT auf die aktuelle Anmeldesitzung angewendet werden. Daher wird das vorherige TGT gelöscht, wenn mit der /ptt-Option ein neues Ticket angewendet wird.
Um AS-REQs näher an echten Anfragen zu gestalten, kann das /opsec-Flag verwendet werden. Dies sendet zunächst eine AS-REQ ohne Pre-Authentication. Wenn diese erfolgreich ist, wird die resultierende AS-REP entschlüsselt und das TGT zurückgegeben. Andernfalls wird eine AS-REQ mit Pre-Authentication gesendet.
Die Anforderung eines TGT ohne PAC kann mit dem Schalter /nopac erfolgen. Das Flag /nopreauth kann verwendet werden, um eine AS-REQ ohne Pre-Authentication zu senden.
krb_asktgt /user:USER /password:PASSWORD [/domain:DOMAIN] [/dc:DC] [/enctype:{rc4|aes256}] [/ptt] [/nopac] [/opsec]
krb_asktgt /user:USER /aes256:HASH [/domain:DOMAIN] [/dc:DC] [/ptt] [/nopac] [/opsec]
krb_asktgt /user:USER /rc4:HASH [/domain:DOMAIN] [/dc:DC] [/ptt] [/nopac]
krb_asktgt /user:USER /nopreauth [/domain:DOMAIN] [/dc:DC] [/ptt]

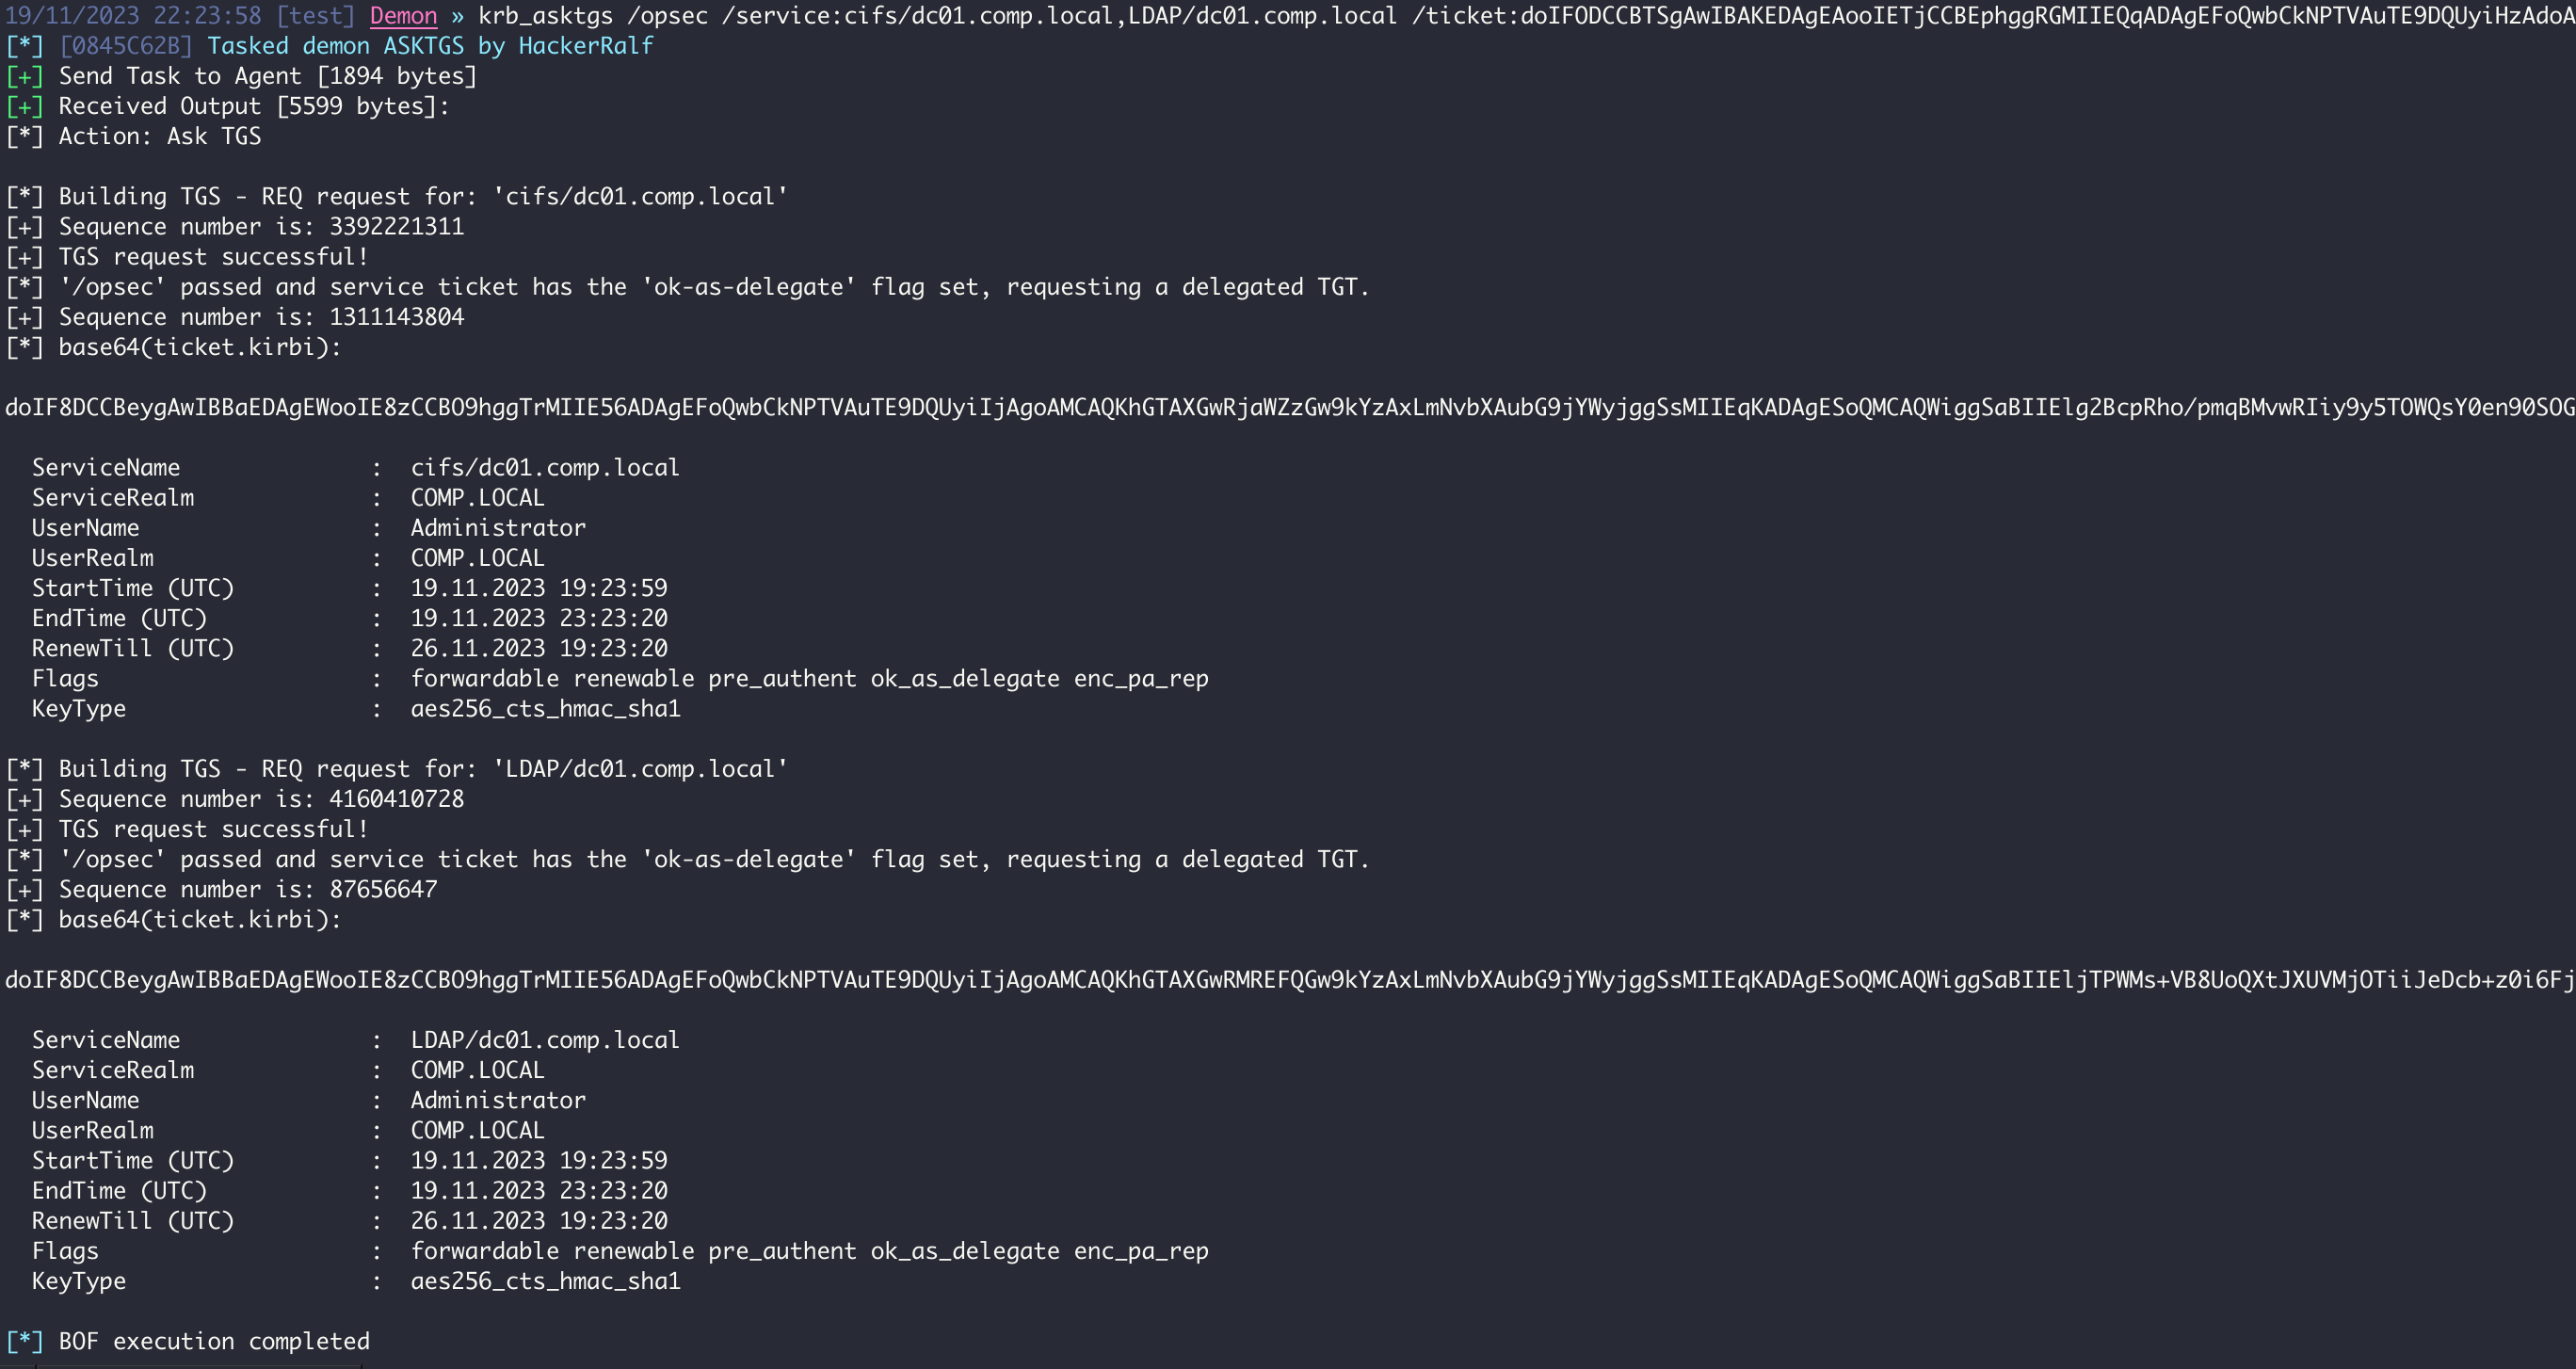
Die Aktion asktgs erzeugt/parst eine rohe TGS-REQ/TGS-REP Service-Ticket-Anfrage unter Verwendung des angegebenen TGT /ticket:X. Dieser Wert muss eine base64-Kodierung einer .kirbi-Datei sein. Wenn keine /dc angegeben wird, wird der aktuelle Domänencontroller des Computers extrahiert und als Ziel für den Anforderungs-Traffic verwendet. Das /ptt-Flag führt „Pass-the-Ticket“ aus und wendet das resultierende Service-Ticket auf die aktuelle Anmeldesitzung an. Es müssen ein oder mehrere /service:X-SPNs (kommagetrennt) angegeben werden.
Die unterstützten Verschlüsselungstypen in der konstruierten TGS-REQ sind RC4_HMAC und AES256_CTS_HMAC_SHA1. In diesem Fall wird der höchste gegenseitig unterstützte Verschlüsselungstyp vom KDC verwendet, um das zurückgegebene Service-Ticket zu erstellen. Wenn Sie RC4- oder AES256-Schlüssel erzwingen möchten, verwenden Sie /enctype:[rc4 oder aes256].
Um TGS-REQs näher an echten Anfragen zu gestalten, kann das /opsec-Flag verwendet werden. Dies führt auch dazu, dass automatisch eine zusätzliche TGS-REQ gesendet wird, wenn ein Service-Ticket für ein Konto angefordert wird, das für uneingeschränkte Delegierung konfiguriert ist.
Das Flag /u2u wurde implementiert, um User-to-User-Tickets anzufordern. Zusammen mit dem Argument /tgs:X (zum Bereitstellen des TGT des Zielkontos) kann das Argument /service:X der Benutzername des Kontos sein, für das das bereitgestellte TGT (mit dem Argument /tgs:X) bestimmt ist. Das Argument /targetuser:X fordert ein PAC eines beliebigen anderen Kontos an, indem ein PA-FOR-USER-PA-Datenabschnitt mit dem Benutzernamen des Zielbenutzers eingefügt wird.
Das Flag /keyList wurde für Kerberos Schlüssellisten-Anforderungen implementiert. Diese Anforderungen müssen ein gefälschtes partielles TGT eines schreibgeschützten Domänencontrollers im Parameter /ticket:BASE64 verwenden. Außerdem muss das Feld /spn:x auf den KRBTGT-SPN in der Domäne gesetzt werden, z. B. KRBTBT/domain.local.
krb_asktgs /ticket:BASE64 /service:SPN1,SPN2,... [/domain:DOMAIN] [/dc:DC] [/tgs:BASE64] [/targetdomain:DOMAIN] [/targetuser:USER] [/enctype:{rc4|aes256}] [/ptt] [/keylist] [/u2u] [/opsec]
Die Aktion renew erzeugt/parst einen rohen TGS-REQ/TGS-REP-TGT-Erneuerungsaustausch unter Verwendung des angegebenen /ticket:X. Dieser Wert muss eine base64-Kodierung einer .kirbi-Datei sein. Wenn keine /dc angegeben wird, wird der aktuelle Domänencontroller des Computers extrahiert und als Ziel für den Erneuerungs-Traffic verwendet. Das /ptt-Flag führt „Pass-the-Ticket“ aus und wendet das resultierende Kerberos-Ticket auf die aktuelle Anmeldesitzung an.
krb_renew /ticket:BASE64 [/dc:DC] [/ptt]
Wenn ein Benutzer- (oder Computer-) Konto für eingeschränkte Delegierung konfiguriert ist (d. h., es hat einen SPN-Wert im msds-allowedtodelegateto-Feld), kann diese Aktion verwendet werden, um den Zugriff auf den Ziel-SPN/Server zu missbrauchen.
Eine TL;DR-Erklärung: Ein Konto mit aktivierter eingeschränkter Delegierung darf Tickets an sich selbst als beliebiger Benutzer anfordern – ein Vorgang, der als S4U2self bekannt ist. Damit ein Konto dies tun darf, muss TrustedToAuthForDelegation in seiner userAccountControl-Eigenschaft aktiviert sein – etwas, das standardmäßig nur berechtigte Benutzer ändern können. Dieses Ticket hat standardmäßig das FORWARDABLE-Flag gesetzt. Der Dienst kann dann dieses speziell angeforderte Ticket verwenden, um ein Service-Ticket für jeden im msds-allowedtodelegateto-Feld des Kontos angegebenen Service Principal Name (SPN) anzufordern. Kurz gesagt: Wenn Sie die Kontrolle über ein Konto haben, für das TrustedToAuthForDelegation gesetzt ist und ein Wert in msds-allowedtodelegateto vorhanden ist, können Sie sich gegenüber den im msds-allowedtodelegateto-Feld des Kontos festgelegten SPNs als beliebiger Benutzer in der Domäne ausgeben.
Das S4U2self-Ticket kann dann als Parameter /tgs:Y (base64-BLOB) verwendet werden, um den S4U2proxy-Prozess auszuführen. Es muss ein gültiger msds-allowedtodelegateto-Wert für das Konto angegeben werden (/service:X).
Der Parameter /altservice erlaubt es, einen beliebigen Dienstnamen in der resultierenden KRB-CRED-Datei zu ersetzen. Es können ein oder mehrere alternative Dienstnamen (kommagetrennt) angegeben werden (/altservice:cifs,HOST,...).
Um die TGS-REQs näher an echten Anfragen zu gestalten, kann das /opsec-Flag verwendet werden.
Es ist unter bestimmten Umständen möglich, ein S4U2Self-Ticket zu verwenden, um geschützte Benutzer zu impersonieren und so Privilegien auf dem anfragenden System zu eskalieren, wie hier beschrieben. Zu diesem Zweck können das Flag /self und das Argument /altservice:X verwendet werden, um ein nutzbares Service-Ticket zu generieren.
