 rabobank-cdc/dettect
Taktiken, Techniken erkennen & Bedrohungen bekämpfen

Aktuelle Version: 2.2.0
Um mit DeTT&CT zu starten, schauen Sie sich eine dieser Ressourcen an:
Videos
DeTT&CT zielt darauf ab, Blue Teams bei der Nutzung von ATT&CK zu unterstützen, um die Qualität von Daten-Logquellen, die Sichtbarkeitsabdeckung, die Erkennungsabdeckung und das Verhalten von Bedrohungsakteuren zu bewerten und zu vergleichen. All dies kann auf unterschiedliche Weise helfen, widerstandsfähiger gegen Angriffe zu werden, die auf Ihre Organisation abzielen. Das DeTT&CT-Framework besteht aus einem Python-Tool (DeTT&CT CLI), YAML-Verwaltungsdateien, dem DeTT&CT Editor (zum Erstellen und Bearbeiten der YAML-Verwaltungsdateien) und Bewertungstabellen für Erkennungen, Datenquellen und Sichtbarkeit.
DeTT&CT bietet die folgende Funktionalität für die ATT&CK-Domänen Enterprise, ICS und Mobile:
Die farbigen Visualisierungen werden mithilfe von MITREs ATT&CK™ Navigator erstellt. Für von DeTT&CT erstellte Layer-Dateien empfehlen wir, diese URL zum Navigator zu verwenden, da sie sicherstellt, dass Metadaten in der Layer-Datei keine gelbe Unterstreichung aufweisen: https://mitre-attack.github.io/attack-navigator/#comment_underline=false&metadata_underline=false
Dieses Projekt wird von Marcus Bakker (Twitter: @Bakk3rM) und Ruben Bouman (Twitter: @rubinatorz) entwickelt und gepflegt. Kontaktieren Sie uns gerne, unsere DMs sind offen. Wir freuen uns, wenn Sie Fragen zur Verwendung von DeTT&CT über ein GitHub-Issue stellen. Fragen und Antworten dort helfen anderen mit ähnlichen Fragen und Herausforderungen enorm weiter.
Wir freuen uns über Beiträge! Beiträge können sowohl Code als auch Ideen für die weitere Entwicklung, Verbesserung der Benutzerfreundlichkeit usw. umfassen.
Die folgenden Parteien haben die Entwicklung von DeTT&CT zeitlich oder finanziell unterstützt.
Rabobank - Niederländisches multinationales Bank- und Finanzdienstleistungsunternehmen. Lebensmittel und Agrarwirtschaft bilden den primären internationalen Fokus der Rabobank.
Wesentliche Teile von DeTT&CT wurden in der Zeit entwickelt, in der wir als Auftragnehmer bei der Rabobank gearbeitet haben.
Cyber Security Sharing & Analytics (CSSA) - Gegründet im November 2014 von sieben großen deutschen Unternehmen als Allianz, um Cyber-Security-Herausforderungen gemeinsam proaktiv, schnell und effektiv zu begegnen. Derzeit hat die CSSA 13 Mitgliedsunternehmen.
Mit der finanziellen Förderung der CSSA haben wir Unterstützung für ATT&CK ICS zu DeTT&CT hinzugefügt.
Niederländische Polizei. Mit der finanziellen Förderung der Niederländischen Polizei haben wir Unterstützung für ATT&CK Mobile zu DeTT&CT hinzugefügt.
Die Arbeit anderer hat einige Funktionen in DeTT&CT inspiriert:
Die Python-Bibliothek für Ihre DeTT&CT-YAML-Dateien.
Dettectinator ist dafür konzipiert, in Ihre SOC-Automatisierungstools integriert zu werden. Es kann als Python-Bibliothek eingebunden oder über die Befehlszeile verwendet werden.
Dettectinator bietet Plugins, um Erkennungen aus Ihrem SIEM oder EDR zu lesen und die DeTT&CT-YAML-Datei zu erstellen/zu aktualisieren, sodass Sie damit Ihre ATT&CK-Erkennungsabdeckung im ATT&CK-Navigator visualisieren können.
Weitere Informationen finden Sie auf Github: Dettectinator.
YAML-Dateien werden zur Verwaltung von Bewertungen und relevanten Eigenschaften verwendet. All dies kann visualisiert werden, indem JSON-Layer-Dateien in den ATT&CK Navigator geladen werden (einige Arten von Bewertungen und Eigenschaften können auch nach Excel exportiert werden).
Unten sehen Sie ein Beispiel für die Abbildung Ihrer Datenquellen auf ATT&CK, das Ihnen einen groben Überblick über Ihre Sichtbarkeitsabdeckung gibt:
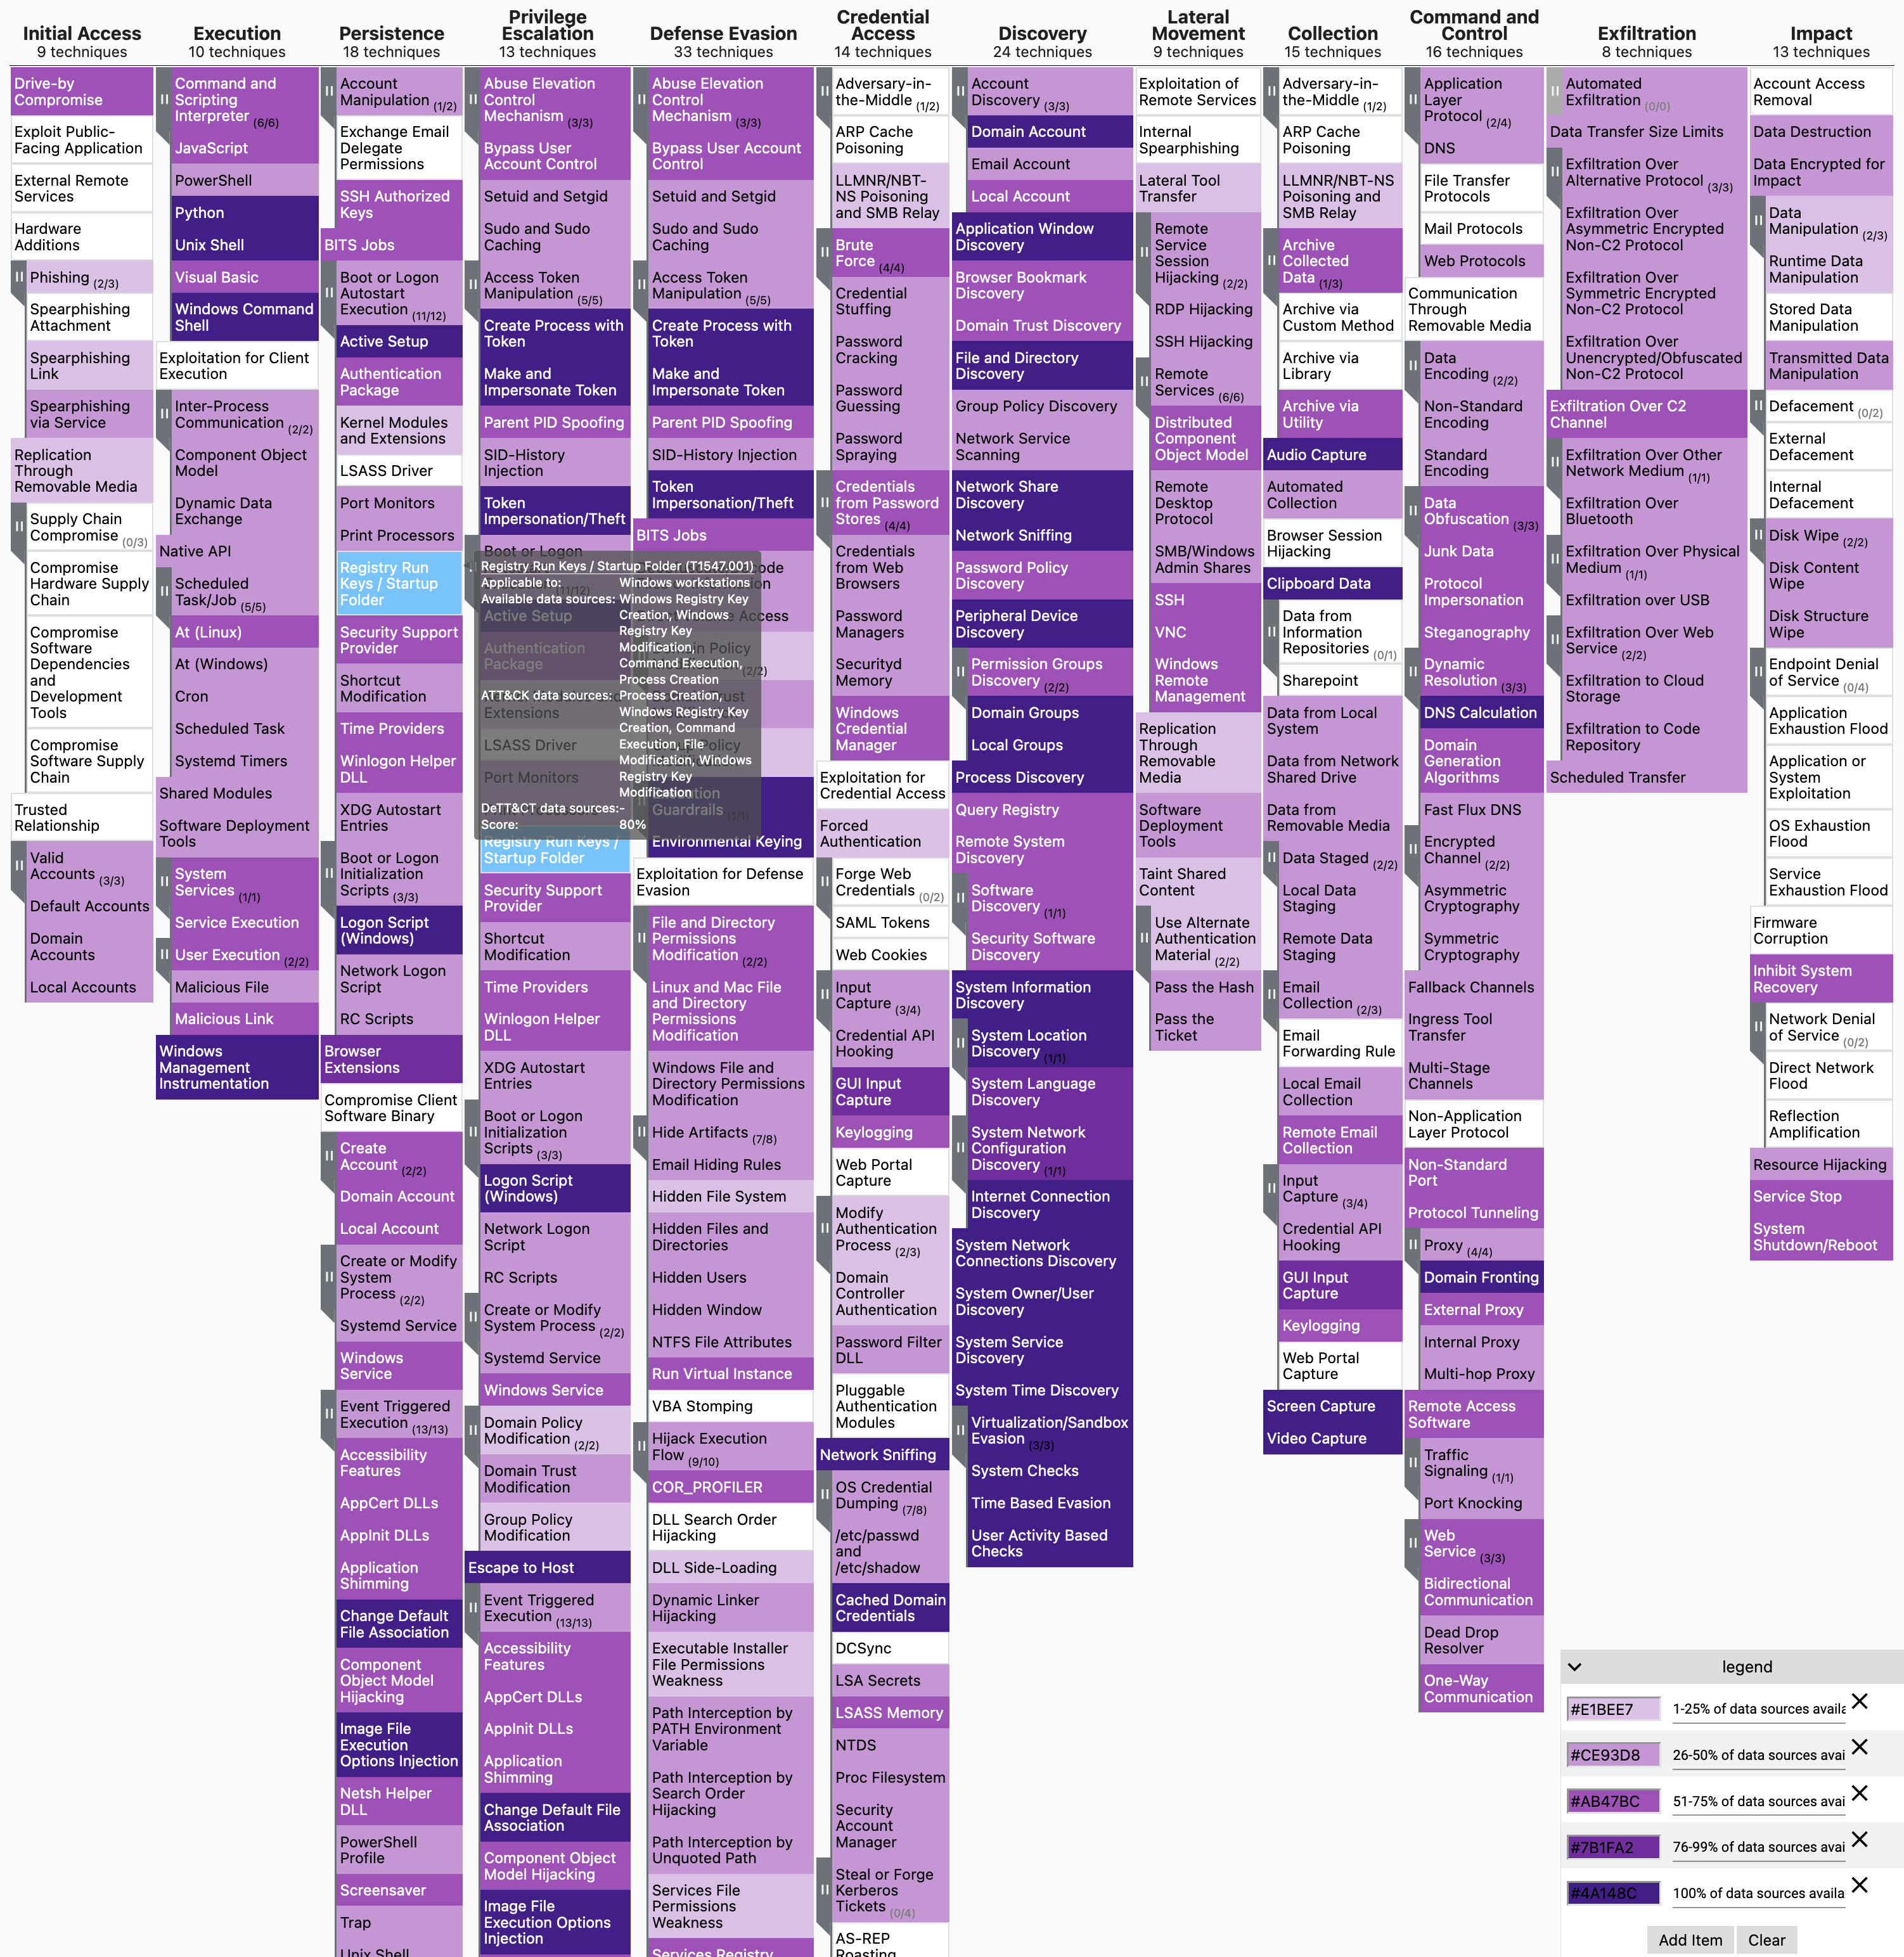
Mit dem Befehl python dettect.py generic -ds können Sie ermitteln, welche Datenquellen in ATT&CK die meisten Techniken abdecken. Dies kann beispielsweise hilfreich sein, um herauszufinden, welche Datenquellen Ihnen viel Sichtbarkeit bieten und sich daher gut dafür eignen, in einer SIEM-ähnlichen Lösung verfügbar zu sein.
