
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

··Feeds·Kontakt·Datenschutz·© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
wifi_db — Script, um Aircrack-ng-Captures in eine SQLite-Datenbank zu parsen und nützliche Informationen zu extrahieren wie Handshakes, MGT-Identitäten, interessante Beziehungen zwischen APs, Clients und deren Probes, WPS-Informationen und einen globalen Überblick über alle gesehenen APs. | Kitploit
Tools/GitHubGitHub/r4ulcl/wifi_db
Passwort-CrackingWi-Fi-PrüfungForensikInformationsbeschaffungDrahtlose Sicherheit
GitHubr4ulcl/wifi_db

wifi_db

Script, um Aircrack-ng-Captures in eine SQLite-Datenbank zu parsen und nützliche Informationen zu extrahieren wie Handshakes, MGT-Identitäten, interessante Beziehungen zwischen APs, Clients und deren Probes, WPS-Informationen und einen globalen Überblick über alle gesehenen APs.

Repository anzeigen
1381123vor 6 TagenVon Kitploit geprüft

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
Teilen

wifi_db

Latest release License Last commit (master) Last commit (dev) Top language

Docker Image build Docker Image (dev) build CodeFactor Lines of code Docker image size

Stars Forks Open issues Contributors Docker pulls

wifi_db

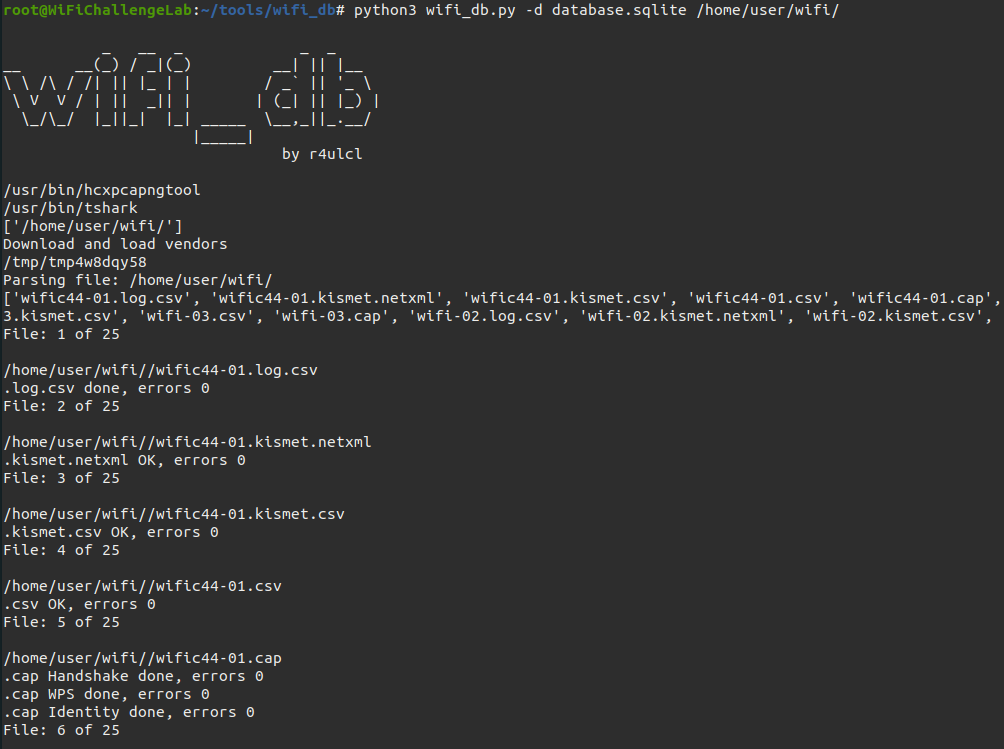
Skript zum Einlesen von Aircrack‑ng‑Aufnahmen in eine SQLite‑Datenbank und Extrahieren nützlicher Informationen wie Handshakes (im 22000‑Hashcat‑Format), Enterprise‑(MGT‑)Identitäten und EAP‑MD5‑Challenge/Response‑Paare, die X.509‑Zertifikate und die RSN/WPA‑Sicherheitskonfiguration jedes Netzwerks, die von den APs beworbenen 802.11r/k/v‑, Multiple‑BSSID‑ und Channel‑Switch‑Fähigkeiten, interessante Beziehungen zwischen APs, Clients und deren Probes, WPS‑Informationen sowie eine Gesamtansicht aller gesehenen APs.

Table of Contents

  • Funktionen
  • Installation
  • Verwendung
  • Datenbank
  • Ansichten
  • TODO
  • Lizenz

Features

  • Zeigt an, ob ein Netzwerk getarnt (versteckt) ist, selbst wenn die ESSID bekannt ist.
  • Zeigt eine detaillierte Tabelle der verbundenen Clients und ihrer jeweiligen APs.
  • Identifiziert Client‑Probes, die mit APs verbunden sind, und gibt Einblicke in potenzielle Sicherheitsrisiken durch Rogue‑APs.
  • Extrahiert Handshakes zur Verwendung mit hashcat, um das Knacken von Passwörtern zu erleichtern.
  • Zeigt Identitätsinformationen von Enterprise‑Netzwerken an, einschließlich der für die Authentifizierung verwendeten EAP‑Methode.
  • Extrahiert die X.509‑Zertifikate, die bei Enterprise‑(802.1X‑)EAP‑TLS/PEAP/TTLS‑Authentifizierungen ausgetauscht werden (sowohl AP/Server‑ als auch Client‑Zertifikate), und speichert alle Zertifikatsfelder pro AP‑BSSID in der Certificate-Tabelle.
  • Schlüsselt die RSN/WPA‑Sicherheit jedes AP (WPA‑Version, AKM‑Suites, paarweise/Gruppen‑Chiffren, Enterprise‑Flag und Management‑Frame‑Schutz) aus Beacons in die AP-Tabelle auf.
  • Erfasst EAP‑MD5‑Challenge/Response‑Paare für Offline‑Knacken (hashcat -m 4800) in der EAPMD5-Tabelle.
  • Erkennt randomisierte (lokal verwaltete) Client‑MAC‑Adressen und erstellt Fingerabdrücke von Clients anhand ihrer Probe‑Request‑Informationselemente (gespeichert in der Probe-Tabelle).
  • Erzeugt eine Zusammenfassung (View SummaryAP) der nach ESSID und Verschlüsselung gruppierten APs, die die Anzahl der APs und Clients, die WPA‑Version und den PMF‑Status sowie alle Hersteller pro Gruppe anzeigt, um einen schnellen Überblick über den Sicherheitsstatus nahegelegener Netzwerke zu geben (und um SSIDs mit gemischter/herabgestufter Sicherheit zu erkennen).
  • Zeichnet die Wi‑Fi Protected Setup (WPS)‑Konfiguration jedes AP direkt in seiner AP-Zeile auf.
  • Protokolliert alle Instanzen, in denen ein Client oder AP mit GPS‑Daten und Zeitstempel gesehen wurde, und ermöglicht so eine standortbasierte Analyse.
  • Dateien mit Capture‑Ordner oder -Datei hochladen. Diese Option unterstützt die Verwendung von Platzhaltern (*) zur Auswahl mehrerer Dateien oder Ordner.
  • Docker‑Version in Docker Hub, um Abhängigkeiten zu vermeiden.
  • Verschleierter Modus für Vorführungen und Konferenzen.
  • Möglichkeit, statische GPS‑Daten hinzuzufügen.
  • Meldet den Management‑Frame‑Schutz (802.11w / PMF)‑Status jedes AP: die Flags mfpc (fähig) und mfpr (erforderlich), die bitweise aus den RSN‑Fähigkeiten gelesen werden, sowie den abgeleiteten pmf-Zustand (Required, Capable wenn optional, oder Disabled), gespeichert in der AP-Tabelle.
  • Erkennt das von jedem AP beworbene Fast‑Roaming und Management‑Support: 802.11r Fast BSS Transition (ft_80211r, mit der mobility_domain_id), 802.11k Radio Resource Measurement / Neighbor Reports (rrm_80211k) und 802.11v BSS Transition Management (bss_transition_80211v).
  • Kennzeichnet Access Points, die einen Multiple‑BSSID‑Satz (mbssid, mit dem max_bssid_indicator) bewerben und Channel Switch Announcements (csa, mit dem Zielkanal csa_new_channel) senden.
  • Enthüllt getarnte (versteckte) SSIDs aus Probe‑Responses und (Re‑)Association‑Requests, füllt den AP‑Namen auch dann, wenn der Beacon ihn verbirgt (ssid_revealed markiert so gelernte Namen).

Install

From DockerHub (EMPFOHLEN)``` bash

docker pull r4ulcl/wifi_db

### Manuelle Installation

#### Debian-basierte Systeme (Ubuntu, Kali, Parrot, usw.)

Abhängigkeiten:
Tool herunterladen